ساعت کاری

از ساعت 9 تا 17 در روزهای کاری پاسخگوی شما هستیم.

دانلود IOS جدید Cisco WS-C2960X 48FPD-L | نسخه رسمی و پایدار

معرفی سوئیچ Cisco WS-C2960X-48FPD-L

سوئیچ Cisco WS-C2960X-48FPD-L یک سوئیچ لایه ۲ پرکاربرد با ۴۸ پورت گیگابیت اترنت و پشتیبانی از PoE+ است. این مدل برای شبکه‌های سازمانی، دفاتر متوسط و سناریوهای دسترسی (Access) طراحی شده و از Cisco IOS Classic روی سری 2960-X استفاده می‌کند.

به‌روزرسانی منظم IOS باعث بهبود امنیت، پایداری، رفع باگ‌ها و عملکرد کلی سوئیچ می‌شود.


لینک‌های دانلود و منابع

نوع لینکتوضیحات
لینک مستقیم Cisco.comCisco WS-C2960X IOS Downloads (نیاز به CCO Account و قرارداد فعال)
لینک مستقیم شبکه کالادانلود IOS WS-C2960X-48FPD-L
آموزش نصب IOSآموزش مرحله به مرحله ارتقا

مشخصات نسخه پیشنهادی IOS

ویژگیمقدار
نام پلتفرمCisco WS-C2960X-48FPD-L
نسخه IOS پیشنهادیIOS 15.2(7)E12
نوع فایل.bin یا .tar
حجم تقریبی~20MB
تاریخ انتشارمه ۲۰۲۵
وضعیتStable & Recommended
آخرین نسخه پشتیبانی

نکته: دانلود مستقیم از Cisco.com نیاز به حساب معتبر و قرارداد فعال دارد.


مراحل آپدیت IOS جدید روی WS-C2960X-48FPD-L

  1. آپدیت در حالت نرمال:
conf t
interface fastethernet 0
ip addres (any ip address/subnet mask)	
no shut
end
copy tftp: flash:
your ip address	
c2960x-universalk9-mz.152-7.E12.bin	 


conf t 
boot system flash:/c2960x-universalk9-mz.152-7.E12.bin
end
reload
no
  1. آپدیت در حالت ROMON:
flash_init
format flash:
IP_ADDR=(any ip address/subnet mask)
DEFAULT_ROUTER=your ip geatway
mgmt_init
copy tftp://your ip address/c2960x-universalk9-mz.152-7.E12.bin flash:/c2960x-universalk9-mz.152-7.E12.bin


BOOT=flash:c2960x-universalk9-mz.152-7.E12.bin
unset IP_ADDR
unset DEFAULT_ROUTER
boot


نکات امنیتی مهم

  • نسخه‌های قدیمی 2960X دارای باگ‌ها و آسیب‌پذیری‌های شناخته‌شده هستند.
  • ارتقاء به شاخه 15.2(7)E10 یا E11 بسیاری از مشکلات امنیتی و عملکردی را رفع می‌کند.
  • پشتیبانی رسمی این سری در اکتبر 2027 پایان می‌یابد.

خطاهای رایج و راه‌حل‌ها

خطادلیلراه‌حل
Not enough spaceکمبود فضای فلشحذف فایل‌های قدیمی با delete
Verification failedفایل ناقص یا خراببررسی MD5 یا دانلود مجدد
Incompatible imageانتخاب نسخه اشتباهدانلود نسخه مخصوص 2960X

سوالات متداول (FAQ)

آیا این نسخه برای همه مدل‌های 2960X مناسب است؟
بله، اما همیشه نسخه مخصوص مدل خود را انتخاب کنید.

آیا نصب IOS تنظیمات فعلی را پاک می‌کند؟
خیر، ولی توصیه می‌شود قبل از ارتقا از تنظیمات بکاپ بگیرید.

روش‌های نصب IOS چیست؟
USB، TFTP یا SCP و سپس تنظیم Boot Variable.


جمع‌بندی

اگر از WS-C2960X-48FPD-L استفاده می‌کنید، ارتقاء به IOS 15.2(7)E11 بهترین گزین

آموزش جامع CCNA؛ راهنمای کامل دریافت مدرک Cisco CCNA (آپدیت 2025)

CCNA (Cisco Certified Network Associate) یکی از مهم‌ترین و محبوب‌ترین دوره‌های آموزش شبکه در جهان است که به‌عنوان نقطه ورود حرفه‌ای به دنیای شبکه‌سازی شناخته می‌شود. اگر قصد دارید به یک کارشناس شبکه، مدیر شبکه یا متخصص زیرساخت تبدیل شوید، آموزش CCNA بهترین نقطه شروع برای شماست.

در این مقاله، یک راهنمای کامل، کاربردی و سئو شده از مباحث، منابع، مزایا، سرفصل‌ها و مسیر یادگیری CCNA ارائه می‌کنیم تا بتوانید با کمترین هزینه و بهترین روش برای آزمون و بازار کار آماده شوید.


چرا دوره CCNA برای شروع شبکه ضروری است؟

مدرک CCNA یک استاندارد مهم در صنعت IT است و شما را با اصلی‌ترین ستون‌های دنیای شبکه آشنا می‌کند. دلایل محبوبیت و اهمیت این دوره عبارتند از:

  • اعتبار جهانی و قابل اعتماد برای کارفرمایان
  • یادگیری اصول پایه‌ای و موردنیاز برای ورود به بازار کار
  • پیش‌نیاز بودن برای دوره‌های پیشرفته‌تر مانند CCNP و CCIE
  • افزایش درآمد و فرصت‌های شغلی
  • یادگیری مهارت‌های عملی و قابل اجرا

اگر هدف شما ورود حرفه‌ای به شبکه است، CCNA انتخابی کاملاً منطقی و هوشمندانه خواهد بود.


معرفی ساختار جدید آزمون CCNA (کد 200-301)

سیسکو در نسخه جدید، تمام گرایش‌های قبلی CCNA را ادغام کرده و یک آزمون جامع ارائه داده است. این ساختار باعث شده دانشجویان شبکه در یک مسیر دقیق‌تر و کاربردی‌تر آموزش ببینند.

سرفصل‌های اصلی CCNA 200-301

۱. مبانی شبکه (Network Fundamentals)

  • مدل‌های OSI و TCP/IP
  • IPv4 و IPv6
  • Subnetting
  • آشنایی با Router، Switch و Access Point
  • رسانه‌ها و کابل‌ها

۲. دسترسی شبکه (Network Access)

  • مفاهیم VLAN
  • Trunk و Dot1Q
  • Spanning Tree
  • مبانی شبکه بی‌سیم

۳. IP Connectivity

  • مفاهیم Routing
  • تنظیم Static Route
  • آشنایی کامل با OSPF

۴. IP Services

  • NAT و PAT
  • DHCP
  • DNS
  • NTP

۵. امنیت شبکه در سطح پایه

  • Access Lists
  • مفاهیم AAA
  • ابزارهای امنیت مقدماتی

۶. اتوماسیون و برنامه‌نویسی شبکه

  • JSON
  • REST API
  • مدل‌های مدیریت کانفیگ
  • اصول Network Automation

این موضوعات در آزمون CCNA اهمیت بسیار بالایی دارند و باید به‌طور عملی تمرین شوند.


مزایای یادگیری CCNA برای بازار کار

پس از یادگیری CCNA، می‌توانید وارد یکی از پردرآمدترین حوزه‌های IT شوید. برخی از موقعیت‌های شغلی مرتبط با CCNA:

  • کارشناس شبکه
  • تکنسین IT
  • کارشناس Help Desk
  • سرور و زیرساخت Junior
  • Network Administrator
  • Network Engineer

میانگین درآمد متخصصان CCNA

  • ایران: بسته به تجربه از ۲۰ تا ۷۰ میلیون تومان
  • کشورهای خارجی: بین 65,000 تا 120,000 دلار در سال

مسیر یادگیری CCNA؛ از مبتدی تا حرفه‌ای (Roadmap)

اگر قصد دارید CCNA را به‌صورت اصولی و سریع یاد بگیرید، این مسیر بهترین پیشنهاد است:

مرحله ۱: آشنایی با مفاهیم پایه

  • شبکه چیست؟
  • انواع توپولوژی‌ها
  • OSI و TCP/IP
  • IP Addressing و Subnetting

مرحله ۲: یادگیری نرم‌افزارهای شبیه‌سازی Cisco

برای تمرین عملی به این ابزارها نیاز دارید:

  • Cisco Packet Tracer (چند ده مگابایت، مناسب مبتدی)
  • GNS3 (برای سناریوهای حرفه‌ای‌تر)
  • EVE-NG (مناسب لابراتوار پیشرفته)

مرحله ۳: شروع یادگیری مباحث کلیدی CCNA

  • ایجاد VLAN
  • تنظیم OSPF
  • پیاده‌سازی NAT
  • نوشتن ACL
  • کار با سوئیچ و روتر به‌صورت عملی

مرحله ۴: اجرای سناریوهای عملی

سناریوهای لابراتواری مهم‌ترین بخش مسیر شما هستند.

مرحله ۵: تست‌ها و نمونه سوالات

  • حل تست‌های واقعی
  • تمرین لابراتوارهای CCNA
  • آمادگی برای آزمون نهایی

بهترین منابع آموزش CCNA (آپدیت جدید)

۱. منابع انگلیسی معتبر

  • کتاب CCNA Official Cert Guide – Wendell Odom
  • Lab Books – OSPF, NAT, VLAN
  • دوره‌های CBT Nuggets و Udemy

۲. منابع فارسی

  • دوره‌های CCNA در فرادرس
  • دوره‌های مکتب‌خونه
  • دوره‌های مهندس صالح‌اف، رستمی یا مدرسین شناخته‌شده شبکه

۳. لابراتوار و تمرین

  • Packet Tracer Labs
  • CCNA Labs Workbook
  • Cisco DevNet Sandbox

نکات سئو و کلیدی برای موفقیت در آزمون CCNA

  • Subnetting را در حد حرفه‌ای یاد بگیرید
  • در روز حداقل ۱۰ الی ۲۰ دقیقه لابراتوار تمرین کنید
  • مباحث Routing (مخصوصاً OSPF) را عمیق بخوانید
  • روی موضوعات امنیتی و Automation نیز تمرکز کنید
  • از Dumpهای نامعتبر استفاده نکنید
  • هر فصل را با سناریو واقعی تمرین کنید

جمع‌بندی؛ چرا باید CCNA را همین امروز شروع کنید؟

دنیای شبکه یکی از آینده‌دارترین و پردرآمدترین حوزه‌های IT است. مدرک CCNA سکوی پرتاب شما به دنیای حرفه‌ای شبکه‌سازی، امنیت، زیرساخت و حتی Cloud است. با یادگیری اصولی این دوره می‌توانید:

  • در بازار کار بهتر دیده شوید
  • مسیر حرفه‌ای شبکه را آغاز کنید
  • پیش‌نیاز دوره‌های پیشرفته‌تر را کسب کنید
  • مهارت‌های عملی و کاربردی یاد بگیرید

اگر قصد دارید آینده شغلی خود را بسازید، CCNA اولین و مهم‌ترین قدم شماست.

آشنایی کامل با شبیه‌ساز سیسکو پکت تریسر (Cisco Packet Tracer)

مقدمه

در دنیای امروز که شبکه‌های کامپیوتری به ستون اصلی زیرساخت‌های سازمانی تبدیل شده‌اند، یادگیری مفاهیم شبکه و کار با تجهیزات سیسکو اهمیت ویژه‌ای پیدا کرده است. یکی از مهم‌ترین ابزارهایی که به دانشجویان، متخصصان و علاقه‌مندان به یادگیری شبکه کمک می‌کند، شبیه‌ساز پکت تریسر (Cisco Packet Tracer) است. این نرم‌افزار محیطی ساده اما حرفه‌ای برای طراحی و آزمایش انواع توپولوژی شبکه فراهم می‌سازد و بدون نیاز به تجهیزات واقعی، امکان تمرین، آزمایش و تحلیل سناریوهای مختلف را ارائه می‌دهد.

در این مقاله، با نگاهی جامع و کاربردی، به معرفی Packet Tracer، ویژگی‌ها، کاربردها، مزایا، محدودیت‌ها و مقایسه آن با ابزارهای حرفه‌ای‌تر می‌پردازیم.


Cisco Packet Tracer چیست؟

Cisco Packet Tracer یک شبیه‌ساز شبکه چندسکویی است که توسط شرکت سیسکو طراحی شده و معمولا در دوره‌های آموزشی این شرکت مانند CCNA و CyberOps مورد استفاده قرار می‌گیرد. این نرم‌افزار امکان پیاده‌سازی مجازی شبکه و آموزش مفاهیم پایه تا نسبتا پیشرفته را فراهم می‌کند و در بسیاری از کلاس‌ها و دوره‌های آنلاین به عنوان ابزار استاندارد معرفی می‌شود.

Packet Tracer روی پلتفرم‌های مختلفی مانند ویندوز، لینوکس و نسخه تحت‌وب در Cisco Skills For All قابل اجراست.


مهم‌ترین ویژگی‌های Cisco Packet Tracer

1. محیط کاربری ساده و در عین حال حرفه‌ای

طراحی گرافیکی پکت تریسر باعث می‌شود کاربران به‌راحتی تجهیزات را اضافه کنند، کابل‌ها را متصل نمایند و توپولوژی دلخواه خود را بسازند. این سادگی کار با نرم‌افزار، آن را به گزینه‌ای عالی برای شروع یادگیری شبکه تبدیل کرده است.

2. امکان شبیه‌سازی تجهیزات مختلف سیسکو

در این نرم‌افزار می‌توان انواع تجهیزات را شبیه‌سازی کرد، از جمله:

3. پشتیبانی از CLI و بسیاری از دستورات IOS

یکی از مزیت‌های مهم Packet Tracer امکان تمرین دستورات خط فرمان سیسکو (Cisco IOS) است. اگرچه تمامی دستورات واقعی در آن شبیه‌سازی نمی‌شوند، اما برای یادگیری مباحث اصلی کاملاً کافی است.

4. شبیه‌سازی واقعی عملکرد شبکه

پکت تریسر امکان تحلیل داده‌ها در لایه‌های مختلف شبکه را فراهم می‌کند. با استفاده از Simulation Mode می‌توان بسته‌ها را به‌صورت گام‌به‌گام مشاهده کرد و فرآیندهایی مثل ARP، DHCP، Routing، DNS، NAT و … را بررسی نمود.

5. قابلیت همکاری چندکاربره (Multi-User)

در این قابلیت، چند کاربر می‌توانند هم‌زمان روی یک پروژه مشترک کار کنند. این ویژگی به‌خصوص برای کلاس‌ها و پروژه‌های آموزشی بسیار کاربردی است.

6. پشتیبانی از IoT و برنامه‌نویسی

در نسخه‌های جدید Packet Tracer امکانات مرتبط با اینترنت اشیا (IoT)، شبکه‌های هوشمند و برنامه‌نویسی با زبان‌های Python و JavaScript نیز اضافه شده است.

7. قابلیت ایجاد سناریوهای آموزشی

مدرسان می‌توانند پروژه‌هایی با هدف خاص طراحی کنند و دانشجو با انجام مراحل تعریف‌شده، از پیشرفت خود گزارش دریافت کند. این امر Packet Tracer را به یک ابزار آموزشی استاندارد تبدیل کرده است.


ساختار و اجزای محیط کاری Packet Tracer

1. نوار ابزار اصلی

برای انجام کارهایی مثل ذخیره، باز کردن پروژه، تنظیمات و کنترل عملیات‌ها استفاده می‌شود.

2. بخش انتخاب تجهیزات

در این قسمت تمامی دسته‌بندی‌های تجهیزات شبکه قابل مشاهده است.

3. لیست مدل‌های تجهیزات

پس از انتخاب نوع دستگاه، مدل‌های مختلف هر دستگاه نمایش داده می‌شود.

4. فضای طراحی (Workspace)

محیط اصلی طراحی و اجرای توپولوژی‌های شبکه.

5. حالت‌های Realtime و Simulation

  • Realtime: اجرای طبیعی شبکه
  • Simulation: تحلیل دقیق حرکت بسته‌ها

6. پنجره تنظیمات دستگاه‌ها

برای نصب ماژول، پیکربندی از طریق GUI و کار با CLI مورد استفاده قرار می‌گیرد.


کاربردهای Packet Tracer

✔ آموزش دوره‌های سیسکو

به‌طور گسترده در دوره‌های CCNA، CyberOps، IT Essentials و بسیاری از کلاس‌های شبکه استفاده می‌شود.

✔ طراحی اولیه شبکه

پیش از پیاده‌سازی واقعی شبکه، می‌توان ساختار و پیکربندی‌ها را در پکت تریسر تست کرد.

✔ تمرین پیکربندی‌های مختلف

از VLAN و Routing گرفته تا NAT، OSPF و EIGRP، تمامی سناریوها را می‌توان در محیطی امن و بدون هزینه انجام داد.

✔ یادگیری مفاهیم پایه

مباحث مهمی مانند IP Addressing، Subnetting، DHCP، DNS، ARP و… با مثال‌های عملی بهتر در ذهن باقی می‌مانند.

✔ اجرای پروژه‌های IoT

برای طراحی شبکه‌های هوشمند، سنسورها و اتوماسیون‌های ساده نیز مناسب است.


مزایای استفاده از Cisco Packet Tracer

  • کاملاً رایگان برای کاربران پلتفرم Cisco Skills For All
  • اجرای سریع بدون نیاز به سیستم قدرتمند
  • مناسب برای مبتدیان و دانشجویان
  • شبیه‌سازی بسیاری از پروتکل‌ها و مفاهیم شبکه
  • امکان مشاهده رفتار بسته‌ها
  • پشتیبانی از پروژه‌های گروهی

محدودیت‌ها و نکات مهم

با وجود قابلیت‌های گسترده، Packet Tracer محدودیت‌هایی دارد:

  • تمامی قابلیت‌های IOS در آن شبیه‌سازی نمی‌شود
  • مناسب پروژه‌های پیشرفته یا سازمانی نیست
  • بار شبکه و پردازش واقعی را نمی‌توان به‌طور دقیق بررسی کرد
  • برخی تجهیزات یا ماژول‌های سیسکو در آن وجود ندارند

مقایسه Packet Tracer با GNS3 و Cisco CML

ویژگیPacket TracerGNS3Cisco CML
هدفآموزشیحرفه‌ایسازمانی و حرفه‌ای
دستورات IOSمحدود و آموزشیواقعیواقعی
نیاز سخت‌افزاریکممتوسط تا زیادزیاد
مناسب برای مبتدیبسیار مناسبمتوسطنه چندان مناسب
هزینهرایگانرایگانپرداختی

جمع‌بندی

Cisco Packet Tracer یک ابزار ایده‌آل برای یادگیری شبکه، تمرین دستورات سیسکو و طراحی اولیه توپولوژی‌هاست. این نرم‌افزار بیشتر برای آموزش ساخته شده و بهترین گزینه برای کسانی است که قصد شرکت در آزمون‌های سیسکو یا شروع مسیر حرفه‌ای شبکه را دارند.
اگرچه برای پروژه‌های حرفه‌ای‌تر ابزارهایی مثل GNS3 یا Cisco CML پیشنهاد می‌شود، اما برای سطح آموزشی و متوسط، Packet Tracer همچنان یک انتخاب کارآمد، سریع و مقرون‌به‌صرفه است.

معرفی ۱۰ محصول شاخص Cisco برای شبکه‌های سازمانی و دیتاسنترها

در عصر تحول دیجیتال و افزایش پیچیدگی شبکه‌ها، سازمان‌ها با چالش‌هایی همچون رشد ترافیک داخلی، افزایش دستگاه‌های متصل، نیاز به امنیت پیشرفته و تأخیر کم مواجه هستند. کمپانی Cisco با ارائه نسل جدید سوئیچ‌ها، روترها و تجهیزات شبکه، پاسخ جامعی برای این نیازها ارائه کرده است. در این مقاله به بررسی ۱۰ محصول شاخص Cisco می‌پردازیم که هر کدام نقش متفاوتی در شبکه دارند و برای بازار ایران نیز مناسب هستند.


۱. Cisco Catalyst 9200L Series

این سوئیچ‌ها برای لایه دسترسی سازمانی طراحی شده‌اند و تا ۴۸ پورت PoE+، استکینگ تا ۸۰ گیگابیت و مدیریت از طریق IOS XE را ارائه می‌کنند. امنیت سخت‌افزاری شامل MACsec و Secure Boot از ویژگی‌های مهم این سری است.
کاربرد پیشنهادی: دفاتر متوسط تا بزرگ با تعداد کاربران و دستگاه‌های PoE زیاد.


۲. Cisco Catalyst 9300 Series

Catalyst 9300 نسل بعدی سری 9200 است که پایداری بیشتر، پورت‌های بیشتر و نرخ انتقال بالاتر دارد. این سوئیچ‌ها تا ۴۸ پورت گیگابیت/۱۰G و استکینگ تا ۱۶۰ گیگابیت را پشتیبانی می‌کنند.
کاربرد پیشنهادی: سازمان‌هایی که نیاز به قابلیت‌های برنامه‌پذیری، PoE++ و مدیریت پیشرفته شبکه دارند.


۳. Cisco Catalyst 9500 Series

این سوئیچ‌ها برای لایه توزیع و هسته طراحی شده‌اند و پورت‌های ۱۰G/25G/40G و 100G را ارائه می‌دهند. ASICهای پیشرفته و پشتیبانی از SD-Access و Segment Routing از ویژگی‌های برجسته هستند.
کاربرد پیشنهادی: شبکه‌های سازمانی بزرگ با نیاز به مقیاس‌پذیری بالا و پهنای باند زیاد.


۴. Cisco Catalyst 9600 Series

سری 9600 برای هسته و لایه توزیع سازمان‌های بزرگ طراحی شده است و پورت‌های 100G/400G را با تراکم بسیار بالا ارائه می‌کند. پشتیبانی از Redundant Power و استکینگ پیشرفته از دیگر قابلیت‌هاست.
کاربرد پیشنهادی: مراکز داده سازمانی، دانشگاه‌ها و شرکت‌های فناوری با حجم ترافیک بالا.


۵. Cisco Nexus N9K‑C9336C‑FX2

این سوئیچ دیتاسنتر با ۳۶ پورت 100G QSFP28 و طراحی Spine/Leaf مناسب مراکز داده است. تراکم بالا، تأخیر کم و مقیاس‌پذیری گسترده از ویژگی‌های برجسته آن است.
کاربرد پیشنهادی: دیتاسنترهای خصوصی یا مراکز ابری سازمانی که به سرعت و مقیاس بالا نیاز دارند.


۶. Cisco Nexus 9300‑FX2 96×25/12×100

سوئیچ دیتاسنتر با ۹۶ پورت 1/10/25G و ۱۲ پورت 40/100G که مناسب طراحی‌های Spine/Leaf با مقیاس بسیار بالا است. پشتیبانی از ACI و قابلیت‌های مدیریت دیتاسنتر از دیگر ویژگی‌هاست.
کاربرد پیشنهادی: مراکز داده بزرگ با نیاز به ارتباطات داخلی پرسرعت و مقیاس بالا.


۷. Cisco Catalyst C8200 Edge Router

این روتر لبه‌ای نسل جدید با قابلیت SD-WAN و امنیت پیشرفته است و امکان اتصال دفاتر شعب به مرکز داده را با کیفیت بالا و مدیریت متمرکز فراهم می‌کند.
کاربرد پیشنهادی: سازمان‌های با شعب متعدد که به اتصال امن و پایدار نیاز دارند.


۸. Cisco ISR 1100/4000 Series

روترهای سری ISR با قابلیت ترکیبی مسیر یابی، امنیت و وای‌فای مدیریت‌شده مناسب دفاتر کوچک تا متوسط هستند. پشتیبانی از VPN و SD-WAN از ویژگی‌های کلیدی آن است.
کاربرد پیشنهادی: دفاتر با تعداد کاربران متوسط و نیاز به مدیریت متمرکز شبکه و امنیت.


۹. Cisco Catalyst 9600 LC‑48S

کارت خط با ۴۸ پورت فیبر 1G/10G برای سری 9600 که مناسب ارتباطات فیبری داخلی و اتصال بین ساختمان‌ها است.
کاربرد پیشنهادی: شبکه‌هایی که نیاز به تعداد زیادی پورت فیبری و ارتباطات بین سایت‌ها دارند.


۱۰. Cisco Catalyst 9500‑24Q

سوئیچ ۲۴ پورت 40G/100G برای لایه توزیع و هسته متوسط که عملکرد بالا، استکینگ و امنیت سخت‌افزاری را ترکیب می‌کند.
کاربرد پیشنهادی: سازمان‌های متوسط تا بزرگ که نیاز به اتصال با پهنای باند بالا دارند و به دنبال گزینه‌ای بین Catalyst 9300 و 9600 هستند.


جمع‌بندی فنی

  • لایه دسترسی (Access Layer): Catalyst 9200L و 9300 مناسب دفاتر متوسط و بزرگ هستند.
  • لایه توزیع و هسته (Distribution/Core): Catalyst 9500 و 9600 با پورت‌های 100G/400G و مقیاس بالا بهترین گزینه‌اند.
  • دیتاسنتر (Data Center): Nexus N9K‑C9336C‑FX2 و 9300‑FX2 برای تراکم بالا، تأخیر کم و طراحی Spine/Leaf ایده‌آل هستند.
  • روترهای لبه (Edge): Catalyst C8200 و ISR 1100/4000 برای اتصال شعب و دفاتر با SD-WAN و امنیت پیشرفته توصیه می‌شوند.
  • ارتباطات فیبری داخلی: Catalyst 9600 LC‑48S و 9500‑24Q برای فیبر بین سایت‌ها و لایه توزیع متوسط کاربرد دارند.

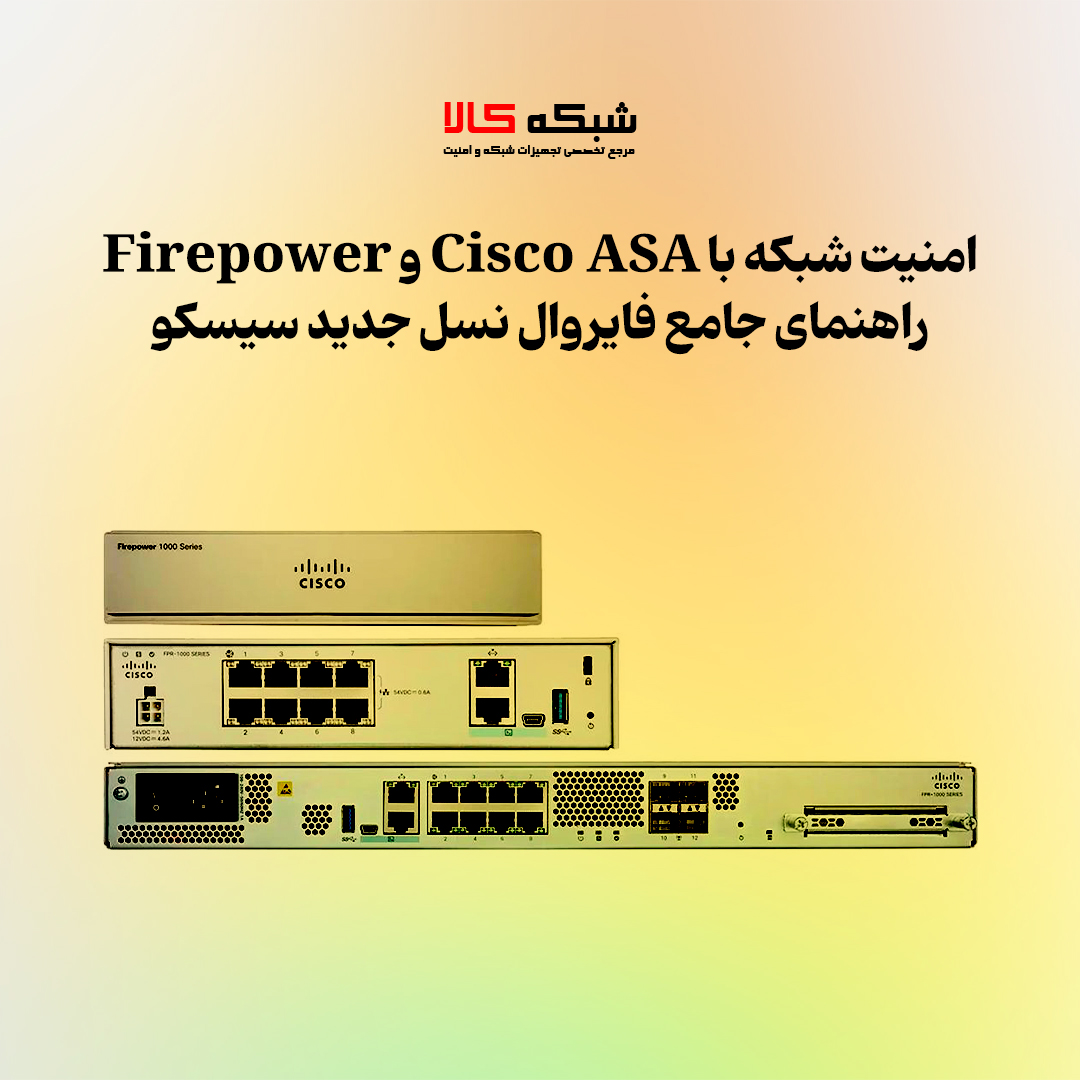
امنیت شبکه با Cisco ASA و Firepower؛ راهنمای جامع فایروال نسل جدید سیسکو

چرا امنیت شبکه با Cisco ASA و Firepower اهمیت دارد؟

در دنیای امروز، تهدیدات سایبری هر روز پیچیده‌تر می‌شوند. حملات باج‌افزاری، نفوذ از طریق VPN، بدافزارهای پیشرفته و حملات مهندسی اجتماعی باعث شده‌اند که استفاده از فایروال‌های سنتی دیگر کافی نباشد.
در این میان، Cisco ASA و Cisco Firepower Threat Defense (FTD) به عنوان دو فناوری قدرتمند در امنیت شبکه شناخته می‌شوند. ترکیب قابلیت‌های فایروال نسل جدید (NGFW)، سیستم پیشگیری از نفوذ (IPS)، کنترل اپلیکیشن‌ها و تحلیل رفتاری ترافیک، راهکاری جامع برای حفاظت از زیرساخت‌های سازمانی فراهم می‌کند.

آشنایی با Cisco ASA و Firepower

فایروال Cisco ASA چیست؟

Cisco ASA (Adaptive Security Appliance) نسل کلاسیک فایروال‌های سیسکو است که با پشتیبانی از قابلیت‌های VPN، NAT، کنترل دسترسی و Stateful Inspection، نقش حیاتی در امنیت لبه‌ی شبکه ایفا می‌کند.
مدل‌های جدید ASA (مثل ASA 5500-X) با اضافه شدن ماژول FirePOWER، از یک فایروال سنتی به یک فایروال نسل جدید (Next Generation Firewall) تبدیل شده‌اند.

Cisco Firepower چیست و چه تفاوتی با ASA دارد؟

Cisco Firepower یا FTD نسخه پیشرفته‌تری از فایروال ASA است که با ترکیب IPS، AMP، URL Filtering و Application Visibility، دید کامل و هوشمند به ترافیک شبکه می‌دهد.
مدیریت Firepower معمولاً از طریق Firepower Management Center (FMC) یا Firepower Device Manager (FDM) انجام می‌شود و برخلاف ASA، رویکردی متمرکز و تحلیلی‌تر دارد.

تفاوت ASA با Firepower در یک نگاه

ویژگیCisco ASACisco Firepower (FTD)
نوع فایروالStatefulNext-Gen Firewall
قابلیت IPS/IDSندارد (مگر با ماژول FirePOWER)دارد (به‌صورت داخلی)
مدیریتCLI / ASDMFMC / FDM (رابط گرافیکی)
قابلیت تحلیل ترافیکمحدودپیشرفته (Layer 7 Visibility)
پشتیبانی از AMP و URL Filteringفقط با ماژول اضافهبله، داخلی
مناسب برایشبکه‌های سنتی و VPNشبکه‌های مدرن و محیط‌های پیچیده

طراحی امنیت شبکه با Cisco ASA و Firepower

۱. تحلیل نیازهای امنیتی سازمان

پیش از خرید یا پیکربندی فایروال، باید نیازهای زیر مشخص شوند:

  • حجم ترافیک روزانه
  • نوع کاربران (داخلی / راه دور)
  • سطح حساسیت داده‌ها
  • تعداد سرویس‌ها و اپلیکیشن‌های حیاتی

نتیجه این تحلیل مشخص می‌کند که از ASA ساده استفاده شود یا Firepower کامل با FMC.

۲. انتخاب مدل سخت‌افزاری مناسب

مدل‌های مختلفی از ASA و FTD وجود دارد. برای مثال:

  • ASA 5506-X برای دفاتر کوچک
  • ASA 5516-X برای شبکه‌های متوسط
  • Firepower 4100 / 9300 برای مراکز داده و سازمان‌های بزرگ

در انتخاب مدل باید به throughput، تعداد VPN کاربران، و نیاز به قابلیت‌های IPS یا AMP توجه شود.

۳. پیاده‌سازی و پیکربندی اولیه

مراحل راه‌اندازی به‌طور خلاصه:

  1. نصب فیزیکی و اتصال به پورت‌های مناسب (Inside / Outside / DMZ)
  2. تعریف IP، Gateway، DNS و NTP
  3. اعمال آخرین آپدیت نرم‌افزاری
  4. ایجاد سیاست‌های دسترسی اولیه (Access Control Lists)
  5. فعال‌سازی NAT برای ترافیک خروجی
  6. پیکربندی VPN برای کاربران راه دور با AnyConnect

افزایش امنیت با ماژول FirePOWER و FTD

قابلیت IPS و NGIPS

ماژول FirePOWER NGIPS الگوهای حمله (Signatures) را شناسایی کرده و حملات را قبل از ورود به شبکه مسدود می‌کند.
نکته: تنظیم دقیق سیاست‌ها برای کاهش هشدارهای اشتباه (False Positive) بسیار مهم است.

Application Visibility & Control

یکی از مزیت‌های Firepower، دید در سطح اپلیکیشن‌ها (Layer 7) است. شما می‌توانید دقیقاً مشخص کنید چه نرم‌افزارهایی (مثلاً تلگرام، بیت‌تورنت یا Dropbox) اجازه عبور از شبکه را دارند.

URL Filtering و کنترل دسترسی اینترنت

با فعال‌سازی URL Filtering می‌توانید دسترسی به سایت‌های ناامن یا غیرکاری را مسدود کنید. Cisco از پایگاه داده‌ی جهانی خود برای طبقه‌بندی وب‌سایت‌ها استفاده می‌کند.

AMP for Networks (ضد بدافزار پیشرفته)

سیسکو با فناوری AMP، فایل‌ها و داده‌های عبوری را بررسی می‌کند تا حتی تهدیدات ناشناخته را در مرحله‌ی تحلیل رفتاری شناسایی کند.

سخت‌سازی (Hardening) فایروال‌های سیسکو

برای جلوگیری از نفوذ، باید فایروال را سخت‌سازی کنید. برخی نکات کلیدی عبارتند از:

  • غیرفعال کردن سرویس‌های غیرضروری مانند Telnet
  • استفاده از SSH با کلید RSA قوی
  • فعال‌سازی احراز هویت چندعاملی (MFA)
  • محدود کردن دسترسی مدیریتی به IPهای خاص
  • فعال‌سازی SSL/TLS برای رابط‌های مدیریتی
  • تنظیم Timeout برای نشست‌های مدیریتی
  • استفاده از پیکربندی‌های امن در NAT و VPN

? نکته حرفه‌ای: Cisco و NSA در سال ۲۰۲۳ راهنمای رسمی Hardening برای Firepower منتشر کردند که می‌تواند الگوی عالی برای مدیران شبکه باشد.

نگهداری، مانیتورینگ و پاسخ به حادثه

به‌روزرسانی مداوم نرم‌افزار

آسیب‌پذیری‌های جدید به‌صورت مداوم کشف می‌شوند. برای مثال، در سال ۲۰۲۵ آسیب‌پذیری بحرانی در ASA/FTD (CVE-2025-20333) باعث اجرای کد از راه دور شد.
بنابراین همیشه فریم‌ور و Rule Set را به‌روزرسانی کنید.

مانیتورینگ و تحلیل لاگ‌ها

با فعال‌سازی Syslog، Netflow و گزارش‌های FMC، رفتار کاربران و ترافیک غیرعادی را شناسایی کنید.
ارسال این داده‌ها به سیستم SIEM کمک می‌کند تهدیدات در لحظه شناسایی شوند.

پاسخ به حادثه (Incident Response)

اگر حمله‌ای شناسایی شد:

  1. دستگاه آلوده را ایزوله کنید.
  2. از قابلیت AMP برای ردگیری مسیر فایل استفاده کنید.
  3. سیاست‌های IPS را به‌روزرسانی و Signature جدید اضافه کنید.
  4. لاگ‌های VPN و دسترسی‌های غیرمجاز را بررسی کنید.

مزایا و نقاط قوت Cisco ASA و Firepower

  • دید کامل نسبت به ترافیک شبکه
  • شناسایی و جلوگیری از تهدیدات در زمان واقعی
  • کنترل دقیق کاربران و اپلیکیشن‌ها
  • قابلیت یکپارچه با سیستم‌های SIEM
  • مناسب برای شبکه‌های ابری و ترکیبی (Hybrid Cloud)
  • پشتیبانی از VPN با رمزنگاری قوی (AES256)

جمع‌بندی نهایی

استفاده از Cisco ASA و Firepower تنها به معنی داشتن یک فایروال قوی نیست، بلکه به معنای داشتن مرکز هوش امنیتی در لبه شبکه است.
اگر این تجهیزات به‌درستی طراحی، پیاده‌سازی و نگهداری شوند، می‌توانند در برابر اکثر حملات مدرن از سازمان شما محافظت کنند.

بنابراین پیشنهاد می‌شود:

  • همیشه نسخه نرم‌افزار را به‌روز نگه دارید.
  • سیاست‌های امنیتی را مستند و به‌صورت دوره‌ای بازبینی کنید.
  • مانیتورینگ و گزارش‌گیری را بخشی از فرآیند روزمره شبکه قرار دهید.
  • از ترکیب ASA و Firepower برای بیشترین بهره‌وری امنیتی استفاده کنید.

مبانی شبکه و تجهیزات سیسکو (Cisco Networking Basics)

مقدمه

در دنیای امروز، هیچ سازمان یا شرکتی بدون داشتن یک شبکه‌ی پایدار و امن نمی‌تواند فعالیت مؤثری داشته باشد. ارتباط میان کاربران، سرورها، سیستم‌ها و سرویس‌های آنلاین، همگی بر بستر شبکه انجام می‌شود.
در این میان، شرکت سیسکو (Cisco Systems) نامی است که تقریباً در همه‌ی زیرساخت‌های شبکه‌ای جهان دیده می‌شود. تجهیزات سیسکو به دلیل پایداری بالا، امنیت قوی و سازگاری با استانداردهای جهانی، انتخاب اول متخصصان شبکه در سراسر دنیاست.

در این مقاله، ابتدا نگاهی به مفاهیم پایه شبکه خواهیم داشت و سپس تجهیزات اصلی سیسکو را به‌صورت دقیق معرفی می‌کنیم.

شبکه چیست و چرا اهمیت دارد؟

شبکه مجموعه‌ای از دستگاه‌هاست که برای اشتراک‌گذاری داده، منابع و سرویس‌ها به یکدیگر متصل می‌شوند.
هدف اصلی آن، برقراری ارتباط مؤثر میان سیستم‌ها و تسهیل انتقال اطلاعات است.

انواع شبکه بر اساس گستره:

  • LAN (Local Area Network): شبکه‌های محلی، معمولاً در محدوده یک ساختمان
  • WAN (Wide Area Network): شبکه‌هایی در مقیاس وسیع‌تر، مانند اینترنت
  • MAN (Metropolitan Area Network): شبکه‌های شهری که چندین LAN را به هم متصل می‌کنند

در طراحی هر شبکه، پایداری، سرعت، امنیت و مقیاس‌پذیری از مهم‌ترین عوامل موفقیت هستند.

آشنایی با مدل‌های OSI و TCP/IP

برای استانداردسازی ارتباط میان دستگاه‌ها، دو مدل مرجع اصلی در شبکه تعریف شده است:

مدل OSI

مدل OSI از هفت لایه تشکیل شده است که هر کدام وظیفه خاصی در جریان داده دارند:

لایهنام لایهعملکرد
7Applicationتعامل نرم‌افزارها با کاربر
6Presentationرمزگذاری و قالب‌بندی داده‌ها
5Sessionمدیریت نشست‌ها و ارتباطات
4Transportکنترل انتقال داده (TCP/UDP)
3Networkمسیریابی و آدرس‌دهی IP
2Data Linkانتقال فریم‌ها در LAN
1Physicalارسال داده در بستر فیزیکی (کابل یا
امواج)

مدل TCP/IP

مدل TCP/IP، نسخه ساده‌تر و کاربردی‌تر مدل OSI است که در شبکه‌های امروزی مانند اینترنت استفاده می‌شود.
این مدل از چهار لایه تشکیل شده:
Network Access, Internet, Transport, Application

معرفی تجهیزات اصلی شبکه سیسکو

سیسکو تجهیزات متنوعی را برای طراحی شبکه در مقیاس‌های مختلف (از دفاتر کوچک تا دیتاسنترهای بزرگ) تولید می‌کند. در ادامه با مهم‌ترین دسته‌ها آشنا می‌شویم:

1. سوئیچ‌های سیسکو (Cisco Switches)

سوئیچ، ستون فقرات شبکه محلی (LAN) است. این دستگاه داده‌ها را میان کاربران، سرورها و تجهیزات شبکه جابه‌جا می‌کند.

انواع سوئیچ‌های سیسکو:

سریویژگی کلیدیکاربرد
Cisco CBS Seriesاقتصادی و ساده برای SMBدفاتر کوچک
Cisco Catalyst Seriesپیشرفته، قابل مدیریت، پشتیبانی از VLAN و QoSسازمان‌های متوسط و بزرگ
Cisco Nexus Seriesمناسب دیتاسنتر و پردازش‌های سنگینمحیط‌های Enterprise

تمام سوئیچ‌های سیسکو از قابلیت‌های امنیتی مانند 802.1X، Access Control List (ACL) و Power over Ethernet (PoE) پشتیبانی می‌کنند.

2. روترهای سیسکو (Cisco Routers)

روترها ترافیک را بین شبکه‌های مختلف هدایت می‌کنند. سیسکو در این حوزه از برندهای پیشرو جهان است.

انواع روترها:

  • Cisco ISR Series: برای دفاتر شعبه‌ای و WAN
  • Cisco ASR Series: برای اتصال به شبکه‌های بزرگ و سرویس‌دهندگان
  • Cisco Catalyst Routers: ترکیبی از Routing و Switching برای شبکه‌های مدرن

پشتیبانی از پروتکل‌های مسیریابی BGP، OSPF، EIGRP و IPv6، این روترها را به گزینه‌ای قابل اعتماد برای هر محیط سازمانی تبدیل کرده است.

3. فایروال‌های سیسکو (Cisco Firewalls)

امنیت یکی از حیاتی‌ترین ارکان شبکه است. سیسکو دو خانواده فایروال محبوب دارد:

  • Cisco ASA: فایروال کلاسیک با VPN، NAT و کنترل ترافیک
  • Cisco Firepower NGFW: نسل جدید فایروال با قابلیت‌های IPS، Malware Protection، Application Control و تحلیل هوش تهدید از Cisco Talos

4. تجهیزات بی‌سیم سیسکو (Wireless Solutions)

سیسکو در حوزه Wi-Fi نیز محصولات متنوعی ارائه می‌دهد:

  • Access Pointها برای ایجاد دسترسی بی‌سیم
  • Wireless Controllerها برای مدیریت متمرکز شبکه
  • Meraki Cloud Solutions برای مدیریت ابری از طریق داشبورد تحت وب

فناوری‌های جدید سیسکو مانند Wi-Fi 6 و Cisco DNA Wireless پوشش‌دهی بهینه، سرعت بیشتر و امنیت بالاتر را تضمین می‌کنند.

5. نرم‌افزارها و ابزارهای مدیریتی سیسکو

یکی از نقاط تمایز سیسکو، ارائه‌ی پلتفرم‌های مدیریتی یکپارچه است:

  • Cisco DNA Center: مدیریت و خودکارسازی شبکه‌های Enterprise
  • Cisco Prime Infrastructure: مانیتورینگ و عیب‌یابی تجهیزات
  • Meraki Dashboard: مدیریت ساده از طریق فضای ابری

مسیر یادگیری و گواهینامه‌های سیسکو

اگر قصد دارید وارد دنیای شبکه شوید، یادگیری مبانی شبکه و تسلط بر تجهیزات سیسکو بهترین نقطه شروع است.

مهم‌ترین مدارک آموزشی سیسکو:

  • CCNA (Cisco Certified Network Associate): مبانی شبکه، مسیریابی و سوئیچینگ
  • CCNP (Professional): طراحی و پیاده‌سازی شبکه‌های پیچیده‌تر
  • CCIE (Expert): بالاترین سطح تخصصی در مهندسی شبکه

چرا تجهیزات سیسکو؟

کیفیت ساخت بالا و پایداری طولانی‌مدت
پشتیبانی گسترده و آپدیت‌های منظم نرم‌افزاری
امنیت و مدیریت متمرکز
سازگاری با استانداردهای جهانی و مقیاس‌پذیری بالا

سیسکو سال‌هاست که به‌عنوان معیار صنعت شبکه (Industry Standard) شناخته می‌شود.

جمع‌بندی

درک مفاهیم پایه شبکه و آشنایی با تجهیزات سیسکو، قدمی اساسی برای هر متخصص IT است.
سیسکو با ارائه‌ی راهکارهای جامع در حوزه‌ی سوئیچینگ، مسیریابی، امنیت و وای‌فای، امکان ساخت شبکه‌هایی امن، پایدار و هوشمند را برای سازمان‌ها فراهم کرده است.

اگر به دنبال ورود حرفه‌ای به دنیای شبکه هستید، آغاز مسیر از آموزش مبانی شبکه و کار با تجهیزات Cisco بهترین انتخاب ممکن است.

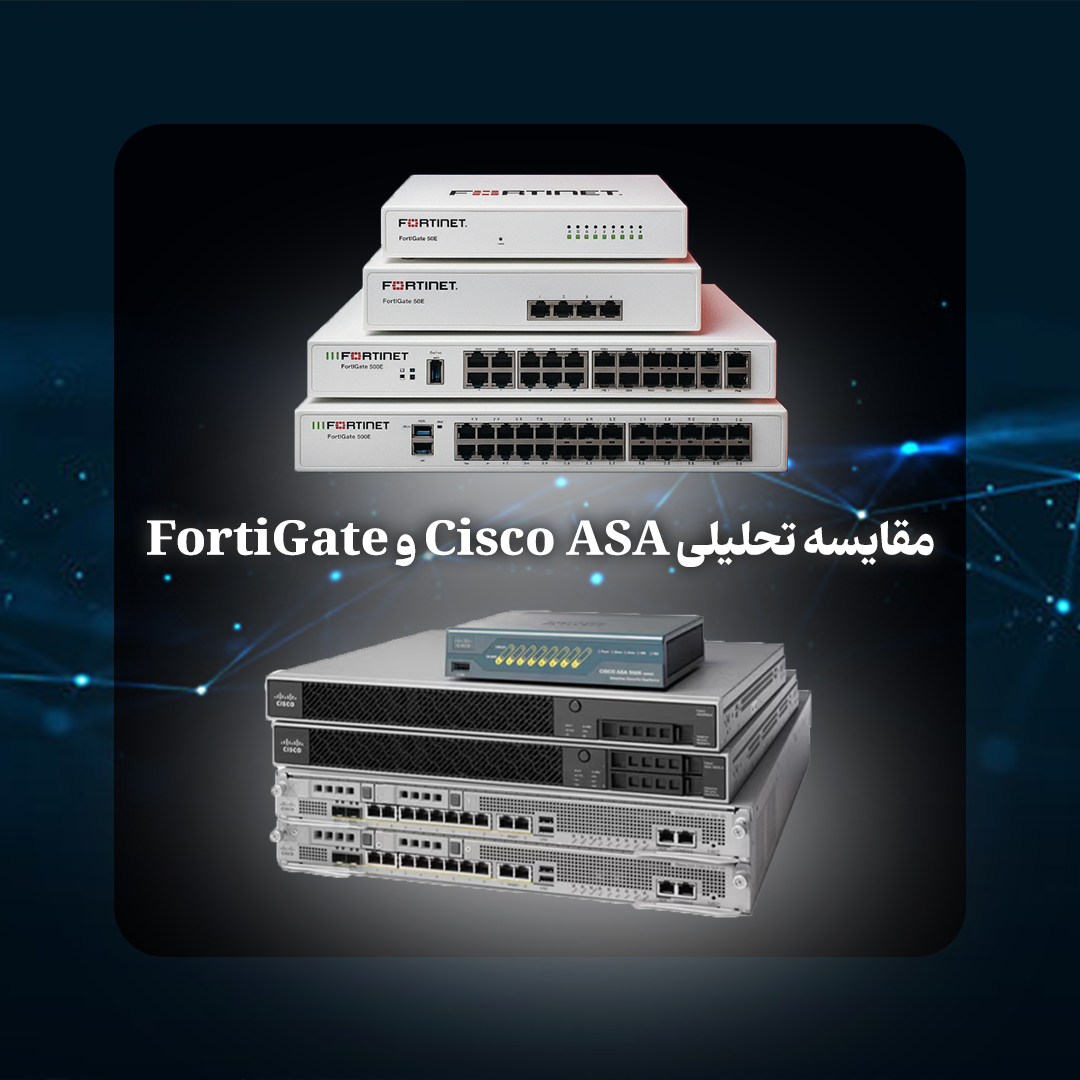
مقایسه جامع Cisco ASA و FortiGate | بررسی تخصصی فایروال‌های سازمانی

در دنیای امروز که تهدیدات سایبری با سرعت چشمگیری در حال رشد هستند، انتخاب یک فایروال کارآمد برای حفاظت از شبکه‌های سازمانی اهمیتی حیاتی دارد. دو نام بزرگ در این حوزه، Cisco ASA و FortiGate، سال‌هاست که به‌عنوان راهکارهای اصلی امنیت مرزی در زیرساخت‌های IT مورد استفاده قرار می‌گیرند.
در این مقاله، به مقایسه‌ای عمیق و تحلیلی میان این دو محصول از منظر معماری نرم‌افزاری، قابلیت‌های NGFW و UTM، عملکرد، مدیریت مرکزی و مزایا و معایب هرکدام می‌پردازیم.

1. آشنایی با Cisco ASA و FortiGate

Cisco ASA چیست؟

Cisco ASA (Adaptive Security Appliance) نسل کلاسیک فایروال‌های شرکت سیسکو است که ترکیبی از امنیت، VPN، و کنترل دسترسی را ارائه می‌دهد. با اضافه شدن FirePOWER Services، این پلتفرم به سمت NGFW (Next-Generation Firewall) حرکت کرده است.

FortiGate چیست؟

FortiGate محصول شرکت Fortinet است و بر پایه‌ی سیستم‌عامل اختصاصی FortiOS طراحی شده است. این پلتفرم از ابتدا با رویکرد UTM (Unified Threat Management) و NGFW یکپارچه ساخته شده و به‌دلیل عملکرد بالا و سادگی در مدیریت، محبوبیت گسترده‌ای یافته است.

2. معماری نرم‌افزاری و طراحی سیستمی

Cisco ASA

ASA از معماری ماژولار بهره می‌برد و برای افزودن قابلیت‌های پیشرفته نیاز به ماژول FirePOWER دارد. این تفکیک گاهی باعث پیچیدگی در پیاده‌سازی و افزایش تأخیر در پردازش بسته‌ها می‌شود.

FortiGate

در مقابل، FortiGate با معماری یکپارچه‌ی FortiOS طراحی شده است. این سیستم‌عامل همه‌ی سرویس‌های امنیتی مانند IPS، Application Control، Antivirus و Web Filtering را به‌صورت Native در یک پلتفرم ادغام کرده است.

نتیجه:
از منظر طراحی، FortiGate ساده‌تر، سریع‌تر و بهینه‌تر عمل می‌کند، در حالی‌که Cisco ASA بیشتر مناسب شبکه‌هایی است که از اکوسیستم سیسکو بهره می‌برند.

3. مقایسه قابلیت‌های NGFW و UTM

ویژگی‌هاCisco ASA (با FirePOWER)FortiGate
IPS / IDSدارد (با FirePOWER)دارد (بومی در FortiOS)
Web Filteringافزونه FirePOWER لازم استداخلی (FortiGuard)
Application Controlدارددارد (پوشش گسترده‌تر)
SandboxingAMP IntegrationFortiSandbox
Threat IntelligenceCisco TalosFortiGuard Labs

FortiGate با استفاده از موتور FortiGuard و پردازنده‌های اختصاصی SPU ASICs، سرعت پردازش بالاتر و کارایی بهتری در ترافیک رمزگذاری‌شده (SSL/IPSec) ارائه می‌دهد.

4. مدیریت مرکزی: FortiManager در برابر Cisco FMC

FortiManager

ابزار مدیریتی FortiManager امکان کنترل متمرکز صدها فایروال FortiGate را با قابلیت‌های زیر فراهم می‌کند:

  • مدیریت Policyها و Objectها به‌صورت مرکزی
  • یکپارچگی با FortiAnalyzer برای تحلیل ترافیک
  • اتوماسیون و اسکریپت‌نویسی پیشرفته
  • رابط کاربری ساده و سریع

Cisco FMC (Firepower Management Center)

FMC نیز پلتفرم مدیریت مرکزی برای فایروال‌های FirePOWER است. قابلیت‌هایی چون:

  • مانیتورینگ لحظه‌ای تهدیدات
  • مدیریت Policyها و Access Control
  • تحلیل رویدادها و گزارش‌گیری امنیتی
    را ارائه می‌دهد.
    اما در عمل، FMC به‌ویژه در شبکه‌های بزرگ، از نظر سرعت و سهولت کاربری نسبت به FortiManager پیچیده‌تر است.

5. کارایی و عملکرد

در تست‌های عملی (مانند NSS Labs)، FortiGate معمولاً در پردازش همزمان ترافیک رمزگذاری‌شده و لایه‌های بالای NGFW برتر بوده است. دلیل اصلی این موضوع استفاده از سخت‌افزار اختصاصی SPU (Security Processing Unit) است که بار پردازشی CPU را کاهش می‌دهد.

Cisco ASA نیز در نسخه‌های جدیدتر (مانند Firepower 4100 و 9300) بهبود یافته، اما هنوز در پردازش SSL و ترافیک سنگین، عملکردی پایین‌تر از FortiGate دارد.

6. مزایا و معایب

شاخصFortiGateCisco ASA
مزایاکارایی بالا، رابط کاربری ساده، UTM یکپارچه، قیمت رقابتیسازگاری عالی با زیرساخت Cisco، پشتیبانی فنی قدرتمند
معایبنیاز به لایسنس جداگانه برای برخی سرویس‌هاپیچیدگی مدیریت، هزینه بالای ارتقاء

7. نتیجه‌گیری نهایی

انتخاب بین Cisco ASA و FortiGate بستگی به زیرساخت، بودجه، و نیاز سازمانی دارد.
اگر سازمان شما از محصولات Cisco مانند ISE، AnyConnect و AMP استفاده می‌کند، Cisco ASA هماهنگی بهتری دارد.
اما اگر به دنبال عملکرد بالا، سادگی مدیریت و پوشش جامع NGFW/UTM هستید، FortiGate گزینه‌ای به‌صرفه‌تر و مؤثرتر است.

خرید سوئیچ سیسکو: 7 نکته برای افزایش بهره‌وری شبکه

آیا نگران افت سرعت یا قطعی‌های مکرر شبکه هستید؟ خرید سوئیچ سیسکو می‌تواند گام مؤثری برای حل مشکل شما باشد؛ در این مقاله راهنمایی‌های عملی، مقایسه‌ها و نکات ضروری را می‌یابید که کمک می‌کند انتخاب بهتری انجام دهید و سریع‌تر به نتیجه برسید.

شبکه‌های امروزی نیازمند سخت‌افزار پایدار، امن و قابل مدیریت هستند. وقتی قصد خرید سوئیچ سیسکو را دارید، انتخاب درست نه تنها کیفیت اتصال را افزایش می‌دهد بلکه هزینه‌های عملیاتی و نگهداری را هم کاهش می‌دهد. در ادامه، تمام موارد فنی، اقتصادی و عملیاتی که برای خرید و پیاده‌سازی سوئیچ باید بدانید را به‌صورت کاربردی توضیح می‌دهم.

مزایای خرید سوئیچ سیسکو برای شبکه

در این بخش بررسی می‌کنیم که چرا سوئیچ‌های سیسکو برای کسب‌وکارها و سازمان‌ها گزینه‌ای محبوب هستند و چه مزایایی عملی ارائه می‌دهند.

1. بهبود عملکرد شبکه

سوئیچ‌های سیسکو با تکنولوژی‌های سوئیچینگ سخت‌افزاری و پردازش بسته در سطح ASIC، تاخیر (latency) را کاهش و توان پردازش را افزایش می‌دهند. برای مثال، یک سوئیچ سری Catalyst با forwarding rate بالا می‌تواند در شبکه‌های شعبه‌ای یا دیتاسنترها ترافیک را بدون ایجاد گلوگاه هدایت کند. در محیط‌های دارای ترافیک صوتی و ویدئویی (VoIP/Video)، توانایی پردازش اولویت‌بندی شده و پشتیبانی از QoS باعث می‌شود کیفیت تماس‌ها و کنفرانس‌های ویدیویی حفظ شود.

پشتیبانی از جدول مسیریابی و سوئیچینگ سریع
قابلیت aggregation برای افزایش پهنای باند بین سوئیچ‌ها

2. امنیت بالا در انتقال داده

سیسکو امکانات امنیتی متنوعی روی سوئیچ‌ها ارائه می‌دهد: کنترل دسترسی مبتنی بر پورت (Port Security)، 802.1X برای احراز هویت دستگاه‌ها، Dynamic ARP Inspection، و ACLهای پیشرفته. این قابلیت‌ها از ورود دستگاه‌های غیرمجاز جلوگیری و حملات داخلی مانند ARP spoofing را کاهش می‌دهد.

تقسیم ترافیک به VLANهای امن
یکپارچه‌سازی با سیستم‌های مدیریت تهدید (Cisco ISE یا AMP)
پلیسی‌های دقیق برای کاربران و دستگاه‌ها

در عمل، وقتی سوئیچ سیسکو را با ردیابی لاگ‌ها (Syslog, NetFlow) و SIEM ترکیب می‌کنید، امکان تشخیص سریع‌تر ناهنجاری‌ها فراهم می‌شود که برای سازمان‌های با حساسیت بالا (مالی، پزشکی) حیاتی است.

3. قابلیت مدیریت آسان و انعطاف‌پذیری

یکی از دلایل محبوبیت سوئیچ‌های سیسکو، ابزارهای مدیریت متمرکز مثل Cisco DNA Center، Cisco Prime و رابط خط فرمان حرفه‌ای (CLI) است. این ابزارها اجازه می‌دهند پیکربندی، اعمال سیاست‌ها، و مانیتورینگ را از یک کنسول انجام دهید و از خودکارسازی (automation) بهره‌مند شوید.

پیکربندی Template و Provisioning خودکار
قابلیت نصب آپدیت‌ها و پچ‌ها به‌صورت متمرکز
پشتیبانی از SNMP، NetFlow و Telemetry برای آنالیز ترافیک

برای تیم‌های IT کوچک، استفاده از قابلیت‌های مدیریت مبتنی بر وب یا cloud-managed موجب کاهش نیاز به نیروی فنی دائمی و کاهش زمان رفع مشکلات می‌شود. در محیط‌های بزرگ‌تر، APIها امکان ادغام با ابزارهای DevOps و سیستم‌های اتوماسیون را فراهم می‌آورند.

نکات مهم در انتخاب سوئیچ سیسکو

نتخاب سوئیچ مناسب وابسته به نیاز شبکه، تعداد کاربران و رشد آتی است؛ این بخش معیارهای کلیدی را بررسی می‌کند تا خرید شما هدفمند و آینده‌نگر باشد.

1. نوع و نوع پورت‌های مورد نیاز

ابتدا تعداد، نوع و سرعت پورت‌ها را تعیین کنید: آیا به پورت‌های گیگابیت، 10G، 25G یا ترکیبی نیاز دارید؟ برای سرورها و uplinkها عموماً از 10G یا بالاتر استفاده می‌شود. همچنین بررسی کنید که آیا پورت‌های PoE (Power over Ethernet) برای تلفن‌های IP، دوربین‌ها یا نقاط دسترسی بی‌سیم مورد نیاز است یا خیر.

PoE/PoE+ برای تغذیه دستگاه‌ها بدون آداپتور جداگانه
SFP/SFP+ برای لینک‌های فیبر و ارتباط بین سوئیچ‌ها
مخلوط پورت‌های مدیریتی و کاربری برای انعطاف در طراحی

مثال عملی: برای دفتر 50 نفری با 20 تلفن IP و چند اکسس‌پوینت، سوئیچی با 48 پورت گیگابیت PoE+ و 4 پورت SFP+ برای uplink مناسب است. پیش‌بینی رشد و ماژولار بودن پورت‌ها را فراموش نکنید.

2. ظرفیت و پهنای باند سوئیچ

ظرفیت سوئیچ را بر اساس throughput (Gbps)، بافر حافظه و توان forwarding بررسی کنید. ضریب oversubscription را محاسبه کنید: نسبت مجموع پهنای باند پورت‌های دسترسی به پهنای باند uplink. ضریب بالای oversubscription می‌تواند در ساعات پیک مشکل‌ساز شود.

محاسبه براساس تعداد کاربران و نوع اپلیکیشن‌ها (ویدئو، بک‌آپ، دیتابیس)
در دیتاسنترها به دنبال سوئیچ با ظرفیت switching بالا و تاخیر بسیار کم باشید
ملاحظات ذخیره‌سازی (NAS/SAN) که ممکن است نیازمند پورت‌های 25G یا 40G باشد

در سازمان‌هایی که ترافیک شرق-به-غرب (East-West) بالا است، سرمایه‌گذاری روی سوئیچ‌های با پهنای باند بالاتر و قابلیت stacking یا Virtual Chassis به صرفه‌تر است.

3. میزان سازگاری با سایر تجهیزات شبکه

سازگاری پروتکل‌ها (STP, RSTP, MSTP)، استانداردهای VLAN و مسیریابی (OSPF, BGP) و پشتیبانی از پروتکل‌های مدیریتی باید با باقی تجهیزات شبکه هماهنگ باشد. بررسی این سازگاری در مقابل روترها، فایروال‌ها و نقاط دسترسی اهمیت زیادی دارد.

آیا سوئیچ با سیستم مدیریت مرکزی شما یکپارچه می‌شود؟
پشتیبانی از استانداردهای بین‌فروشگاهی برای جلوگیری از مشکلات interoperability
نسخه IOS یا NX-OS و چرخه عمر نرم‌افزاری برای تطبیق بلندمدت

نکته عملی: در پروژه‌هایی که تجهیزات چند فروشنده‌ای دارید، انتخاب سوئیچی با استانداردهای باز و پشتیبانی قوی از پروتکل‌های استاندارد، خطر ناسازگاری را کاهش می‌دهد.

تفاوت‌های انواع سوئیچ‌های سیسکو

سیسکو محصولات متنوعی از سوئیچ‌های ساده تا سوئیچ‌های دیتاسنتر و مدیریتی حرفه‌ای دارد؛ این بخش تفاوت‌های کلیدی را روشن می‌کند تا انتخاب دقیق‌تر شود.

1. سوئیچ‌های مدیریتی و غیرمدیریتی

سوئیچ‌های غیرمدیریتی (Unmanaged) برای شبکه‌های کوچک و خانگی مناسب‌اند؛ نصب آسان دارند اما قابلیت‌های مدیریتی و امنیتی محدودی ارائه می‌کنند. سوئیچ‌های مدیریتی (Managed) امکانات زیر را فراهم می‌کنند:

پیکربندی VLAN، QoS، ACL
مانیتورینگ و لاگ‌برداری
پشتیبانی از پروتکل‌های مسیریابی و stacking

برای یک دفتر کار متوسط یا سازمانی با نیاز به امنیت و مدیریت، سوئیچ مدیریتی توصیه می‌شود. سوئیچ‌های managed سیسکو امکان پیاده‌سازی سیاست‌های دقیق، تشخیص مشکلات و بهینه‌سازی ترافیک را فراهم می‌سازند؛ در نتیجه هزینه‌های نگهداری پایین‌تر و سرویس‌دهی قابل اعتمادتر خواهد بود.

2. سوئیچ‌های لایه 2 و لایه 3

سوئیچ‌های لایه 2 (Layer 2) بسته‌ها را بر اساس آدرس MAC هدایت می‌کنند و مناسب برای تقسیم‌بندی شبکه با VLAN هستند. سوئیچ‌های لایه 3 (Layer 3) قابلیت‌های مسیریابی (Routing) مانند OSPF و BGP را ارائه می‌دهند و می‌توانند به عنوان روتر داخلی عمل کنند.

لایه 2: مناسب برای دسترسی کاربران و VLANهای محلی
لایه 3: مناسب برای aggregation، دیتاسنتر و بین VLANها مسیریابی
ترکیبی: سوئیچ‌های multilayer برای انعطاف‌پذیری متوسط تا بالا

برای شبکه‌های بزرگ با چندین VLAN و نیاز به مسیریابی داخلی، سرمایه‌گذاری در سوئیچ‌های لایه 3 باعث کاهش تعداد روترها و ساده‌تر شدن معماری می‌شود. در عین حال، هزینه و پیچیدگی مدیریتی افزایش پیدا می‌کند که باید در طراحی لحاظ شود.

نکات فنی برای افزایش بهره‌وری شبکه با سوئیچ سیسکو

پس از خرید، پیکربندی درست سوئیچ اهمیت دارد. در این بخش تکنیک‌های فنی برای بهینه‌سازی عملکرد و کاهش مشکلات را بررسی می‌کنیم.

پس از خرید، پیکربندی درست سوئیچ اهمیت دارد. در این بخش تکنیک‌های فنی برای بهینه‌سازی عملکرد و کاهش مشکلات را بررسی می‌کنیم.

1. تنظیمات VLAN برای تقسیم بار

VLANها ابزار کلیدی برای جداسازی ترافیک، افزایش امنیت و کاهش دامنه broadcast هستند. طراحی VLAN باید بر اساس گروه‌های کاری، حساسیت داده و الگوهای ترافیکی انجام شود. چند نکته عملی:

ایجاد VLANهای منطقی برای سرویس‌ها (مثلاً VLANهای کاربران، سرورها، مدیریت، VoIP)
استفاده از VLAN tagging (802.1Q) برای عبور ترافیک بین سوئیچ‌ها
محدود کردن دامنه broadcast با تقسیم شبکه و استفاده از L3 routing بین VLANها

همچنین برای جلوگیری از loop و مشکلات STP، پیکربندی root bridge و بررسی منظم وضعیت STP ضروری است. در شبکه‌های بزرگ از Private VLAN و PVLAN برای ایزوله کردن سرویس‌ها استفاده کنید.

2. QoS و اولویت دادن به ترافیک مهم

QoS به شما امکان می‌دهد ترافیک حساس به تاخیر را اولویت‌بندی کنید. برای پیاده‌سازی عملی QoS در سوئیچ سیسکو:

شناسایی جریان‌های حساس (VoIP، ویدئو کنفرانس، برنامه‌های مالی)
تعریف کلاس‌های ترافیک و صف‌های خروجی (Queuing)
پیکربندی Trust boundaries روی پورت‌های ورودی و تنظیم DSCP یا CoS

مثال کاربردی: در یک شبکه با تماس‌های VoIP، تنظیم QoS برای اعطای پهنای باند تضمین‌شده به RTP می‌تواند میزان افت تماس و jitter را به حداقل برساند. اندازه بافر و سیاست‌های drop نیز باید براساس الگوی ترافیک تنظیم شوند.

چگونه بهترین قیمت را برای خرید سوئیچ سیسکو پیدا کنیم؟

قیمت سوئیچ سیسکو بسته به سری، قابلیت‌ها، پشتیبانی و وضعیت نو یا کارکرده متفاوت است. اینجا راه‌های عملی برای به‌دست آوردن بهترین قیمت را مرور می‌کنیم.

مقایسه مدل‌ها بر اساس نیاز واقعی: گاهی نسخه‌ای پایین‌تر از نظر هزینه مناسب‌تر و اقتصادی‌تر است.
درخواست قیمت از چند توزیع‌کننده رسمی و بررسی تفاوت پکیج‌های پشتیبانی.
بررسی گزینه‌های Refurbished یا Certified Pre-Owned با گارانتی جهت کاهش هزینه تا 30–50٪.
محاسبه کل هزینه مالکیت (TCO): هزینه خرید، نگهداری، لایسنس‌ها و مصرف انرژی.
استفاده از تخفیف‌های bundle برای خرید همزمان سوئیچ، پشتیبانی و ماژول‌های فیبر.

همچنین در نظر داشته باشید که خرید ارزان بدون پشتیبانی مناسب می‌تواند در بلندمدت هزینه‌های بالاتری ایجاد کند؛ بنابراین تعادل بین قیمت و پشتیبانی اهمیت دارد.

مراحل نصب و راه‌اندازی سوئیچ سیسکو

نصب صحیح تضمین‌کننده عملکرد و پایداری شبکه است. این بخش مراحل کلیدی قبل و بعد از نصب فیزیکی را توضیح می‌دهد.

1. برنامه‌ریزی و طراحی شبکه

پیش از نصب، طراحی شبکه شامل نقشه پورتینگ، IP addressing، VLAN plan و سیاست‌های امنیتی است. باید موارد زیر تعیین شوند:

نقشه فیزیکی و منطقی سوئیچ‌ها
نحوه ارتباط uplink و لینک‌های افزونگی (bonding, stacking)
طرح بازگشت به پیکربندی قبلی و تست قبول (Acceptance Test)

همچنین برنامه زمان‌بندی برای اعمال تغییرات و اطلاع‌رسانی به کاربران تهیه کنید تا در زمان مهاجرت بار حساسی رخ ندهد. داشتن اسکریپت‌های پیکربندی اولیه و تست‌های connectivity ضروری است.

2. مراحل فیزیکی نصب سوئیچ

در مراحل نصب فیزیکی به موارد محیطی و پایدارسازی توجه کنید: تهویه، UPS، کابل‌کشی و برچسب‌گذاری پورت‌ها. گام‌های اساسی:

نصب در رک با تهویه مناسب و فاصله برای عبور هوا
تأمین برق از UPS و در صورت امکان مدار جداگانه
استفاده از کابل‌های استاندارد و برچسب‌گذاری واضح پورت‌ها
اجرای تست کابل و تست لینک پس از اتصال

در پایان، پیکربندی ابتدایی شامل تعیین آدرس مدیریت، فعال‌سازی SSH، اعمال ACL و ذخیره پیکربندی است. تست‌های load و failover را قبل از تحویل نهایی اجرا کنید.

مشکلات متداول در استفاده از سوئیچ‌های سیسکو و راه‌حل‌های آنها

آشنایی با مشکلات رایج و راه‌حل‌های سریع باعث کاهش زمان قطع سرویس و بهبود تجربه کاربری می‌شود. این بخش به دو مشکل متداول می‌پردازد.

1. مشکلات دما و تهویه

گرمای بیش از حد باعث کاهش عمر قطعات و بروز خطا می‌شود. برای مدیریت دما:

نصب در اتاق با تهویه مناسب و مانیتورینگ دما
رعایت فاصله بین دستگاه‌ها و جلوگیری از انسداد جریان هوا
استفاده از سنسورهای محیطی و اعلان در صورت افزایش دما

اگر دما بالا رفت، گام‌های فوری شامل افزایش تهویه، توزیع بار بین سوئیچ‌های بیشتر و کاهش مصرف انرژی PoE در پورت‌های غیرضروری است. نگهداری پیشگیرانه و پاک‌سازی فن‌ها نیز از بروز مشکل جلوگیر می‌کند.

2. مشکلات پیکربندی و تنظیمات

پیکربندی نادرست باعث loop، افت بسته و دسترسی نامناسب می‌شود. راهکارها:

استفاده از template و نسخه‌بندی پیکربندی برای بازگشت سریع
اجرای تست‌های lab قبل از اعمال در محیط تولید
بررسی لاگ‌ها، استفاده از Debug با احتیاط و ثبت تغییرات

در موارد پیچیده، فعال‌سازی پشتیبانی سیسکو یا استفاده از مشاوران مجاز توصیه می‌شود. همچنین نگهداری سند پیکربندی و آموزش تیم عملیاتی از بروز خطاهای تکراری جلوگیری می‌کند.

نقش سوئیچ سیسکو در بهبود عملکرد شبکه‌های بزرگ

در شبکه‌های بزرگ، سوئیچ‌ها نقش کلیدی در هماهنگی، روتینگ و توزیع ترافیک دارند؛ این بخش عملکردهای حیاتی را تشریح می‌کند.

1. همگام‌سازی با تجهیزات دیگر

سوئیچ‌های سیسکو با پروتکل‌ها و استانداردهای متنوع قابلیت همگام‌سازی با روترها، فایروال‌ها و سیستم‌های ذخیره‌سازی را دارند. پیاده‌سازی یک معماری هماهنگ شامل موارد زیر است:

استفاده از پروتکل‌های استاندارد برای interoperability
تنظیم MTU، پالیسی‌های امنیتی و زمان‌بندی‌های QoS به گونه‌ای هماهنگ
پشتیبانی از کنترل‌کننده‌های مرکزی برای هم‌سوسازی سیاست‌ها

در محیط‌های چندسایت، همگام‌سازی تنظیمات و نسخه‌های نرم‌افزاری باعث کاهش ناسازگاری و خطا می‌شود و عملیات نگهداری را ساده‌تر می‌سازد.

2. مدیریت ترافیک و بار شبکه

سوئیچ‌های پیشرفته سیسکو امکان تقسیم بار، aggregation و load balancing ترافیک را فراهم می‌کنند. تکنیک‌های عملی:

استفاده از LACP برای افزایش پهنای باند بین سوئیچ‌ها
پیکربندی ECMP و سیاست‌های مسیریابی در لایه 3
مانیتورینگ NetFlow/Telemetry برای شناسایی نقاط گلوگاه

با مانیتورینگ دقیق و اعمال سیاست‌های دینامیک می‌توان ترافیک را به صورت هوشمند توزیع کرد و از ایجاد بار ناهمگن جلوگیری نمود. این موضوع به ویژه در دیتاسنترها و سرویس‌های ابری اهمیت زیادی دارد.

جمع‌بندی: خرید سوئیچ سیسکو تصمیمی استراتژیک که باید با بررسی نیازهای فعلی و پیش‌بینی رشد آتی انجام شود. نکات کلیدی شامل تعیین دقیق نوع پورت و پهنای باند، توجه به امنیت و مدیریت، و انتخاب بین سوئیچ‌های مدیریتی یا غیرمدیریتی است. پس از خرید، طراحی صحیح VLAN، پیکربندی QoS، و برنامه‌ریزی نصب و نگهداری اهمیت دارد. در صورت بروز مشکلات دما یا پیکربندی، راهکارهای پیشگیرانه و استفاده از ابزارهای مانیتورینگ سریع‌ترین مسیر رفع مشکل را فراهم می‌کنند. سوالات متداول: آیا همیشه باید سوئیچ سیسکو بخریم؟ پاسخ: نه، برای شبکه‌های بسیار کوچک سوئیچ‌های ساده ممکن است کفایت کنند؛ اما برای سازمانی شدن، امنیت و مقیاس‌پذیری، سوئیچ سیسکو مزایای قابل توجهی دارد. آیا خرید Refurbished منطقی است؟ بله، به شرطی که از فروشنده معتبر با گارانتی تهیه شود. چگونه از انتخاب اشتباه جلوگیری کنیم؟ با محاسبه TCO، تست در محیط آزمایشی و مشاوره با کارشناسان مجاز سیسکو.

راهنمای انتخاب پچ کورد فیبر نوری برای شبکه‌های حرفه‌ای

اگر به دنبال بهینه کردن شبکه خود هستید، انتخاب پچ کورد فیبر نوری مناسب نقش بسیار مهمی در سرعت و پایداری شبکه دارد. این کابل‌ها، اتصال بین تجهیزات مختلف شبکه مثل سوئیچ‌ها، سرورها و روترها را فراهم می‌کنند و به دلیل انتقال داده با سرعت بالا و کمترین اختلال، در شبکه‌های مدرن کاربرد فراوان دارند.


پچ کورد فیبر نوری چیست؟

پچ کورد فیبر نوری کابلی است که در دو سر آن کانکتور نصب شده و داده‌ها را از طریق نور منتقل می‌کند. این کابل‌ها هم برای شبکه‌های داخلی (LAN) و هم برای شبکه‌های گسترده (WAN) قابل استفاده هستند و برای اتصال تجهیزات با فاصله‌های مختلف بسیار مناسب‌اند.


انواع پچ کورد فیبر نوری

1. سینگل‌مد (Single-mode)

  • هسته‌ای با قطر حدود ۹ میکرومتر
  • انتقال نور به شکل مستقیم با لیزر
  • مناسب برای اتصالات دوربرد و شبکه‌های مخابراتی

2. مالتی‌مد (Multi-mode)

  • هسته‌ای با قطر ۵۰ یا ۶۲.۵ میکرومتر
  • انتقال نور با LED و مسیرهای متعدد
  • مناسب شبکه‌های محلی و اتصالات کوتاه

ویژگی‌های مهم پچ کورد

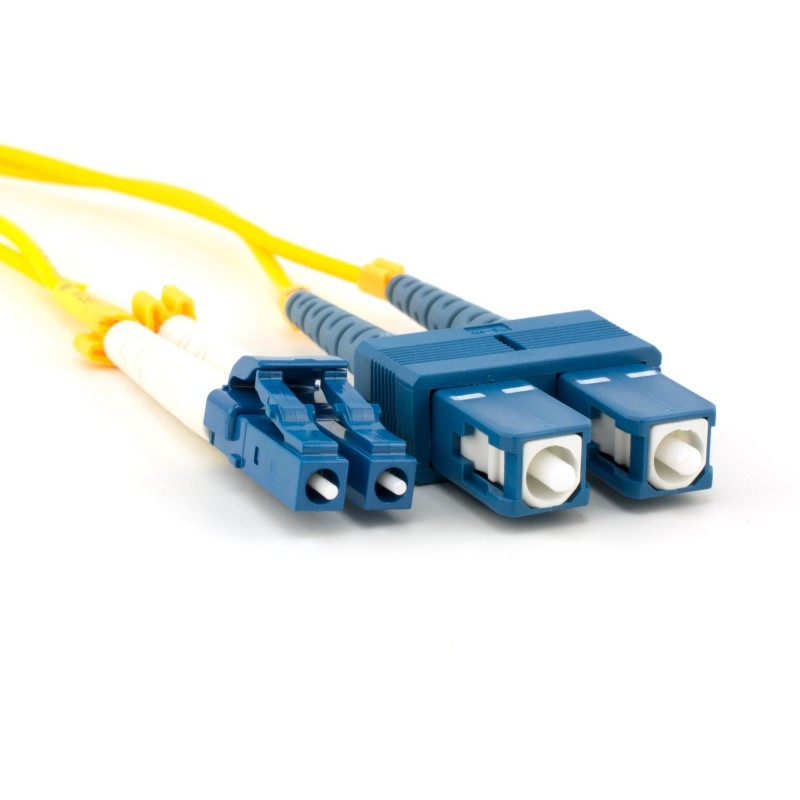
  • کانکتورها: LC، SC، ST و MTP/MPO رایج‌ترین‌ها هستند.
  • پوشش کابل: PVC برای محیط‌های معمولی، LSZH برای محیط‌های کم دود و بدون هالوژن، و Armored برای محافظت بیشتر در برابر آسیب فیزیکی.
  • طول کابل: انتخاب طول مناسب اهمیت دارد تا کابل کشیده یا شل نشود و کیفیت سیگنال حفظ شود.

نکات کلیدی در انتخاب پچ کورد

  1. تطابق با تجهیزات: مطمئن شوید کابل با تجهیزات شبکه شما سازگار است.
  2. کیفیت ساخت: انتخاب برند معتبر و استاندارد، باعث پایداری و کاهش اختلال می‌شود.
  3. محیط نصب: شرایط محیطی مانند دما، رطوبت و احتمال آسیب فیزیکی را در نظر بگیرید.
  4. بودجه: بهترین تعادل بین هزینه و عملکرد را انتخاب کنید.

سوئیچ‌های سیسکو با قابلیت فیبر

برخی سوئیچ‌های سیسکو که امکان اتصال با پچ کورد فیبر را دارند شامل:

  • Cisco Catalyst 9300 – مناسب شبکه‌های سازمانی بزرگ با پشتیبانی از ماژول‌های فیبر تا سرعت ۱۰ گیگابیت
  • Cisco Catalyst 9500 – سوئیچ هسته‌ای با قابلیت uplink فیبر ۴۰G/100G
  • Cisco Nexus 9000 – برای دیتاسنترها و شبکه‌های پرسرعت با پشتیبانی از فیبر multi-mode و single-mode

استفاده از این سوئیچ‌ها به همراه پچ کورد مناسب، عملکرد شبکه را به شکل چشمگیری بهبود می‌بخشد و مدیریت شبکه را ساده‌تر می‌کند.


جمع‌بندی

انتخاب درست پچ کورد فیبر نوری، نه تنها سرعت شبکه شما را افزایش می‌دهد، بلکه پایداری و کیفیت اتصال تجهیزات را تضمین می‌کند. با توجه به نوع شبکه، فاصله، تجهیزات و محیط نصب، بهترین گزینه را انتخاب کنید و همیشه از محصولات باکیفیت و استاندارد استفاده کنید.

آموزش گام‌به‌گام پشتیبان‌گیری از تنظیمات سوئیچ های Cisco

پشتیبان‌گیری از تنظیمات شبکه یکی از حیاتی‌ترین وظایف مدیران زیرساخت است. در تجهیزات سیسکو، فایل پیکربندی شامل تمامی تنظیمات حیاتی دستگاه است؛ از VLANها گرفته تا تنظیمات امنیتی و دسترسی کاربران. از دست دادن این اطلاعات می‌تواند موجب اختلال گسترده در شبکه شود.
در این راهنما، روش‌های استاندارد بکاپ‌گیری از سوئیچ‌های Cisco و انتقال فایل پیکربندی به حافظه محلی یا سرور خارجی (FTP / TFTP) را به‌صورت دقیق بررسی می‌کنیم.


مفهوم پشتیبان‌گیری در سوئیچ سیسکو

در سیستم‌عامل Cisco IOS، تمامی تنظیمات در دو بخش اصلی ذخیره می‌شوند:

  • Running-Config: تنظیمات فعال فعلی دستگاه که در حافظه RAM نگهداری می‌شوند.
  • Startup-Config: نسخه‌ای از پیکربندی که در NVRAM ذخیره می‌شود و پس از هر بوت، مجدداً بارگذاری می‌گردد.

اگر تنها در حال کار با Running-Config باشید و دستگاه به هر دلیل خاموش یا ریست شود، تمام تغییرات از بین خواهند رفت. بنابراین لازم است این تنظیمات در جایی امن ذخیره شوند تا در صورت بروز خطا، بتوان آن‌ها را بازیابی کرد.


روش‌های پشتیبان‌گیری از سوئیچ Cisco

به‌طور کلی سه روش متداول برای ذخیره یا انتقال فایل پیکربندی در سوئیچ‌های سیسکو وجود دارد:

  1. ذخیره فایل پیکربندی در حافظه داخلی (NVRAM)
  2. انتقال فایل پیکربندی به سرور FTP
  3. انتقال فایل پیکربندی به سرور TFTP

در ادامه، هر یک از این روش‌ها را همراه با دستورات و نکات فنی توضیح می‌دهیم.


۱. ذخیره پیکربندی در حافظه داخلی (NVRAM)

در این روش، تنظیمات فعال سیستم در حافظه دائمی سوئیچ ذخیره می‌شوند تا در بوت بعدی نیز باقی بمانند. دستور استاندارد برای این کار به شکل زیر است:

Switch# copy running-config startup-config

با اجرای این دستور، تمامی تغییرات جاری به حافظه NVRAM منتقل شده و فایل startup-config به‌روزرسانی می‌شود.

نکات فنی:

  • این روش سریع‌ترین و ساده‌ترین روش ذخیره است.
  • فایل فقط در همان دستگاه باقی می‌ماند و در صورت خرابی سخت‌افزاری از بین خواهد رفت.
  • بهتر است به‌صورت دوره‌ای نسخه‌ای از این فایل را نیز در فضای خارجی ذخیره کنید.

۲. پشتیبان‌گیری از طریق FTP

در شبکه‌هایی که زیرساخت سرور FTP وجود دارد، می‌توان فایل پیکربندی را به‌صورت مستقیم روی آن انتقال داد. این روش برای سازمان‌هایی که نیاز به آرشیو متمرکز از تنظیمات دارند بسیار مناسب است.

مراحل کار:

  1. در سمت سرور، سرویس FTP را فعال و مسیر ذخیره فایل را مشخص کنید.
  2. در سوئیچ، آدرس سرور و نام کاربری/رمز عبور را تعیین نمایید.
  3. از دستور زیر برای انتقال استفاده کنید:
Switch# copy running-config ftp:
Address or name of remote host []? 192.168.10.20
Destination filename [switch-backup.cfg]?

نکات امنیتی:

  • ترجیحاً از FTP در شبکه داخلی استفاده شود، زیرا ارتباط آن رمزنگاری نشده است.
  • در محیط‌های حساس، استفاده از SFTP یا SCP جایگزین امن‌تری محسوب می‌شود.

۳. بکاپ‌گیری با استفاده از TFTP

TFTP (Trivial File Transfer Protocol) یکی از ساده‌ترین روش‌ها برای انتقال فایل‌های پیکربندی است. در این روش، نیازی به احراز هویت وجود ندارد و به همین دلیل بیشتر در محیط‌های تست یا شبکه‌های ایزوله به کار می‌رود.

نمونه دستور انتقال:

Switch# copy running-config tftp:
Address or name of remote host []? 192.168.1.100
Destination filename [Switch-Backup]? backup-2025.cfg

پس از تأیید، سوئیچ محتوای پیکربندی فعلی را به آدرس مقصد ارسال می‌کند و در سرور ذخیره می‌شود.

مزایا:

  • سرعت بالا و راه‌اندازی آسان
  • مناسب برای محیط‌های آزمایشی یا شبکه‌های بسته

معایب:

  • عدم رمزنگاری و احراز هویت
  • آسیب‌پذیری در برابر حملات در صورت استفاده در شبکه‌های عمومی

نکات کلیدی در فرآیند بکاپ‌گیری

برای اطمینان از عملکرد صحیح فرآیند پشتیبان‌گیری، رعایت چند نکته ضروری است:

  • پیش از هر تغییر عمده در پیکربندی، نسخه‌ای جدید از بکاپ تهیه کنید.
  • فایل‌های پشتیبان را در چند مسیر متفاوت ذخیره کنید (مثلاً سرور داخلی + فضای ابری).
  • نام‌گذاری فایل‌ها را به‌صورت تاریخ‌دار انجام دهید تا روند تغییرات قابل پیگیری باشد.
  • پس از انتقال، صحت فایل را با دستور verify بررسی کنید.
  • به‌صورت دوره‌ای فرآیند بازیابی (restore) را در محیط تست تمرین کنید تا در شرایط اضطراری دچار سردرگمی نشوید.

نمونه فرآیند کامل بکاپ‌گیری و بازگردانی

بکاپ‌گیری:

Switch# copy running-config tftp:
Address or name of remote host []? 192.168.10.100
Destination filename [switch-config]? core-switch.cfg

بازگردانی:

Switch# copy tftp: running-config
Address or name of remote host []? 192.168.10.100
Source filename []? core-switch.cfg

با این کار، فایل پشتیبان به سوئیچ منتقل شده و تنظیمات به حالت قبلی بازمی‌گردند.


جمع‌بندی

پشتیبان‌گیری از تنظیمات سوئیچ‌های Cisco یکی از وظایف پایه‌ای در مدیریت شبکه محسوب می‌شود. روش‌های مختلفی برای انجام این کار وجود دارد؛ از ذخیره داخلی در NVRAM گرفته تا انتقال فایل پیکربندی به سرورهای FTP یا TFTP.
انتخاب روش مناسب بستگی به ساختار شبکه، سیاست امنیتی و سطح اهمیت داده‌ها دارد. پیشنهاد می‌شود همیشه چند نسخه از بکاپ در محل‌های مجزا نگهداری و فرآیند بازیابی به‌صورت مستمر آزمایش شود تا در مواقع بحران، بازگردانی شبکه بدون مشکل انجام گیرد.