ساعت کاری

از ساعت 9 تا 17 در روزهای کاری پاسخگوی شما هستیم.

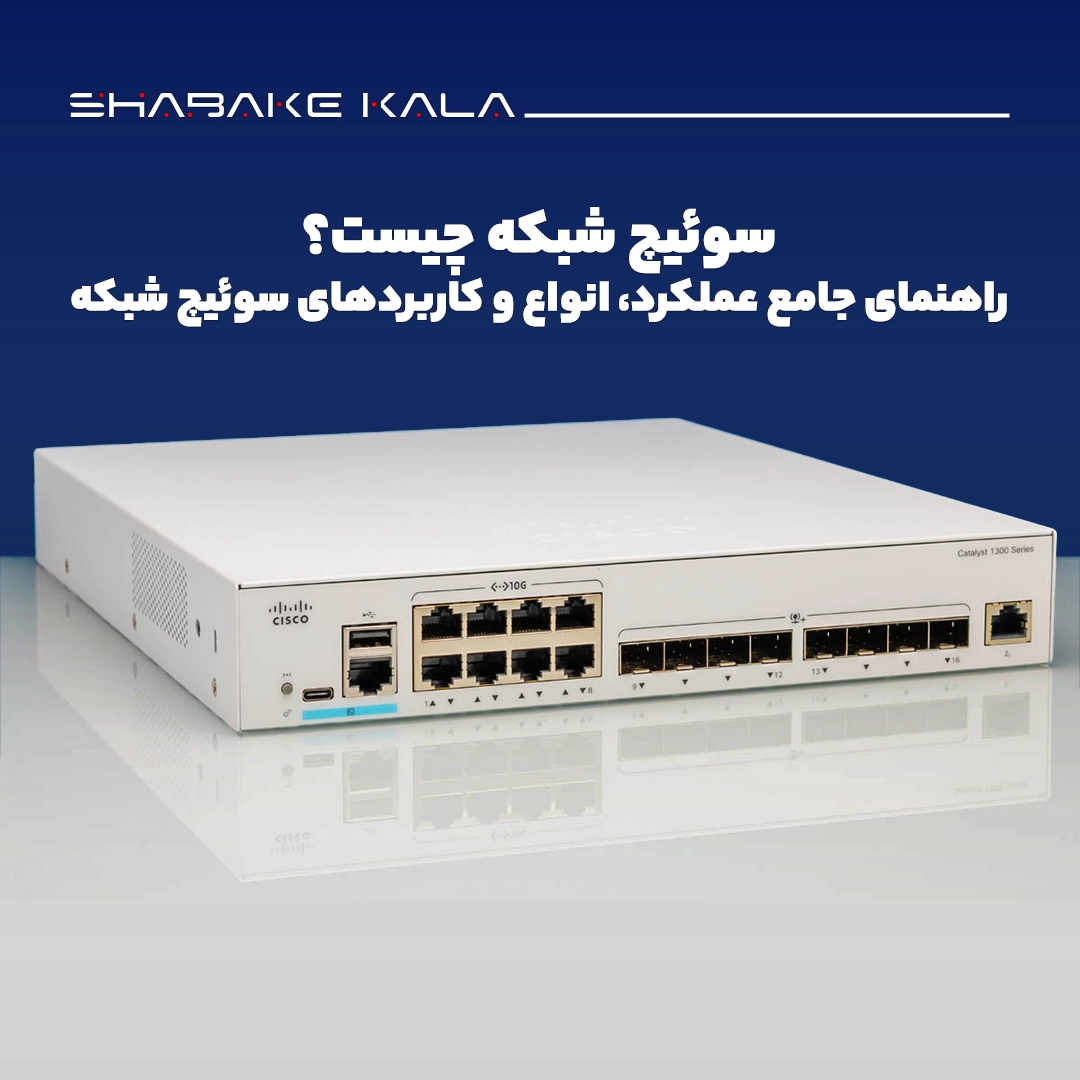
سوئیچ شبکه چیست؟ راهنمای جامع عملکرد، انواع و کاربردهای سوئیچ شبکه

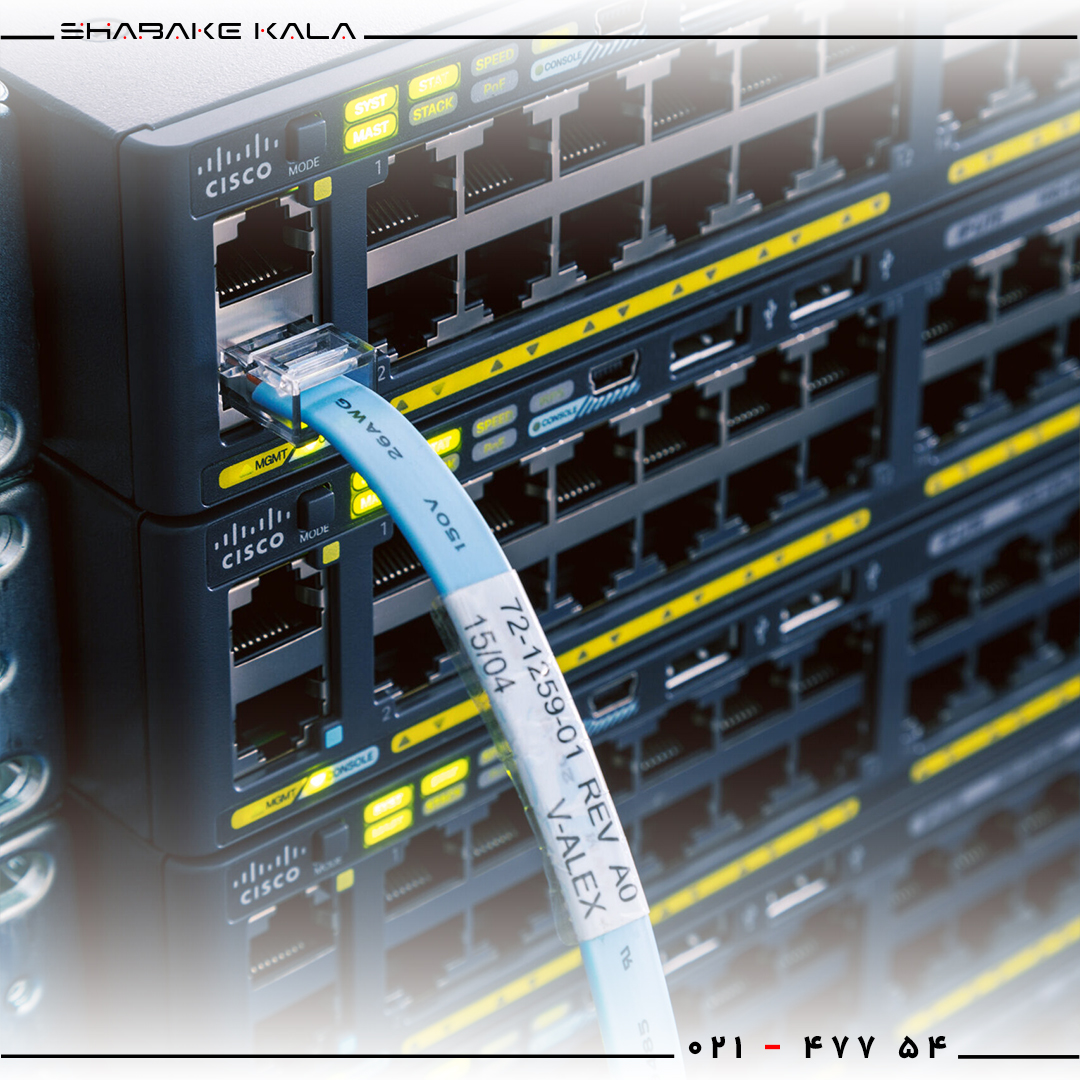
سوئیچ شبکه (Network Switch) یکی از تجهیزات اصلی در زیرساخت شبکه‌های کامپیوتری است که وظیفه اتصال دستگاه‌های مختلف و مدیریت تبادل اطلاعات میان آن‌ها را بر عهده دارد. کامپیوترها، سرورها، پرینترها، دوربین‌های مداربسته تحت شبکه، تلفن‌های IP و اکسس پوینت‌ها از جمله تجهیزاتی هستند که می‌توانند از طریق سوئیچ به شبکه متصل شوند.

در شبکه‌های امروزی، سوئیچ‌ها صرفاً وسیله‌ای برای اتصال چند دستگاه به یکدیگر نیستند. این تجهیزات با توجه به قابلیت‌های سخت‌افزاری و نرم‌افزاری خود می‌توانند وظایفی مانند مدیریت ترافیک، تفکیک شبکه، کنترل دسترسی، تأمین برق تجهیزات و حتی مسیریابی میان شبکه‌های مختلف را انجام دهند.

به همین دلیل، انتخاب سوئیچ مناسب به عواملی مانند تعداد دستگاه‌های متصل، سرعت موردنیاز، ساختار شبکه، قابلیت‌های مدیریتی، سطح امنیت و نیازهای توسعه آینده بستگی دارد.

در این راهنمای جامع از شبکه‌کالا، با مفهوم سوئیچ شبکه، نحوه عملکرد، انواع، جایگاه آن در معماری شبکه، مشخصات فنی و کاربردهای مختلف این تجهیز آشنا می‌شویم. هدف این مقاله ارائه شناختی کامل از سوئیچ شبکه و کمک به درک بهتر نقش آن در زیرساخت‌های خانگی، اداری و سازمانی است.

سوئیچ شبکه چیست؟

سوئیچ شبکه (Network Switch) یک تجهیز ارتباطی است که دستگاه‌های مختلف را در یک شبکه محلی (LAN) به یکدیگر متصل می‌کند و امکان تبادل اطلاعات میان آن‌ها را فراهم می‌سازد.

سوئیچ‌های اترنت معمولاً در لایه پیوند داده (Data Link Layer) مدل OSI، یعنی لایه دوم، فعالیت می‌کنند. این تجهیزات با بررسی آدرس‌های MAC موجود در فریم‌های اترنت، تشخیص می‌دهند اطلاعات دریافتی باید از کدام پورت به مقصد ارسال شوند.

برای مثال، در یک شرکت ممکن است چندین کامپیوتر، پرینتر، سرور و تلفن تحت شبکه وجود داشته باشد. با اتصال این دستگاه‌ها به یک سوئیچ، امکان برقراری ارتباط میان آن‌ها در چارچوب تنظیمات و ساختار شبکه فراهم می‌شود.

سوئیچ با یادگیری محل اتصال دستگاه‌ها و نگهداری اطلاعات مربوط به آدرس‌های MAC، ترافیک را به پورت مناسب هدایت می‌کند. به همین دلیل، برخلاف هاب‌های قدیمی، لازم نیست تمام اطلاعات ورودی به همه پورت‌ها ارسال شوند.

البته همه سوئیچ‌ها عملکرد و امکانات یکسانی ندارند. برخی مدل‌ها تنها وظیفه انتقال فریم‌ها را انجام می‌دهند؛ در حالی که مدل‌های مدیریتی و پیشرفته‌تر امکاناتی مانند VLAN، QoS، کنترل دسترسی و مسیریابی را نیز ارائه می‌کنند.

وظیفه اصلی سوئیچ شبکه چیست؟

مهم‌ترین وظیفه سوئیچ، انتقال فریم‌های شبکه به مقصد مناسب است. با این حال، بسته به نوع و قابلیت‌های دستگاه، سوئیچ می‌تواند وظایف دیگری نیز بر عهده داشته باشد.

مهم‌ترین وظایف سوئیچ شبکه عبارت‌اند از:

  • اتصال چندین دستگاه به شبکه محلی
  • انتقال اطلاعات میان کامپیوترها، سرورها و تجهیزات شبکه
  • مدیریت و هدایت ترافیک میان پورت‌ها
  • تفکیک منطقی شبکه با استفاده از VLAN در مدل‌های پشتیبانی‌کننده
  • اولویت‌بندی ترافیک با استفاده از QoS
  • تأمین برق تجهیزات سازگار از طریق فناوری PoE
  • کنترل دسترسی دستگاه‌ها به پورت‌های شبکه
  • جلوگیری از ایجاد حلقه‌های ارتباطی با استفاده از پروتکل‌های مناسب
  • مسیریابی میان شبکه‌ها و VLANها در سوئیچ‌های دارای قابلیت لایه سوم

باید توجه داشت که تمام سوئیچ‌ها از همه این قابلیت‌ها پشتیبانی نمی‌کنند. امکانات مدیریتی، امنیتی و مسیریابی به مدل، سخت‌افزار، سیستم‌عامل و مجوزهای نرم‌افزاری دستگاه بستگی دارد.

سوئیچ شبکه در کدام لایه مدل OSI فعالیت می‌کند؟

بیشتر سوئیچ‌های معمولی اترنت در لایه دوم مدل OSI، یعنی Data Link Layer، فعالیت می‌کنند.

در این لایه، اطلاعات در قالب فریم (Frame) منتقل می‌شوند و آدرس MAC برای شناسایی رابط‌های شبکه در ارتباطات محلی مورد استفاده قرار می‌گیرد.

با این حال، برخی سوئیچ‌ها علاوه بر قابلیت‌های لایه دوم، امکان پردازش اطلاعات لایه سوم و مسیریابی IP را نیز دارند. این تجهیزات با عنوان سوئیچ لایه سوم (Layer 3 Switch) شناخته می‌شوند.

بنابراین، هنگام بررسی عملکرد سوئیچ باید به قابلیت‌های واقعی مدل موردنظر توجه کرد؛ زیرا عنوان سوئیچ به‌تنهایی مشخص نمی‌کند که دستگاه فقط در لایه دوم فعالیت دارد یا امکانات مسیریابی نیز ارائه می‌دهد.

سوئیچ شبکه چگونه کار می‌کند؟

برای درک نحوه عملکرد سوئیچ، باید با مفهوم فریم اترنت و نقش آدرس MAC آشنا شویم.

زمانی که یک دستگاه مانند کامپیوتر قصد ارسال اطلاعات به دستگاه دیگری در شبکه محلی را دارد، اطلاعات در قالب فریم‌های اترنت منتقل می‌شوند. هر فریم شامل اطلاعاتی مانند آدرس MAC مبدأ و مقصد است.

سوئیچ با بررسی این اطلاعات، تصمیم می‌گیرد فریم دریافتی را از کدام پورت خارج کند.

آدرس MAC چیست و چه نقشی در عملکرد سوئیچ دارد؟

MAC Address مخفف Media Access Control Address است و برای شناسایی رابط شبکه در ارتباطات لایه دوم استفاده می‌شود.

این آدرس معمولاً به‌وسیله سازنده برای رابط شبکه تعیین می‌شود؛ هرچند در بسیاری از سیستم‌ها امکان استفاده از آدرس‌های محلی یا تغییر نرم‌افزاری آن نیز وجود دارد.

آدرس MAC معمولاً به شکل شش بخش دو رقمی هگزادسیمال نمایش داده می‌شود.

نمونه:

00:1A:2B:3C:4D:5E

در ارتباط اترنت، فریم دارای اطلاعاتی مانند MAC مبدأ و MAC مقصد است. سوئیچ از این اطلاعات استفاده می‌کند تا دستگاه‌های متصل به هر پورت را شناسایی کند و فریم‌ها را به مقصد مناسب هدایت کند.

جدول MAC Address Table چیست؟

جدول MAC Address Table یکی از بخش‌های اصلی عملکرد سوئیچ‌های لایه دوم است.

این جدول اطلاعات مربوط به آدرس‌های MAC یادگرفته‌شده و پورت اتصال آن‌ها را نگهداری می‌کند. در شبکه‌هایی که از VLAN استفاده می‌کنند، شناسه VLAN نیز در تشخیص و تفکیک مقصد اهمیت دارد.

برای درک بهتر، فرض کنید سه دستگاه به یک سوئیچ متصل شده‌اند:

دستگاهآدرس MAC نمونهپورت سوئیچ
کامپیوتر اول00:11:22:33:44:01Port 1
کامپیوتر دوم00:11:22:33:44:02Port 2
سرور00:11:22:33:44:03Port 3

سوئیچ به‌مرور و با دریافت فریم‌ها، آدرس MAC مبدأ را بررسی می‌کند و آن را با پورت ورودی مرتبط می‌سازد.

در نتیجه، زمانی که کامپیوتر اول بخواهد اطلاعاتی برای کامپیوتر دوم ارسال کند، سوئیچ می‌تواند با بررسی جدول MAC، فریم را به پورت دوم هدایت کند.

جدول MAC پویا است؛ یعنی سوئیچ می‌تواند اطلاعات آن را به‌روزرسانی کند و ورودی‌های قدیمی را پس از گذشت زمان مشخصی (Aging Time) از جدول حذف کند.

سوئیچ چگونه اطلاعات را به مقصد می‌رساند؟

فرایند انتقال اطلاعات در سوئیچ لایه دوم را می‌توان در چند مرحله توضیح داد:

۱. دریافت فریم

سوئیچ فریم اترنت را از یکی از پورت‌های خود دریافت می‌کند.

۲. یادگیری آدرس MAC مبدأ

سوئیچ آدرس MAC مبدأ را بررسی می‌کند و آن را با پورت ورودی و VLAN مربوط به فریم مرتبط می‌سازد.

۳. بررسی آدرس MAC مقصد

سوئیچ آدرس MAC مقصد را در جدول MAC خود جست‌وجو می‌کند.

۴. انتخاب پورت خروجی

اگر آدرس مقصد در جدول موجود باشد، سوئیچ فریم را به پورت مرتبط ارسال می‌کند.

اگر آدرس مقصد ناشناخته باشد، سوئیچ فریم را در همان VLAN به پورت‌های مناسب دیگر ارسال می‌کند. به این فرایند Unknown Unicast Flooding گفته می‌شود.

۵. به‌روزرسانی جدول

با دریافت فریم‌های بعدی، سوئیچ اطلاعات مربوط به دستگاه‌ها و محل اتصال آن‌ها را تکمیل یا به‌روزرسانی می‌کند.

این فرایند باعث می‌شود انتقال اطلاعات در شبکه به شکل هدفمندتری انجام شود و از ارسال غیرضروری فریم‌ها به پورت‌های نامرتبط جلوگیری شود.

تفاوت Unicast، Broadcast و Multicast در سوئیچ شبکه

سوئیچ هنگام انتقال اطلاعات با انواع مختلف آدرس‌دهی مواجه می‌شود. سه مفهوم مهم در این زمینه Unicast، Broadcast و Multicast هستند.

نوع ارتباطمفهومرفتار کلی سوئیچ
Unicastارسال اطلاعات از یک مبدأ به یک مقصدارسال به پورت مشخص در صورت شناخته‌شدن مقصد
Broadcastارسال اطلاعات به تمام دستگاه‌های همان دامنه Broadcastانتشار در پورت‌های همان VLAN به‌جز پورت ورودی
Multicastارسال اطلاعات برای اعضای یک گروه مشخصهدایت متناسب با پیکربندی و قابلیت‌های مدیریت Multicast

در ارتباط Unicast، اگر MAC مقصد در جدول سوئیچ شناخته شده باشد، فریم مستقیماً به پورت مقصد ارسال می‌شود. اگر مقصد ناشناخته باشد، فریم Unknown Unicast در همان VLAN Flood می‌شود. این رفتار با Broadcast یکسان نیست.

در ارتباط Broadcast، فریم برای تمام دستگاه‌های عضو همان دامنه Broadcast ارسال می‌شود.

در ارتباط Multicast نیز اطلاعات برای گروه مشخصی از گیرندگان ارسال می‌شود. برخی سوئیچ‌ها با استفاده از قابلیت‌هایی مانند IGMP Snooping می‌توانند ترافیک Multicast را به پورت‌های موردنیاز محدود کنند.

انواع سوئیچ شبکه کدام‌اند؟

سوئیچ‌های شبکه را می‌توان بر اساس قابلیت‌های مدیریتی، عملکرد در لایه‌های شبکه، توان تأمین برق و جایگاه آن‌ها در معماری زیرساخت دسته‌بندی کرد.

نکته مهم این است که این دسته‌بندی‌ها همیشه مستقل از یکدیگر نیستند. برای مثال، یک سوئیچ می‌تواند هم Managed باشد، هم Layer 3 و هم از فناوری PoE پشتیبانی کند.

سوئیچ غیرمدیریتی (Unmanaged Switch)

سوئیچ Unmanaged ساده‌ترین نوع سوئیچ شبکه از نظر قابلیت‌های مدیریتی است.

این تجهیزات معمولاً بدون نیاز به تنظیمات پیشرفته قابل استفاده هستند. کاربر دستگاه‌ها را به پورت‌های سوئیچ متصل می‌کند و ارتباط شبکه برقرار می‌شود.

ویژگی‌های اصلی سوئیچ غیرمدیریتی عبارت‌اند از:

  • نصب و راه‌اندازی ساده
  • نیاز کم به مدیریت تخصصی
  • مناسب برای اتصال ساده تجهیزات
  • امکانات محدود در کنترل و مدیریت ترافیک
  • معمولاً فاقد امکانات پیشرفته‌ای مانند پیکربندی VLAN

سوئیچ‌های غیرمدیریتی بیشتر در شبکه‌های کوچک، دفاتر ساده و محیط‌هایی استفاده می‌شوند که نیاز به کنترل پیچیده شبکه وجود ندارد.

سوئیچ مدیریتی (Managed Switch)

سوئیچ Managed برای شبکه‌هایی طراحی شده است که به کنترل و مدیریت دقیق‌تر ارتباطات نیاز دارند.

مدیر شبکه می‌تواند با استفاده از رابط مدیریتی تحت وب، خط فرمان (CLI) یا پروتکل‌های مدیریتی پشتیبانی‌شده توسط دستگاه، تنظیمات مختلف را انجام دهد.

برخی از قابلیت‌های این سوئیچ‌ها عبارت‌اند از:

  • ایجاد و مدیریت VLAN
  • تنظیم QoS
  • مدیریت و غیرفعال‌سازی پورت‌ها
  • مانیتورینگ ترافیک شبکه
  • پشتیبانی از SNMP در مدل‌های سازگار
  • قابلیت‌های امنیتی مانند Port Security
  • پشتیبانی از پروتکل‌های مدیریت افزونگی و جلوگیری از Loop

سوئیچ‌های مدیریتی در شبکه‌های سازمانی و شرکت‌ها اهمیت زیادی دارند؛ زیرا امکان کنترل بهتر زیرساخت، مدیریت ترافیک و اعمال سیاست‌های امنیتی را فراهم می‌کنند.

سوئیچ هوشمند (Smart Managed Switch)

سوئیچ Smart Managed را می‌توان در گروه تجهیزات مدیریتی با امکانات محدودتر یا ساده‌سازی‌شده قرار داد.

این تجهیزات معمولاً امکاناتی مانند مدیریت پایه VLAN، تنظیمات پورت و برخی قابلیت‌های QoS را ارائه می‌دهند.

با این حال، سطح امکانات آن‌ها در مقایسه با سوئیچ‌های Managed پیشرفته متفاوت است و به سازنده و مدل دستگاه بستگی دارد.

این نوع سوئیچ می‌تواند برای کسب‌وکارهایی مناسب باشد که به برخی قابلیت‌های مدیریتی نیاز دارند، اما لزوماً به امکانات گسترده یک سوئیچ سازمانی پیشرفته احتیاج ندارند.

سوئیچ لایه دوم (Layer 2 Switch)

سوئیچ لایه دوم بر اساس اطلاعات لایه پیوند داده، به‌خصوص آدرس MAC، فریم‌های اترنت را بین پورت‌ها منتقل می‌کند.

این سوئیچ‌ها معمولاً برای اتصال دستگاه‌ها در یک شبکه محلی و مدیریت ارتباطات داخل VLAN استفاده می‌شوند.

از قابلیت‌های متداول آن‌ها می‌توان به موارد زیر اشاره کرد:

  • MAC Address Learning
  • Frame Forwarding
  • VLAN در مدل‌های پشتیبانی‌کننده
  • Trunking
  • Spanning Tree Protocol
  • Link Aggregation در مدل‌های پشتیبانی‌کننده

سوئیچ‌های لایه دوم در بخش دسترسی شبکه‌های سازمانی و شبکه‌های محلی کاربرد گسترده‌ای دارند.

سوئیچ لایه سوم (Layer 3 Switch)

سوئیچ لایه سوم علاوه بر قابلیت‌های سوئیچینگ لایه دوم، امکان مسیریابی IP را نیز ارائه می‌دهد.

این تجهیزات می‌توانند در صورت پشتیبانی سخت‌افزاری و نرم‌افزاری، ترافیک میان شبکه‌ها و VLANهای مختلف را مسیریابی کنند.

از قابلیت‌های متداول برخی سوئیچ‌های لایه سوم می‌توان به موارد زیر اشاره کرد:

  • Inter-VLAN Routing
  • Static Routing
  • پشتیبانی از پروتکل‌های مسیریابی مانند OSPF در مدل‌های واجد شرایط
  • Access Control List
  • قابلیت‌های مدیریتی و امنیتی پیشرفته

برای مثال، فرض کنید در یک سازمان VLAN جداگانه‌ای برای بخش مالی و VLAN دیگری برای بخش منابع انسانی ایجاد شده است. اگر این دو بخش نیاز به ارتباط با یکدیگر داشته باشند، می‌توان با استفاده از سوئیچ لایه سوم و پیکربندی رابط‌های منطقی مناسب، مسیریابی میان آن‌ها را انجام داد.

قابلیت‌های دقیق مسیریابی در هر مدل متفاوت است و باید از مستندات سازنده بررسی شود.

سوئیچ PoE چیست؟

PoE مخفف Power over Ethernet است و به فناوری انتقال برق از طریق کابل شبکه اشاره دارد.

سوئیچ‌های PoE می‌توانند علاوه بر انتقال اطلاعات، برق موردنیاز تجهیزات سازگار را نیز از طریق کابل اترنت تأمین کنند.

تجهیزاتی که معمولاً از این فناوری استفاده می‌کنند عبارت‌اند از:

  • دوربین‌های مداربسته تحت شبکه
  • تلفن‌های IP
  • اکسس پوینت‌های بی‌سیم
  • برخی تجهیزات هوشمندسازی ساختمان

این قابلیت باعث می‌شود برای برخی تجهیزات به کابل برق مستقل یا آداپتور جداگانه در محل نصب نیاز نباشد.

در زمان انتخاب سوئیچ PoE باید به استاندارد پشتیبانی‌شده، توان خروجی هر پورت و مجموع توان قابل ارائه دستگاه توجه کرد. استانداردهای شناخته‌شده این فناوری شامل IEEE 802.3af، IEEE 802.3at و IEEE 802.3bt هستند.

برای آشنایی بیشتر با استانداردها، توان مصرفی و نحوه انتخاب این تجهیزات، مقاله تخصصی «سوئیچ PoE چیست؟ بررسی استانداردهای PoE و نحوه محاسبه توان مصرفی» را مطالعه کنید.

سوئیچ صنعتی (Industrial Switch)

سوئیچ صنعتی برای استفاده در محیط‌های صنعتی و شرایط کاری سخت‌تر طراحی می‌شود.

بسته به مدل، این تجهیزات ممکن است از ویژگی‌هایی مانند موارد زیر برخوردار باشند:

  • محدوده دمای عملیاتی گسترده‌تر
  • مقاومت در برابر لرزش
  • طراحی مناسب نصب در تابلوهای صنعتی
  • ورودی برق متناسب با محیط صنعتی
  • قابلیت‌های ارتباطی و افزونگی موردنیاز شبکه‌های صنعتی

سوئیچ‌های صنعتی در کارخانه‌ها، خطوط تولید، سیستم‌های اتوماسیون و زیرساخت‌های کنترل صنعتی کاربرد دارند.

انتخاب این تجهیزات باید بر اساس شرایط واقعی محیط، استانداردهای موردنیاز و مشخصات فنی دستگاه انجام شود.

سوئیچ Access، Distribution و Core چیست؟

در شبکه‌های سازمانی بزرگ، سوئیچ‌ها ممکن است بر اساس جایگاه و وظیفه‌ای که در معماری شبکه دارند به سه لایه Access، Distribution و Core تقسیم شوند.

این تقسیم‌بندی بیشتر نشان‌دهنده نقش تجهیزات در طراحی شبکه است و لزوماً به معنای سه نوع سخت‌افزاری کاملاً مجزا نیست.

سوئیچ Access چیست؟

سوئیچ Access در نزدیک‌ترین بخش شبکه به کاربران و تجهیزات انتهایی قرار می‌گیرد.

کامپیوترها، تلفن‌های تحت شبکه، پرینترها، دوربین‌ها و اکسس پوینت‌ها معمولاً از طریق سوئیچ‌های این لایه به شبکه متصل می‌شوند.

وظایف متداول این لایه عبارت‌اند از:

  • اتصال کاربران و تجهیزات
  • ایجاد VLANهای مربوط به کاربران
  • مدیریت دسترسی پورت‌ها
  • تأمین برق تجهیزات از طریق PoE در مدل‌های سازگار
  • اتصال به لایه Distribution

سوئیچ Distribution چیست؟

سوئیچ Distribution وظیفه تجمیع ارتباطات چندین سوئیچ Access را بر عهده دارد.

این لایه می‌تواند محل اجرای برخی سیاست‌های شبکه، مدیریت ترافیک، اعمال کنترل‌های دسترسی و انجام مسیریابی میان شبکه‌ها باشد.

وظایف متداول آن عبارت‌اند از:

  • تجمیع ترافیک سوئیچ‌های Access
  • اجرای سیاست‌های کنترل ترافیک
  • مسیریابی میان VLANها در طراحی‌های مناسب
  • ایجاد مسیرهای ارتباطی افزونه
  • ارتباط میان بخش‌های مختلف شبکه سازمانی

سوئیچ Core چیست؟

سوئیچ Core بخش مرکزی و پرظرفیت شبکه در معماری‌های سلسله‌مراتبی سازمانی محسوب می‌شود.

وظیفه اصلی این لایه انتقال سریع ترافیک بین بخش‌های مختلف شبکه است.

ویژگی‌های مهم موردنیاز در این لایه بسته به معماری شبکه می‌توانند شامل موارد زیر باشند:

  • ظرفیت بالای انتقال اطلاعات
  • تأخیر کم
  • قابلیت اطمینان بالا
  • افزونگی در مسیرها و تجهیزات
  • پشتیبانی از سرعت‌های بالای ارتباطی

در همه شبکه‌ها الزاماً سه لایه فیزیکی Access، Distribution و Core وجود ندارد. در شبکه‌های کوچک‌تر ممکن است وظایف Distribution و Core در یک لایه ترکیب شوند.

تفاوت سوئیچ شبکه با روتر و هاب چیست؟

سوئیچ، روتر و هاب از تجهیزات ارتباطی شبکه هستند، اما وظایف و نحوه عملکرد آن‌ها یکسان نیست.

تفاوت سوئیچ و روتر

سوئیچ معمولی لایه دوم با استفاده از آدرس MAC، فریم‌ها را در شبکه محلی هدایت می‌کند.

روتر در لایه سوم فعالیت می‌کند و بر اساس آدرس IP، بسته‌ها را میان شبکه‌های مختلف مسیریابی می‌کند.

ویژگیسوئیچ لایه دومروتر
لایه اصلی فعالیتلایه ۲لایه ۳
مبنای انتقالMACIP
وظیفه اصلیانتقال فریم در LANمسیریابی بین شبکه‌ها
مدیریت VLANدر مدل‌های پشتیبانی‌کنندهاز طریق رابط‌ها و پیکربندی مناسب
اتصال شبکه‌های متفاوتبه‌تنهایی وظیفه اصلی آن نیستوظیفه اصلی

نکته مهم این است که سوئیچ لایه سوم می‌تواند بخشی از وظایف مسیریابی را نیز انجام دهد؛ بنابراین تفاوت بالا مربوط به سوئیچ معمولی لایه دوم است.

تفاوت سوئیچ و هاب

هاب (Hub) یکی از تجهیزات قدیمی شبکه است که در لایه فیزیکی مدل OSI فعالیت می‌کند.

هاب اطلاعات دریافتی را بدون بررسی آدرس MAC به سایر پورت‌ها منتقل می‌کند.

اما سوئیچ با بررسی اطلاعات فریم و استفاده از جدول MAC می‌تواند مقصد مناسب را تشخیص دهد.

ویژگیهابسوئیچ
لایه OSIلایه ۱معمولاً لایه ۲
بررسی MACندارددارد
هدایت انتخابی فریمندارددارد
مدیریت ترافیکبسیار محدودمتناسب با قابلیت دستگاه
کاربرد در شبکه‌های امروزیبسیار محدودگسترده

به همین دلیل سوئیچ‌ها جایگزین متداول هاب‌ها در شبکه‌های اترنت مدرن شده‌اند.

مشخصات فنی سوئیچ شبکه را چگونه بشناسیم؟

برای بررسی و مقایسه سوئیچ‌های شبکه، فقط دانستن نام مدل یا تعداد پورت‌ها کافی نیست. مشخصات فنی دستگاه تعیین می‌کنند که سوئیچ در چه نوع شبکه‌ای قابل استفاده است و تا چه اندازه می‌تواند نیازهای زیرساخت را برطرف کند.

تعداد پورت‌های سوئیچ

تعداد پورت مشخص می‌کند چند اتصال فیزیکی می‌توانند مستقیماً به سوئیچ متصل شوند.

مدل‌های مختلف ممکن است دارای ۵، ۸، ۱۶، ۲۴، ۴۸ پورت یا تعداد بیشتری اتصال باشند.

در انتخاب تعداد پورت باید تعداد دستگاه‌های فعلی، اتصالات موردنیاز آینده و ظرفیت توسعه شبکه در نظر گرفته شود.

سرعت پورت‌ها

سرعت پورت یکی از مهم‌ترین مشخصات سوئیچ است.

برخی از سرعت‌های رایج عبارت‌اند از:

  • Fast Ethernet با سرعت 100Mbps
  • Gigabit Ethernet با سرعت 1Gbps
  • 2.5 Gigabit Ethernet
  • 10 Gigabit Ethernet
  • 25 Gigabit Ethernet و بالاتر در مدل‌های مناسب سازمانی و دیتاسنتری

انتخاب سرعت باید با نیاز دستگاه‌های متصل، نوع سرورها، حجم ترافیک شبکه و ظرفیت Uplink هماهنگ باشد.

پورت Uplink چیست؟

پورت Uplink برای ایجاد ارتباط با سایر تجهیزات شبکه مانند سوئیچ دیگر، روتر یا تجهیزات بالادستی استفاده می‌شود.

این پورت‌ها ممکن است از سرعت و نوع اتصال متفاوتی نسبت به پورت‌های عادی کاربران پشتیبانی کنند.

برای مثال، ممکن است سوئیچی دارای پورت‌های یک گیگابیتی برای کاربران و پورت‌های ده گیگابیتی برای اتصال به سوئیچ بالادستی باشد.

پورت SFP و SFP+ چیست؟

SFP و SFP+ از قالب‌های ماژولار اتصال شبکه هستند که برای ایجاد ارتباط از طریق رسانه‌های سازگار، از جمله فیبر نوری و برخی اتصالات مسی، استفاده می‌شوند.

در بسیاری از سوئیچ‌ها می‌توان با نصب ماژول مناسب، نوع اتصال و برد ارتباطی را متناسب با نیاز شبکه انتخاب کرد.

انتخاب ماژول باید بر اساس موارد زیر انجام شود:

  • سرعت موردنیاز
  • نوع فیبر نوری
  • Single Mode یا Multi Mode بودن
  • فاصله ارتباطی
  • طول موج
  • سازگاری ماژول با سوئیچ

صرف وجود پورت SFP به معنای سازگاری تمام ماژول‌های موجود نیست.

برای شناخت دقیق‌تر انواع ماژول‌ها، تفاوت SFP و SFP+ و معیارهای انتخاب آن‌ها، مقاله تخصصی «ماژول SFP چیست؟ تفاوت SFP، SFP+ و انواع ماژول فیبر نوری» را مطالعه کنید.

Switching Capacity چیست؟

Switching Capacity به ظرفیت کلی سوئیچ برای انتقال داده‌ها اشاره دارد و معمولاً با واحد Gbps بیان می‌شود.

این مشخصه برای بررسی توان سوئیچ در جابه‌جایی ترافیک میان پورت‌های مختلف اهمیت دارد.

هنگام مقایسه دستگاه‌ها باید روش محاسبه ظرفیت در مشخصات سازنده بررسی شود؛ زیرا نحوه اعلام ظرفیت و محاسبه ترافیک ورودی و خروجی ممکن است متفاوت باشد.

Packet Forwarding Rate چیست؟

Packet Forwarding Rate یا نرخ ارسال بسته، تعداد بسته‌هایی را نشان می‌دهد که سوئیچ می‌تواند در واحد زمان پردازش و ارسال کند.

این مقدار معمولاً با Mpps، یعنی میلیون بسته در ثانیه، بیان می‌شود.

ظرفیت سوئیچینگ و نرخ ارسال بسته هر دو برای ارزیابی عملکرد اهمیت دارند و نباید فقط یکی از آن‌ها را معیار انتخاب قرار داد.

PoE Budget چیست؟

PoE Budget حداکثر توان کلی است که سوئیچ می‌تواند بین پورت‌های PoE خود توزیع کند.

برای انتخاب مناسب باید هم توان موردنیاز هر دستگاه متصل و هم مجموع توان مصرفی تجهیزات را در نظر گرفت.

برای مثال، اگر چندین دوربین، تلفن IP و اکسس پوینت به یک سوئیچ متصل باشند، باید مجموع توان موردنیاز آن‌ها با ظرفیت PoE سوئیچ سازگار باشد.

قابلیت Stack در سوئیچ چیست؟

Stacking قابلیتی است که در برخی سوئیچ‌ها امکان اتصال چند دستگاه سازگار را فراهم می‌کند تا در قالب یک واحد منطقی مدیریت شوند.

این قابلیت می‌تواند مدیریت شبکه، توسعه تعداد پورت‌ها و برخی سناریوهای افزونگی را ساده‌تر کند.

البته نوع پیاده‌سازی، تعداد سوئیچ‌های قابل اتصال و محدودیت‌های Stack به خانواده محصول و سازنده بستگی دارد.

سوئیچ شبکه چه کاربردهایی دارد؟

سوئیچ‌ها در محیط‌های مختلفی مورد استفاده قرار می‌گیرند و نوع کاربرد آن‌ها به ساختار شبکه، تعداد تجهیزات و نیازهای ارتباطی بستگی دارد.

استفاده در شبکه‌های اداری و شرکتی

در شرکت‌ها، سوئیچ امکان اتصال کامپیوترها، پرینترها، تلفن‌های IP و سایر تجهیزات را فراهم می‌کند.

با استفاده از سوئیچ مدیریتی، مدیر شبکه می‌تواند ارتباطات بخش‌های مختلف سازمان را با VLAN و سایر قابلیت‌های مدیریتی کنترل کند.

استفاده در دیتاسنترها

در دیتاسنترها، سوئیچ‌ها برای اتصال سرورها، تجهیزات ذخیره‌سازی و سایر اجزای زیرساخت به کار می‌روند.

در چنین محیط‌هایی ظرفیت انتقال داده، سرعت Uplink، تأخیر، افزونگی و مقیاس‌پذیری اهمیت زیادی دارند.

اتصال دوربین‌های مداربسته

سوئیچ‌های PoE می‌توانند برق و اطلاعات دوربین‌های تحت شبکه را از طریق کابل اترنت منتقل کنند.

این قابلیت به کاهش نیاز به کابل‌کشی برق مستقل در محل نصب کمک می‌کند.

استفاده در شبکه‌های بی‌سیم

اکسس پوینت‌های بی‌سیم معمولاً از طریق کابل شبکه به سوئیچ متصل می‌شوند.

بنابراین سوئیچ بخشی از زیرساخت ارتباطی شبکه بی‌سیم سازمان را تشکیل می‌دهد و می‌تواند ارتباط اکسس پوینت‌ها با سایر تجهیزات شبکه را برقرار کند.

استفاده در شبکه تلفن تحت شبکه

در زیرساخت VoIP، سوئیچ‌ها تلفن‌های IP را به شبکه متصل می‌کنند.

در صورت پشتیبانی دستگاه، می‌توان از قابلیت‌هایی مانند PoE، VLAN و QoS برای مدیریت بهتر ارتباطات صوتی استفاده کرد.

استفاده در محیط‌های صنعتی

در شبکه‌های صنعتی، سوئیچ‌ها ارتباط میان تجهیزات کنترلی، سیستم‌های مانیتورینگ و دستگاه‌های اتوماسیون را فراهم می‌کنند.

در این محیط‌ها انتخاب سوئیچ باید متناسب با شرایط فیزیکی، محیطی و الزامات ارتباطی تجهیزات باشد.

چگونه سوئیچ شبکه مناسب انتخاب کنیم؟

انتخاب سوئیچ باید بر اساس نیاز واقعی شبکه انجام شود. گران‌ترین یا پرقابلیت‌ترین دستگاه لزوماً بهترین انتخاب برای همه سازمان‌ها نیست.

برای انتخاب مناسب می‌توان مراحل زیر را دنبال کرد.

تعداد دستگاه‌های متصل را مشخص کنید

ابتدا تعداد کامپیوترها، سرورها، دوربین‌ها، تلفن‌های IP، اکسس پوینت‌ها و سایر دستگاه‌های متصل به شبکه را مشخص کنید.

همچنین باید ظرفیت لازم برای توسعه آینده شبکه در نظر گرفته شود تا پس از افزایش تعداد تجهیزات، نیاز به تعویض زودهنگام سوئیچ وجود نداشته باشد.

سرعت موردنیاز شبکه را تعیین کنید

سرعت پورت‌ها باید با نیاز تجهیزات و حجم تبادل اطلاعات متناسب باشد.

در شبکه‌هایی که سرورهای پرسرعت یا تجهیزات ذخیره‌سازی دارند، ممکن است استفاده از پورت‌های ده گیگابیتی یا بالاتر ضروری باشد.

همچنین باید سرعت ارتباط میان سوئیچ‌ها و تجهیزات بالادستی بررسی شود تا Uplink به گلوگاه شبکه تبدیل نشود.

نیاز به قابلیت‌های مدیریتی را بررسی کنید

اگر شبکه به VLAN، QoS، کنترل دسترسی، مانیتورینگ یا قابلیت‌های مسیریابی نیاز دارد، باید سوئیچی انتخاب شود که امکانات موردنظر را پشتیبانی کند.

در شبکه‌های ساده ممکن است یک سوئیچ غیرمدیریتی کافی باشد؛ اما در زیرساخت‌های سازمانی معمولاً کنترل و مدیریت دقیق‌تر اهمیت بیشتری دارد.

نیاز به PoE را مشخص کنید

اگر قرار است دوربین‌های تحت شبکه، تلفن‌های IP یا اکسس پوینت‌ها از طریق کابل شبکه برق دریافت کنند، باید سوئیچ سازگار با استاندارد PoE انتخاب شود.

در این شرایط، علاوه بر پشتیبانی از استاندارد مناسب، توان هر پورت و مجموع PoE Budget دستگاه نیز باید بررسی شود.

ساختار ارتباطی شبکه را بررسی کنید

مشخص کنید سوئیچ قرار است در لایه Access، Distribution یا Core استفاده شود.

این موضوع بر ظرفیت پردازش، تعداد و سرعت Uplink، سطح افزونگی و قابلیت‌های موردنیاز تأثیر می‌گذارد.

توسعه آینده و امنیت را در نظر بگیرید

در زمان خرید باید امکان توسعه شبکه، پشتیبانی نرم‌افزاری، قابلیت‌های امنیتی، سازگاری تجهیزات و شرایط خدمات پس از فروش نیز بررسی شوند.

بنابراین پیش از انتخاب نهایی، بهتر است مشخصات فنی چند مدل را بر اساس نیاز واقعی شبکه با یکدیگر مقایسه کنید.

چه زمانی باید سوئیچ شبکه را ارتقا دهیم؟

سوئیچ شبکه نیز مانند سایر تجهیزات زیرساختی ممکن است با افزایش نیازهای کسب‌وکار به ارتقا یا جایگزینی نیاز پیدا کند.

قدیمی بودن دستگاه به‌تنهایی دلیل قطعی برای تعویض آن نیست؛ بلکه باید محدودیت‌های عملکردی، امنیتی و پشتیبانی آن بررسی شوند.

موارد زیر می‌توانند نشانه نیاز به ارتقای سوئیچ باشند:

  • تعداد پورت‌های موجود برای تجهیزات جدید کافی نیست.
  • سرعت پورت‌ها پاسخگوی نیاز شبکه نیست.
  • ظرفیت Uplink به گلوگاه ارتباطی تبدیل شده است.
  • شبکه به قابلیت‌های مدیریتی یا امنیتی جدید نیاز دارد.
  • توان PoE برای تجهیزات جدید کافی نیست.
  • دستگاه دیگر به‌روزرسانی امنیتی یا پشتیبانی لازم را دریافت نمی‌کند.
  • خرابی‌های مکرر بر پایداری شبکه تأثیر می‌گذارند.
  • زیرساخت سازمان به ظرفیت و افزونگی بیشتری نیاز دارد.

پیش از تعویض دستگاه، باید مشخص شود آیا با ارتقای تنظیمات، توسعه تجهیزات موجود یا تغییر توپولوژی می‌توان مشکل را برطرف کرد یا خیر.

سؤالات متداول درباره سوئیچ شبکه

آیا سوئیچ شبکه بدون روتر کار می‌کند؟

بله. سوئیچ می‌تواند دستگاه‌های مختلف را در یک شبکه محلی به یکدیگر متصل کند و ارتباط داخلی آن‌ها را برقرار سازد.

اما برای ارتباط با شبکه‌های دیگر و اینترنت معمولاً به روتر یا تجهیزی با قابلیت مسیریابی نیاز است.

هر سوئیچ شبکه چند دستگاه را پشتیبانی می‌کند؟

تعداد دستگاه‌هایی که می‌توانند مستقیماً به سوئیچ متصل شوند، به تعداد پورت‌های آن بستگی دارد.

البته تعداد دستگاه‌های قابل پشتیبانی در کل شبکه به ظرفیت سوئیچ، معماری شبکه، محدودیت‌های فنی و تعداد اتصالات غیرمستقیم نیز وابسته است.

تفاوت سوئیچ مدیریتی و غیرمدیریتی چیست؟

سوئیچ مدیریتی امکانات بیشتری برای کنترل و پیکربندی شبکه مانند VLAN، QoS و مدیریت پورت‌ها ارائه می‌دهد.

در مقابل، سوئیچ غیرمدیریتی معمولاً برای اتصال ساده تجهیزات و استفاده بدون تنظیمات پیچیده طراحی شده است.

تفاوت سوئیچ لایه ۲ و لایه ۳ چیست؟

سوئیچ لایه دوم بر اساس آدرس MAC، فریم‌ها را در شبکه محلی هدایت می‌کند.

سوئیچ لایه سوم علاوه بر این قابلیت‌ها، می‌تواند بر اساس آدرس IP میان شبکه‌ها و VLANهای مختلف مسیریابی انجام دهد؛ البته قابلیت دقیق آن به مدل دستگاه بستگی دارد.

آیا می‌توان چند سوئیچ شبکه را به یکدیگر متصل کرد؟

بله. سوئیچ‌ها می‌توانند از طریق پورت‌های شبکه یا Uplink به یکدیگر متصل شوند و ظرفیت اتصال تجهیزات را افزایش دهند.

در این اتصال باید مواردی مانند ظرفیت لینک، توپولوژی شبکه، مدیریت Loop و تنظیمات مناسب در نظر گرفته شوند.

سوئیچ PoE چه دستگاه‌هایی را پشتیبانی می‌کند؟

سوئیچ PoE می‌تواند به دستگاه‌های سازگار با استاندارد و توان خروجی خود برق ارائه دهد.

از جمله این تجهیزات می‌توان به دوربین‌های IP، تلفن‌های تحت شبکه و اکسس پوینت‌ها اشاره کرد.

آیا سوئیچ شبکه به تنظیمات خاصی نیاز دارد؟

این موضوع به نوع سوئیچ بستگی دارد.

سوئیچ‌های غیرمدیریتی معمولاً به تنظیمات خاصی نیاز ندارند؛ اما سوئیچ‌های مدیریتی ممکن است برای VLAN، QoS، امنیت، مسیریابی و مدیریت پورت‌ها نیازمند پیکربندی باشند.

جمع‌بندی: انتخاب سوئیچ شبکه مناسب برای زیرساخت شما

سوئیچ شبکه یکی از اجزای اساسی زیرساخت ارتباطی سازمان‌ها و شبکه‌های کامپیوتری است که وظیفه اتصال دستگاه‌ها و هدایت اطلاعات در شبکه محلی را بر عهده دارد.

شناخت نحوه عملکرد سوئیچ، تفاوت انواع مدیریتی و غیرمدیریتی، قابلیت‌های لایه دوم و سوم، جایگاه آن در معماری شبکه و مشخصات فنی دستگاه به مدیران شبکه کمک می‌کند تا متناسب با نیاز زیرساخت خود تصمیم‌گیری کنند.

در زمان انتخاب سوئیچ باید به عواملی مانند تعداد پورت‌ها، سرعت انتقال اطلاعات، ظرفیت پردازش، قابلیت‌های مدیریتی، نیاز به PoE، نوع اتصالات و امکان توسعه آینده توجه شود.

اگر قصد بررسی مدل‌های مختلف و انتخاب تجهیزات متناسب با نیاز شبکه خود را دارید، می‌توانید از دسته‌بندی سوئیچ شبکه در فروشگاه شبکه‌کالا دیدن کنید و مشخصات محصولات موجود را با یکدیگر مقایسه کنید.

مشاهده انواع سوئیچ شبکه و بررسی محصولات موجود در شبکه‌کالا

منابع فنی و مستندات تکمیلی

برای مطالعه تخصصی‌تر مفاهیم مطرح‌شده در این مقاله، می‌توانید مستندات سازندگان و استانداردهای مرتبط را بررسی کنید:

  1. Cisco – What is an Ethernet Switch?
  2. Cisco – MAC Address and MAC Address Table Management
  3. Cisco – Layer 3 Switching
  4. Cisco – Enterprise Campus Architecture
  5. IEEE – Ethernet Standard (802.3)
نکات امنیتی تلفن IP؛ راهنمای ایمن‌سازی سیستم VoIP در شبکه سازمانی

تلفن‌های IP یا IP Phone یکی از اجزای مهم زیرساخت ارتباطی سازمان‌ها هستند که امکان برقراری تماس صوتی را از طریق شبکه‌های مبتنی بر IP فراهم می‌کنند. برخلاف تلفن‌های سنتی، این تجهیزات برای برقراری ارتباط با زیرساخت تلفنی به پروتکل‌های شبکه، سرورهای مدیریت تماس، سرویس‌های احراز هویت و زیرساخت انتقال داده وابسته‌اند.

این یکپارچگی با شبکه سازمانی، علاوه بر افزایش انعطاف‌پذیری و قابلیت مدیریت ارتباطات، سطح حمله (Attack Surface) جدیدی نیز ایجاد می‌کند. در صورت پیکربندی نامناسب، به‌روزرسانی‌نشدن Firmware یا ضعف در کنترل دسترسی، مهاجمان می‌توانند از آسیب‌پذیری‌های تلفن‌های IP یا زیرساخت VoIP برای شنود تماس‌ها، سرقت اعتبارنامه‌ها، برقراری تماس‌های غیرمجاز و حتی نفوذ به بخش‌های دیگر شبکه استفاده کنند.

امنیت IP Phone نباید صرفاً به تغییر رمز عبور یا فعال‌سازی رمزنگاری تماس محدود شود. این امنیت باید تمام اجزای زیرساخت، از Endpoint و Voice VLAN گرفته تا IP PBX، Session Border Controller (SBC)، ارتباطات SIP Trunk و پنل‌های مدیریتی را پوشش دهد.

در این راهنما، مهم‌ترین تهدیدهای امنیتی تلفن‌های IP و ۱۲ راهکار عملی برای محافظت از زیرساخت VoIP سازمانی را بررسی می‌کنیم.

چرا امنیت تلفن IP در شبکه سازمانی اهمیت دارد؟

تلفن IP یک Endpoint متصل به شبکه است که برای برقراری ارتباط با سامانه تلفنی سازمان، از نشانی IP، Firmware، تنظیمات شبکه، حساب‌های کاربری و پروتکل‌های ارتباطی استفاده می‌کند.

در بسیاری از معماری‌های سازمانی، این تلفن‌ها مستقیماً یا از طریق سرویس‌های واسط با اجزایی مانند موارد زیر در ارتباط هستند:

  • IP PBX: سامانه مدیریت و پردازش تماس‌های تلفنی.
  • Call Manager: مدیریت ثبت‌نام تلفن‌ها و کنترل ارتباطات.
  • SIP Server: مدیریت سیگنالینگ و برقراری نشست‌های ارتباطی.
  • SBC: کنترل و محافظت از ارتباطات VoIP در مرز شبکه.
  • Provisioning Server: توزیع تنظیمات و Firmware تجهیزات.
  • Voicemail Server: مدیریت پیام‌های صوتی کاربران.

ضعف امنیتی در هر یک از این اجزا می‌تواند امنیت کل سامانه ارتباطی را تحت تأثیر قرار دهد.

برای مثال، اگر اعتبارنامه SIP یک تلفن افشا شود، مهاجم ممکن است بتواند با سوءاستفاده از حساب مربوطه به سامانه تلفنی متصل شود یا تماس‌های غیرمجاز برقرار کند. همچنین یک تلفن آسیب‌پذیر که به شبکه داخلی دسترسی گسترده دارد، ممکن است به نقطه‌ای برای حرکت جانبی مهاجم (Lateral Movement) تبدیل شود.

بنابراین، امنیت تلفن IP باید بخشی از سیاست جامع Network Security سازمان باشد.

رایج‌ترین تهدیدهای امنیتی تلفن IP و VoIP

شناخت تهدیدهای متداول، اولین مرحله برای طراحی یک راهبرد امنیتی مؤثر است.

۱. شنود تماس‌ها (VoIP Eavesdropping)

در صورت انتقال جریان صوتی بدون رمزنگاری مناسب، مهاجمی که به مسیر انتقال ترافیک دسترسی پیدا کند، ممکن است بتواند بسته‌های صوتی را Capture و محتوای مکالمات را استخراج کند.

این مسئله به‌خصوص در شبکه‌هایی که از RTP بدون محافظت استفاده می‌کنند اهمیت دارد.

اطلاعاتی که ممکن است در جریان مکالمات سازمانی افشا شوند عبارت‌اند از:

  • اطلاعات مالی و تجاری.
  • اطلاعات مشتریان و قراردادها.
  • اطلاعات هویتی و محرمانه کارکنان.
  • اطلاعات دسترسی و اعتبارنامه‌ها.
  • جزئیات جلسات و مذاکرات سازمانی.

استفاده از SRTP و مدیریت صحیح کلیدهای رمزنگاری، یکی از راهکارهای اصلی محافظت از جریان صوتی است.

۲. کلاهبرداری تلفنی (Toll Fraud)

Toll Fraud به سوءاستفاده از زیرساخت تلفنی سازمان برای برقراری تماس‌های غیرمجاز و معمولاً پرهزینه گفته می‌شود.

در این سناریو، مهاجم ممکن است با استفاده از اعتبارنامه‌های سرقت‌شده SIP، ضعف تنظیمات IP PBX یا سوءاستفاده از حساب‌های کاربری، تماس‌هایی را به مقصدهای غیرمجاز برقرار کند.

پیامدهای احتمالی:

  • افزایش غیرمنتظره هزینه تماس‌ها.
  • برقراری تماس با شماره‌های بین‌المللی یا Premium Rate.
  • سوءاستفاده از اعتبار و خطوط تلفنی سازمان.
  • اشغال ظرفیت خطوط و اختلال در سرویس تلفنی.

Toll Fraud صرفاً یک مشکل مربوط به خود تلفن نیست و اغلب به ضعف در احراز هویت، Dial Plan و کنترل خروجی تماس‌ها در سامانه تلفنی مرتبط است.

۳. حملات منع سرویس (DoS و DDoS)

حملات Denial of Service با هدف کاهش دسترس‌پذیری سرویس‌های ارتباطی انجام می‌شوند.

در محیط VoIP، مهاجم می‌تواند با ارسال حجم زیادی از درخواست‌های SIP یا ترافیک مخرب به اجزای زیرساخت، منابع پردازشی و ارتباطی سامانه را تحت فشار قرار دهد.

نتایج احتمالی عبارت‌اند از:

  • اختلال در ثبت‌نام تلفن‌ها (SIP Registration).
  • شکست در برقراری تماس‌های جدید.
  • قطع یا اختلال در تماس‌های فعال.
  • افزایش تأخیر و کاهش کیفیت صوت.
  • از دسترس خارج شدن IP PBX یا سرویس‌های ارتباطی.

برای مقابله با این تهدیدها باید از Rate Limiting، فیلترینگ ترافیک، کنترل نشست‌ها، Firewall و قابلیت‌های حفاظتی SBC استفاده کرد.

۴. نفوذ به دستگاه و سوءاستفاده از Firmware

تلفن‌های IP دارای Firmware و نرم‌افزارهای داخلی هستند که وظیفه مدیریت ارتباطات، تنظیمات و عملکرد دستگاه را بر عهده دارند.

نسخه‌های قدیمی یا آسیب‌پذیر Firmware ممکن است زمینه سوءاستفاده از دستگاه را فراهم کنند.

در صورت بهره‌برداری موفق از یک آسیب‌پذیری، مهاجم بسته به نوع ضعف و سطح دسترسی حاصل‌شده ممکن است بتواند:

  • تنظیمات دستگاه را تغییر دهد.
  • اطلاعات پیکربندی را استخراج کند.
  • ارتباط دستگاه با سرور تلفنی را دست‌کاری کند.
  • از تلفن به‌عنوان نقطه‌ای برای دسترسی به بخش‌های دیگر شبکه استفاده کند.

البته امکان اجرای بدافزار روی همه مدل‌های IP Phone یکسان نیست و به معماری، Firmware و قابلیت‌های امنیتی دستگاه بستگی دارد.

۵. سرقت اعتبارنامه‌ها (Credential Theft)

استفاده از رمزهای عبور پیش‌فرض، اعتبارنامه‌های تکراری یا رمزهای ضعیف می‌تواند امنیت حساب‌های SIP و پنل‌های مدیریتی را به خطر بیندازد.

مهاجم پس از دستیابی به اطلاعات احراز هویت ممکن است بتواند:

  • تلفن غیرمجاز را در سامانه ثبت کند.
  • تماس‌هایی با هویت کاربر دیگر برقرار کند.
  • تنظیمات تماس و انتقال تماس را تغییر دهد.
  • به صندوق صوتی یا پورتال‌های مرتبط دسترسی پیدا کند.
  • در صورت داشتن دسترسی کافی، پیکربندی سامانه را تغییر دهد.

به همین دلیل مدیریت هویت و اعتبارنامه‌ها باید در سطح Endpoint، سرور و پنل مدیریت اجرا شود.

۱۲ راهکار امنیتی برای محافظت از تلفن‌های IP

برای کاهش سطح حمله و افزایش امنیت زیرساخت VoIP، اقدامات زیر باید در سطح دستگاه، شبکه و سامانه مدیریت تماس اجرا شوند.

۱. تغییر اطلاعات ورود پیش‌فرض و مدیریت اعتبارنامه‌ها

اولین اقدام امنیتی پس از راه‌اندازی IP Phone، بررسی و تغییر اعتبارنامه‌های پیش‌فرض است.

بسیاری از تجهیزات دارای حساب‌های مدیریتی یا اطلاعات اولیه ورود هستند که در صورت تغییرنکردن، می‌توانند زمینه دسترسی غیرمجاز را فراهم کنند.

اقدامات پیشنهادی:

  • تغییر Username و Password پیش‌فرض.
  • استفاده از رمزهای عبور قوی و منحصربه‌فرد.
  • عدم استفاده مجدد از یک رمز برای چند دستگاه.
  • جداسازی اعتبارنامه SIP از حساب مدیریتی دستگاه.
  • غیرفعال‌کردن حساب‌های غیرضروری.
  • فعال‌سازی MFA برای پنل مدیریتی، پورتال کاربری و دسترسی‌های راه دور در صورت پشتیبانی.
  • محدودکردن تعداد تلاش‌های ناموفق ورود.

همچنین بهتر است اعتبارنامه‌های دستگاه‌ها از طریق یک سامانه متمرکز و امن مدیریت شوند تا در صورت تعویض یا مفقودشدن تجهیزات، امکان ابطال دسترسی وجود داشته باشد.

۲. فعال‌سازی رمزنگاری ارتباطات با TLS و SRTP

رمزنگاری یکی از مهم‌ترین لایه‌های امنیتی در زیرساخت VoIP است.

برای محافظت از ارتباطات باید میان دو نوع ترافیک تفاوت قائل شویم:

الف) Signaling Traffic

ترافیک سیگنالینگ وظیفه برقراری، مدیریت و خاتمه تماس را بر عهده دارد.

SIP یکی از پروتکل‌های اصلی این بخش است.

برای محافظت از سیگنالینگ SIP می‌توان از SIP over TLS استفاده کرد. TLS با ایجاد کانال ارتباطی رمزنگاری‌شده، محرمانگی و یکپارچگی پیام‌های سیگنالینگ را در مسیرهای تحت پوشش فراهم می‌کند.

ب) Media Traffic

پس از برقراری تماس، جریان صوتی معمولاً با استفاده از RTP منتقل می‌شود.

برای رمزنگاری و محافظت از این جریان صوتی از SRTP استفاده می‌شود.

SRTP می‌تواند خدمات امنیتی زیر را فراهم کند:

  • Confidentiality: محرمانگی اطلاعات صوتی.
  • Authentication: احراز اصالت پیام‌ها.
  • Integrity: محافظت از یکپارچگی داده‌ها.
  • Replay Protection: مقابله با بازپخش مجدد بسته‌های ضبط‌شده.

تفاوت پروتکل‌ها:

پروتکلکاربرد امنیتی
SIPمدیریت و سیگنالینگ تماس
SIP over TLSمحافظت از ترافیک سیگنالینگ
RTPانتقال جریان صوتی
SRTPمحافظت رمزنگاری‌شده از جریان صوتی

نکته فنی: فعال‌کردن TLS به‌تنهایی به معنای رمزنگاری صدای تماس نیست. برای محافظت از جریان صوتی، SRTP نیز باید در تجهیزات و مسیر ارتباطی پشتیبانی و به‌درستی مذاکره و پیکربندی شود. همچنین TLS در بسیاری از معماری‌های SIP به‌صورت Hop-by-Hop عمل می‌کند و لزوماً رمزنگاری سرتاسری میان دو کاربر را تضمین نمی‌کند.

در زمان پیاده‌سازی باید اعتبار گواهی‌های دیجیتال، زنجیره اعتماد، تاریخ انقضا و سازگاری نسخه‌های TLS و مجموعه رمزنگاری با تجهیزات بررسی شوند.

۳. جداسازی ترافیک صوتی با Voice VLAN

یکی از راهکارهای مهم در معماری شبکه سازمانی، جداسازی ترافیک صوتی از ترافیک کاربران و سایر تجهیزات است.

برای این کار می‌توان یک Voice VLAN اختصاصی در نظر گرفت.

برای مثال:

نوع شبکهVLANکاربرد
Data VLANVLAN 10کامپیوترهای کاربران
Voice VLANVLAN 20تلفن‌های IP
Server VLANVLAN 30IP PBX و سرورهای ارتباطی
Management VLANVLAN 40مدیریت تجهیزات شبکه

مزایای این طراحی:

  • محدودکردن ارتباطات غیرضروری میان دستگاه‌ها.
  • کاهش سطح دسترسی Endpointها.
  • مدیریت بهتر ترافیک صوتی.
  • ساده‌تر شدن اعمال سیاست‌های امنیتی.
  • امکان مانیتورینگ و کنترل مستقل Voice Traffic.

بااین‌حال، VLAN به‌تنهایی یک مرز امنیتی کامل نیست.

برای افزایش امنیت باید روی ارتباط بین VLANها، ACL و Firewall اعمال شود. برای مثال، تلفن‌های IP فقط باید به سرورها و سرویس‌هایی دسترسی داشته باشند که برای عملکردشان ضروری هستند.

در تجهیزاتی که کامپیوتر از طریق پورت عبوری تلفن به شبکه متصل می‌شود، تنظیمات Voice VLAN و احراز هویت دستگاه‌های متصل نیز باید به‌درستی طراحی شوند.

۴. استفاده از Firewall، ACL و Session Border Controller

Firewall باید ترافیک ورودی و خروجی زیرساخت VoIP را براساس سیاست‌های امنیتی مشخص کنترل کند.

بهتر است به‌جای بازکردن گسترده پورت‌ها، فقط ارتباطات ضروری میان Endpointها، Call Manager، سرورها و SIP Trunkها مجاز باشند.

اقدامات مهم عبارت‌اند از:

  • محدودکردن دسترسی SIP به مبدأهای مجاز.
  • مسدودکردن ارتباطات غیرضروری میان شبکه‌های مختلف.
  • اعمال ACL برای کنترل دسترسی به سرویس‌های مدیریتی.
  • استفاده از Rate Limiting برای کاهش درخواست‌های مشکوک.
  • فعال‌سازی قابلیت‌های تشخیص و جلوگیری از نفوذ در صورت تناسب با معماری.

در شبکه‌های سازمانی، Session Border Controller یا SBC نیز نقش مهمی در محافظت از مرز ارتباطات VoIP دارد.

SBC می‌تواند براساس قابلیت‌های محصول، نشست‌های SIP را کنترل کند، درخواست‌های غیرمجاز را فیلتر کند، محدودیت‌های ارتباطی اعمال کند و از زیرساخت داخلی در برابر ترافیک نامعتبر محافظت کند.

۵. به‌روزرسانی Firmware و نصب Patchهای امنیتی

Firmware قدیمی ممکن است شامل آسیب‌پذیری‌هایی باشد که در نسخه‌های جدیدتر اصلاح شده‌اند.

بنابراین باید برای تلفن‌های IP و سرورهای مرتبط، برنامه مشخصی برای مدیریت به‌روزرسانی داشته باشیم.

اقدامات پیشنهادی:

  • بررسی منظم Security Advisoryهای سازنده.
  • نصب نسخه‌های اصلاح‌شده Firmware.
  • استفاده از Firmware امضاشده و مورد تأیید سازنده.
  • آزمایش نسخه جدید در محیط محدود پیش از استقرار گسترده.
  • تهیه نسخه پشتیبان از تنظیمات.
  • شناسایی تجهیزات End-of-Life و برنامه‌ریزی برای جایگزینی آن‌ها.

به‌روزرسانی تصادفی و بدون بررسی سازگاری نیز می‌تواند باعث اختلال در Registration یا ارتباط تلفن با Call Manager شود.

به همین دلیل، Firmware Management باید بخشی از فرآیند رسمی Change Management سازمان باشد.

۶. ایمن‌سازی فرآیند Provisioning

تلفن‌های IP برای دریافت تنظیمات اولیه، اطلاعات حساب کاربری و گاهی Firmware از سامانه Provisioning استفاده می‌کنند.

اگر این فرآیند به‌درستی ایمن نشده باشد، مهاجم ممکن است بتواند اطلاعات حساس پیکربندی را مشاهده یا دست‌کاری کند.

برای ایمن‌سازی Provisioning:

  • از HTTPS و ارتباطات رمزنگاری‌شده در صورت پشتیبانی استفاده کنید.
  • از فایل‌های پیکربندی امضاشده یا رمزنگاری‌شده در صورت پشتیبانی دستگاه استفاده کنید.
  • دسترسی به Provisioning Server را محدود کنید.
  • از قرارگرفتن اطلاعات حساس به‌صورت متن ساده در فایل‌های قابل دسترس جلوگیری کنید.
  • اصالت Firmware و فایل‌های تنظیمات را بررسی کنید.
  • از سرویس‌های قدیمی و ناامن برای توزیع تنظیمات استفاده نکنید، مگر در مواردی که راهکار جبرانی مناسب پیاده‌سازی شده باشد.

در برخی سامانه‌های قدیمی از TFTP برای توزیع تنظیمات استفاده می‌شود. TFTP به‌صورت ذاتی رمزنگاری و احراز هویت امن ارائه نمی‌کند؛ بنابراین باید دسترسی آن به شبکه و دستگاه‌های مجاز محدود شود و در صورت امکان از روش امن‌تری استفاده شود.

۷. محدودکردن سرویس‌ها و رابط‌های مدیریتی غیرضروری

هر سرویس فعال و غیرضروری می‌تواند سطح حمله دستگاه را افزایش دهد.

به همین دلیل باید سرویس‌های غیرضروری IP Phone بررسی و غیرفعال شوند.

نمونه اقدامات:

  • غیرفعال‌کردن Telnet.
  • غیرفعال‌کردن سرویس‌های بلااستفاده.
  • محدودکردن دسترسی Web Interface.
  • استفاده از HTTPS به‌جای HTTP در صورت پشتیبانی.
  • محدودکردن SSH به شبکه مدیریت و کاربران مجاز.
  • غیرفعال‌کردن پروتکل‌های مدیریتی قدیمی و ناامن.
  • استفاده از SNMPv3 در صورت نیاز به مدیریت و مانیتورینگ مبتنی بر SNMP.

لازم نیست تمام رابط‌های مدیریتی را بدون بررسی غیرفعال کنیم؛ بعضی از آن‌ها برای مدیریت متمرکز یا Provisioning ضروری هستند. هدف، محدودسازی دسترسی و حذف قابلیت‌های واقعاً غیرضروری است.

۸. احراز هویت دستگاه‌ها با 802.1X

در شبکه‌های سازمانی، احراز هویت دستگاه پیش از دسترسی به شبکه اهمیت زیادی دارد.

IEEE 802.1X یک چارچوب کنترل دسترسی مبتنی بر پورت است که امکان احراز هویت دستگاه‌های متصل به سوئیچ را فراهم می‌کند.

در صورت پشتیبانی IP Phone، می‌توان از EAP-TLS و گواهی دیجیتال برای احراز هویت دستگاه استفاده کرد.

در این معماری:

  1. تلفن IP درخواست دسترسی به شبکه را ارسال می‌کند.
  2. سوئیچ شبکه نقش Authenticator را بر عهده می‌گیرد.
  3. درخواست احراز هویت به سرور RADIUS ارسال می‌شود.
  4. پس از اعتبارسنجی، دسترسی مناسب براساس Policy تعیین می‌شود.

این روش کمک می‌کند تنها دستگاه‌های مجاز بتوانند به شبکه سازمان متصل شوند.

در صورت استفاده از تلفن‌هایی که کامپیوتر نیز از طریق آن‌ها به سوئیچ متصل می‌شود، باید قابلیت‌هایی مانند Multi-Domain Authentication و نحوه احراز هویت جداگانه Phone و PC نیز بررسی شوند.

۹. جلوگیری از Toll Fraud با محدودسازی تماس‌ها

برای جلوگیری از سوءاستفاده مالی از سامانه تلفنی، باید سیاست‌های مشخصی برای تماس‌های خروجی تعریف شود.

اقدامات مهم:

  • محدودکردن تماس‌های بین‌المللی غیرضروری.
  • مسدودکردن شماره‌های Premium Rate در صورت عدم نیاز سازمان.
  • تعریف مجوز تماس متناسب با نقش کاربران.
  • تعیین سقف تماس هم‌زمان برای حساب‌ها و خطوط.
  • محدودکردن تماس‌های خروجی براساس ساعات کاری، در صورت نیاز.
  • فعال‌کردن هشدار برای افزایش غیرعادی هزینه تماس.
  • بررسی Call Detail Record یا CDR.

برای مثال، اگر یک داخلی معمولاً روزانه تعداد محدودی تماس برقرار می‌کند اما ناگهان حجم زیادی تماس بین‌المللی ثبت می‌شود، این رفتار باید به‌عنوان یک رویداد مشکوک بررسی شود.

نکته: محدودیت‌های تماس باید به‌گونه‌ای طراحی شوند که سرویس‌های ضروری سازمان، از جمله تماس‌های اضطراری، مختل نشوند.

۱۰. مانیتورینگ و ثبت رویدادهای امنیتی

بدون Logging و Monitoring مؤثر، شناسایی حملات و بررسی رخدادهای امنیتی دشوار خواهد بود.

سامانه VoIP باید به‌صورت مداوم از نظر رفتارهای غیرعادی بررسی شود.

رویدادهایی که باید پایش شوند:

  • افزایش غیرعادی SIP Registration Failure.
  • تلاش‌های مکرر برای ورود ناموفق.
  • ثبت‌نام تلفن از IPهای ناشناس.
  • افزایش ناگهانی تعداد تماس‌های خروجی.
  • تماس با مقصدهای غیرمعمول.
  • تغییرات غیرمجاز در Dial Plan.
  • ورود غیرعادی به پنل مدیریتی.
  • تغییر تنظیمات و فایل‌های Provisioning.

بهتر است Logهای تلفن‌ها، IP PBX، SBC و Firewall در یک سامانه متمرکز مانند SIEM تجمیع شوند.

همچنین هماهنگی زمان تجهیزات با NTP معتبر اهمیت دارد تا ترتیب رخدادها در زمان تحلیل Incident به‌درستی مشخص شود.

۱۱. ایمن‌سازی تلفن‌های راه دور و ارتباطات Hosted VoIP

در سازمان‌هایی که کارکنان از خانه، شعبه‌ها یا موقعیت‌های خارج از دفتر با تلفن IP کار می‌کنند، سطح ریسک ارتباطات افزایش پیدا می‌کند.

در چنین شرایطی نباید پنل مدیریتی یا سرویس‌های SIP را بدون کنترل مناسب مستقیماً در معرض اینترنت قرار داد.

راهکارهای مناسب بسته به معماری عبارت‌اند از:

  • استفاده از VPN سازمانی برای اتصال تلفن‌های پشتیبانی‌شده.
  • استفاده از SBC یا راهکار Secure Remote Access مورد تأیید سازنده.
  • فعال‌سازی TLS و SRTP در مسیرهای پشتیبانی‌شده.
  • محدودکردن مبدأهای مجاز ارتباطی.
  • احراز هویت دستگاه و کاربر.
  • مانیتورینگ مداوم Registration و تماس‌های راه دور.

در سیستم‌های Hosted VoIP و Cloud PBX نیز باید از ارائه‌دهنده سرویس درباره نحوه رمزنگاری ارتباطات، احراز هویت، کنترل دسترسی مدیریتی، ثبت رویدادها و فرآیند پاسخ‌گویی به رخدادهای امنیتی سؤال شود.

انتخاب VPN یا SBC باید براساس توپولوژی، قابلیت‌های دستگاه و معماری ارائه‌دهنده انجام شود؛ یک راهکار واحد برای تمام محیط‌ها مناسب نیست.

۱۲. آموزش کاربران و مقابله با Vishing

امنیت VoIP فقط به تجهیزات و تنظیمات شبکه وابسته نیست. رفتار کاربران نیز می‌تواند در موفقیت حملات تأثیرگذار باشد.

یکی از تهدیدهای مهم در زیرساخت‌های ارتباطی، Vishing یا Voice Phishing است.

در این روش، مهاجم با استفاده از تماس تلفنی تلاش می‌کند اطلاعات حساس، اعتبارنامه‌ها یا دسترسی سازمانی را از کاربر دریافت کند.

برای کاهش این ریسک:

  • کاربران نباید رمز عبور یا اطلاعات ورود خود را در اختیار افراد ناشناس قرار دهند.
  • درخواست‌های غیرمعمول برای تغییر تنظیمات تلفن باید از مسیر رسمی بررسی شوند.
  • کاربران باید تماس‌های مشکوک و درخواست‌های فوری برای ارائه اطلاعات را گزارش کنند.
  • رمز عبور صندوق صوتی باید قوی و منحصربه‌فرد باشد.
  • دسترسی به پیام‌های صوتی حساس باید محدود شود.
  • کاربران باید با روش‌های گزارش رخدادهای امنیتی آشنا باشند.

آموزش دوره‌ای و اجرای سیاست‌های امنیتی مشخص، احتمال موفقیت مهندسی اجتماعی را کاهش می‌دهد.

نقش QoS در امنیت و کیفیت ارتباطات VoIP

Quality of Service یا QoS یکی از مؤلفه‌های مهم طراحی شبکه برای پشتیبانی از ارتباطات صوتی است.

ترافیک VoIP نسبت به تأخیر (Latency)، نوسان تأخیر (Jitter) و از دست‌رفتن بسته‌ها (Packet Loss) حساس است.

اگر ظرفیت شبکه به‌درستی مدیریت نشود، حتی در شرایطی که ارتباط برقرار است، کیفیت مکالمه کاهش پیدا می‌کند.

QoS با اولویت‌بندی ترافیک صوتی می‌تواند به حفظ کیفیت ارتباط کمک کند.

اقدامات مهم در این بخش:

  • تعریف سیاست‌های QoS برای ترافیک صوتی.
  • علامت‌گذاری و مدیریت DSCP.
  • اختصاص صف‌های مناسب برای Voice Traffic.
  • مدیریت Congestion در مسیرهای ارتباطی.
  • کنترل پهنای باند ترافیک غیرضروری.

برای مثال، در بسیاری از پیاده‌سازی‌های سازمانی از DSCP EF برای Voice Media استفاده می‌شود؛ بااین‌حال، مقدار و سیاست نهایی باید براساس طراحی شبکه و هماهنگی میان تجهیزات تعیین شود.

نکته امنیتی مهم: QoS یک مکانیزم دفاعی در برابر DoS یا DDoS نیست. اولویت‌دهی ترافیک صوتی نمی‌تواند به‌تنهایی از مصرف منابع توسط مهاجم جلوگیری کند. همچنین اگر بسته‌های ورودی از دستگاه‌های غیرمجاز بدون کنترل Trust Boundary پذیرفته شوند، مهاجم ممکن است از علامت‌گذاری ترافیک سوءاستفاده کند.

برای مقابله با Flooding باید از فیلترینگ، Rate Limiting، ACL، Firewall و کنترل ظرفیت استفاده کرد.

بنابراین QoS بیشتر به تضمین کیفیت سرویس کمک می‌کند و باید در کنار کنترل‌های امنیتی اجرا شود.

پروتکل‌های مهم در امنیت تلفن IP

برای طراحی و ایمن‌سازی زیرساخت VoIP باید تفاوت نقش پروتکل‌های ارتباطی و امنیتی به‌درستی شناخته شود.

پروتکلوظیفهکاربرد در زیرساخت
SIPمدیریت نشست ارتباطیآغاز، تغییر و خاتمه تماس
RTPانتقال جریان صوتیانتقال بسته‌های صوتی
SRTPمحافظت از رسانهرمزنگاری و احراز اصالت جریان صوتی
TLSامنیت لایه انتقالمحافظت از ارتباطات سیگنالینگ
RTCPکنترل و گزارش وضعیت رسانهگزارش کیفیت و وضعیت جریان RTP
SRTCPمحافظت از RTCPحفاظت از پیام‌های کنترلی RTP

نکته مهم این است که SIP و RTP ذاتاً پروتکل‌های رمزنگاری‌شده محسوب نمی‌شوند. برای ایجاد ارتباط امن باید مکانیزم‌های حفاظتی مناسب مانند TLS و SRTP به‌درستی پیکربندی شوند.

امنیت IP Phone در معماری Zero Trust

در معماری Zero Trust، هیچ دستگاه یا کاربری صرفاً به دلیل قرارگرفتن در شبکه داخلی، قابل اعتماد فرض نمی‌شود.

این اصل برای تلفن‌های IP نیز اهمیت دارد.

حتی اگر یک تلفن در Voice VLAN سازمان قرار داشته باشد، نباید دسترسی نامحدود به سایر منابع شبکه داشته باشد.

برای پیاده‌سازی اصول Zero Trust در زیرساخت VoIP می‌توان اقدامات زیر را در نظر گرفت:

  • احراز هویت مستقل دستگاه و کاربر.
  • استفاده از گواهی‌های دیجیتال در دستگاه‌های پشتیبانی‌شده.
  • اعمال دسترسی مبتنی بر نقش و حداقل سطح دسترسی (Least Privilege).
  • استفاده از 802.1X و NAC برای کنترل اتصال تجهیزات.
  • جداسازی منطقی شبکه صوتی و سرویس‌های مدیریتی.
  • بررسی مداوم وضعیت دستگاه و رفتار ارتباطی.
  • محدودکردن ارتباطات بین Endpointها و سرورها به نیاز واقعی.

برای مثال، یک IP Phone باید تنها به Call Manager، سرویس Provisioning و سایر منابع ضروری دسترسی داشته باشد؛ نه اینکه به تمام سرورهای داخلی سازمان متصل شود.

همچنین باید توجه داشت که Voice VLAN به‌تنهایی معادل Zero Trust نیست. Zero Trust یک مدل جامع کنترل دسترسی و حفاظت از منابع است که هویت، وضعیت دستگاه و سیاست‌های دسترسی را در نظر می‌گیرد.

اشتباهات رایج در تأمین و مدیریت امنیت IP Phone

حتی در شبکه‌های سازمانی مجهز به Firewall و تجهیزات امنیتی پیشرفته، بعضی اشتباهات پیکربندی می‌توانند امنیت ارتباطات را تضعیف کنند.

مهم‌ترین موارد عبارت‌اند از:

اشتباهپیامد احتمالیاقدام اصلاحی
باقی‌ماندن رمز پیش‌فرضدسترسی غیرمجازتغییر و مدیریت Credentialها
استفاده از RTP بدون محافظتاحتمال شنود جریان صوتیاستفاده از SRTP
فعال‌بودن Firmware قدیمیسوءاستفاده از آسیب‌پذیری‌هانصب Patch معتبر
قراردادن تمام تجهیزات در یک VLANافزایش سطح دسترسی و حرکت جانبیSegmentation و ACL
دسترسی عمومی به پنل مدیریتافزایش احتمال نفوذمحدودسازی IP و استفاده از HTTPS
بازبودن غیرضروری SIP روی اینترنتافزایش حملات Registration و سوءاستفاده از سرویسFirewall و SBC
نبود محدودیت تماس خروجیافزایش ریسک Toll FraudDial Plan و کنترل تماس
نبود Logging متمرکزتأخیر در شناسایی حملهSIEM و Monitoring

چک‌لیست امنیت تلفن IP برای مدیران شبکه

پیش از بهره‌برداری یا در جریان ممیزی امنیتی زیرساخت VoIP، موارد زیر باید بررسی شوند:

  • تمام تلفن‌های IP و نسخه Firmware آن‌ها شناسایی شده‌اند.
  • رمزهای پیش‌فرض تغییر کرده‌اند.
  • حساب‌های مدیریتی و SIP به‌درستی مدیریت می‌شوند.
  • TLS و SRTP در مسیرهای پشتیبانی‌شده فعال هستند.
  • اعتبار گواهی‌های دیجیتال بررسی می‌شود.
  • Voice VLAN از شبکه کاربران جدا شده است.
  • ACL و Firewall برای ترافیک VoIP اعمال شده‌اند.
  • دسترسی به پنل‌های مدیریتی محدود است.
  • فرآیند Provisioning ایمن شده است.
  • Firmware و Patchهای امنیتی به‌روز هستند.
  • سرویس‌های غیرضروری غیرفعال شده‌اند.
  • در صورت امکان، احراز هویت 802.1X فعال شده است.
  • محدودیت‌های تماس و کنترل Toll Fraud تعریف شده‌اند.
  • Logها در سامانه متمرکز ثبت و بررسی می‌شوند.
  • دسترسی تلفن‌های راه دور براساس سیاست امنیتی کنترل می‌شود.
  • کاربران برای تشخیص Vishing و گزارش رخدادها آموزش دیده‌اند.

سؤالات متداول درباره امنیت تلفن IP

آیا تلفن‌های IP از نظر امنیتی آسیب‌پذیر هستند؟

بله. تلفن‌های IP مانند سایر Endpointهای شبکه ممکن است در معرض آسیب‌پذیری Firmware، ضعف در احراز هویت، پیکربندی نامناسب و حملات شبکه‌ای قرار بگیرند. میزان ریسک به مدل دستگاه، نسخه نرم‌افزار، معماری شبکه و کنترل‌های امنیتی بستگی دارد.

تفاوت TLS و SRTP در امنیت VoIP چیست؟

TLS برای محافظت از ارتباطات سیگنالینگ مانند SIP استفاده می‌شود، درحالی‌که SRTP وظیفه محافظت از جریان صوتی مبتنی بر RTP را بر عهده دارد. برای حفاظت مناسب از هر دو بخش ارتباطی، باید هر دو مکانیزم متناسب با قابلیت تجهیزات پیکربندی شوند.

آیا استفاده از Voice VLAN امنیت تلفن‌های IP را تضمین می‌کند؟

خیر. Voice VLAN باعث جداسازی منطقی ترافیک صوتی می‌شود، اما به‌تنهایی کنترل دسترسی کافی ایجاد نمی‌کند. باید با ACL، Firewall، احراز هویت دستگاه و محدودسازی ارتباطات بین شبکه‌ها همراه شود.

آیا برای استفاده از IP Phone در خانه باید VPN فعال باشد؟

استفاده از VPN می‌تواند یک روش مناسب برای ایجاد ارتباط امن باشد، اما تنها راه‌حل نیست. بعضی زیرساخت‌ها از SBC یا راهکارهای اختصاصی Remote Access استفاده می‌کنند. انتخاب روش باید براساس معماری VoIP و قابلیت‌های سازنده انجام شود.

آیا QoS می‌تواند از حملات DoS جلوگیری کند؟

خیر. QoS برای مدیریت اولویت ترافیک و حفظ کیفیت ارتباطات طراحی شده است. برای مقابله با DoS و DDoS باید از مکانیزم‌هایی مانند Rate Limiting، ACL، Firewall و حفاظت از مرز شبکه استفاده شود.

مهم‌ترین اقدام برای جلوگیری از Toll Fraud چیست؟

ترکیبی از احراز هویت قوی، محافظت از SIP، محدودکردن مقصدهای تماس، مدیریت دسترسی کاربران و مانیتورینگ الگوهای تماس ضروری است. هیچ کنترل واحدی به‌تنهایی برای جلوگیری کامل از Toll Fraud کافی نیست.

جمع‌بندی: امنیت IP Phone بخشی از امنیت زیرساخت شبکه است

تلفن IP صرفاً یک ابزار برای برقراری تماس نیست؛ این دستگاه بخشی از زیرساخت ارتباطی و Endpoint متصل به شبکه سازمان محسوب می‌شود.

به همین دلیل، ایمن‌سازی آن باید در چند لایه انجام شود: امنیت دستگاه، احراز هویت، رمزنگاری ارتباطات، تفکیک شبکه، کنترل دسترسی، مدیریت Firmware و مانیتورینگ مستمر.

برای دستیابی به یک زیرساخت VoIP امن، مدیران شبکه باید علاوه بر محافظت از تلفن‌ها، امنیت IP PBX، SBC، SIP Trunk، سامانه Provisioning و سرویس‌های مدیریتی را نیز در طراحی امنیتی خود لحاظ کنند.

در نهایت، پیاده‌سازی صحیح TLS و SRTP، استفاده از Voice VLAN همراه با ACL، احراز هویت دستگاه‌ها، جلوگیری از Toll Fraud و پایش مداوم رویدادها، مجموعه‌ای از کنترل‌های مکمل را برای کاهش ریسک حملات و حفظ محرمانگی، یکپارچگی و دسترس‌پذیری ارتباطات سازمانی فراهم می‌کند.

منابع فنی برای مطالعه بیشتر:

  1. Cisco – VoIP Security: How to Protect Your Voice
  2. Cisco – IP Phone Certificates and Secure Communications
  3. RFC 3711 – The Secure Real-time Transport Protocol (SRTP)
  4. RFC 3261 – Session Initiation Protocol (SIP)
  5. NIST SP 800-207 – Zero Trust Architecture
  6. Cisco – IP Phone Security and 802.1X Authentication

فایروال نسل بعدی (NGFW) چیست؟

Next-Generation Firewall یا NGFW

فایروال نسل بعدی (NGFW) نسخه پیشرفته‌تری از فایروال‌های سنتی است که علاوه بر کنترل ترافیک شبکه، توانایی تحلیل عمیق تهدیدها، شناسایی اپلیکیشن‌ها، بررسی رفتار کاربران و مقابله با حملات پیچیده سایبری را دارد.

فایروال‌های قدیمی عمدتاً بر اساس موارد زیر تصمیم می‌گرفتند که چه ترافیکی مجاز یا غیرمجاز است:

  • IP
  • Port
  • Protocol

اما NGFW لایه‌های بسیار بیشتری از تحلیل امنیتی را اضافه می‌کند تا بتواند تهدیدهای مدرن را شناسایی کند.

چرا فایروال سنتی دیگر کافی نیست؟

در گذشته بیشتر تهدیدها ساده‌تر بودند و اپلیکیشن‌ها معمولاً روی پورت‌های مشخص کار می‌کردند.

اما امروزه:

  • اپلیکیشن‌ها Cloud-Based شده‌اند
  • کاربران Remote و Hybrid هستند
  • ترافیک اغلب Encrypt شده
  • بدافزارها بسیار پیشرفته‌تر شده‌اند
  • مهاجمان از تکنیک‌های پنهان‌سازی استفاده می‌کنند

در چنین شرایطی، فقط Block یا Allow کردن پورت‌ها دیگر امنیت واقعی ایجاد نمی‌کند.

NGFW برای همین نسل جدید تهدیدها طراحی شده است.

قابلیت‌های اصلی NGFW

1. Application Awareness

NGFW می‌تواند تشخیص دهد دقیقاً چه اپلیکیشنی در حال استفاده است؛ حتی اگر روی پورت غیرمعمول اجرا شود.

مثلاً:

  • YouTube
  • Zoom
  • Telegram
  • Dropbox
  • Microsoft Teams

فایروال می‌تواند برای هر اپلیکیشن سیاست امنیتی جدا تعریف کند.

یعنی:

  • یک اپلیکیشن مجاز باشد
  • ولی بعضی قابلیت‌هایش محدود شوند
  • یا فقط برای گروه خاصی از کاربران فعال باشد

2. Deep Packet Inspection (DPI)

یکی از مهم‌ترین قابلیت‌های NGFW تحلیل عمیق بسته‌های شبکه است.

فایروال فقط Header را بررسی نمی‌کند؛ بلکه محتوای واقعی ترافیک را نیز تحلیل می‌کند تا موارد زیر را شناسایی کند:

  • Malware
  • Exploit
  • Data Leakage
  • Command & Control Traffic

3. Intrusion Prevention System (IPS)

NGFW معمولاً IPS داخلی دارد.

این سیستم موارد زیر را شناسایی و Block می‌کند:

  • حملات شناخته‌شده
  • الگوهای مخرب
  • رفتارهای مشکوک

مثلاً:

  • SQL Injection
  • Buffer Overflow
  • Remote Code Execution

4. SSL/TLS Inspection

امروزه بخش زیادی از اینترنت رمزنگاری شده است.

اگر ترافیک Encrypt شده بررسی نشود، مهاجم می‌تواند بدافزار را داخل HTTPS پنهان کند.

NGFW قادر است:

  • ترافیک SSL/TLS را Decrypt کند
  • آن را تحلیل کند
  • سپس دوباره Encrypt کند

این قابلیت برای امنیت مدرن حیاتی است.

5. User Identity Awareness

NGFW فقط IP نمی‌بیند؛ بلکه می‌تواند کاربر واقعی را شناسایی کند.

مثلاً:

  • کارمند مالی
  • مدیر سیستم
  • تیم مارکتینگ

و بر اساس هویت کاربر Policy متفاوت اعمال کند.

این ویژگی معمولاً با موارد زیر یکپارچه می‌شود:

  • Active Directory
  • LDAP
  • IAM Systems

6. Threat Intelligence Integration

فایروال نسل بعدی می‌تواند به سرویس‌های Threat Intelligence متصل شود.

یعنی دائماً اطلاعات جدید درباره موارد زیر دریافت کند:

  • IPهای مخرب
  • دامنه‌های آلوده
  • کمپین‌های حمله
  • فایل‌های مشکوک

و سریع واکنش نشان دهد.

NGFW چگونه کار می‌کند؟

NGFW هنگام عبور ترافیک چند مرحله تحلیل انجام می‌دهد:

  1. بررسی Session و Connection
  2. شناسایی اپلیکیشن
  3. شناسایی کاربر
  4. تحلیل محتوای Packet
  5. مقایسه با Signatureهای تهدید
  6. تحلیل Behavioral
  7. تصمیم امنیتی نهایی

در نتیجه، تصمیم‌گیری بسیار هوشمندتر از فایروال سنتی انجام می‌شود.

تفاوت Traditional Firewall و NGFW

قابلیتفایروال سنتیNGFW
کنترل Port/IPبلهبله
Application Awarenessخیربله
IPS داخلیخیربله
SSL Inspectionخیربله
User Awarenessمحدودپیشرفته
Threat Intelligenceخیربله
تحلیل رفتارخیربله

مزایای اصلی NGFW

امنیت بسیار قوی‌تر

NGFW می‌تواند تهدیدهایی را شناسایی کند که فایروال سنتی اصلاً نمی‌بیند.

دید کامل‌تر روی شبکه

تیم امنیت دقیقاً می‌فهمد:

  • چه کسی
  • از چه اپلیکیشنی
  • روی چه دستگاهی
  • به کجا متصل شده است.

کنترل Granular

سیاست‌های امنیتی بسیار دقیق‌تر می‌شوند.

مثلاً:

  • اجازه Zoom فقط در ساعات کاری
  • Block کردن Upload در Dropbox
  • محدودکردن Social Media برای برخی تیم‌ها

کاهش ریسک حملات پیشرفته

به‌خصوص:

  • Ransomware
  • Zero-Day Exploit
  • Advanced Persistent Threats (APT)

چالش‌های NGFW

پیچیدگی تنظیمات

NGFW بسیار قدرتمند است، اما تنظیم اشتباه می‌تواند مشکل‌ساز شود.

مصرف منابع

تحلیل عمیق ترافیک مخصوصاً SSL Inspection به CPU زیادی نیاز دارد.

نیاز به مانیتورینگ دائمی

Threat Landscape دائماً تغییر می‌کند و Policyها باید مرتب به‌روزرسانی شوند.

NGFW در معماری Zero Trust

فایروال نسل بعدی یکی از اجزای مهم معماری Zero Trust محسوب می‌شود.

در مدل Zero Trust:

  • هیچ کاربر یا دستگاهی ذاتاً Trusted نیست
  • همه چیز باید دائماً Verify شود

NGFW کمک می‌کند:

  • هویت کاربران بررسی شود
  • رفتارها تحلیل شوند
  • دسترسی‌ها محدود شوند
  • تهدیدها سریع شناسایی شوند

آیا NGFW جایگزین همه ابزارهای امنیتی می‌شود؟

خیر.

NGFW بسیار مهم است، اما به‌تنهایی کافی نیست.

امنیت مدرن معمولاً ترکیبی از این ابزارهاست:

  • EDR/XDR
  • SIEM
  • IAM
  • CASB
  • Secure Web Gateway
  • Endpoint Protection
  • Zero Trust Architecture

NGFW یکی از Core Layerهای امنیت شبکه است، نه کل امنیت سازمان.

برندهای مطرح NGFW

مهم‌ترین شرکت‌های این حوزه:

  • Cisco
  • Palo Alto Networks
  • Fortinet
  • Check Point
  • Sophos

هرکدام معماری، Performance و اکوسیستم امنیتی متفاوتی دارند.

جمع‌بندی تخصصی

NGFW فقط یک «فایروال قوی‌تر» نیست؛ بلکه یک پلتفرم هوشمند تحلیل و کنترل امنیت شبکه است.

در دنیایی که:

  • Cloud گسترش پیدا کرده
  • حملات پیچیده‌تر شده‌اند
  • کاربران خارج از شبکه سازمان کار می‌کنند
  • و ترافیک رمزنگاری‌شده غالب شده،

فایروال سنتی دیگر پاسخ‌گو نیست.

NGFW امروز به یکی از پایه‌های اصلی Cybersecurity Modern Architecture تبدیل شده است و نقش کلیدی در:

  • Zero Trust
  • Threat Prevention
  • Application Control
  • و Visibility کامل شبکه دارد.

CISO چیست؟ آشنایی با وظایف و مسئولیت‌های مدیر ارشد امنیت اطلاعات


CISO مخفف Chief Information Security Officer و به معنای «مدیر ارشد امنیت اطلاعات» است. این مدیر ارشد مسئول راهبری امنیت اطلاعات و امنیت سایبری سازمان است و بر تدوین و اجرای سیاست‌هایی نظارت می‌کند که برای محافظت از داده‌ها، سیستم‌ها و دارایی‌های دیجیتال سازمان به کار می‌روند.

نقش CISO فقط به مسائل فنی و مقابله با حملات سایبری محدود نمی‌شود؛ بلکه مدیریت ریسک امنیتی، تدوین استراتژی امنیت اطلاعات، نظارت بر رعایت الزامات قانونی و هماهنگی با مدیران ارشد کسب‌وکار را نیز در بر می‌گیرد.

با گسترش خدمات ابری، افزایش تهدیدهای سایبری و وابستگی سازمان‌ها به فناوری، CISO به یکی از نقش‌های مهم مدیریتی در بسیاری از کسب‌وکارها تبدیل شده است.

CISO چه وظایفی دارد؟

وظایف مدیر ارشد امنیت اطلاعات به اندازه سازمان، صنعت، ساختار مدیریتی و میزان ریسک آن بستگی دارد. بااین‌حال، مسئولیت اصلی CISO معمولاً توسعه و هدایت برنامه جامع امنیت اطلاعات سازمان است؛ برنامه‌ای که از دارایی‌های دیجیتال محافظت می‌کند و در عین حال، امکان تحقق اهداف کسب‌وکار را فراهم می‌سازد.

مهم‌ترین وظایف CISO عبارت‌اند از:

۱. تدوین استراتژی امنیت اطلاعات

CISO استراتژی امنیت اطلاعات سازمان را متناسب با اهداف تجاری، دارایی‌های حیاتی و تهدیدهای موجود تدوین می‌کند. این استراتژی مشخص می‌کند که سازمان چگونه باید از اطلاعات خود محافظت کند، منابع امنیتی را به چه بخش‌هایی اختصاص دهد و برای کاهش ریسک‌های سایبری چه اقداماتی انجام دهد.

۲. پیشگیری، شناسایی و پاسخ به حملات سایبری

یکی از مسئولیت‌های مهم CISO ایجاد و نظارت بر فرآیندهایی است که به سازمان کمک می‌کنند حملات سایبری را پیشگیری، شناسایی و مدیریت کند. این مسئولیت می‌تواند شامل نظارت بر عملیات امنیت، مدیریت رخدادهای امنیتی، هماهنگی تیم‌های فنی و برنامه‌ریزی برای بازیابی پس از حمله باشد.

۳. مدیریت ریسک فناوری و امنیت سایبری

CISO ریسک‌های مرتبط با فناوری، اطلاعات و زیرساخت‌های دیجیتال را ارزیابی می‌کند و با مدیران کسب‌وکار درباره احتمال وقوع تهدیدها و پیامدهای آن‌ها همکاری دارد. هدف این است که تصمیم‌های امنیتی بر اساس میزان ریسک و اهمیت دارایی‌های سازمان اتخاذ شوند.

۴. حاکمیت امنیت، مدیریت ریسک و انطباق

حاکمیت، ریسک و انطباق یا GRC (Governance, Risk, and Compliance) از حوزه‌های مهم مدیریت امنیت سازمانی هستند. CISO بسته به ساختار سازمان، بر سیاست‌های امنیتی، فرآیندهای مدیریت ریسک و رعایت الزامات قانونی، قراردادی و استانداردهای مرتبط نظارت می‌کند.

۵. مدیریت بودجه و سرمایه‌گذاری‌های امنیتی

CISO باید بتواند نیازهای امنیتی را به برنامه‌های اجرایی و سرمایه‌گذاری‌های قابل توجیه تبدیل کند. این کار شامل اولویت‌بندی پروژه‌های امنیتی، ارزیابی نیازهای سازمان و توضیح هزینه‌ها و پیامدهای ریسک به مدیران تصمیم‌گیر است.

۶. آموزش امنیتی کارکنان

کارکنان می‌توانند ناخواسته در معرض حملاتی مانند فیشینگ و مهندسی اجتماعی قرار بگیرند. به همین دلیل، CISO بر توسعه برنامه‌های آگاهی‌رسانی امنیتی نظارت می‌کند تا کارکنان بتوانند تهدیدها را بهتر تشخیص دهند و مطابق سیاست‌های امنیتی سازمان عمل کنند.

۷. برنامه‌ریزی برای تداوم کسب‌وکار و بازیابی بحران

CISO در همکاری با واحدهای مرتبط به تدوین یا نظارت بر برنامه‌های بازیابی بحران (Disaster Recovery) و تداوم کسب‌وکار (Business Continuity) کمک می‌کند. هدف این برنامه‌ها کاهش اختلال در عملیات سازمان و فراهم‌کردن امکان بازیابی خدمات و سیستم‌های حیاتی پس از رخدادهای جدی است.

برای مطالعه بیشتر درباره مسئولیت‌های این جایگاه، می‌توانید به مقاله What Is a CISO? در وب‌سایت Cisco مراجعه کنید.

تفاوت CIO و CISO چیست؟

CIO و CISO هر دو در سطح مدیریتی سازمان فعالیت می‌کنند، اما حوزه مسئولیت آن‌ها یکسان نیست.

CIO (Chief Information Officer) یا مدیر ارشد فناوری اطلاعات، معمولاً مسئول راهبری فناوری اطلاعات سازمان، توسعه زیرساخت‌های IT، تحول دیجیتال و هم‌راستایی سرمایه‌گذاری‌های فناوری با اهداف کسب‌وکار است.

در مقابل، CISO (Chief Information Security Officer) بر راهبری امنیت اطلاعات و امنیت سایبری تمرکز دارد. او ریسک‌های امنیتی فناوری‌ها و فرآیندهای سازمان را ارزیابی می‌کند و بر تدوین و اجرای سیاست‌هایی برای حفاظت از اطلاعات و دارایی‌های دیجیتال نظارت دارد.

مقایسه CIO و CISO

معیار CIO CISO
حوزه اصلی مسئولیت راهبری فناوری اطلاعات راهبری امنیت اطلاعات و امنیت سایبری
هدف اصلی پشتیبانی از اهداف کسب‌وکار با فناوری حفاظت از اطلاعات و مدیریت ریسک امنیتی
تمرکز مدیریتی زیرساخت IT، خدمات فناوری و تحول دیجیتال استراتژی امنیت، ریسک، حاکمیت و انطباق
همکاری با مدیران برنامه‌ریزی و سرمایه‌گذاری فناوری تصمیم‌گیری درباره ریسک‌ها و سرمایه‌گذاری امنیتی
رابطه با یکدیگر توسعه و مدیریت فناوری ارزیابی و کاهش ریسک‌های امنیتی فناوری

آیا CISO باید زیرمجموعه CIO باشد؟

ساختار گزارش‌دهی CISO در همه سازمان‌ها یکسان نیست. در برخی شرکت‌ها، CISO به CIO گزارش می‌دهد؛ در برخی دیگر، برای تقویت استقلال نظارت امنیتی، این جایگاه به مدیرعامل، مدیر ارشد ریسک یا سطح دیگری از مدیریت ارشد متصل است.

مهم‌تر از عنوان سازمانی، مشخص‌بودن مسئولیت‌ها، دسترسی مناسب به تصمیم‌گیران و امکان گزارش‌دادن مستقل درباره ریسک‌های امنیتی است. در هر ساختاری، همکاری مستمر CIO و CISO برای ایجاد توازن میان توسعه فناوری و امنیت آن اهمیت دارد.

چرا نقش CISO در سازمان‌ها اهمیت دارد؟

امنیت سایبری دیگر صرفاً یک مسئله فنی نیست؛ یک رخداد امنیتی می‌تواند بر درآمد، اعتبار برند، اعتماد مشتریان، رعایت الزامات قانونی و تداوم عملیات سازمان تأثیر بگذارد.

CISO با شناسایی ریسک‌ها، تعیین اولویت‌های امنیتی و هماهنگی میان واحدهای مختلف کمک می‌کند سازمان آمادگی بیشتری برای مقابله با تهدیدها داشته باشد. همچنین با ارائه اطلاعات قابل فهم به مدیران ارشد، زمینه تصمیم‌گیری آگاهانه‌تر درباره هزینه‌ها و ریسک‌های فناوری را فراهم می‌کند.

به همین دلیل، نقش CISO در بسیاری از سازمان‌ها از مدیریت صرف مسائل فنی فراتر رفته و به بخشی از تصمیم‌گیری‌های استراتژیک کسب‌وکار تبدیل شده است.

CISO در دنیای مدرن روی چه حوزه‌هایی تمرکز می‌کند؟

با تغییر زیرساخت‌های فناوری و پیچیده‌ترشدن تهدیدهای سایبری، دامنه فعالیت CISO نیز گسترش یافته است. حوزه‌های زیر بسته به ساختار و ریسک سازمان می‌توانند در برنامه امنیتی او قرار بگیرند.

امنیت رایانش ابری (Cloud Security)

سازمان‌هایی که از زیرساخت‌ها و سرویس‌های ابری استفاده می‌کنند، باید ریسک‌های مربوط به دسترسی‌ها، پیکربندی سرویس‌ها، حفاظت از داده‌ها و مسئولیت‌های امنیتی مشترک با ارائه‌دهندگان خدمات ابری را مدیریت کنند.

امنیت اپلیکیشن‌ها (Application Security)

امنیت نرم‌افزارها و برنامه‌های کاربردی شامل شناسایی آسیب‌پذیری‌ها، کاهش ریسک‌های توسعه و استقرار و نظارت بر فرآیندهای امن تولید نرم‌افزار است.

امنیت هوش مصنوعی (AI Security)

استفاده از هوش مصنوعی می‌تواند ریسک‌های جدیدی ایجاد کند؛ از افشای اطلاعات حساس و سوءاستفاده از سامانه‌ها گرفته تا تهدیدهای مرتبط با داده‌ها و مدل‌های هوش مصنوعی. CISO باید متناسب با کاربرد این فناوری در سازمان، ریسک‌های مرتبط را شناسایی و مدیریت کند.

امنیت زنجیره تأمین و طرف‌های ثالث

تأمین‌کنندگان نرم‌افزار، ارائه‌دهندگان خدمات و شرکای تجاری ممکن است به داده‌ها یا سیستم‌های سازمان دسترسی داشته باشند. ارزیابی امنیتی این طرف‌ها و مدیریت ریسک ناشی از وابستگی‌های بیرونی، بخشی از برنامه امنیت سازمانی است.

امنیت دورکاری و محیط‌های ترکیبی

در مدل‌های دورکاری و Hybrid Work، حفاظت از دسترسی‌های راه دور، دستگاه‌های کارکنان، هویت کاربران و ارتباطات سازمانی اهمیت بیشتری پیدا می‌کند.

امنیت APIها

رابط‌های برنامه‌نویسی کاربردی (API) ارتباط میان نرم‌افزارها و سرویس‌ها را فراهم می‌کنند. مدیریت دسترسی، احراز هویت، حفاظت از داده‌ها و شناسایی سوءاستفاده از APIها از موضوعات مهم امنیتی در سامانه‌های متصل به یکدیگر هستند.

در کنار این حوزه‌ها، CISO باید بتواند ریسک‌های فنی را به زبان کسب‌وکار توضیح دهد تا مدیران غیرتخصصی نیز بتوانند درباره اولویت‌ها و پیامدهای تصمیم‌های امنیتی قضاوت کنند.

آیا همه شرکت‌ها به CISO نیاز دارند؟

همه سازمان‌ها به مسئولیت‌پذیری مشخص در حوزه امنیت اطلاعات و حفاظت از داده‌ها نیاز دارند؛ اما لزوماً همه آن‌ها به استخدام مدیری با عنوان رسمی CISO احتیاج ندارند.

در شرکت‌های متوسط و بزرگ، به‌ویژه سازمان‌هایی با زیرساخت‌های پیچیده یا داده‌های حساس، ممکن است جایگاه رسمی CISO وجود داشته باشد. در کسب‌وکارهای کوچک‌تر و استارتاپ‌ها، مسئولیت‌های امنیتی می‌تواند بر عهده مدیر امنیت سایبری، مدیر IT یا یک ارائه‌دهنده خدمات تخصصی قرار بگیرد.

انتخاب ساختار مناسب باید با توجه به اندازه سازمان، حساسیت داده‌ها، الزامات قانونی، پیچیدگی فناوری و میزان ریسک انجام شود.

vCISO چیست و چه تفاوتی با CISO دارد؟

vCISO (Virtual Chief Information Security Officer) به خدمات مدیر ارشد امنیت اطلاعات به‌صورت مجازی، قراردادی یا برون‌سپاری‌شده گفته می‌شود. در این مدل، سازمان می‌تواند بدون استخدام یک مدیر امنیت تمام‌وقت، از تخصص فرد یا تیمی برای راهبری برنامه امنیت اطلاعات خود استفاده کند.

خدمات vCISO بسته به قرارداد می‌تواند شامل تدوین استراتژی امنیت، ارزیابی ریسک، تهیه سیاست‌های امنیتی، راهنمایی درباره انطباق با استانداردها، برنامه‌ریزی برای پاسخ به رخداد و گزارش‌دهی به مدیریت باشد.

مزایای استفاده از vCISO

  • کاهش هزینه ثابت: ممکن است در مقایسه با استخدام نیروی ارشد تمام‌وقت، هزینه کمتری داشته باشد.
  • دسترسی به تخصص حرفه‌ای: سازمان می‌تواند از تجربه فرد یا تیمی با سابقه فعالیت در محیط‌های مختلف بهره‌مند شود.
  • انعطاف‌پذیری: سطح خدمات می‌تواند متناسب با نیاز و بودجه سازمان تعیین شود.
  • کمک به بلوغ امنیتی: کسب‌وکار می‌تواند برای تدوین برنامه امنیتی و مدیریت ریسک از راهنمایی تخصصی استفاده کند.

بااین‌حال، vCISO جایگزین خودکار تمام ظرفیت‌های اجرایی امنیت سازمان نیست. اثربخشی این مدل به دامنه قرارداد، دسترسی به اطلاعات، اختیار تصمیم‌گیری، توان اجرای توصیه‌ها و سطح ریسک سازمان بستگی دارد. برخی سازمان‌ها نیز به مدیر امنیت تمام‌وقت و تیم داخلی نیاز دارند.

یک روز کاری CISO چگونه می‌گذرد؟

برخلاف تصور رایج، فعالیت CISO فقط به بررسی فایروال‌ها یا مقابله با هکرها محدود نمی‌شود. بخش مهمی از زمان او صرف مدیریت و هماهنگی می‌شود.

برنامه کاری روزانه CISO ممکن است شامل فعالیت‌های زیر باشد:

  • بررسی گزارش‌های امنیتی و وضعیت ریسک‌های مهم سازمان
  • شرکت در جلسات مدیریتی و تعیین اولویت‌های امنیتی
  • هماهنگی با تیم‌های IT، شبکه، توسعه نرم‌افزار و عملیات امنیت
  • بررسی بودجه و ارزیابی سرمایه‌گذاری‌های امنیتی
  • پیگیری برنامه‌های انطباق و الزامات قانونی
  • مدیریت یا هماهنگی پاسخ به رخدادهای امنیتی
  • گزارش‌دادن درباره ریسک‌ها و وضعیت امنیت به مدیران ارشد

در زمان وقوع یک حمله سایبری جدی، نقش CISO در هماهنگی پاسخ سازمان، ارزیابی پیامدها و کمک به تصمیم‌گیری مدیریتی پررنگ‌تر می‌شود. بااین‌حال، اجرای فنی اقدامات مقابله‌ای معمولاً با مشارکت تیم‌های تخصصی و مسئولان مربوطه انجام می‌گیرد.

برای CISO شدن چه مهارت‌هایی لازم است؟

برای فعالیت موفق در جایگاه مدیر ارشد امنیت اطلاعات، ترکیبی از دانش فنی، توانایی مدیریت ریسک، مهارت رهبری و درک کسب‌وکار مورد نیاز است. میزان اهمیت هر مهارت به صنعت، اندازه سازمان و شرح مسئولیت این جایگاه بستگی دارد.

مهارت‌های فنی و تخصصی

  • امنیت شبکه و زیرساخت
  • امنیت رایانش ابری (Cloud Security)
  • امنیت اپلیکیشن‌ها (Application Security)
  • ارزیابی و مدیریت ریسک امنیتی
  • پاسخ به رخدادهای امنیتی (Incident Response)
  • حاکمیت، ریسک و انطباق (GRC)
  • آشنایی با چارچوب‌ها و استانداردهای امنیتی مانند NIST و ISO/IEC 27001
  • آگاهی از تهدیدهای سایبری و روش‌های حفاظت از داده‌ها

مهارت‌های مدیریتی و کسب‌وکار

  • رهبری تیم‌ها و هماهنگی میان واحدهای سازمانی
  • مدیریت بحران و تصمیم‌گیری در شرایط فشار
  • مذاکره و ارتباط مؤثر با مدیران ارشد
  • اولویت‌بندی ریسک‌ها و منابع
  • درک اهداف، فرآیندها و محدودیت‌های کسب‌وکار
  • توضیح مفاهیم فنی به زبان قابل فهم برای افراد غیرتخصصی

CISO باید بتواند علاوه بر تشخیص تهدیدها، اهمیت تجاری آن‌ها را توضیح دهد و برای کاهش ریسک، راهکارهای متناسب با منابع و اهداف سازمان پیشنهاد کند.

مهم‌ترین مدارک حرفه‌ای برای CISO کدام‌اند؟

گواهی‌های حرفه‌ای می‌توانند دانش تخصصی و توانایی‌های فرد در حوزه امنیت اطلاعات را نشان دهند؛ اما داشتن یک مدرک به‌تنهایی برای تصدی جایگاه CISO کافی نیست. تجربه عملی، توانایی مدیریت و شناخت محیط کسب‌وکار نیز اهمیت زیادی دارند.

سه گواهی شناخته‌شده در این حوزه عبارت‌اند از:

  • CISSP: گواهی حرفه‌ای امنیت سیستم‌های اطلاعاتی که حوزه‌های گسترده‌ای از دانش امنیت سایبری را پوشش می‌دهد.
  • CISM: گواهی مدیریت امنیت اطلاعات با تمرکز بر جنبه‌های مدیریتی و حاکمیتی این حوزه.
  • CCISO: گواهی مرتبط با دانش و مهارت‌های مورد نیاز برای مدیریت ارشد امنیت اطلاعات.

انتخاب گواهی مناسب به سابقه حرفه‌ای، دانش فعلی، مسیر شغلی و الزامات فرصت‌های شغلی مورد نظر بستگی دارد. آشنایی با چارچوب‌هایی مانند NIST و استاندارد ISO/IEC 27001 نیز می‌تواند برای فعالیت در حوزه مدیریت امنیت سازمانی مفید باشد.

جمع‌بندی: چرا CISO یکی از نقش‌های مهم سازمانی است؟

CISO صرفاً رئیس بخش امنیت IT نیست؛ بلکه مسئول راهبری امنیت اطلاعات و مدیریت ریسک سایبری در سطح سازمان است. این جایگاه میان فناوری، مدیریت ریسک، الزامات قانونی و اهداف کسب‌وکار ارتباط برقرار می‌کند.

یک CISO موفق باید بتواند تهدیدهای امنیتی را درک کند، ریسک‌ها را اولویت‌بندی کند، منابع امنیتی را به‌درستی تخصیص دهد و مدیران سازمان را برای اتخاذ تصمیم‌های آگاهانه راهنمایی کند.

با افزایش وابستگی کسب‌وکارها به خدمات ابری، نرم‌افزارها و فناوری‌های نوظهور، اهمیت مدیریت امنیت اطلاعات نیز بیشتر شده است. انتخاب ساختار مناسب برای این مسئولیت، چه از طریق استخدام CISO و چه با استفاده از خدمات vCISO، باید بر اساس نیازها و ریسک‌های واقعی سازمان انجام شود.

منابع برای مطالعه بیشتر

راهنمای خرید تجهیزات شبکه؛ بررسی انواع تجهیزات و نکات مهم انتخاب

انتخاب و خرید تجهیزات شبکه یکی از مهم‌ترین مراحل در راه‌اندازی یک شبکه پایدار و قابل اعتماد است. فرقی نمی‌کند برای یک خانه، دفتر کوچک، شرکت، سازمان یا یک زیرساخت حرفه‌ای به دنبال تجهیزات شبکه باشید؛ در هر حالت، انتخاب محصول مناسب باید بر اساس نیاز واقعی شبکه انجام شود. تنوع زیاد سوئیچ‌ها، روترها، اکسس پوینت‌ها، مودم‌ها، کابل‌ها، ماژول‌ها و سایر تجهیزات باعث شده است که مقایسه محصولات فقط بر اساس قیمت یا نام برند، تصمیم دقیقی نباشد.

هر تجهیز شبکه وظیفه مشخصی دارد و مشخصات فنی آن باید با شرایط استفاده هماهنگ باشد. تعداد کاربران، تعداد دستگاه‌های متصل، سرعت موردنیاز، نوع ارتباط، میزان ترافیک، قابلیت‌های مدیریتی، نیازهای امنیتی و امکان توسعه در آینده از جمله مواردی هستند که قبل از خرید تجهیزات شبکه باید بررسی شوند.

در این راهنمای خرید تجهیزات شبکه، ابتدا انواع تجهیزات اصلی را بررسی می‌کنیم و سپس مهم‌ترین معیارهایی را که هنگام انتخاب هرکدام باید در نظر بگیرید توضیح می‌دهیم.

تجهیزات شبکه شامل چه محصولاتی می‌شوند؟

تجهیزات شبکه مجموعه‌ای از سخت‌افزارهایی هستند که برای ایجاد ارتباط میان دستگاه‌ها، انتقال اطلاعات و اتصال شبکه‌های مختلف مورد استفاده قرار می‌گیرند. سوئیچ، روتر و اکسس پوینت از اجزای اصلی بسیاری از شبکه‌ها محسوب می‌شوند، اما بسته به نوع زیرساخت ممکن است تجهیزات دیگری مانند فایروال، مودم، کارت شبکه، کابل شبکه، ماژول‌های فیبر نوری، تجهیزات رک و تجهیزات ذخیره‌سازی نیز موردنیاز باشند.

هر یک از این تجهیزات نقش متفاوتی دارد. سوئیچ برای اتصال دستگاه‌های مختلف در یک شبکه استفاده می‌شود، روتر ارتباط میان شبکه‌های مختلف را برقرار می‌کند و اکسس پوینت امکان اتصال بی‌سیم دستگاه‌ها به شبکه را فراهم می‌کند. شناخت تفاوت میان این تجهیزات، اولین قدم برای خرید تجهیزات شبکه متناسب با نیاز است.

مقایسه انواع تجهیزات شبکه

تجهیزات شبکهکاربرد اصلیموارد استفادهمهم‌ترین نکته هنگام خرید
سوئیچ شبکهاتصال چندین دستگاه به یک شبکهخانه، دفتر، شرکت و سازمانتعداد پورت، سرعت، مدیریت و PoE
روترارتباط میان شبکه‌ها و اتصال به اینترنتشبکه‌های خانگی و سازمانیظرفیت پردازش، پورت‌ها و امکانات امنیتی
اکسس پوینتایجاد دسترسی بی‌سیمخانه، دفتر و سازماناستاندارد Wi-Fi، پوشش و ظرفیت کاربران
مودمبرقراری ارتباط با سرویس اینترنتخانه و کسب‌وکارنوع سرویس و سرعت ارتباط
فایروالکنترل و محافظت از ترافیک شبکهشرکت‌ها و سازمان‌هاقابلیت‌های امنیتی و ظرفیت پردازش
کابل شبکهانتقال داده میان تجهیزاتشبکه‌های سیمینوع کابل، سرعت و کیفیت ساخت
کارت شبکهاتصال دستگاه به شبکهکامپیوتر و سرورنوع رابط، سرعت و سازگاری
ماژول SFP/SFP+ایجاد ارتباط شبکه و فیبر نوریشبکه‌های حرفه‌ایسرعت، نوع رابط و سازگاری
تجهیزات فیبر نوریانتقال داده در مسیرهای پرسرعت و طولانیسازمان‌ها و زیرساخت‌هانوع فیبر، فاصله و سرعت
تلفن IPبرقراری تماس روی شبکهشرکت‌ها و سازمان‌هاPoE، پروتکل VoIP و امکانات

قبل از خرید تجهیزات شبکه چه چیزهایی را باید مشخص کنیم؟

یکی از اشتباهات رایج در خرید تجهیزات شبکه این است که ابتدا محصول انتخاب شود و بعد به دنبال کاربرد آن باشیم. روش صحیح این است که ابتدا نیاز شبکه مشخص شود و سپس تجهیزات مناسب انتخاب شوند.

تعداد کاربران و دستگاه‌های متصل

تعداد دستگاه‌هایی که قرار است به شبکه متصل شوند، تأثیر مستقیمی بر انتخاب تجهیزات دارد. کامپیوترها، لپ‌تاپ‌ها، پرینترها، دوربین‌های تحت شبکه، تلفن‌های IP، سرورها، اکسس پوینت‌ها و تجهیزات ذخیره‌سازی باید در تعداد اتصالات شبکه محاسبه شوند.

برای مثال، اگر تعداد زیادی دستگاه سیمی در یک دفتر وجود داشته باشد، تعداد پورت‌های سوئیچ اهمیت زیادی پیدا می‌کند. بهتر است ظرفیت سوئیچ فقط بر اساس تعداد دستگاه‌های فعلی انتخاب نشود و تعدادی پورت آزاد برای توسعه آینده در نظر گرفته شود.

سرعت موردنیاز شبکه

سرعت موردنیاز یکی دیگر از عوامل مهم در انتخاب تجهیزات شبکه است. شبکه‌ای که برای استفاده معمول اینترنت و فعالیت‌های اداری طراحی شده است، ممکن است نیازهای متفاوتی نسبت به شبکه‌ای داشته باشد که در آن سرور، ذخیره‌سازی تحت شبکه یا انتقال فایل‌های حجیم وجود دارد.

سرعت پورت‌ها باید با سایر بخش‌های شبکه هماهنگ باشد. استفاده از یک تجهیز پرسرعت در کنار زیرساختی که توانایی استفاده از آن سرعت را ندارد، الزاماً باعث افزایش عملکرد شبکه نمی‌شود.

نوع استفاده از شبکه

نوع کاربری شبکه مشخص می‌کند چه تجهیزاتی موردنیاز هستند. شبکه خانگی، فروشگاه، دفتر اداری، شرکت، سازمان و دیتاسنتر شرایط متفاوتی دارند.

در یک شبکه کوچک ممکن است روتر، سوئیچ و اکسس پوینت تجهیزات اصلی باشند؛ اما در یک شبکه سازمانی، فایروال، سوئیچ‌های مدیریتی، لینک‌های فیبر نوری، تجهیزات بی‌سیم حرفه‌ای و زیرساخت سرور نیز ممکن است موردنیاز باشند.

راهنمای خرید سوئیچ شبکه

سوئیچ یکی از اصلی‌ترین تجهیزات شبکه است و برای اتصال کامپیوترها، سرورها، پرینترها، اکسس پوینت‌ها و سایر تجهیزات در یک شبکه استفاده می‌شود. سوئیچ‌ها در مدل‌های مختلفی تولید می‌شوند و تفاوت آن‌ها فقط به تعداد پورت محدود نمی‌شود.

هنگام خرید سوئیچ شبکه باید تعداد پورت‌ها، سرعت پورت‌ها، نوع مدیریت، قابلیت VLAN، نوع uplink، پشتیبانی از PoE و امکان توسعه شبکه بررسی شود.

سوئیچ مدیریتی یا غیرمدیریتی؟

سوئیچ غیرمدیریتی برای شبکه‌هایی مناسب است که به تنظیمات پیچیده نیاز ندارند. این نوع سوئیچ معمولاً برای ایجاد ارتباط ساده میان چند دستگاه استفاده می‌شود و راه‌اندازی آن پیچیدگی زیادی ندارد.

سوئیچ مدیریتی امکانات بیشتری برای کنترل و مدیریت شبکه ارائه می‌دهد. در شبکه‌های سازمانی، قابلیت‌هایی مانند VLAN، کنترل ترافیک و مانیتورینگ می‌توانند اهمیت زیادی داشته باشند.

بنابراین انتخاب میان سوئیچ مدیریتی و غیرمدیریتی باید بر اساس ساختار شبکه و سطح کنترل موردنیاز انجام شود.

تعداد پورت سوئیچ

تعداد پورت باید بر اساس تعداد تجهیزات فعلی و توسعه احتمالی آینده انتخاب شود. سوئیچ‌های شبکه در تعداد پورت‌های مختلف عرضه می‌شوند و انتخاب مدل مناسب به تعداد اتصالات موردنیاز بستگی دارد.

اگر شبکه در آینده توسعه پیدا خواهد کرد، انتخاب سوئیچی با ظرفیت بالاتر می‌تواند از تعویض زودهنگام تجهیزات جلوگیری کند.

سوئیچ PoE چیست؟

PoE یا Power over Ethernet فناوری‌ای است که امکان انتقال برق و داده را از طریق کابل شبکه فراهم می‌کند. این فناوری در تجهیزاتی مانند اکسس پوینت‌ها، تلفن‌های IP و برخی دوربین‌های تحت شبکه کاربرد دارد.

هنگام خرید سوئیچ PoE باید علاوه بر پشتیبانی از PoE، نوع استاندارد و میزان توان قابل ارائه نیز بررسی شود. استانداردهای رایج PoE شامل 802.3af، 802.3at و 802.3bt هستند و میزان توان قابل ارائه در آن‌ها متفاوت است.

همچنین مجموع توان موردنیاز تجهیزات متصل باید با بودجه توان سوئیچ مطابقت داشته باشد. در غیر این صورت ممکن است سوئیچ نتواند توان موردنیاز همه دستگاه‌ها را تأمین کند.

اگر می‌خواهید پیش از انتخاب و خرید، با نحوه عملکرد سوئیچ، انواع آن، تفاوت سوئیچ‌های مدیریتی و غیرمدیریتی و کاربرد هرکدام بیشتر آشنا شوید، پیشنهاد می‌کنیم راهنمای جامع [سوئیچ شبکه چیست؟ راهنمای جامع عملکرد، انواع و کاربردهای سوئیچ شبکه] را مطالعه کنید.

راهنمای خرید روتر

روتر وظیفه ارتباط میان شبکه‌های مختلف را بر عهده دارد و در بسیاری از شبکه‌ها برای اتصال شبکه داخلی به اینترنت استفاده می‌شود. روتر با بررسی اطلاعات مقصد، مسیر مناسب برای انتقال بسته‌های داده را انتخاب می‌کند.

هنگام خرید روتر باید سرعت اتصال، تعداد و نوع پورت‌ها، ظرفیت پردازشی، امکانات امنیتی، VPN و قابلیت‌های مدیریتی را بررسی کرد.

برای یک شبکه کوچک، روتر ساده می‌تواند نیاز کاربران را برطرف کند؛ اما در شبکه‌های بزرگ‌تر افزایش تعداد کاربران و حجم ترافیک باعث می‌شود ظرفیت پردازشی و امکانات مدیریتی اهمیت بیشتری پیدا کنند.

راهنمای خرید اکسس پوینت

اکسس پوینت امکان اتصال بی‌سیم دستگاه‌ها به شبکه را فراهم می‌کند. انتخاب اکسس پوینت مناسب به عواملی مانند مساحت محیط، تعداد کاربران، تعداد دستگاه‌های متصل، نوع استاندارد Wi-Fi و شرایط محل نصب بستگی دارد.

در محیط‌های کوچک ممکن است یک اکسس پوینت پاسخگوی نیاز باشد، اما در محیط‌های بزرگ‌تر باید پوشش بی‌سیم و محل نصب تجهیزات با دقت بیشتری بررسی شود.

پشتیبانی از PoE نیز می‌تواند در برخی پروژه‌ها اهمیت زیادی داشته باشد، زیرا امکان انتقال برق و داده از طریق یک کابل شبکه را فراهم می‌کند.

راهنمای خرید کابل شبکه

کابل شبکه یکی از مهم‌ترین بخش‌های زیرساخت ارتباطی است و کیفیت آن می‌تواند روی عملکرد شبکه تأثیر بگذارد. هنگام انتخاب کابل باید نوع کابل، سرعت موردنیاز، طول مسیر، شرایط نصب و کیفیت ساخت بررسی شود.

کابل نامناسب می‌تواند باعث ایجاد محدودیت در سرعت یا ناپایداری ارتباط شود. بنابراین انتخاب کابل شبکه باید متناسب با سایر تجهیزات انجام شود.

کابل مسی یا فیبر نوری؟

کابل مسی و فیبر نوری هرکدام کاربردهای متفاوتی دارند. کابل مسی در بسیاری از شبکه‌های داخلی برای اتصال دستگاه‌ها استفاده می‌شود، در حالی که فیبر نوری می‌تواند برای مسیرهای طولانی‌تر و ارتباطات پرسرعت مورد استفاده قرار گیرد.

هنگام استفاده از تجهیزات فیبر نوری باید نوع فیبر، فاصله انتقال، سرعت، کانکتور و سازگاری ماژول با تجهیزات دو طرف لینک بررسی شود.

راهنمای خرید تجهیزات شبکه برای خانه

شبکه خانگی معمولاً نسبت به شبکه‌های سازمانی ساختار ساده‌تری دارد. مودم یا روتر، سوئیچ و اکسس پوینت می‌توانند از تجهیزات اصلی یک شبکه خانگی باشند.

تعداد گوشی‌ها، لپ‌تاپ‌ها، تلویزیون‌های هوشمند، کنسول‌های بازی، دوربین‌ها و سایر دستگاه‌های متصل باید هنگام انتخاب تجهیزات در نظر گرفته شوند.

اگر تعداد دستگاه‌های سیمی زیاد باشد، استفاده از سوئیچ می‌تواند تعداد پورت‌های قابل استفاده را افزایش دهد. در صورتی که مشکل اصلی پوشش Wi-Fi باشد، باید به محل قرارگیری اکسس پوینت و شرایط محیط توجه کرد.

راهنمای خرید تجهیزات شبکه برای شرکت و سازمان

شبکه‌های شرکتی و سازمانی معمولاً به تجهیزات بیشتری نسبت به شبکه‌های خانگی نیاز دارند. سرورها، تلفن‌های IP، دوربین‌های تحت شبکه، اکسس پوینت‌ها، سیستم‌های ذخیره‌سازی و تعداد زیاد کاربران می‌توانند ساختار شبکه را پیچیده‌تر کنند.

در چنین محیط‌هایی قابلیت مدیریت و توسعه اهمیت زیادی دارد. استفاده از سوئیچ‌های مدیریتی، VLAN، تجهیزات امنیتی و لینک‌های پرسرعت می‌تواند مدیریت زیرساخت را ساده‌تر کند.

همچنین بهتر است ظرفیت تجهیزات با در نظر گرفتن رشد آینده سازمان انتخاب شود. شبکه‌ای که امروز برای تعداد مشخصی کاربر طراحی شده است، ممکن است در آینده به پورت‌ها، پهنای باند یا تجهیزات بیشتری نیاز داشته باشد.

هنگام خرید تجهیزات شبکه چه مشخصاتی را بررسی کنیم؟

برای مقایسه تجهیزات شبکه بهتر است مشخصات فنی هر محصول به صورت کامل بررسی شود. مهم‌ترین موارد عبارت‌اند از:

  • تعداد و نوع پورت‌ها
  • سرعت پورت‌ها
  • نوع مدیریت
  • پشتیبانی از VLAN
  • پشتیبانی از PoE
  • توان PoE
  • نوع uplink
  • پشتیبانی از SFP و SFP+
  • ظرفیت پردازشی
  • قابلیت‌های امنیتی
  • تعداد کاربران قابل پشتیبانی
  • مصرف انرژی
  • شرایط نصب
  • امکان توسعه
  • سازگاری با سایر تجهیزات

مقایسه این مشخصات کمک می‌کند انتخاب تجهیزات شبکه بر اساس نیاز واقعی انجام شود و تصمیم‌گیری فقط بر اساس قیمت یا برند نباشد.

آیا تجهیزات گران‌تر همیشه بهتر هستند؟

قیمت بالاتر لزوماً به معنی مناسب‌تر بودن یک تجهیز برای همه شبکه‌ها نیست. محصولات گران‌تر ممکن است امکانات بیشتر، ظرفیت بالاتر یا قابلیت‌های مدیریتی پیشرفته‌تری داشته باشند، اما اگر این امکانات موردنیاز شبکه نباشند، پرداخت هزینه بیشتر توجیهی ندارد.

از طرف دیگر، انتخاب ارزان‌ترین محصول نیز همیشه تصمیم درستی نیست. اگر تجهیزات شبکه نتوانند نیاز فعلی یا توسعه آینده را پوشش دهند، هزینه تعویض و ارتقا می‌تواند بیشتر از خرید یک محصول مناسب در ابتدای کار باشد.

انتخاب درست زمانی انجام می‌شود که قیمت، کیفیت، امکانات، ظرفیت و سازگاری محصول در کنار نیاز واقعی شبکه بررسی شوند.

اشتباهات رایج هنگام خرید تجهیزات شبکه

انتخاب تجهیزات فقط بر اساس قیمت

قیمت یکی از معیارهای خرید است، اما نباید تنها معیار تصمیم‌گیری باشد. مشخصات فنی و کیفیت محصول باید در کنار قیمت بررسی شوند.

بی‌توجهی به توسعه آینده

اگر احتمال افزایش تعداد کاربران یا تجهیزات وجود دارد، ظرفیت شبکه باید امکان توسعه را داشته باشد. در نظر گرفتن چند پورت آزاد یا ظرفیت بیشتر می‌تواند در آینده از هزینه‌های اضافی جلوگیری کند.

توجه نکردن به سازگاری تجهیزات

کابل، ماژول، پورت و تجهیزات مختلف باید با یکدیگر سازگار باشند. این موضوع به‌خصوص در تجهیزات فیبر نوری و ماژول‌های SFP اهمیت دارد.

انتخاب سوئیچ PoE بدون بررسی توان

صرفاً PoE بودن یک سوئیچ به این معنی نیست که می‌تواند تمام تجهیزات موردنظر را تغذیه کند. مجموع توان موردنیاز دستگاه‌ها باید با بودجه توان سوئیچ هماهنگ باشد.

توجه بیش از حد به سرعت اسمی

سرعت درج‌شده روی محصول تنها یکی از معیارهای انتخاب است. عملکرد واقعی شبکه به مجموعه‌ای از تجهیزات، کابل‌ها، پورت‌ها و زیرساخت ارتباطی وابسته است.

جمع‌بندی

خرید تجهیزات شبکه باید از شناخت نیاز واقعی شروع شود. تعداد کاربران، تعداد دستگاه‌ها، سرعت موردنیاز، نوع کاربرد، قابلیت‌های مدیریتی، نیازهای امنیتی و امکان توسعه آینده، مهم‌ترین عواملی هستند که باید پیش از انتخاب محصول بررسی شوند.

سوئیچ، روتر، اکسس پوینت، مودم، فایروال، کابل شبکه، کارت شبکه و تجهیزات فیبر نوری هرکدام نقش متفاوتی در زیرساخت شبکه دارند و نمی‌توان یک محصول را بدون توجه به شرایط استفاده، بهترین گزینه برای همه شبکه‌ها دانست.

در نهایت، بهترین تجهیزات شبکه الزاماً گران‌ترین محصولات بازار نیستند؛ بلکه تجهیزاتی هستند که از نظر قابلیت، ظرفیت، کیفیت، سازگاری و قیمت با نیاز واقعی شبکه تناسب داشته باشند. با بررسی دقیق مشخصات فنی و در نظر گرفتن توسعه آینده، می‌توان انتخابی انجام داد که هم پاسخگوی نیاز فعلی باشد و هم زیرساخت مناسبی برای رشد شبکه ایجاد کند.

مزایای استفاده از کابل فیبر نوری

کابل فیبر نوری چیست؟

مزایای استفاده از کابل فیبر نوری که در واقع نوع پیشرفته ای از کابل های شبکه است، این است که دارای عملکرد قابل توجهی از لحاظ پهنای باند و سرعت انتقال داده نسبت به نسخه های رسانای فلزی قبلی می باشد.

فیبرهای نوری اطلاعات را از طریق پالس های نوری انتقال می دهند. نور توسط یک لیزر یا منبع LED ایجاد می شود. رشته های اصلی از ترکیبی از شیشه (Silica) یا پلاستیک ساخته شده اند. این مواد علاوه بر عملکرد قابل توجه، دارای انعطاف پذیری بالا، وزن کمتر و مقاومت بهتری می باشند. سیگنال ورودی از فرستنده دریافت می شود و در امتداد هسته فیبر، به پالس های نوری تبدیل می شوند.

الیاف توسط یک لایه پوششی اضافی احاطه شده اند که دارای ضریب شکست متفاوتی از رشته های هسته هستند.این اختلافات بین روکش و الیاف باعث می شود که پالس های نوری هنگام حرکت در طول کابل ، در زاویه های خاصی خم شوند.

خواص بازتابنده نور ، پالس های نور را در قسمت های شفاف کابل فیبر محدود می کند. پالس های نوری به صورت یک الگوی زیگزاگ در طول کابل فیبر نوری حرکت می کنند. در مورد کابل های طولانی ، به منظور حفظ استحکام سیگنال، سیگنال ها در طول حرکت در چندین نقطه به سیگنال های الکتریکی تبدیل شده و مجدداً به پالس های نوری تغییر می کنند.

سیگنال های نوری بیشتر از 70 درصد سرعت نور را طی می کنند و پس از رسیدن به مقصد، توسط تجهیزات مخصوص به خود به داده تبدیل شده و انتقال می یابند.

مشاهده‌ی مشخصات و قیمت تجهیزات پسیو

جنس کابل های فیبر نوری چیست ؟

مزایای استفاده از کابل فیبر نوری

همانطور که گفته شد ، کابلهای فیبر نوری از مواد و اجزای بی شماری ساخته می شوند. اما رشته های اصلی آنها معمولاً از ترکیبی از شیشه (Silica) / پلاستیک ساخته می شوند. کابل های فیبر نوری پلاستیکی به دلیل انعطاف پذیری، وزن سبک تر و راحتی استفاده از آن اقتصادی تر هستند. اما لازم به ذکر است این کابل ها برای زیرساخت هایی که سرعت انتقال داده کم برای آن ها قابل قبول است بیشتر استفاده می شوند.

مزایای استفاده از کابل فیبر نوری چیست؟

مزایای استفاده از کابل فیبر نوری عبارتند از:

1ـ پهنای باند – انتقال داده:

کابل های مسی نسبت به کابل های فیبر نوری پهنای باند کمتری را ارسال می کنند. کابل های مسی در ابتدا برای انتقال سیگنال های صوتی ساخته شده بود ، که البته به پهنای باند کمتری نسبت به برنامه های کنونی داشتند.

2ـ سرعت:

استفاده از پالس های نوری به عنوان منبع اصلی انتقال اطلاعات در کابل های فیبر نوری در مقایسه با سایر حالت های انتقال داده ، سرعت بسیار بالایی را ارائه می نمایند. به طور کلی فیبرهای نوری دارای سرعت عملکرد بالاتری نسبت به فایل های مسی نظیر Cat6 و Cat5 هستند.

3ـ فاصله:

در جریان های سریع کابل های فیبر نوری همچنین به دلیل کم بودن میزان افت سیگنال می توانند سیگنال های خود را در مسافت های بسیار طولانی تر از کابل کشی سنتی حمل کنند. کابل های مسی معمولاً از نظر فاصله انتقال ، دارای محدودیت 328 فوت هستند.اما در مقابل ، فیبرهای نوری با توجه به جنس کابل، می تواند سیگنالی را در طول صدها کیلومتر حمل کند.

4ـ تداخل:

کابل های فیبر نوری نسبت به کابل های مسی نسبت به تداخل الکترونیکی مقاومت بهتری دارند. این توانایی سبب افزایش سرعت انتقال اطلاعات در مسافت های طولانی خواهد شد.

5ـ ایمنی و قابلیت اطمینان:

تفاوت دیگری که بین فیبر نوری و کابل مسی وجود دارد این است که کابل های شیشه ای بسیار نازک تر ، سبک تر و در عین حال محکم تر هستند و باعث می شود آنها در مقابل نیروهای کششی مقاومت بیشتری داشته باشند. در نتیجه نسبت به کابل های مسی مقاومت بیشتری داشته باشند.

کابل های فیبر نوری بر خلاف کابل های مسی تحت تأثیر آب و هوا ، رطوبت یا دما قرار نمی گیرند. از طرفی دیگر نیز هنگام که در معرض خطر قرار می گیرند سبب آتش سوزی نمی شوند.

هر آنچه باید در رابطه با کابل های فیبر نوری بدانید

انواع کابل فیبر نوری :

کابل های فیبر نوری در دو نوع عرضه می گردند که شامل:

مزایای استفاده از کابل فیبر نوری

1ـ Single mode:

این کابل ها به گونه ای طراحی شده اند که نور را به طور مستقیم در طول کابل حمل می کنند. آنها یک رشته از الیاف شیشه ای هستند که قطر آن ها 8.5-10 میکرون است. از آنجایی که تنها یک حالت انتقال دارد، آن را 1310 یا 1550 نانومتر پخش می کند.

در مقایسه با کابل های Multimode، کابلهای Single mode پهنای باند بالاتری دارند ، اما به یک منبع نوری با عرض طیفی باریک نیازمندند. این کابل ها از سرعت بیشتری برخوردار می باشند و از طرفی مسافت  50 برابر بیشتر از سایر کابل ها را طی می نماید. هسته داخلی کابل های Single mode از Multimode کوچکتر می باشد.

Single mode ها بخش مهمی از پهنای باند شبکه را تشکیل می دهند. در واقع این کابل ها برای انتقال دیتا برای مسافت های طولانی طراحی شده است و برای کابل شبکه های تلویزیونی و دانشگاه ها مناسب می باشد.

2ـ Multimode patch cords:

مزایای استفاده از کابل فیبر نوری

فیبرهای نوری Multimode دارای قطر بزرگتر ، به طور معمول 50-100 میکرون می باشد. در فواصل متوسط​​، الیاف Multimode پهنای باند بالاتری را با سرعت بالا ارائه می دهند. امواج نور در مسیرها یا حالت های مختلف پراکنده می شوند، زیرا در هسته کابل به طور معمول 850 یا 1300nm حرکت می کنند.

کابل های چند حالته به عنوان فیبر “خانگی” در نظر گرفته می شوند زیرا برای شبکه محلی استفاده می شوند ، به عنوان نمونه می توان از آنها در FTTH استفاده کرد. Multimode می تواند به 100Gbps اترنت برسد.

نمونه فیبرهای Multimode شامل OM1 ، OM2 ، OM3 ، OM4 و OM5 می باشند.

راهنمای انتخاب درست پچ کورد فیبر نوری

سرعت انتقال کابل های فیبر نوری :

سرعت انتقال داده توسط کابل های فیبر نوری به عوامل مختلفی بستگی دارد که مهمترین آنها “حالت” کابل است. همانطور که در قسمت قبل گفته شد الیاف نوری به صورت Single mode یا Multimode وجود دارند که دارای سرعت انتقال مختلفی نسبت به یکدیگر هستند. اما در هر حالت کابل های نوری دارای سرعت انتقال اطلاعات بیشتری نسبت به سایر کابل ها هستند. تحقیقات در مورد تولید انواع جدید فیبر نوری که از حد معمول فعلی پهنای باند و سرعت انتقال بیشتری داشته باشد، به طور مداوم در حال انجام است.

کابلهای فیبر نوری برای چه مواردی استفاده می شود؟

مزایای استفاده از کابل فیبر نوری سبب شده تا در اینترنت، تلفن و تلویزیون مصرف شوند. البته امروزه در سایر قسمت ها نیز از این کابل ها استفاده می شوند برای مثال استفاده از کابل نوری برای درخت کریسمس امروزه امری نادر نیست. به دلیل اشغال فضای کمتر و سرعت انتقال بیشتر امروزه در ماشین های پیشرفته از کابل های فیبر نوری استفاده می شود. می توان گفت امروزه در بیشتر موارد این کابلها جانشین کابل های مسی قبلی شده اند.

معرفی مدل های مختلف روترهای سیسکو:

سیسکو یک شرکت معتبر در زمینه تجهیزات اکتیو شبکه می باشد. این شرکت بزرگترین تولید کننده روتر و سوئیچ شبکه در جهان به شمار می رود. در این مقاله قصد داریم به معرفی انواع روتر های سیسکو بپردازیم. روتر یا مسیریاب دستگاهی  است که وظیفه انتقال اطلاعات بین دو شبکه مختلف را بر عهده دارد. روتر اطلاعات دریافتی از شبکه را بر اساس سیگنال مقصد، مسیردهی کرده و از شبکه خارج می‌کند. روتر بر اساس پروتکل مسیریابی که برای آن تعریف شده بهترین مسیر برای انتقال اطلاعات را انتخاب و دیتا را به سمت آن مسیر هدایت می‌کند. هنگام خرید روتر سیسکو با انواع مختلفی رو به رو می شویم در واقع روترهای سیسکو با توجه به سطح کاربری و شبکه‌ای که قرار است در آن قرار بگیرند در دسته ‌بندی‌های مختلف تولید و عرضه شده اند. در ادامه به معرفی آن‌ها می‌پردازیم.

پرفروش ترین روتر های سیسکو در ایران

انواع روترهای سیسکو:

روتر های سیسکو با توجه به ابعاد و نوع فعالیت شبکه‌ای که برای آن طراحی شده‌اند به چند دسته تقسیم می‌شوند:

ـ روترهای دفاتر شعب (Branch Routers):

این دسته از روترها به منظور استفاده در شبکه شعب دفاتر و اتصال آن‌ها به مرکز اصلی شبکه طراحی شده اند. این دستگاه ها با توجه به موقعیتی که از آن‌ها استفاده می‌شود در مدل‌های مختلفی تولید می‌شوند. از مهم‌ترین کاربردهای این سری از روترها اتصال دستگاه‌های ATM به بانک‌ها می باشد. روترها از امنیت بالایی برخوردار هستند و از تمامی امکانات امنیتی سیستم عامل IOS سیسکو پشتیبانی می‌کنند. این روتر‌ها قابلیت ارائه همزمان ارتباط اینترنت، اتصال وایرلس و امنیت بالا را دارند. مدل‌هایی که در این دسته‌بندی تولید و عرضه شده اند شامل موارد زیر می باشد:

  • سری 800 ISR
  • سری 900 ISR
  • سری 1000 ISR
  • سری 1800 ISR
  • سری 1900 ISR
  • سری 4000 ISR

از جمله این روتر ها می توان به روتر سیسکو مدل Cisco 888-SEC-K9، روتر سیسکو مدل CISCO 1841-K9، روتر سیسکو مدل ISR4331-K9 اشاره کرد.

ـ روترهایWAN Aggregation  

این سری از روترهای سیسکو برای استفاده در دیتا سنترها طراحی شده‌اند. این سری از روترهای سیسکو ظرفیت کارکرد بالایی دارند. همین‌طور تعداد پورت‌های اتصال روی این روترها کاملاً مناسب استفاده در دیتاسنترها می‌باشد. این روتر ها در سایز و ابعاد متفاوتی تولید می‌شوند که ظرفیت کارکرد آن‌ها متفاوت است. سرعت مسیریابی بالا و پشتیبانی کامل از پروتکل‌های مسیریابی و امنیتی این روتر ها را به دستگاه‌هایی ارزشمند برای استفاده در دیتاسنترها تبدیل کرده است. روترهای مختلفی که در این دسته ‌بندی قرار می‌گیرند شامل موارد زیر می باشد:

  • سری NCS 5000
  • سری NCS 5500
  • سری ASR 1000

ـ روترهای EDGE

روتر های سری Edge سیسکو برای تبادل اطلاعات در بین تعداد بسیار زیادی کامپیوتر تولید شده اند و مناسب برای استفاده در شبکه‌های بسیار بزرگ می باشد. این سری از روتر های سیسکو عملکرد روتر و سوئیچ را با هم ترکیب کرده و هم در لایه سوم و هم در لایه دوم به فعالیت می‌پردازند. انواع روتر ها در ظرفیت‌ها و مدل‌های مختلف با ابعاد و ماژول‌های متفاوت تولید و عرضه شده‌اند و با توجه به نیاز شبکه باید آن ها را خریداری و تهیه نمود. انواع روتر در سری Edge شامل:

  • سری ASR 9000
  • سری ASR 1000
  • سری ASR 920
  • سری ASR 901
  • سری ASR 900


ـ روترهای ارائه دهنده خدمات (Service Provider):

انواع روتر هایی که در این دسته قرار دارند از مهم‌ترین و بالاترین سطح محصولات شرکت سیسکو می باشند. این روتر ها با قابلیت‌های بسیار بالا از تمام پروتکل‌ها پشتیبانی می‌کنند. این سری از روتر های سیسکو توانایی اضافه کردن طیف وسیعی از ماژول‌های ارتباطی تولید شرکت سیسکو را دارند. سرعت عملکرد این روتر ها بسیار بالا می باشد و امنیت ارتباطی آن‌ها با پروتکل‌های امنیتی پیشرفته تامین می شود. ظرفیت اتصال دستگاه‌های زیاد در این روتر ها نشان دهنده توان عملکرد قابل توجه در فرآیند مسیریابی است. این روتر ها توان جابه‌جایی اطلاعات با سرعت 100 گیگابیت در ثانیه را دارند. کاربرد این نوع از روتر ها در تأمین سرویس اینترنت و شرکت‌های ارائه سرویس اینترنت می باشد. با توجه به کارایی این روترها، قیمت آن ها بسیار بالا است. این روترها با پشتیبانی از قابلیت نصب ماژول‌های متفاوت از توانایی شخصی سازی بسیار خوبی بهره مند هستند. این  ارائه دهندگان خدمات سیسکو در مدل‌های زیر تولید و عرضه شده اند:

  • سری 8000 سیسکو
  • سری NCS 500
  • سری NCS 5500
  • سری ASA 9000

ـ روترهای صنعتی (Industrial Routers):

روتر های صنعتی سیسکو برای نصب در شرایط فیزیکی دشوار طراحی و تولید شده‌اند. این روترها قابلیت کار در دماهای بالا و خیلی پایین را دارند و ایده آل برای محل‌های صنعتی می‌باشند. روتر های صنعتی سیسکو با توانایی های مختلفی  تولید و عرضه شده اند. برخی از این روتر ها برای برقراری ارتباط سیستم‌های تخصصی ساخته شده‌اند و از ارتباط بی‌سیم روی فرکانس‌هایی غیر از 2.4 و 5 مگاهرتز استفاده می‌کنند. این روتر ها در مدل های مختلفی برای استفاده در سیستم‌های اینترنت اشیا (IoT) طراحی شده‌اند. سیستم‌های IoT یا اینترنت اشیاء برای برقراری ارتباط نیازمند روتری هستند که بتواند شرایط محل قرارگیری آن شیء را تحمل کرده و ارتباط را برقرار نگه دارند. این سری از روتر های سیسکو کاملاً با هدف تأمین ارتباط در شرایط دشوار صنعتی و شرایط جوی متفاوت طراحی و تولید شده‌اند. مدل‌های زیر روتر هایی موجود در این دسته بندی را نشان می دهد:

  • سری 2000
  • سری 1000
  • سری 900
  • سری 800
  • سری 500
  • IR1101
  • LoRaWAN

از جمله این روتر ها می توان به روتر سیسکو مدل 2851، روتر سیسکو مدل CISCO 2821-K9 اشاره کرد.

ـ روترهای مجازی (Virtual):

با وارد شدن تکنولوژی مجازی سازی به دنیای شبکه انقلاب بزرگی در این صنعت پدیدار شد و تغییر و تحولات سریع و شدیدی را همراه با جریان شاهد بودیم یکی از این تغییرات روتر های مجازی شرکت سیسکو  با نام CSR1000v است. روتر سری CSR 1000v برای شبکه های بزرگ طراحی شده است و از تمامی قابلیت های روتر واقعی از فایروال تا Dynamic Routing بر روی آن قابل اجرا می باشد. ایده ای که باعث شده است شرکت سیسکو به فکر ایجاد روتر مجازی بیفتد، بالا بردن درصد دسترس پذیری (HA) شبکه های زیر بار و همچنین ایجاد سیاست های دلخواه در شبکه می باشد.

ـ روترهای Small Business:

روتر های این دسته برای کسب و کارهای کوچک طراحی شده‌است و ایده آل برای کسب و کارهای کوچک می باشد. این روتر ها در عین کوچکی دارای قابلیت‌های بسیار زیادی هستند و از امنیت بالایی برای ارتباط با شبکه جهانی اینترنت برخوردار هستند. این روتر ها سرویس اینترنت، عملیات سوئیچینگ، امنیت و امکانات ارتباطی مختلفی را در یک محصول در اختیار ما می‌گذارد.  روتر های زیر از تولیدات شرکت سیسکو هستند که در جزو این دسته بندی هستند:

  • روتر سری ISR 1900
  • روتر سری ISR 900
  • روتر سری ISR 800
  • روتر سری RV

منبع مقاله: Cisco

11 روش عالی برای استفاده مجدد از روتر های قدیم

آیا روترهای قدیمی شبکه شما را مختل کرده و تصمیم دارید آن را با روتر جدید جایگزین کنید؟ و یا ممکن است ارائه دهندگان اینترنت بعد از مدتی روترهای جدیدی را به مشتریان خود ارائه دهند و یا حتی ممکن است خود مصرف کننده قصد دارد آن را ارتقاء دهد. در هر صورت سوالی که در اینجا مطرح می شود این است که با روترهای قدیمی چه کار کنیم؟

ما در این مقاله می خواهیم به مواردی اشاره کنیم که می تواند روترهای قدیمی شما را از انباری، کمد و یا هر جای دیگری که ممکن است برای مدتی رها شده باشد مجدد بازیابی کنیم.

روش های استفاده مجدد از روتر های قدیم:

در اینجا ما به 11 روش عالی برای استفاده مجدد از روتر های قدیمی اشاره خواهیم کرد:

1ـ ساخت Repeater وایرلس:

اگر اینترنت در خانه شما به خوبی گسترش نیابد، چه می کنید؟ ممکن است استفاده از آداپتورهای Powerline Ethernet را انتخاب کنید، اما افزودن روتر دوم می تواند گزینه خوبی باشد.

این به معنای اتصال روتر قدیمی به شبکه وایرلس جدید شما، با استفاده از سیگنال Wi-Fi است. سپس می توان دسترسی به شبکه Wi-Fi را به اشتراک گذاشته و پوشش بیشتری را ارائه دهد. اگرچه ممکن است برخی از مشکلات مانند تاخیر در سرعت وای فای وجود داشته باشد، اما این یک راه سریع و آسان برای گسترش شبکه وایرلس شما است.

2ـ اتصال Wi-Fi مهمان:

برخی افراد ممکن است به طور متناوب به شبکه وایرلس شما متصل باشند. بنابراین بهتر است بدون رمز به شبکه متصل شوند. این کار هم دقیقا مانند Repeater وایرلس است. روتر به شبکه موجود و محافظت شده با رمز عبور متصل می شود، و به دستگاه های جدید دسترسی بدون رمز عبور می دهد.

3ـ پخش کننده رادیوی اینترنتی ارزان:
آیا می خواهید از ایستگاه های رادیویی مورد علاقه خود در اینترنت لذت ببرید؟ اگر آماده نصب نرم افزار روتر مانند OpenWrt یا DD-WRT هستید ، برخی از روترها می توانند برای پخش رادیو اینترنتی پیکربندی شوند.

برای تولید صدا به برخی از نرم افزارهای دیگر و همچنین کارت صدا USB نیاز دارید. اگرچه ساخت آن آسان نیست و گزینه های رادیوی اینترنتی زیادی نیز در دسترس است. این نرم افزار به شما درک می دهد که سیستم عامل سفارشی را نصب کنید و همچنین نحوه پخش موسیقی به خوبی درک می کنید.

9 روش مهم در افزایش سرعت روترهای وای فای

4ـ استفاده از روتر به عنوان سوئیچ شبکه ارزان:

اکثر روترها بیش از شش پورت اترنت ندارند. اما با نیاز آشکار به اتصال دستگاه ها از طریق اترنت، ممکن است پورت شما تمام شود. به عنوان مثال، بازی آنلاین با کنسول با استفاده از اترنت قابل اطمینان تر است. گیرنده دیجیتال تلویزیون شما جریان بهتری را از طریق اترنت فراهم می کند.

اما اگر پورت های اترنت شما تمام شود، می توانید با یک سوئیچ شبکه تعداد بیشتری پورت را اضافه کنید. اما در این حالت استفاده از روتر قدیمی می تواند تعداد پورت های شما را افزایش دهد در عین حال هزینه خرید یک سوئیچ شبکه را نیز به شما تحمیل نخواهد کرد.

5ـ تبدیل روتر قدیمی به Wireless Bridge:

اگر روتر جدید شما فقط وایرلس باشد چه می کنید؟ شاید روتر شما دارای اتصالات اترنت نباشد و یا شاید شما از یک ارائه دهنده اینترنت 4G یا 5G استفاده می کنید. در هر صورت، اگر شما نیاز به اتصال دستگاه های اترنت به شبکه خانگی خود دارید، یک پل وایرلس می تواند پاسخگو باشد.

در واقع یک روتر قدیمی می تواند به عنوان یک پل وایرلس مورد استفاده مجدد قرار گیرد. این کار کمی شبیه تکرار کننده بی سیم است ، اما به جای اینکه از اتصال Wi-Fi استفاده کنید، پل وایرلس، اتصالات اترنت را ارائه می دهد. روتر قدیمی به شبکه Wi-Fi موجود شما متصل می شود و شما می توانید به سادگی دستگاه ها را به پورت ها اترنت متصل کنید.

6ـ تبدیل روتر به NAS Drive

آیا به دنبال راهی برای ذخیره داده های خود در یک دستگاه و دسترسی سریع به آنها هستید؟ شما به یک درایو NAS نیاز دارید که در واقع یک هارد دیسک است که به شبکه شما متصل می شود.

دستگاه های NAS به اندازه کافی مقرون به صرفه هستند، اما یک روتر قدیمی که دیگر استفاده نمی شود، می تواند از هزینه اضافی جلوگیری نمایند. توجه داشته باشید که این محدود به روترهایی است که می توانند سیستم عامل سفارشی را اجرا کنند (مانند DD-WRT) و از طرفی دارای پورت USB هستند. همچنین باید بتوانید محتویات هر دستگاه USB متصل شده را از طریق روتر مرور کنید. لازم به ذکر است بدون USB، هیچ راهی برای اتصال هارد یا حافظه فلش USB وجود ندارد.

7ـ استفاده از روتر قدیمی به عنوان وب سرور:

شما می توانید از روتر قدیمی به عنوان یک وب سرور استفاده نمایید. این ممکن است یک وب سایت کوچک خانگی باشد که برای به اشتراک گذاشتن اطلاعات حیاتی خانواده شما اختصاص دارد. و یا ممکن است حتی یک وبلاگ کوچک باشد، زیرا سیستم عامل روتر ازLAMP ، Apache MySQL ،PHP پشتیبانی می کند. این بدان معنی است که شما می توانید وردپرس را بر روی آن نصب کنید.

8ـ کسب درآمد از روترهای قدیمی:

اگر نمی خواهید وقت خود را برای راه اندازی روتر قدیمی خود با سخت افزار جدید تلف کنید، چرا آن را نمی فروشید؟

اگر واقعا تصمیم خود را گرفته اید و فکر می کنید واقعا روترهای قدیمی نمی توانند نیازهای شبکه ای شما را پاسخگو باشند پس بهتر است آن را در سایت هایی تبلیغ کرده تا به فروش برسانید. برخی افراد هستند که ممکن است به دلیل ارزان بودن این روترها آن را برای مصارف خانگی و یا حتی آموزشی خریداری نمایند. پولی که از این راه بدست می آید می تواند بخشی از هزینه خرید روتر جدید را تامین نماید.

خرید انواع روتر سیسکو

9ـ ایجاد یک شبکه جداگانه برای IoT و دستگاههای هوشمند خانگی

همانطور که قبلا گفته شد، بیشتر روترهای امروزی به شما این امکان را می دهند که یک شبکه ثانویه راه اندازی کنید که البته لازم به ذکر است که این چندین کاربرد دارد، از جمله راه اندازی یک شبکه ثانویه برای اینترنت اشیا (IoT) و همچنین دستگاه های هوشمند.

اما اگر روتر شما از این شبکه ثانویه پشتیبانی نمی کند، چه کاری می توان انجام داد؟ در این حالت می توانید از روتر قدیمی خودتان استفاده نمایید. همانند ایجاد یک Wireless bridge، می تواند به شبکه اصلی شما متصل شود و سپس شما به سادگی دستگاه های اینترنت اشیا را به آن متصل می کنید.

10ـ افزایش دانش در رابطه با شبکه خانگی:

استفاده از تجهیزات شبکه نو و گران جهت یادگیری دانش شبکه ممکن است هزینه سنگینی داشته باشد و یا حتی در برخی موارد به دلیل اشتباهات انجام شده تجهیزات شبکه را از دسترس خارج نمایید. در این حالت استفاده از دستگاه های قدیمی می تواند گزینه بسیار مناسبی باشد. برای مثال اگر هنگام استفاده از یک روتر قدیمی تنظیمات آن تغییر کند و یا حتی اگر از دسترس خارج شود، مشکلی پیش نخواهد آمد.

11ـ واگذاری روترهای قدیمی:

اگر فکر می کنید که این روتر نمی تواند نیازهای شما را برآورده سازد، چقدر خوب است که آن را به مراکزی اهدا نمایید که می توانند از آن به خوبی استفاده نمایند. برای مثال، مراکز خیریه، مدارس، کودکستان ها و غیره می توانند از این روترها برای گسترش وایرلس خود استفاده نمایند.

پس با بیان 11 روش عالی برای استفاده مجدد از روتر های قدیم، حتما به این نتیجه رسیده اید که دیگر روترهای قدیمی، از کارافتاده نیستند و می توان از آن ها استفاده کرد. اما اگر روتر شما در هیچ یک از موارد گفته شده کارایی نداشته باشد، دیگر لازم است آن را تعویض نمایید.

پرفروش ترین روتر های سیسکو در ایران

9 روش مهم در افزایش سرعت روتر های وای فای

آیا سرعت اینترنت شما کند است؟ و یا هر تغییری در آن ایجاد می کنید تاثیری ندارد؟ استفاده از یک روتر خوب می تواند تفاوت زیادی را در سرعت اتصال به اینترنت ایجاد کند. اما اگر نمی خواهید برای این کار زیاد هزینه کنید و یا از یک مدل پیشرفته استفاده کنید، چه راه های دیگری وجود دارد که می تواند به شما کمک کند.

ما در این مقاله می خواهیم روش هایی را آموزش دهیم تا شاید بتوانیم به شما کمکی کرده باشیم. پس ما ما همراه باشید.

افزایش سرعت روترهای وای فای:

1ـ راه اندازی یک برنامه خودکار:

امروزه بیشتر روترها نیازی به راه اندازی مجدد ندارند. با این حال اگر اینترنت شما قطع شده است ممکن است به راه اندازی مجدد احتیاج داشته باشید. اگر فکر می کنید که نمی توانید این تنظیمات را بدون مشکل انجام دهید در قسمت DD-WRT و فریمور دستگاه گزینه ای وجود دارد که با فعال کردن آن هنگامی که دستگاه خاموش شود باز هم نیازی به راه اندازی مجدد نیست و به صورت خودکار راه اندازی می شود.

2ـ سریعتر کردن روتر با یک آنتن جدید:

یک روش ساده برای سریعتر کردن روتر ، خرید آنتن جدید است. آنتن های نصب شده بر روی روترها عموماً ضعیف هستند. نصب آنتن تقویت شده پس از خرید یک روتر، راه حل عالی و ساده برای بهبود کیفیت سیگنال (و در نتیجه بهبود سرعت) بدون نیاز به دستگاه جدید است.

3ـ پروتکل های بی سیم قدیمی را غیرفعال کنید:

چگونه تنظیمات روتر را برای سرعت بیشتر بهینه می کنید؟ یکی از اولین مواردی که می توانید در نظر بگیرید خاموش کردن پروتکل های بی سیم قدیمی است. روترهای جدیدتر در پروتکل 802/11ac قابلیت هایی را ارائه می دهند که بسیار بیشتر از خدمات ارائه دهنده خدمات ISP است.

اگرچه ممکن است روتر سریع باشد، اما بسیاری از دستگاه های شما احتمالاً از پروتکل های قدیمی تر مانند 802/11g استفاده می کنند که به محض اتصال این دستگاه سرعت شبکه را کاهش می دهد. در حالت ایده آل ، شما باید هر دستگاهی را که می بینید با استفاده از پروتکل های b یا g حذف کنید. سریعترین پروتکلها، به ترتیب سریعترین و کمترین ، ac> n> g> b هستند.

4ـ تغییر پهنای کانال:

در مورد بهترین تنظیمات روتر برای بهبود سرعت در شبکه محلی خود ، چه می کنید؟ به عنوان مثال ، چگونه می توانید با سرعت بیشتری جریان ویدئویی بین دستگاه های خود ایجاد کنید؟ بهترین پیکربندی روتر برای افزایش سرعت Local، اغلب افزایش در عرض کانال است. هر چه عرض بیشتر باشد، دستگاه های قدیمی موجود در پروتکل های قدیمی از تداخل بیشتری رنج می برند.

5ـ به روزرسانی روتر:

یکی از روش های افزایش سرعت روتر که عموماً نادیده گرفته می شود این است که روتر شما همیشه آخرین نرم افزار و سیستم عامل سازنده را اجرا کند. مطمئناً ، به روزرسانی ها به طور معمول برطرف کننده مشکلات امنیتی هستند، اما به یکباره باعث روشن شدن سریع روتر نمی شوند. اگر مدتی طولانی است که که سیستم عامل روتر خود را به روز نکرده اید، پس از آن انجام این کار مطمئناً تغییرات زیادی را مشاهده خواهید کرد.

6ـ جابه جایی روتر:

افزایش سرعت یک روتر تنها به تنظیمات آن ارتباط ندارد. گاهی ممکن است قرار دادن یک روتر در جای نامناسب بر سرعت آن تاثیر گذاشته و آن را کاهش دهد. به همین قرار دادن روتر در جای مناسب اهمیت دارد. علاوه بر این ،ممکن است مصالح ساختمانی خانه شما با سیگنال بی سیم تداخل داشته باشد. دیوارهای بتونی جامد برای عبور از اتصال Wi-Fi بسیار سخت هستند.

7ـ بهینه سازی تنظیمات روتر:

بیایید نگاهی دوباره به چگونگی سریعتر کردن یک روتر به کمک بهینه سازی تنظیمات بیندازیم. آیا به تغییر کانال روتر فکر کرده اید؟ ابزارهای فراوانی وجود دارد که با کمترین تداخل، کانالهای محلی شما را برای یافتن کانال جستجو می کنند.

8ـ تغییر باند روتر:

مطمئناً در خانه هر کدام از ما یک یا چند دستگاه بی سیم موجود است که نیازمند اینترنت هستند. حال استفاده از یک روتر دو یا سه باند می تواند سرعت را افزایش دهد. به زبان ساده، شما خط دیگری را برای ترافیک شبکه باز می کنید. در حالی که یک جاده یک خطه شما را به آنجا می رساند ، دو (یا سه خط) برای همه افراد درگیر بهتر است.

اگر یک روتر دو باند دارید ، می توانید برخی را به باند اضافی 5 گیگاهرتز اختصاص دهید به جای اینکه همه دستگاه های شما برای فضای موجود در باند 2.4 گیگاهرتز رقابت کنند.

9ـ تغییر نام و گذرواژه شبکه خود:

در بیشتر مواقع افراد از رمز عبود و پسورد پیش فرض در روتر خود استفاده می کنند. در این حالت شما راه را برای حتی هکرهای تازه کار هم باز گذاشته اید چه برسد به هکرهای خبره که توانایی هک شبکه های نسبتاً ایمن با رمزهای عبور غیر پیش فرض هستند.

استفاده از رمز عبور قوی Wi-Fi یکی دیگر از راه های افزایش سرعت روترهای وای فای است. اگرچه شما ممکن است کار بزرگی انجام دهید که دستگاه های خود را به باند های جداگانه تقسیم کنید ، سیستم عامل خود را به روز کنید و کانال ها را در دوره های پرترافیک تغییر دهید، اما اگر همسایه شما، در حال استفاده از وای فای شما باشد چه از لحاظ حجم اینترنت و چه از لحاظ سرعت به ضرر شما خواهد بود.

امیدوارم که این مقاله به شما نشان داده باشد که چگونه سرعت روتر خود را به حداکثر برسانید و بهترین تنظیمات را برای اینترنت سریعتر شناسایی کنید. بعضی از مراحل ممکن است کمی پیچیده به نظر برسد ، اما اگر وقت بگذارید و اصلاحاتی را که در دسترس شما است یاد گرفته و درک کنید، سرعت روتر خود را در عرض چند دقیقه افزایش خواهید داد.

خرید انواع سوئیچ سیسکو

11 روش عالی برای استفاده مجدد از روتر های قدیم

راهنمای نصب روتر های سری 2900 و 3900 بر روی رک:

مقالات مکمل این نوشته که نیاز به مطالعه دارید:

راهنمای خرید و نصب روتر های سیسکو 2900 و 3900 (قسمت اول)

راهنمای خرید و نصب روترهای سیسکو 2900 و 3900 (قسمت دوم)

باز کردن جعبه روترهای سیسکو 2900 و 3900:

روتر سیسکو را تا زمانی که آماده نصب آن (از نظر مکانی و غیره) نیستید، از باز کردن دستگاه اجتناب کنید. زیرا تا زمانی که محلی مناسب برای نصب آن انتخاب نکرده اید ممکن است به دستگاه آسیب وارد شود. در صورتی آمادگی نصب دارید، پس از باز کردن جعبه دستگاه و خارج کردن محتویات درون آن، تجهیزات درون جعبه را با راهنمای درون جعبه چک کنید تا قطعات جزئی از قلم نیندازید.

نصب روتر :

شما می توانید ماژول ها، کارت های رابط و FRU را قبل و یا بعد از قرار دادن روتر در جای مناسب نصب نمایید. اما در حالت ایده آل بهتر است آن را قبل از قرار دادن در جای اصلی و هنگامی که به قسمت پشت دستگاه دسترسی دارید نصب نمایید. اما توجه داشته باشید که تجهیزاتی مانند ماژول های ISMs، PVDMs و سینی فن را باید قبل از قرار دادن روتر در محل بر روی آن نصب کرد.

احتیاط : قبل از کار بر روی دستگاه حتما آن را خاموش کردن و کابل آن را از آن جدا نمایید.

نصب بر روی رک :

این سری از روتر ها را می توان بر روی رک های 19 اینچی و 23 اینچی نصب نمود. همچنین روتر های سری 3900 می توانند بر روی رک های 600 میلی متری نیز نصب شوند. برای نصب روترها از براکت های استاندارد استفاده می شود.

اتصال براکت های Rack-Mount به روترهای Cisco 2901 :

برای اتصال این سری از روترها از 2 براکت و 8 عدد پیچ درون جعبه استفاده می شود.

ـ شکل زیر نحوه اتصال براکت را به پنل جلو نشان می دهد:

راهنمای نصب روتر های سری 2900 و 3900 بر روی رک:

ـ شکل زیر نحوه اتصال براکت را به پنل پشت نمایش می دهد:

راهنمای نصب روتر های سری 2900 و 3900 بر روی رک:

ـ شکل زیر نحوه اتصال براکت را به مرکز دستگاه نمایش می دهد:

اتصال براکت های Rack-Mount به روترهای Cisco 2911,2951,2921 :

براکت های شاسی را مطابق تصاویر زیر به روتر متصل نمایید.

نکته : بیش از حد پیچ ها را نچرخانید زیرا ممکن است خراب شوند.

ـ شکل زیر نحوه اتصال براکت را به پنل جلو نشان می دهد:

راهنمای نصب روتر های سری 2900 و 3900 بر روی رک:

23inch SBC1 brackets 1
19inch EIA brackets 2

ـ شکل زیر نحوه اتصال براکت را به مرکز دستگاه نمایش می دهد:

Normal
0

false
false
false

EN-US
X-NONE
AR-SA

/* Style Definitions */
table.MsoNormalTable
{mso-style-name:”Table Normal”;
mso-tstyle-rowband-size:0;
mso-tstyle-colband-size:0;
mso-style-noshow:yes;
mso-style-priority:99;
mso-style-parent:””;
mso-padding-alt:0cm 5.4pt 0cm 5.4pt;
mso-para-margin-top:0cm;
mso-para-margin-right:0cm;
mso-para-margin-bottom:8.0pt;
mso-para-margin-left:0cm;
line-height:107%;
mso-pagination:widow-orphan;
font-size:11.0pt;
font-family:”Calibri”,”sans-serif”;
mso-ascii-font-family:Calibri;
mso-ascii-theme-font:minor-latin;
mso-hansi-font-family:Calibri;
mso-hansi-theme-font:minor-latin;}

23inch SBC brackets 1
19inch EIA brackets 2

ـ شکل زیر نحوه اتصال براکت را به پنل پشتی را نمایش می دهد:

راهنمای نصب روتر های سری 2900 و 3900 بر روی رک:

23inch SBC1 brackets 1
19inch EIA brackets 2

ـ شکل زیر نحوه اتصال براکت را به پنل  مرکزی پشت نمایش می دهد:

23inch SBC1 brackets 1
19inch EIA brackets 2

اتصال براکت های Rack-Mount به روترهای سری Cisco 3900 :

ـ شکل زیر نحوه اتصال براکت را به پنل جلویی نشان می دهد:

ـ شکل زیر نحوه اتصال براکت را به مرکز دستگاه نمایش می دهد:

23inch EIA brackets 1
19inch EIA brackets 2

ـ شکل زیر نحوه اتصال براکت را به پشت دستگاه نمایش می دهد:

23inch EIA brackets 1
19inch EIA brackets 2

ـ شکل زیر نحوه اتصال براکت را به پشت در قسمت مرکزی دستگاه نمایش می دهد:

23inch EIA brackets 1
19inch EIA brackets 2

نحوه نصب روتر بر روی رک:

برای اتصال روتر به رک از براکت ها و پیچ های درون جعبه استفاده می شود.

نصب شاسی در یک قفسه (معمولی):

نصب شاسی در رک، از سمت پشت دستگاه:

نصب سیستم ارت بر روی دستگاه :

برای جلوگیری از خطر برق گرفتگی بهتر است قبل از هر کاری روتر را از طریق یک کابل مسی به زمین متصل نمایید تا برق آن از این طریق تخلیه شود.

قرار دادن شاسی بر روی میز کار:

شما می توانید روترهای سری سیسکو 2901، روتر سیسکو 2911 و روتر های سری سیسکو 3900 Router را روی میز یا قفسه قرار دهید.

نکته : مدل های 2921 و بالاتر برای نصب بر روی میز کار توصیه نمی شوند.

برای نصب روتر سیسکو 2901 یا 2911 بر روی میز کار، ابتدا چهار پایه پلاستیکی درون جعبه دستگاه را نصب نمایید. این پایه ها به عنوان عایق های ضد اسکید (Skid) بوده که فضای مناسب برای گردش هوا را فراهم می آورند.

احتیاط : دقت داشته باشید که اجسام بالاتر از 4.5 کیلوگرم را بر روی روتر قرار ندهید. زیرا ممکن است به شاسی آسیب وارد شود.

احتیاط : محیطی مناسب برای نصب روتر و یا حتی قرار دادن آن بر روی میز کار باید به صورتی باشد که گردش هوا به درستی انجام گیرد.

پس از قرار دادن شاسی در محل مناسب، زمان نصب سیم ارت (Earth)  فرا می رسد.

نصب روتر سیسکو سری 2901 یا 2911 روی یک دیوار:

در این بخش نحوه نصب روترهای Cisco 2901 و Cisco 2911 را بر روی دیوار یا دیگر سطوح عمودی توضیح می دهیم. البته ما توصیه نمی کنیم یک روتر سیسکو 2921، 2951 یا سیسکو 3900 روی یک دیوار نصب کنید.

به هشدار زیر برای روترهای 2901 و 2911 دقت نمایید:

احتیاط : عدم استفاده از سخت افزارهای درست و یا بستن اشتباه دستگاه بر روی دیوار ممکن است به دستگاه آسیب وارد نماید.

نکته : هنگام انتخاب محل نصب دیوار، محدودیت های کابل و ساختار دیوار را در نظر بگیرید.

اتصال براکت به روتر برای نصب بر روی دیوار:

براکت های استاندارد را با استفاده از چهار پیچ به دستگاه متصل نمایید.

اتصال روتر به دیوار:

روتر را به وسیله براکت هایی که از قبل به دستگاه متصل کرده ایم به دیوار نصب می کنیم.

احتیاط : لطفا قبل از نصب دستگاه بر روی دیوار، دستورالعمل نصب را به دقت مطالعه نمایید. زیرا عدم استفاده درست از سخت افزار و همچنین استفاده از روش های غلط ممکن است سبب آسیب رسیدن به دستگاه و یا حتی بروز آتش سوزی گردد.

احتیاط : هنگام نصب روتر بر روی دیوار باید دقت کنید تا اتصالات پاور به سمت پایین باشد زیرا در غیر این صورت تبادل هوا به درستی صورت نگرفته و منجر به آتش سوزی می شود.

ـ شکل زیر نحوه اتصال روتر 2901 را بر روی دیوار نشان می دهد:

ـ شکل زیر نحوه اتصال روتر 2911 را بر روی دیوار نشان می دهد:

بعد از نصب روتر بر روی دیوار، سیم ارت (Earth) مسی را به زمین متصل نمایید.

نحوه اتصال سیم ارت به دستگاه :

شما باید شاسی را به زمین قابل اعتماد وصل کنید. سیم ارت (Earth)  باید مطابق با قوانین استاندارد محلی نصب گردد.

برای نصب سیم ارت (Earth)  به زمین برای  روترهای سیسکو 2900 یا سیسکو 3900، مراحل زیر را انجام دهید:

مرحله 1ـ سیم مسی مورد نیاز خود را تهیه نمایید.

مرحله 2ـ از طریق کابل شو سیم ارت (Earth)  به دستگاه متصل می شود.

مرحله 3ـ محل نصب سیم ارت بر روی دستگاه مشخص می باشد که به وسیله یک پیچ به آن متصل می شود.

شکل زیر اتصال سیم ارت را به روتر 2901 نشان می دهد:

شکل زیر اتصال سیم ارت را به روتر 2911 نشان می دهد:

شکل زیر اتصال سیم ارت را به روتر 3900 نشان می دهد:

مرحله 4: انتهای دیگر سیم ارت (Earth)  را زمین وصل کنید.

نتیجه گیری:

ما در این مقاله سعی کردیم در رابطه با نحوه نصب روتر بر روی رک و یا دیواربه طور کامل ، کارآمد و کاربردی توضیح دهیم.

بیشتر بخوانید: مشخصات کابل های روترهای سیسکو سری 3900 و 2900