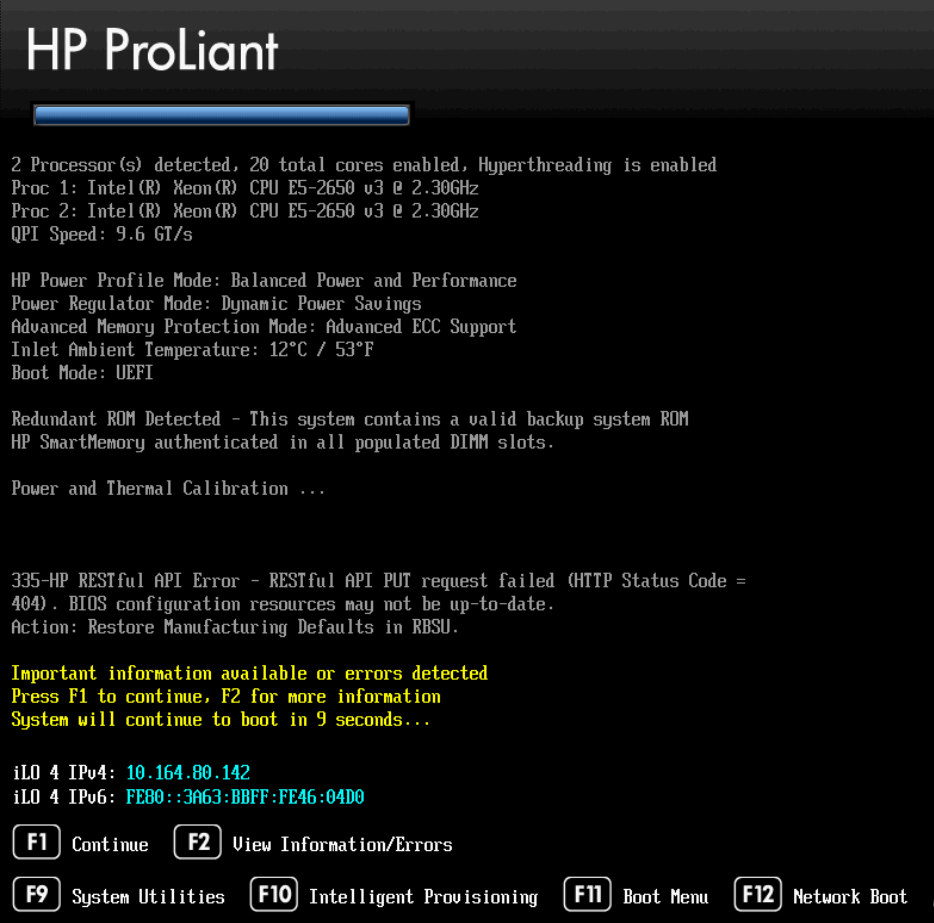
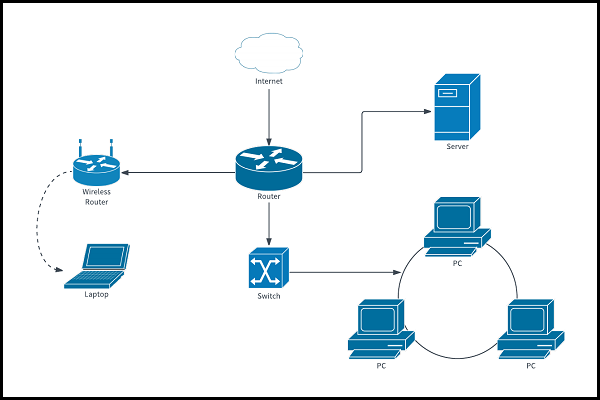
سرورهای HP همیشه به خاطر کیفیت بالا و امکانات مدیریتی پیشرفته بین مدیران شبکه و دیتاسنترها محبوب بودهاند. با این حال، مثل هر سختافزار دیگری، این سرورها هم ممکن است خطاهایی نشان دهند که اگر درست تفسیر نشوند، میتوانند کل سیستم را از کار بیندازند. اگر هنگام روشن کردن یا کارکردن با سرور با پیامهای عجیب یا بوقهای تکراری مواجه شدهاید، نگران نباشید. در این مطلب سعی کردهایم مهمترین خطاهایی که در سرورهای HP رخ میدهند را به زبان ساده و فنی بررسی کنیم و روش برخورد با آنها را توضیح دهیم.
POST چیست و چرا اهمیت دارد؟
وقتی سرور روشن میشود، قبل از اینکه سیستم عامل بالا بیاید، یک تست داخلی به نام POST (Power On Self Test) اجرا میشود. این مرحله نقش غربالگری دارد: پردازنده، رم، فنها، و قطعات حیاتی بررسی میشوند تا مطمئن شویم دستگاه در وضعیت سالم قرار دارد. اگر مشکلی پیدا شود، سرور یا از طریق بوقهای هشدار (Beep Codes) اطلاع میدهد یا پیامی روی صفحه یا ابزار مدیریتی مثل iLO ثبت میکند.
نمونه خطاهای رایج در سرور HP
۱. پیام Advanced ECC
گاهی سرور پیغامی درباره ECC نشان میدهد. در نگاه اول ممکن است به نظر برسد که مشکلی در رم وجود دارد، اما در واقع بیشتر این پیامها صرفاً وضعیت حالت ECC را گزارش میدهند. چه کار کنیم؟ تا زمانی که DIMMها درست کار میکنند نیازی به اقدام خاصی نیست. فقط اگر خطا تکرار شد یا حافظه ناپایدار بود، ماژولهای رم را بررسی کنید.
۲. خاموشی غیرمنتظره (Unexpected Shutdown)
این پیام زمانی ظاهر میشود که سرور بدون برنامه خاموش شده باشد. دلیلش میتواند از قطع برق گرفته تا خطای سیستمعامل باشد. راهحل: بهتر است لاگها را در iLO یا سیستم عامل بررسی کنید و مطمئن شوید UPS یا منبع تغذیه درست کار میکند.
۳. خطای بحرانی قبل از روشن شدن (Critical Error)
اگر این پیام را دیدید، معمولاً یک قطعهی مهم مثل پردازنده یا مادربرد دچار مشکل شده است. راهکار عملی: از ابزار HP Insight Diagnostics استفاده کنید تا قطعه معیوب را شناسایی و جایگزین کنید.
۴. خطاهای مربوط به فن (Fan Errors)
اگر تعداد فنها کافی نباشد یا یکی از آنها خراب شود، سرور هشدار میدهد که سیستم خنکسازی به اندازهی لازم پایدار نیست. توصیه: فن معیوب را تعویض کنید یا در صورت نیاز تعداد فنها را به حد توصیهشده برسانید.
۵. Fatal DMA
این خطا به نقص در کنترلکننده DMA اشاره دارد و میتواند عملکرد کلی سیستم را مختل کند. راهحل: ارتباطات مادربرد و کارتهای توسعه را بررسی کنید و در صورت لزوم کنترلکننده را تعویض کنید.
۶. Fatal Express Port
به معنی وجود مشکل در مسیر PCIe یا پورت Express است. کار درست: ابتدا اتصالات کارتهای توسعه را چک کنید. اگر مشکل ادامه داشت، تست سختافزاری انجام دهید.
۷. Fatal ROM
وقتی پیام «System ROM is not properly programmed» را میبینید، مشکل از فریمور یا خود ماژول ROM است. راهکار: اول سراغ بروزرسانی ROM بروید. اگر جواب نداد، احتمالاً باید ماژول تعویض شود.
۸. ترکیب نادرست رمها (Invalid memory types)
نصب ماژولهای حافظه با سرعت یا ظرفیت متفاوت در یک نود باعث نمایش این پیام میشود. راهکار: همیشه از رمهای همنوع و همظرفیت استفاده کنید.
اگر در یک سرور چند CPU نصب کرده باشید که فرکانس متفاوت دارند، این خطا ظاهر میشود. راهکار: استفاده از پردازندههای کاملاً مشابه، بهترین و مطمئنترین راه است.
توصیههای کاربردی برای جلوگیری از خطاها
آپدیت فریمور و BIOS را فراموش نکنید. بسیاری از خطاهای عجیب تنها با یک بروزرسانی ساده برطرف میشوند.
گرد و غبار دشمن سرور است. دمای بالا دلیل اصلی خرابی قطعات است، پس خنکسازی و نظافت دورهای را جدی بگیرید.
از UPS استفاده کنید. خاموشی ناگهانی یکی از دلایل اصلی خطاهای بحرانی است.
لاگها را جدی بگیرید. iLO و ابزارهای مدیریتی HP اطلاعات ارزشمندی به شما میدهند که جلوی خیلی از مشکلات جدی را میگیرد.
خطاهای سرور HP همیشه نشانه خرابی جدی نیستند. برخی صرفاً هشدار یا گزارش وضعیت هستند. اما اگر با دقت به پیامها و کدهای بوق توجه کنید و از ابزارهای مدیریتی استفاده کنید، خیلی سریع میتوانید دلیل مشکل را پیدا کرده و از خرابیهای بزرگتر جلوگیری کنید. مدیریت پیشگیرانه و نگهداری اصولی همیشه هزینه کمتری از تعمیرات بعدی دارد.
در سالهای اخیر، رشد فزایندهی داده و نیاز به انتقال سریع و امن اطلاعات، محدودیتهای روشهای سنتی ارتباطی را آشکار کرده است، در این مقاله، مفهوم «ارتباط معنایی» (Semantic Communication) به عنوان رویکردی نوین در شبکههای نسل بعد معرفی میشود.رویکرد پیشنهادی نشان میدهد که کاهش حجم داده نهتنها بهرهوری را افزایش میدهد، بلکه امکان توسعهی کاربردهای هوش مصنوعی، اینترنت اشیا (IoT) و امنیت شبکه را نیز فراهم میکند. نتایج تحلیلی بیانگر آن است که این روش ضمن کاهش پیچیدگی پردازش و مصرف انرژی، کیفیت تجربهی کاربر (QoE) را نیز بهبود میبخشد.
افزایش تصاعدی دادههای تولیدشده توسط کاربران، حسگرها و سامانههای هوشمند، نیاز به معماریهای نوین ارتباطی را بیش از پیش نمایان کرده است. روشهای مرسوم ارتباط دیجیتال بر انتقال دقیق بیتها تمرکز دارند؛ در حالی که در بسیاری از کاربردها، تنها «مفهوم» یا «دانش نهفته» در دادهها اهمیت دارد. همین مسئله باعث ظهور حوزهای نو به نام «ارتباط معنایی» شده است. هدف این مقاله بررسی جایگاه این رویکرد در شبکههای آینده و تحلیل مزایا و چالشهای آن است.
پژوهشهای اولیه در زمینه ارتباط معنایی عمدتاً بر پایه نظریه اطلاعات (Information Theory) و مدلسازی زبانی انجام شده است. با این حال، اکثر کارهای پیشین محدود به آزمایشهای کوچک یا کاربردهای محدود بودهاند و کمتر به مقیاسپذیری و امنیت پرداختهاند. در همین راستا، نیاز به چارچوبی جامع برای پیادهسازی در شبکههای نسل ششم (6G) و سیستمهای توزیعشده احساس میشود.
در رویکرد پیشنهادی، سیستم ارتباطی به جای تمرکز بر انتقال همه دادهها، تنها «دانش حیاتی» را استخراج و ارسال میکند. این فرایند شامل مراحل زیر است:
استخراج معنا: تحلیل داده خام و شناسایی الگوهای کلیدی
فشردهسازی هوشمند: حذف افزونگی و دادههای غیرضروری
انتقال امن: استفاده از پروتکلهای رمزنگاری برای حفظ امنیت معنا
بازسازی دانش در مقصد: تفسیر معنا بر اساس مدلهای یادگیری ماشین
علاوه بر کاهش بار شبکه، امکان شخصیسازی انتقال داده متناسب با نیاز هر کاربر را فراهم میکند.
شبیهسازیهای انجامشده نشان میدهد که استفاده از ارتباط معنایی میتواند:
حجم داده را تا چندین برابر کاهش دهد
مصرف انرژی در گرههای شبکه را بهینه کند
سرعت تبادل اطلاعات در کاربردهای IoT را افزایش دهد
میزان خطا و تداخل را در شرایط نویزی کاهش دهد
اگرچه ارتباط معنایی نوآوری قابلتوجهی در کاهش بار شبکه محسوب میشود، اما چالشهایی همچنان باقی است:
نیاز به مدلهای یادگیری دقیق برای استخراج معنا
پیچیدگی در استانداردسازی و تطبیق پروتکلها
دغدغههای امنیتی و حفظ حریم خصوصی
دشواری در ارزیابی «درک معنا» بین فرستنده و گیرنده
با این حال، پتانسیل بالای این رویکرد در حوزههایی مانند شهر هوشمند، خودروهای متصل، و شبکههای 6G غیرقابل چشمپوشی است.
ارتباط معنایی با تمرکز بر معنا به جای بیت، نهتنها منابع شبکه را بهینه میکند بلکه زمینهساز خدمات هوشمندتر و امنتر خواهد بود.
توسعه الگوریتمهای یادگیری عمیق برای استخراج معنا با دقت بالاتر
طراحی استانداردهای جهانی برای ارتباط معنایی در نسل ششم شبکهها
بررسی جنبههای امنیتی و رمزنگاری
ارزیابی عملی در محیطهای واقعی مانند شهر هوشمند و صنایع متصل
در دنیای امروز، سرعت و کیفیت ارتباطات یکی از مهمترین عوامل موفقیت هر کسبوکار است. هرچقدر شبکه شما پایدار و سریع باشد، عملیات سازمانتان روانتر پیش میرود. سوئیچ شبکهبه عنوان یکی از کلیدیترین تجهیزات شبکه، نقش بسیار مهمی در اتصال دستگاهها و مدیریت جریان دادهها دارد. در این مقاله، به زبان ساده به شما میگوییم سوئیچ شبکه چیست، چه انواعی دارد و چرا برای هر سازمانی حیاتی است.
سوئیچ شبکه چیست و چرا اهمیت دارد؟
سوئیچ شبکه (Network Switch) دستگاهی است که کامپیوترها، سرورها و سایر تجهیزات شبکه را به یکدیگر متصل میکند. تصور کنید هر دستگاه در شبکه شما میتواند با سرعت و دقت دادههایش را به مقصد برساند؛ این دقیقاً همان کاری است که سوئیچ انجام میدهد. با این کار، شبکه شما روانتر و سریعتر کار میکند و از ازدحام و کندی جلوگیری میشود.
نقش سوئیچ شبکه در شبکههای مدرن
میتوان آن را به قلب شبکه تشبیه کرد. برخی از وظایف اصلی آن عبارتند از:
مدیریت ترافیک شبکه: سوئیچها دادهها را به مسیر صحیح هدایت میکنند و از ترافیک اضافی جلوگیری میکنند.
افزایش سرعت انتقال اطلاعات: با ارسال مستقیم دادهها به مقصد، سرعت شبکه به طرز چشمگیری افزایش مییابد.
ایجاد امنیت در شبکه: قابلیتهایی مانند VLAN و کنترل دسترسی، امنیت شبکه را تقویت میکنند.
پشتیبانی از شبکههای پیچیده: سوئیچها امکان مدیریت شبکههای بزرگ و چندلایه را آسان میکنند.
انواع سوئیچ شبکه
سوئیچها بسته به نیاز شبکه و سطح کنترل مدیریتی، انواع مختلفی دارند:
سوئیچ غیرمدیریتی:
ساده و آماده به کار
مناسب شبکههای کوچک و دفاتر خانگی
سوئیچ مدیریتی:
قابلیت پیکربندی پیشرفته
مناسب سازمانهای بزرگ و شبکههای پیچیده
سوئیچ لایه 2 و لایه 3:
لایه 2: هدایت دادهها بر اساس آدرس MAC
لایه 3: هدایت دادهها بر اساس آدرس IP و مسیر شبکه
چطور بهترین سوئیچ شبکه را انتخاب کنیم؟
برای انتخاب سوئیچ مناسب، بهتر است این نکات را مد نظر داشته باشید:
تعداد پورتها: بر اساس تعداد دستگاههای شبکه
سرعت انتقال دادهها: 1Gbps، 10Gbps یا بیشتر
قابلیت مدیریت و امنیت: VLAN، QoS، کنترل دسترسی
پشتیبانی از PoE: امکان تغذیه دستگاهها از طریق کابل شبکه
چرا برای کسبوکارها حیاتی است؟
بدون سوئیچ، دستگاههای شبکه نمیتوانند به طور همزمان و با سرعت مناسب دادهها را منتقل کنند. این موضوع میتواند باعث کندی، مشکلات امنیتی و کاهش بهرهوری شود. سوئیچها با مسیردهی هوشمند و کاهش ترافیک اضافی، تضمین میکنند که شبکه شما همیشه سریع، پایدار و امن باقی بماند.
جمعبندی
سوئیچ شبکه نه فقط یک تجهیزات فنی، بلکه قلب تپنده شبکه سازمان شما است. انتخاب و استفاده درست از آن باعث میشود شبکهای پایدار، امن و سریع داشته باشید که توان پاسخگویی به نیازهای روزافزون کسبوکار شما را داشته باشد.
برای هر کسبوکاری که به دنبال رشد و بهبود عملکرد زیرساخت است، سرمایهگذاری در یک سوئیچ با کیفیت، گامی حیاتی و هوشمندانه محسوب میشود.
سیسکو IOS (Internetwork Operating System) نرمافزار اصلی تجهیزات سیسکو مانند روترها و سوئیچهاست که قابلیتهای مدیریتی، امنیتی و مسیریابی را فعال میکند. در نسل جدید، بسیاری از تجهیزات سیسکو از IOS XE استفاده میکنند که بر پایه Linux ساخته شده و امکانات پیشرفتهتری مانند اتوماسیون، پشتیبانی بهتر از SD-Access و امنیت بیشتر دارد.
یکی از مهمترین بخشهای Cisco IOS، لایسنسها (Licenses) هستند که سطح قابلیتهای دستگاه را مشخص میکنند.
انواع لایسنس Cisco IOS
به طور کلی چهار نوع لایسنس اصلی برای سوئیچهای لایه ۲ و ۳ سیسکو وجود دارد:
LAN Lite: سوئیچینگ لایه ۲ (سطح ابتدایی – Entry Level)
LAN Base: سوئیچینگ لایه ۲ (سطح پیشرفتهتر – Enterprise Access)
IP Base: سوئیچینگ و مسیریابی لایه ۳ (Enterprise Access)
IP Services: سوئیچینگ و مسیریابی لایه ۳ (سطح پیشرفته – Advanced Layer)
مقایسه LAN Lite و LAN Base
LAN Lite
مناسب برای شبکههای کوچک و شعب محلی
پشتیبانی از قابلیتهایی مثل:
802.1Q Trunking
STP Extensions
CDP و LLDP
امنیت پورت، 802.1X، DHCP Snooping
فاقد مسیریابی لایه ۳ و قابلیتهای امنیتی پیشرفته
LAN Base
شامل تمامی ویژگیهای LAN Lite + امکانات پیشرفتهتر
مناسب برای سازمانهایی که به یک شبکه دسترسی قوی و قابل مدیریت نیاز دارند
مقایسه IP Base و IP Services
IP Base
شامل ویژگیهای LAN Base + قابلیتهای لایه ۳
پشتیبانی از:
مسیریابی استاتیک
پروتکلهای RIP، OSPF (Routed Access)، EIGRP محدود
Multicast PIM
امنیت بالا با ACLها، Private VLANها، TrustSec
مناسب برای شبکههای Enterprise Access
IP Services
شامل تمام ویژگیهای IP Base + امکانات پیشرفتهتر
پشتیبانی کامل از:
EIGRP و OSPF بدون محدودیت
BGP (برای ارتباطات بین سازمانی و ISPها)
IPv6 Routing (OSPFv3، EIGRP for IPv6)
Multicast پیشرفته (Full PIM)
مناسب برای شبکههای بزرگ، دیتاسنترها و سازمانهای آیندهنگر
تفاوت لایسنسها در مدلهای مختلف سوئیچ سیسکو
Catalyst 2960 Series
LAN Lite → مناسب برای شبکههای کوچک
LAN Base → امنیت و مدیریت پیشرفتهتر
Catalyst 3560/3750X Series
پشتیبانی از IP Base و IP Services
Catalyst 9000 Series (نسل جدید)
مبتنی بر IOS XE
استفاده از مدل جدید لایسنسینگ (Network Essentials و Network Advantage) که معادل همان Base و Services هستند
راهنمای انتخاب لایسنس مناسب
شبکه کوچک (SMB / Branch Office):
LAN Lite یا LAN Base کافی است
شبکههای متوسط (Enterprise Access):
IP Base → برای مسیریابی پویا و امنیت مناسب
شبکههای بزرگ یا دیتاسنترها:
IP Services → برای BGP، IPv6 و قابلیتهای پیشرفته
جدول مقایسه لایسنسهای Cisco IOS
ویژگیها / لایسنس
LAN Lite
LAN Base
IP Base
IP Services
نوع سوئیچینگ
لایه ۲ (Entry Level)
لایه ۲ (Enterprise Access)
لایه ۳ (Enterprise Access)
لایه ۳ پیشرفته (Advanced)
مسیریابی (Routing)
❌ ندارد
✅ استاتیک
✅ استاتیک + RIP + OSPF (محدود) + EIGRP محدود
✅ کامل (EIGRP، OSPF، BGP، IPv6)
امنیت
پایه (Port Security، 802.1X، DHCP Snooping)
پیشرفتهتر (802.1X Flexible، Trust Boundary)
امنیت بالا (ACLها، Private VLAN، TrustSec)
کاملترین سطح امنیت (IPv6 Security، Multicast Security)
مدیریت و QoS
ابتدایی
پیشرفته (AutoQoS، DSCP Mapping)
شامل EEM، TrustSec
کامل و گسترده (Enterprise Level)
پشتیبانی از IPv6
❌ ندارد
❌ ندارد
محدود (جزئی)
✅ کامل (OSPFv3، EIGRP for IPv6)
پروتکلهای Multicast
محدود
محدود
PIM (پایه)
PIM کامل
مناسب برای
شبکههای کوچک و دفاتر محلی
شبکههای دسترسی سازمانی (Access Layer)
شبکههای متوسط و Enterprise Access
شبکههای بزرگ، دیتاسنتر و ISPها
سوالات متداول (FAQ)
❓ فرق LAN Base و LAN Lite چیست؟ LAN Base علاوه بر ویژگیهای LAN Lite، قابلیتهایی مثل مسیریابی استاتیک و مدیریت پیشرفتهتر را ارائه میدهد.
❓ آیا میتوان لایسنس IOS را ارتقا داد؟ بله. بسیاری از سوئیچهای سیسکو امکان ارتقای لایسنس از LAN Lite → LAN Base یا IP Base → IP Services را دارند.
❓ کدام لایسنس برای IPv6 لازم است؟ برای پشتیبانی کامل از IPv6 باید از IP Services استفاده کنید.
❓ تفاوت IOS و IOS XE در چیست؟ IOS XE نسخه مدرن IOS است که بر پایه Linux ساخته شده و امکانات پیشرفتهتری مانند اتوماسیون و امنیت بیشتر ارائه میدهد.
? جمعبندی: اگر شبکه کوچک دارید، LAN Lite یا LAN Base کافی است. برای شبکههای سازمانی متوسط، IP Base بهترین انتخاب است. اما اگر شبکهای گسترده، با نیاز به IPv6، BGP یا Multicast دارید، بدون شک باید سراغ IP Services بروید.
کابل فیبر نوری یکی از ستونهای اصلی شبکههای مدرن است که به دلیل سرعت بسیار بالا، پهنای باند گسترده و پایداری فوقالعاده، جایگزین کابلهای مسی سنتی شده است. در این کابلها اطلاعات به جای جریان الکتریکی، با استفاده از پالسهای نوری منتقل میشود که باعث افزایش چشمگیر عملکرد شبکه میشود.
کابل فیبر نوری چگونه کار میکند؟
فیبر نوری از رشتههای باریک شیشهای یا پلاستیکی ساخته میشود که نور از طریق آنها عبور میکند. نور توسط یک لیزر یا LED تولید میشود و در هسته کابل حرکت میکند. یک لایه پوششی (Cladding) با ضریب شکست متفاوت، نور را در هسته بازتاب میدهد و باعث میشود پالسهای نوری در مسیر کابل به شکل زیگزاگی حرکت کنند.
در مسیرهای طولانی، برای حفظ کیفیت سیگنال، پالسهای نوری در چند نقطه به سیگنال الکتریکی تبدیل شده و سپس دوباره به نور بازمیگردند. این مکانیزم باعث میشود که دادهها بتوانند صدها کیلومتر بدون افت محسوس منتقل شوند.
جنس کابلهای فیبر نوری
فیبر شیشهای (Silica): مناسب برای مسافتهای طولانی، با کیفیت بالا و انتقال پایدار دادهها.
فیبر پلاستیکی (POF): سبکتر، انعطافپذیر و اقتصادی؛ بیشتر برای کاربردهای کوتاهبرد و خانگی استفاده میشود.
مزایای استفاده از کابل فیبر نوری
۱. پهنای باند بالا
فیبر نوری میتواند دادههای بیشتری را نسبت به کابلهای مسی منتقل کند، حتی در حجمهای بسیار بالا و شبکههای پرسرعت.
۲. سرعت فوقالعاده
استفاده از نور به جای الکتریسیته باعث میشود اطلاعات با سرعت بسیار بالاتری نسبت به کابلهای مسی (مثل Cat5 یا Cat6) منتقل شوند.
۳. انتقال در مسافت طولانی
در حالی که کابل مسی برای انتقال داده محدود به حدود ۱۰۰ متر است، فیبر نوری میتواند اطلاعات را صدها کیلومتر بدون افت کیفیت منتقل کند.
۴. مقاومت در برابر نویز و تداخل
فیبر نوری به میدانهای الکترومغناطیسی حساس نیست، بنابراین حتی در محیطهای صنعتی پر از تجهیزات الکتریکی، انتقال داده پایدار خواهد بود.
۵. ایمنی و اطمینان بالا
سبک و مقاوم است و نسبت به کابل مسی کمتر در معرض شکستگی است.
تحت تأثیر رطوبت، دما یا شرایط جوی قرار نمیگیرد.
غیر رسانا و ایمن از نظر خطر آتشسوزی.
انواع کابل فیبر نوری
? Single Mode (تک حالته)
قطر هسته: ۸–۱۰ میکرون
نور در مسیر مستقیم حرکت میکند
مناسب برای مسافتهای طولانی و ارتباط بینشهری
کاربرد: دیتاسنترها، دانشگاهها، شبکه تلویزیونی
? Multimode (چند حالته)
قطر هسته: ۵۰–۱۰۰ میکرون
نور در مسیرهای مختلف حرکت میکند
مناسب برای فواصل متوسط و شبکههای محلی
کاربرد: LAN، FTTH و شبکه داخلی ساختمان
نمونهها: OM1، OM2، OM3، OM4، OM5
سرعت انتقال در کابل فیبر نوری
سرعت انتقال داده به نوع کابل وابسته است:
Single Mode: سرعت بالا و مناسب مسافت طولانی
Multimode: سرعت بالا در فواصل کوتاه، قابلیت پشتیبانی از ۱۰۰Gbps
تحقیقات مداوم برای تولید فیبر نوری با ظرفیت و سرعت بالاتر ادامه دارد تا نیاز شبکههای آینده را برطرف کند.
کاربردهای کابل فیبر نوری
به دلیل سرعت و پهنای باند بالا، فیبر نوری در موارد زیر کاربرد دارد:
اینترنت پرسرعت و FTTH
شبکه تلفن و تلویزیون کابلی
شبکههای سازمانی و دیتاسنترها
خودروها و ماشینآلات پیشرفته
حتی کاربردهای تزئینی و نورپردازی
امروزه فیبر نوری در بسیاری از موارد جایگزین کابل مسی شده و انتخاب اول برای انتقال داده است.
جمعبندی
کابل فیبر نوری با پهنای باند گسترده، سرعت بالا، مقاومت در برابر نویز و قابلیت انتقال در مسافت طولانی، گزینهای ایدهآل برای شبکههای مدرن است. چه در شبکههای سازمانی، چه اینترنت پرسرعت خانگی، یا حتی پروژههای صنعتی و علمی، فیبر نوری بهترین انتخاب برای تضمین کیفیت و سرعت انتقال داده است.
امروزه با گسترش استفاده از اینترنت پرسرعت و افزایش نیاز کاربران به سرویسهای پایدار، فناوری فیبر نوری جایگاه ویژهای در شبکههای مخابراتی پیدا کرده است. در این میان، تجهیزی به نام OLT (Optical Line Terminal) نقش اصلی را در مدیریت و ارائه خدمات مبتنی بر فیبر نوری بر عهده دارد. این دستگاه در مراکز مخابراتی نصب میشود و مسئول برقراری ارتباط میان شبکه مرکزی و کاربران نهایی است. به بیان ساده، OLT نقطه آغاز ارتباط فیبر نوری در سمت سرویسدهنده محسوب میشود.
OLT چیست؟
ترمینال خط نوری یا OLT به عنوان قلب شبکههای GPON شناخته میشود. این تجهیز در سمت مرکزی شبکه قرار میگیرد و وظیفه دارد دادهها را از شبکه بالادستی دریافت کرده، به سیگنال نوری تبدیل کند و از طریق فیبر نوری به سمت کاربران ارسال نماید. همچنین دادههای دریافتی از سمت مشترکین را جمعآوری کرده و به شبکه اصلی تحویل میدهد. برخی از مهمترین وظایف OLT عبارتاند از:
کارکرد OLT مبتنی بر زمانبندی دقیق ارسال و دریافت دادهها است:
Downstream (از مرکز به کاربر): دادهها به صورت همزمان برای تمامی مشترکین ارسال میشوند و هر ONU تنها بستههای مربوط به خود را استخراج میکند.
Upstream (از کاربر به مرکز): ارسال داده از سوی کاربران طبق زمانبندی مشخص انجام میشود تا از تداخل جلوگیری شود. این فرآیند بر پایه فناوری TDMA مدیریت میشود.
مهمترین کاربردهای OLT
کاربرد OLT فراتر از صرفاً انتقال داده است و خدمات متنوعی را پوشش میدهد:
اینترنت پرسرعت فیبر نوری (FTTH/FTTB) فراهمسازی دسترسی پایدار و پرسرعت برای منازل و کسبوکارها
خدمات چندرسانهای (Triple Play) امکان ارائه همزمان اینترنت، تلفن مبتنی بر IP و تلویزیون اینترنتی (IPTV)
مدیریت متمرکز شبکه قابلیت مانیتورینگ، تخصیص پهنای باند و رفع خطا از طریق یک نقطه مرکزی
شبکههای سازمانی و صنعتی ایجاد بستر ارتباطی مطمئن برای بانکها، شرکتهای بزرگ و مراکز داده
مزایای استفاده از OLT
استفاده از OLT در شبکههای فیبر نوری مزایای متعددی دارد:
ارائه سرعت و ظرفیت بسیار بالاتر نسبت به فناوریهای قدیمی مسی
کاهش هزینههای عملیاتی و نگهداری
افزایش پایداری و امنیت در تبادل دادهها
امکان ارتقاء و توسعه آسان با افزودن ماژولهای جدید
جمعبندی
ترمینال مخابراتی OLT بخش جداییناپذیر شبکههای فیبر نوری مدرن است و کیفیت خدمات اینترنت پرسرعت تا حد زیادی به این تجهیز وابسته است. شناخت عملکرد و کاربردهای OLT به کارشناسان شبکه و مدیران فناوری اطلاعات کمک میکند تا در طراحی و توسعه شبکههای FTTx بهترین تصمیم را بگیرند.
آیا تا به حال در مدیریت شبکه خود با کمبود پورت یا پیچیدگی در کنترل چندین سوئیچ مواجه شدهاید؟ اینجا دقیقاً جایی است که فناوری استکینگ (Switch Stacking) به کمک شما میآید. این قابلیت به مدیران شبکه اجازه میدهد چندین سوئیچ مستقل را طوری کنار هم قرار دهند که همانند یک سوئیچ واحد کار کنند؛ بدون اینکه نیاز باشد هرکدام را جداگانه مدیریت کنید.
در ادامه قصد داریم ۵ مزیت اصلی استک کردن سوئیچها را بررسی کنیم؛ مزایایی که نهتنها بهرهوری زیرساخت شما را بالا میبرد، بلکه هزینهها و ریسکهای عملیاتی را هم کاهش میدهد.
وقتی چند سوئیچ از طریق کابل یا ماژول استکینگ به یکدیگر متصل میشوند، کنترل آنها توسط یک واحد مرکزی یا Master Switch انجام میشود. به این ترتیب، مجموعهای از سوئیچها با وجود داشتن سختافزار مجزا، از دید مدیر شبکه مانند یک سوئیچ بزرگ عمل میکنند.
برای مثال، استک کردن چهار سوئیچ ۴۸ پورتی، در نهایت یک دستگاه منطقی با ۱۹۲ پورت در اختیار شما میگذارد. تفاوت اصلی این روش با استفاده از سوئیچهای مستقل این است که:
تنها یک آدرس IP برای کل مجموعه وجود دارد.
یک رابط مدیریتی دارید، نه چندین رابط مجزا.
بار شبکه بین سوئیچها توزیع میشود و دسترسپذیری بالاتری به دست میآید.
۵مزیت استک کردن سوئیچهای شبکه
۱. مقیاسپذیری آسان
یکی از دغدغههای اصلی مدیران IT، رشد تدریجی شبکه است. با استکینگ، بهجای تغییر اساسی در طراحی یا خرید تجهیزات گرانقیمت، کافی است یک سوئیچ دیگر به استک اضافه کنید. این انعطافپذیری باعث میشود زیرساخت شما همزمان با رشد سازمانتان توسعه یابد.
۲. مدیریت ساده و متمرکز
در حالت سنتی، هر سوئیچ باید جداگانه پیکربندی، مانیتور و بهروزرسانی شود. اما در استکینگ، همه سوئیچها تحت یک Control Plane اداره میشوند. نتیجه:
تنها یک بار تغییر پیکربندی کافی است.
مانیتورینگ سادهتر و یکپارچه خواهد بود.
خطای انسانی در مدیریت به شکل محسوسی کاهش مییابد.
۳. کارایی بالاتر و کاهش گلوگاهها
سوئیچهای استک شده از لینکهای اختصاصی و پرسرعت برای تبادل اطلاعات استفاده میکنند (گاهی تا صدها گیگابیت در ثانیه). این پهنای باند بالا مانع ایجاد Bottleneck میشود و ترافیک شبکه روانتر جریان پیدا میکند. بهویژه در محیطهایی با حجم بالای داده، این موضوع اهمیت حیاتی دارد.
۴. افزونگی و دسترسپذیری بالا
شبکههای سازمانی نمیتوانند حتی چند دقیقه قطعی را تحمل کنند. استکینگ این مشکل را حل میکند:
اگر یک سوئیچ از کار بیفتد، باقی استک همچنان فعال خواهد بود.
Master Switch در صورت بروز مشکل، بهطور خودکار وظایف خود را به سوئیچ دیگری واگذار میکند (Failover).
این ویژگی باعث افزایش High Availability در لایه دسترسی (Access Layer) میشود.
۵. بهینهسازی هزینهها
گرچه خرید سوئیچهای استکینگ ممکن است در ابتدا کمی پرهزینهتر باشد، اما در بلندمدت صرفهجویی چشمگیری به همراه دارد:
مدیریت آسانتر = کاهش هزینههای نیروی انسانی
کاهش خرابیها = کاهش هزینههای نگهداری
استفاده بهینهتر از سختافزار = بازگشت سرمایه سریعتر
نکات مهم هنگام استفاده از استکینگ
قبل از پیادهسازی این فناوری، به این موارد توجه کنید:
همه سوئیچها باید از قابلیت استکینگ پشتیبانی کنند.
معمولاً برندها (مثل Cisco، HP، Huawei) محدودیت خاصی در تعداد سوئیچهای قابل استک دارند.
نسخه نرمافزار و فریمور باید یکسان باشد تا ناسازگاری ایجاد نشود.
در طراحی باید به توپولوژی استک (حلقهای یا خطی) دقت کنید؛ چون بر افزونگی تأثیر مستقیم دارد.
تفاوت استکینگ با روشهای مشابه
گاهی استکینگ با تکنولوژیهایی مثل MLAG (Multi-Chassis Link Aggregation) یا Chassis-Based Switches اشتباه گرفته میشود. تفاوتها اینجاست:
استکینگ → مدیریت یکپارچه چند سوئیچ مستقل با هزینه کمتر.
MLAG → امکان استفاده از چند سوئیچ مستقل برای یک لینک تجمیعی، بدون مدیریت واحد.
Chassis → یک شاسی مرکزی با ماژولهای متعدد، اما با هزینه بالاتر و معماری متفاوت.
جمعبندی
استک کردن سوئیچهای شبکه راهکاری هوشمندانه برای سازمانهایی است که به دنبال رشد سریع، مدیریت سادهتر، کارایی بالا و دسترسپذیری بیشتر هستند. این فناوری نهتنها به مدیران IT کمک میکند از منابع به بهترین شکل استفاده کنند، بلکه تجربه کاربری بهتری برای کارکنان سازمان فراهم میسازد.
بنابراین اگر به دنبال ارتقای زیرساخت شبکه خود هستید، بررسی امکان استکینگ میتواند یکی از بهترین تصمیمهای شما باشد.
شرکت سیسکو (Cisco) به عنوان یکی از پیشگامان دنیای شبکه، محصولات متنوع و قدرتمندی برای انواع محیطهای شبکه ارائه میدهد. از جمله پرطرفدارترین سریهای سوئیچینگ و روتر این شرکت میتوان به سریهای Nexus، Catalyst و Meraki اشاره کرد. در این مقاله قصد داریم به طور دقیق تفاوتها، کاربردها و ویژگیهای هر یک از این سریها را بررسی کنیم تا انتخاب مناسبتری برای نیازهای شبکه شما فراهم شود.
سری Nexus بیشتر در محیطهای دیتاسنتر و مراکز داده (Data Centers) کاربرد دارد. این سری برای ارائه عملکرد بالا، پشتیبانی از تکنولوژیهای مدرن و مقیاسپذیری طراحی شده است.
ویژگیهای کلیدی
عملکرد بسیار بالا: مناسب برای دیتاهای حجیم و شبکههای با ترافیک سنگین.
پشتیبانی از تکنولوژیهای پیشرفته: مانند Fibre Channel over Ethernet (FCoE)، VXLAN، و قابلیتهای گسترده در مجازیسازی شبکه.
مقیاسپذیری بالا: امکان ایجاد شبکههای بسیار بزرگ با تعداد سوئیچ زیاد.
پشتیبانی از نرمافزارهای پیشرفته: مانند Cisco NX-OS که امکانات مدیریتی و امنیتی گستردهای دارد.
سری Catalyst بیشتر در شبکههای سازمانی، ادارات و محیطهای LAN (شبکههای محلی) استفاده میشود. این سری یکی از پرطرفدارترین و قدیمیترین محصولات سیسکو است که قابلیتهای مدیریت، امنیت و پشتیبانی گستردهای دارد.
ویژگیهای کلیدی
قابلیتهای مدیریت پیشرفته: شامل قابلیتهایی مثل QoS، امنیت سطح بالا، و مدیریت آسان.
پشتیبانی از فناوریهای متنوع: مانند PoE (Power over Ethernet)، Layer 2 و Layer 3 Switching.
انعطافپذیری: مناسب برای محیطهای مختلف از دفاتر کوچک تا سازمانهای بزرگ.
قابلیت اطمینان بالا: طراحی شده برای فراهم کردن uptime و عملکرد پایدار.
Meraki یکی از جدیدترین سریهای سیسکو است که به صورت ابری (Cloud-managed) مدیریت میشود. این سری برای کسانی مناسب است که به دنبال راهحلهای ساده، سریع و قابل مدیریت از راه دور هستند.
ویژگیهای کلیدی
مدیریت ابری: تمامی تنظیمات، نظارت و گزارشگیری از طریق داشبورد تحت وب انجام میشود.
راهاندازی آسان: بدون نیاز به دانش عمیق شبکه، قابل استفاده برای کاربران غیر حرفهای.
امنیت و نظارت پیشرفته: فایروال، کنترل دسترسی، و گزارشهای بلادرنگ.
قابلیت مقیاسپذیری سریع: مناسب کسبوکارهای کوچک و متوسط با رشد سریع.
موارد استفاده
کسبوکارهای کوچک و متوسط
محیطهایی که نیاز به مدیریت ساده و از راه دور دارند
شعب مختلف شرکتها که به صورت توزیعشده مدیریت میشوند
جمعبندی و نکات کلیدی
ویژگی
Nexus
Catalyst
Meraki
محیط استفاده
دیتاسنتر و مراکز داده
شبکه سازمانی و LAN
مدیریت ابری، کسبوکارهای کوچک
عملکرد
بسیار بالا
متوسط تا بالا
متوسط
مدیریت
نرمافزار NX-OS
مدیریت سنتی و پیشرفته
کاملاً ابری و ساده
امنیت
پیشرفته
قوی
پیشرفته با کنترل از راه دور
مقیاسپذیری
بسیار بالا
متوسط تا بالا
متوسط با افزایش آسان
نتیجهگیری
اگر به دنبال عملکرد بسیار بالا و تکنولوژیهای پیشرفته در دیتاسنتر هستید، سری Nexus بهترین انتخاب است. برای شبکههای سازمانی با نیاز به مدیریت و امنیت مناسب، سری Catalyst انتخابی مطمئن است. اما اگر میخواهید مدیریت ساده، از راه دور و بدون پیچیدگی داشته باشید، Meraki با مدل ابری بهترین گزینه شما خواهد بود.
در دنیای کاری امروز، حتی کوچکترین دفاتر نیز به یک زیرساخت شبکه پایدار و ایمن نیاز دارند. اتصال به اینترنت، اشتراکگذاری فایلها، پرینترها، دوربینهای نظارتی و سیستمهای تلفن تحت شبکه (VoIP) همگی وابسته به یک شبکه داخلی مطمئن هستند.
اگر به دنبال راهاندازی شبکهای حرفهای هستید که در بلندمدت قابل توسعه، امن و پایدار باشد، تجهیزات برند Ciscoانتخابی هوشمندانه و مورد اعتماد متخصصان حوزه شبکه است.
روتر بهعنوان مغز اصلی شبکه وظیفه مدیریت ترافیک ورودی و خروجی را دارد. برای دفاتر کوچک تا ۱۵ کاربر، گزینههای زیر از برند Cisco توصیه میشوند:
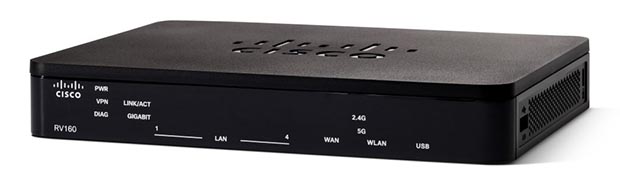
Cisco RV160 مدل اقتصادی و مطمئن با پشتیبانی از VPN، فایروال سختافزاری و پورتهای گیگابیتی
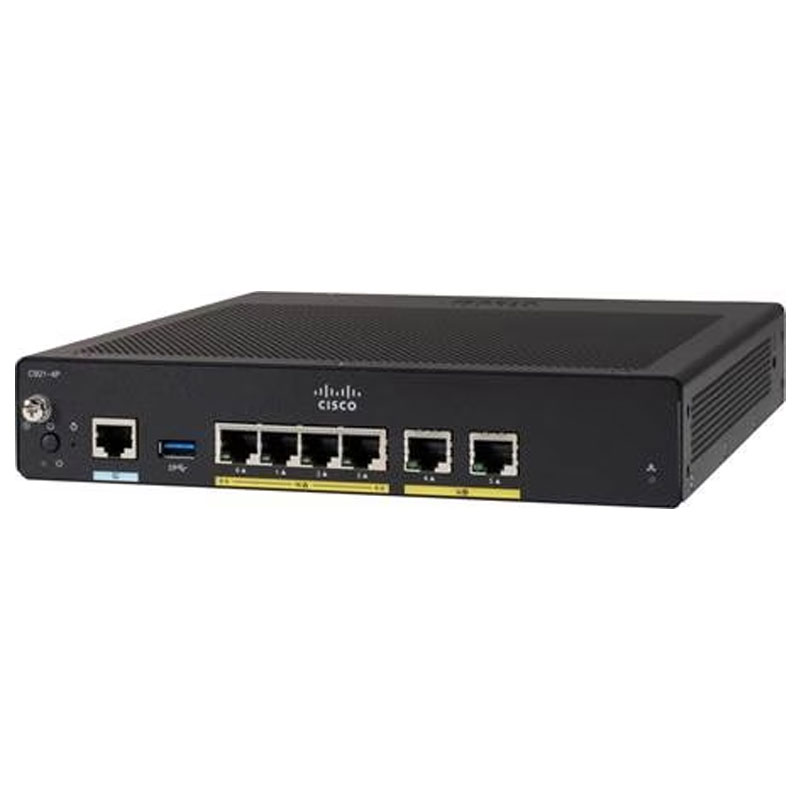
Cisco ISR 900 Series سری صنعتی برای محیطهای حرفهایتر با پشتیبانی از ویژگیهایی مانند QoS، امنیت پیشرفته و قابلیت مدیریت مرکزی
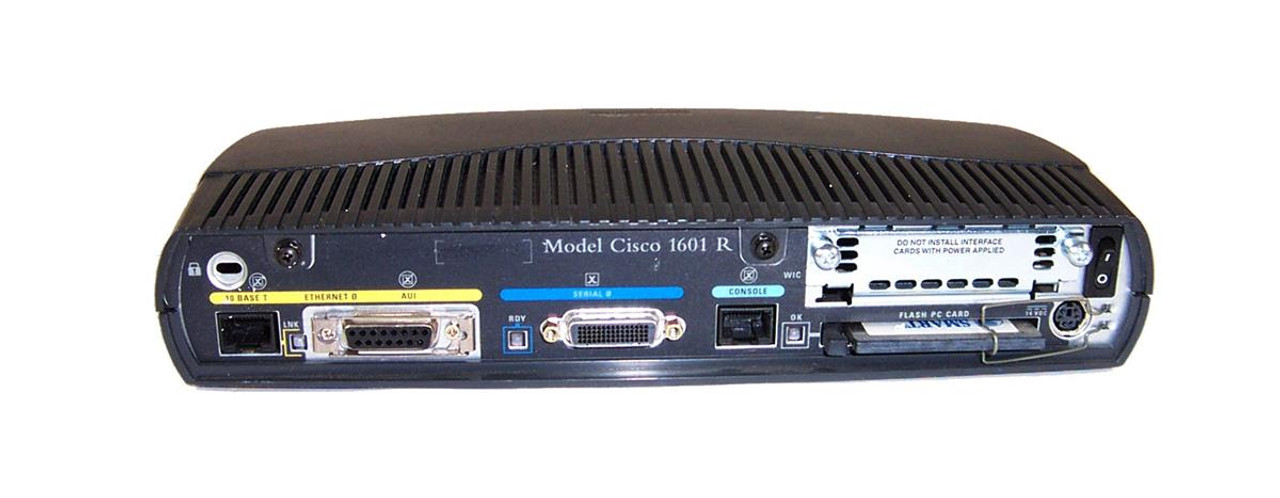
Cisco 1601-R قابلاطمینان از سری قدیمیتر سیسکو، مناسب برای دفاتر با نیازهای پایه. فاقد ویژگیهای امنیتی مدرن مثل VPN پیشرفته، ولی برای مصارف ساده قابل استفاده است.
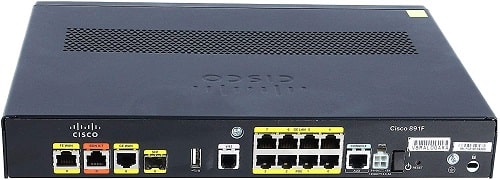
Cisco 891F-K9 روتر قدرتمند با قابلیتهای کامل امنیتی و فایروال داخلی، پورتهای گیگابیتی، و پشتیبانی از QoS. مناسب برای دفاتر کوچک تا متوسط با نیاز به ترافیک بالا و اتصال امن. انتخابی حرفهای برای کاربردهای جدیتر از مدل RV160
سوئیچ برای اتصال چند دستگاه به یکدیگر در شبکه داخلی ضروری است. انتخاب نوع سوئیچ (مدیریتی یا غیرمدیریتی) به سطح کنترل مورد نظر شما بستگی دارد:
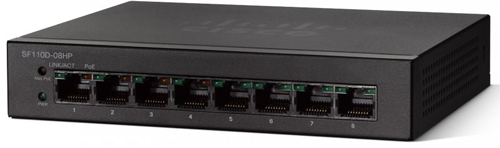
Cisco SF110D-08 سوئیچ غیرمدیریتی ۸ پورتی برای محیطهای ساده بدون نیاز به تنظیمات پیشرفته
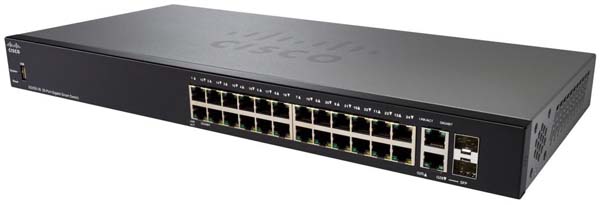
Cisco SG250-26 سوئیچ مدیریتی با ۲۶ پورت، پشتیبانی از VLAN، QoS، SNMP و قابلیت مدیریت از طریق وب یا CLI
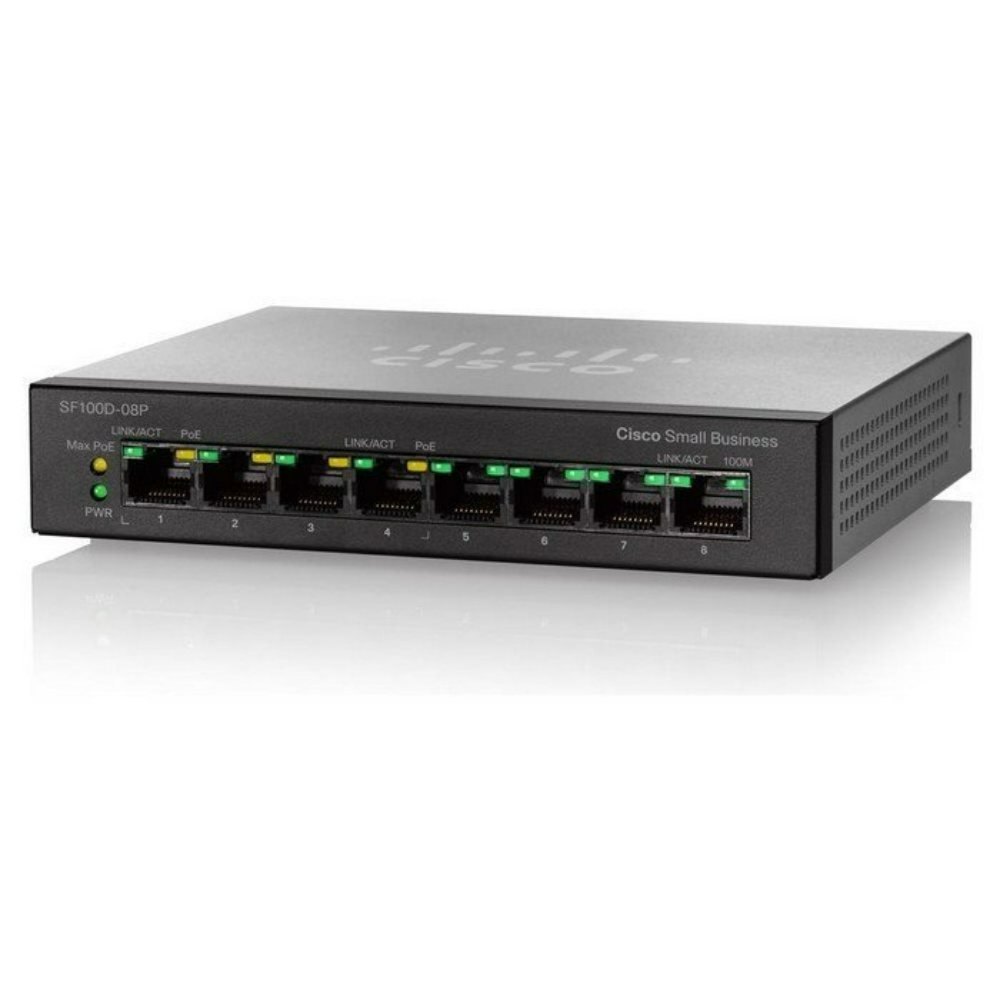
Cisco SG95D-08 سوئیچ غیرمدیریتی اقتصادی با پورتهای گیگابیتی، مناسب برای کاربرانی که به دنبال سرعت بالا بدون نیاز به مدیریت شبکه هستند. نصب آسان، بدون تنظیمات پیچیده
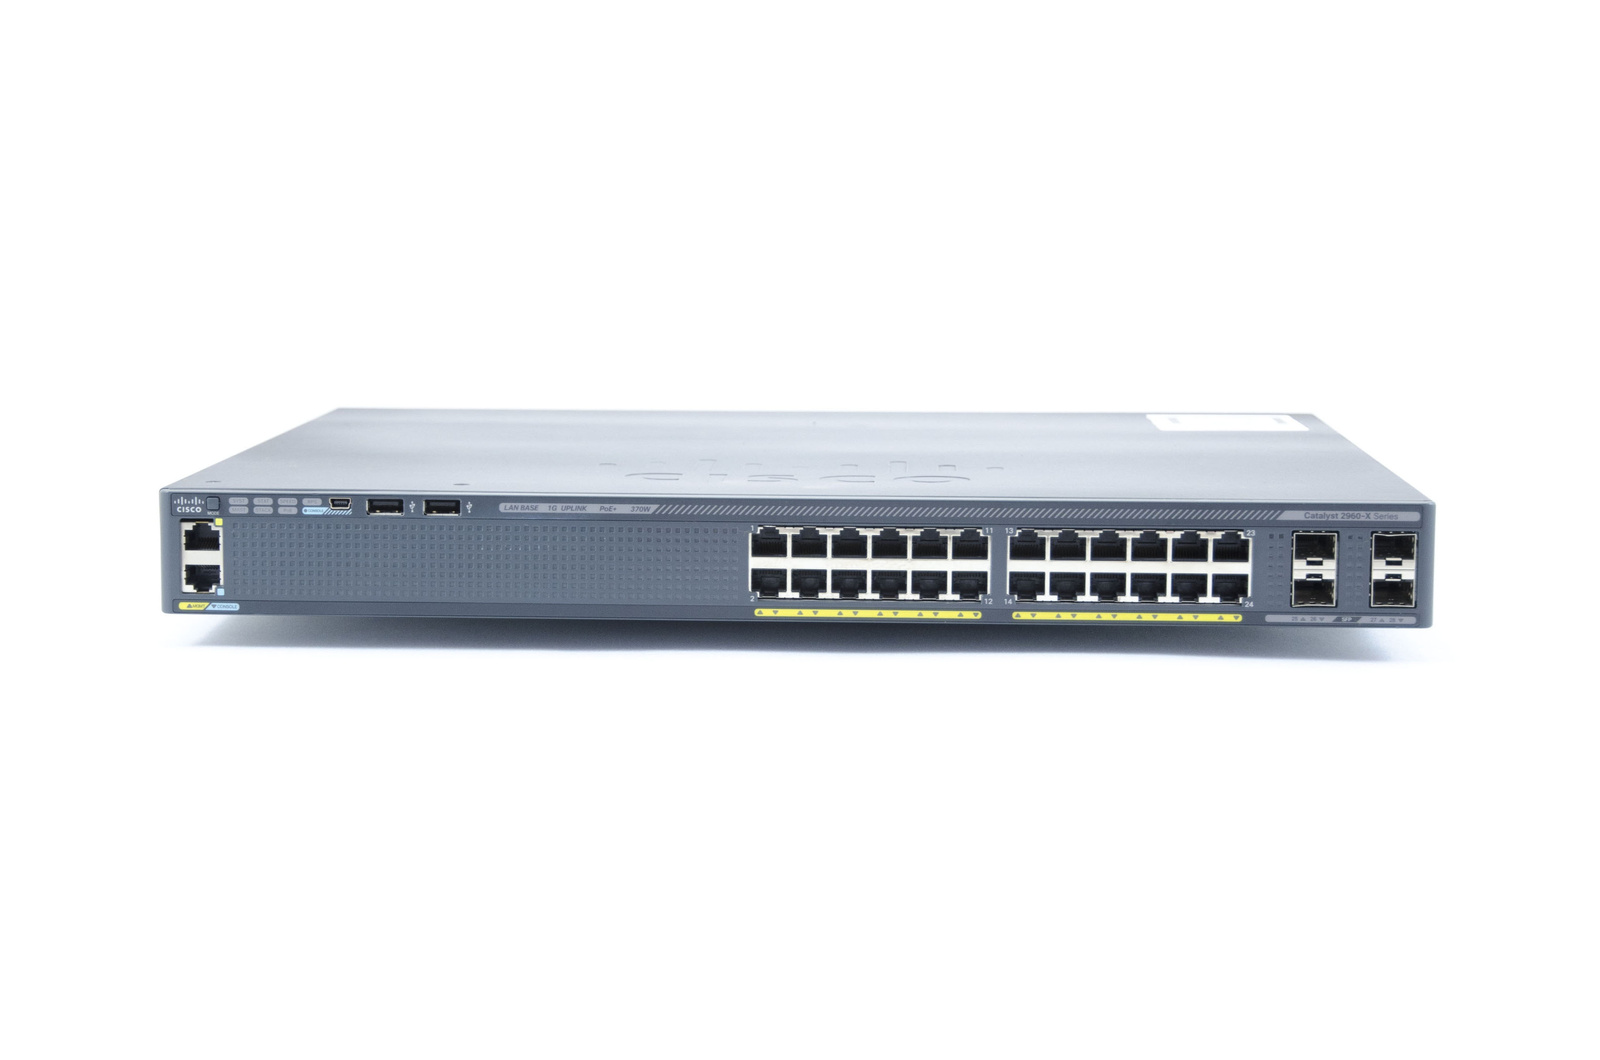
Cisco WS-C2960X-24PS-L سوئیچ مدیریتی سطح سازمانی با پشتیبانی از PoE+، VLAN، QoS و امنیت لایه دوم. ایدهآل برای دفاتر حرفهای یا شبکههایی با نیاز به کنترل دقیق ترافیک. قابلیت مدیریت از راه دور و بهروزرسانی نرمافزاری
برای دسترسی بیسیم پایدار، به یک Access Point استاندارد نیاز دارید. پیشنهاد ما برای دفاتر کوچک:
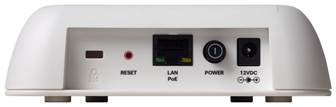
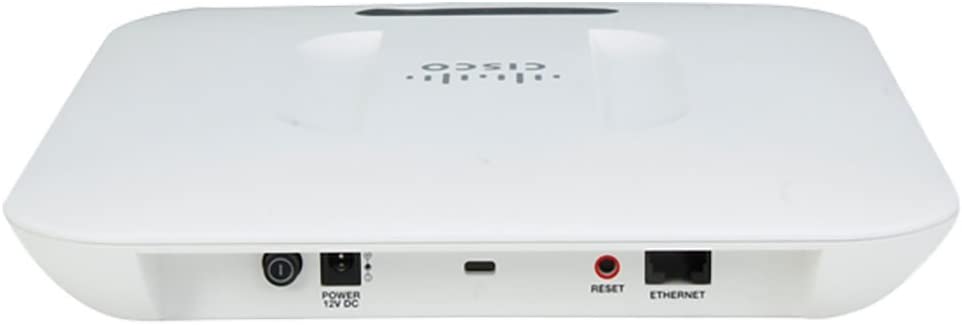
Cisco WAP150 با پشتیبانی از استاندارد 802.11ac، امنیت WPA2 و قابلیت PoE
Cisco WAP371 مناسب دفاتر بزرگتر با قابلیت MU-MIMO، VLAN و سرعت بالا
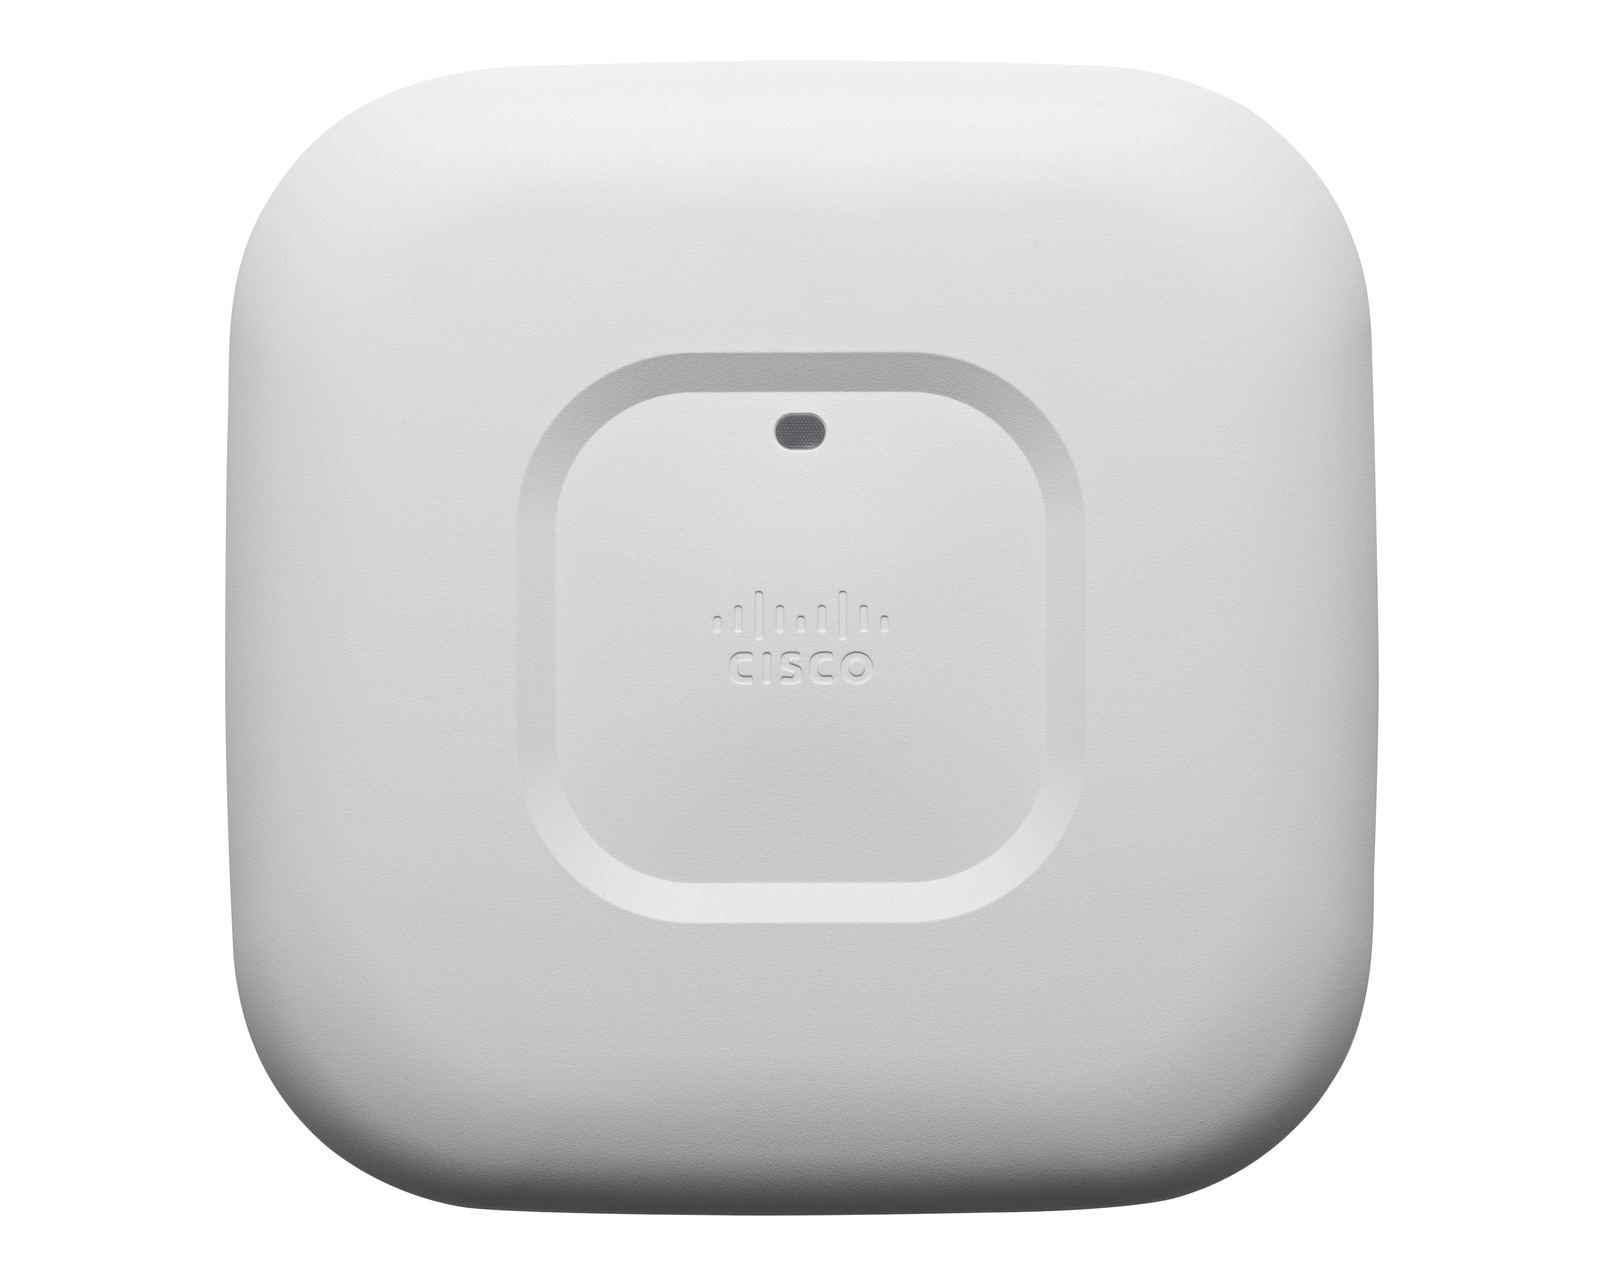
Cisco AIR-CAP1702I-A-K9 اکسس پوینت کنترلری بیس با پشتیبانی از 802.11ac، دارای برد و سرعت بالا، مناسب برای دفاتر متوسط
Cisco AIR-CAP2702I-E-K9 مدل پیشرفتهتر از سری 1700 با قدرت انتقال داده بیشتر، آنتن قویتر و مناسب برای محیطهای شلوغ یا دفاتر بزرگتر. از تکنولوژی 3×4 MIMO پشتیبانی میکند و برای مصارف حرفهای بسیار مناسب است
اکسس پوینت باید در نقطه مرکزی و بدون مانع فیزیکی زیاد نصب شود تا پوشش بهینهای فراهم شود
مرحله چهارم: انجام تنظیمات امنیتی و شبکهای
پس از نصب فیزیکی، وارد پنل مدیریتی روتر و سوئیچ شوید (معمولاً آدرس: 192.168.1.1) و تنظیمات زیر را انجام دهید:
تغییر رمز پیشفرض دستگاهها برای افزایش امنیت
بررسی و فعالسازی DHCP Server یا تعیین IP دستی
تعریف VLAN برای تفکیک بخشهای سازمان (حسابداری، فروش، مدیریت و…)
فعالسازی فایروال سختافزاری برای محافظت از شبکه
محدودسازی دسترسی از راه دور از طریق IP مجاز یا VPN
⚠️ اگر به تنظیمات Cisco مسلط نیستید، استفاده از ابزارهایی مانند Cisco Configuration Professional یا آموزشهای فارسی موجود در ShabakeKala پیشنهاد میشود.
مرحله پنجم: تست نهایی شبکه
پیش از استفاده رسمی از شبکه، تستهای اولیه زیر را انجام دهید:
بررسی اتصال کلیه دستگاهها به اینترنت
انتقال یک فایل حجیم بین دو کامپیوتر برای سنجش سرعت داخلی
تست پوشش وایفای در نقاط مختلف دفتر
استفاده از نرمافزارهایی مانند Cisco Network Assistant یا اپلیکیشن Fing برای اسکن و عیبیابی شبکه
چرا Cisco؟ مزایای استفاده از تجهیزات شبکه سیسکو
استفاده از تجهیزات Cisco به دلایل زیر منطقی و بلندمدت است:
کیفیت ساخت بالا و طول عمر بالا
پشتیبانی قوی از ویژگیهای امنیتی و مدیریتی
سازگاری کامل با استانداردهای بینالمللی
قابلیت بهروزرسانی نرمافزاری و توسعهپذیری
خرید تجهیزات سیسکو با گارانتی معتبر از ShabakeKala
اگر به دنبال خرید تجهیزات اصل Cisco با گارانتی رسمی، مشاوره فنی رایگان و ارسال سریع هستید، وبسایت ShabakeKala.com یکی از معتبرترین منابع در ایران محسوب میشود.
ShabakeKala نهتنها محصولات اورجینال را تأمین میکند، بلکه در مراحل انتخاب، طراحی و اجرای پروژه نیز مشاوره تخصصی ارائه میدهد.
جمعبندی نهایی
راهاندازی یک شبکه اداری کوچک با تجهیزات سیسکو، اگر با برنامهریزی و دانش فنی انجام شود، نهتنها موجب افزایش بهرهوری کسبوکار میشود، بلکه از بروز مشکلات امنیتی و هزینههای ناشی از خرابی جلوگیری میکند.
با توجه به کیفیت، امنیت و پشتیبانی، Cisco انتخابی مطمئن برای آینده شبکه سازمان شما خواهد بود.
با نکات خرید تجهیزات شبکه سیسکو، از جمله سوئیچهای مناسب برای منزل، شرکت و دانشگاه، آشنا شوید. سرمایهگذاری هوشمندانه برای شبکه پایدار و امن
نکات خرید تجهیزات شبکه سیسکو: سرمایهگذاری هوشمند
در دنیای امروز که ارتباطات و دادهها نقش حیاتی در بقا و رشد سازمانها ایفا میکنند، انتخاب تجهیزات شبکه مناسب از اهمیت بالایی برخوردار است. شرکت سیسکو (Cisco) به عنوان یکی از پیشگامان صنعت شبکه، طیف وسیعی از محصولات با کیفیت و کارایی بالا را ارائه میدهد که میتواند نیازهای مختلف از شبکههای خانگی کوچک گرفته تا دیتاسنترهای عظیم را پوشش دهد. سرمایهگذاری هوشمندانه در تجهیزات شبکه سیسکو نه تنها عملکرد پایدار و امنیت شبکه شما را تضمین میکند، بلکه با ارائه قابلیتهای پیشرفته و مقیاسپذیری، آیندهای مطمئن برای زیرساخت فناوری اطلاعات شما فراهم میآورد. این مقاله به شما کمک میکند تا با درک عمیقتر از انواع و ویژگیهای این تجهیزات، بهترین انتخاب را برای نیازهای خاص خود داشته باشید.
چرا تجهیزات شبکه سیسکو؟
سیسکو نامی مترادف با نوآوری و کیفیت در صنعت شبکه است. دلایل متعددی وجود دارد که سازمانها و افراد حرفهای به تجهیزات شبکه سیسکو روی میآورند:
قابلیت اطمینان و پایداری: محصولات سیسکو به دلیل دوام و عملکرد بیوقفه در سختترین شرایط شناخته شدهاند، که منجر به کاهش زمان خرابی و افزایش بهرهوری میشود.
عملکرد بالا: این تجهیزات با بهرهگیری از فناوریهای پیشرفته، توان عملیاتی بالا و تأخیر کم را فراهم میکنند که برای کاربردهای حیاتی و پرترافیک ضروری است.
امنیت جامع: سیسکو راهکارهای امنیتی یکپارچه و چندلایه را در تجهیزات خود پیادهسازی میکند تا شبکهها را در برابر تهدیدات سایبری محافظت کند.
مقیاسپذیری: محصولات سیسکو طوری طراحی شدهاند که با رشد نیازهای شبکه شما، قابلیت توسعه و افزایش ظرفیت را داشته باشند.
جامعه پشتیبانی گسترده: سیسکو دارای شبکه جهانی از متخصصان، مستندات غنی و پشتیبانی فنی قوی است که به کاربران کمک میکند تا به بهترین شکل از تجهیزات خود استفاده کنند.
انواع اصلی تجهیزات شبکه سیسکو
برای یک سرمایهگذاری هوشمند، آشنایی با انواع اصلی تجهیزات شبکه سیسکو ضروری است:
روترها مسئول مسیریابی بستههای داده بین شبکههای مختلف هستند. سیسکو مجموعهای گسترده از روترها را برای نیازهای مختلف، از شعب کوچک تا مراکز داده بزرگ، ارائه میدهد. سری ISR (Integrated Services Routers) برای شعب و دفاتر کوچک و متوسط، و سری ASR (Aggregation Services Routers) برای ارائهدهندگان سرویس و شبکههای بزرگتر طراحی شدهاند. انتخاب روتر مناسب به عواملی مانند پهنای باند مورد نیاز، تعداد اتصالات، و قابلیتهای امنیتی بستگی دارد.
سوئیچها دستگاههای اصلی برای اتصال دستگاهها در یک شبکه محلی (LAN) هستند. سیسکو انواع مختلفی از سوئیچها را تولید میکند که هر کدام برای محیطهای خاصی مناسباند:
سوئیچهای Catalyst: این سری از سوئیچها برای شبکههای سازمانی و دانشگاهی طراحی شدهاند و قابلیتهای پیشرفتهای نظیر PoE (Power over Ethernet)، VLAN، QoS و امنیت بالا را ارائه میدهند. مدلهای مختلفی از این سری برای لایههای دسترسی، توزیع و هسته شبکه موجود است.
سوئیچهای Meraki: این سوئیچها قابلیت مدیریت ابری را دارند و برای سازمانهایی که به دنبال سادگی در استقرار و مدیریت هستند، ایدهآل هستند.
سوئیچهای Nexus: مخصوص مراکز داده طراحی شدهاند و برای محیطهایی با نیاز به پهنای باند بسیار بالا و تأخیر کم مناسب هستند.
سوئیچ سیسکو مناسب برای منزل
برای شبکههای خانگی، نیاز به سوئیچهای پیچیده و گرانقیمت سیسکو معمولاً وجود ندارد. اما اگر به دنبال پایداری و عملکرد بالا هستید، میتوانید از مدلهای SMB (Small Business) سیسکو مانند سری Cisco Business 110/220 استفاده کنید. این سوئیچها ساده، قابل اطمینان و مقرونبهصرفه هستند و نیازهای یک خانه هوشمند یا دفتر خانگی کوچک را به خوبی برآورده میکنند. تعداد پورتها (۴ تا ۸ یا بیشتر) و قابلیتهای اولیه مانند QoS برای اولویتبندی ترافیک (مثلاً برای تماسهای VoIP یا استریمینگ) از جمله مواردی است که باید در نظر بگیرید.
سوئیچ سیسکو مناسب برای شرکت
شرکتها بسته به اندازه و پیچیدگی شبکه خود، نیازهای متفاوتی دارند. برای شرکتهای کوچک تا متوسط (SMB)، سری Cisco Catalyst 2960-L یا Catalyst 9200L میتوانند گزینههای عالی باشند. این سوئیچها قابلیت PoE برای تغذیه تلفنهای IP و اکسس پوینتها، VLAN برای تقسیمبندی شبکه، و ویژگیهای امنیتی پایه را ارائه میدهند. برای شرکتهای بزرگتر و سازمانهای دارای شعب متعدد، سوئیچهای سری Catalyst 3650، 3850یا 9300/9400/9500 مناسبترند. این مدلها مقیاسپذیری، پورتهای با سرعت بالا (۱۰G/۴۰G/۱۰۰G)، قابلیتهای امنیتی پیشرفته مانند TrustSec و ISE، و مدیریت مرکزی را فراهم میکنند.
سوئیچ سیسکو مناسب برای دانشگاه
دانشگاهها به دلیل تعداد بالای کاربران، نیاز به پهنای باند عظیم، و تنوع دستگاهها، به سوئیچهای بسیار قدرتمند و مقیاسپذیر نیاز دارند. سوئیچهای سری Cisco Catalyst 9000 (مانند Catalyst 9300 برای دسترسی، 9400 برای توزیع، و 9500/9600 برای هسته شبکه) گزینههای ایدهآلی برای محیطهای دانشگاهی هستند. این سوئیچها قابلیتهای زیر را ارائه میدهند:
دانسیته پورت بالا: برای اتصال هزاران دستگاه دانشجویان و کارکنان.
توان عملیاتی عظیم: پشتیبانی از ترافیک ویدیویی، تحقیقاتی، و دسترسی به اینترنت با سرعت بالا.
امنیت پیشرفته: با استفاده از Cisco Identity Services Engine (ISE) برای کنترل دسترسی و سیاستهای امنیتی.
پشتیبانی از وایرلس: یکپارچگی کامل با راهکارهای وایرلس سیسکو.
قابلیت برنامهریزیپذیری: با استفاده از معماری DNA Center برای مدیریت متمرکز و اتوماسیون شبکه.
امنیت شبکه امروزه از اهمیت بالایی برخوردار است. فایروالهای سیسکو مانند سری Cisco ASA و Cisco Firepower راهکارهای امنیتی قدرتمند برای محافظت از شبکهها در برابر تهدیدات سایبری ارائه میدهند. Firepower نسل جدید فایروالهای سیسکو است که قابلیتهای پیشرفتهای نظیر IPS/IDS، فیلترینگ URL، و کنترل برنامهها را فراهم میکند.
با افزایش استفاده از دستگاههای بیسیم، نقاط دسترسی (AP) به بخش جداییناپذیری از شبکهها تبدیل شدهاند. سیسکو سریهای Aironet و Meraki را برای پوشش بیسیم داخلی و خارجی ارائه میدهد که از استانداردهای جدید Wi-Fi (مانند Wi-Fi 6/6E) پشتیبانی میکنند و قابلیتهای امنیتی و مدیریتی پیشرفتهای دارند.
نکات کلیدی برای خرید تجهیزات شبکه سیسکو
برای یک سرمایهگذاری هوشمند، به نکات زیر توجه کنید:
نیازسنجی دقیق: ابتدا نیازهای فعلی و آتی شبکه خود را از نظر تعداد کاربران، پهنای باند، نوع ترافیک و قابلیتهای امنیتی به دقت مشخص کنید.
بودجه: محصولات سیسکو در ردههای قیمتی مختلفی عرضه میشوند. بودجه خود را تعیین کرده و به دنبال بهترین کارایی در محدوده بودجه خود باشید.
مقیاسپذیری: تجهیزاتی را انتخاب کنید که قابلیت ارتقاء و توسعه در آینده را داشته باشند تا با رشد سازمان شما همگام شوند.
پشتیبانی و نگهداری: به خدمات پس از فروش و گزینههای پشتیبانی سیسکو (مانند قراردادهای SmartNet) توجه کنید. پشتیبانی مناسب میتواند عمر مفید تجهیزات شما را افزایش دهد.
امنیت: مطمئن شوید که تجهیزات انتخابی شما دارای ویژگیهای امنیتی لازم برای محافظت از دادهها و زیرساخت شبکه شما هستند.
قابلیت مدیریت: سیسکو ابزارهای مدیریتی متنوعی (مانند Cisco DNA Center) را ارائه میدهد. سادگی مدیریت تجهیزات میتواند در زمان و هزینههای عملیاتی صرفهجویی کند.
سوالات متداول در مورد تجهیزات شبکه سیسکو
۱. آیا خرید تجهیزات سیسکو برای شبکههای کوچک یا خانگی مقرون به صرفه است؟
بله، سیسکو خط تولید Small Business (سری Cisco Business) را برای شبکههای کوچک و خانگی ارائه میدهد که گزینههایی با قیمت مناسب و عملکرد قابل اعتماد هستند. با این حال، برای نیازهای بسیار پایه، ممکن است سایر برندها گزینههای ارزانتری باشند، اما سیسکو پایداری و امنیت بالاتری را فراهم میکند.
۲. تفاوت بین سوئیچهای Managed و Unmanaged چیست؟ کدام یک را انتخاب کنم؟
سوئیچهای Unmanaged (غیر مدیریتی) ساده و پلاگاند-پلی هستند و نیازی به پیکربندی ندارند، اما هیچ کنترلی بر ترافیک شبکه ارائه نمیدهند. سوئیچهای Managed (مدیریتی) قابلیتهای پیشرفتهای نظیر VLAN، QoS و امنیت را ارائه میدهند که امکان بهینهسازی و کنترل شبکه را فراهم میکنند. برای شبکههای خانگی کوچک، Unmanaged کافی است، اما برای شرکتها و دانشگاهها، سوئیچهای Managed سیسکو ضروری هستند.
۳. آیا میتوانم تجهیزات سیسکو دست دوم بخرم؟
خرید تجهیزات دست دوم سیسکو (Refurbished) میتواند راهی برای صرفهجویی در هزینه باشد، به خصوص برای مدلهای قدیمیتر که همچنان کارآمد هستند. اما حتماً از فروشندگان معتبر خرید کنید که ضمانتنامه و پشتیبانی ارائه میدهند. از سلامت سختافزاری و قانونی بودن لایسنسها اطمینان حاصل کنید.
۴. Cisco DNA Center چیست و چه کمکی میکند؟
Cisco DNA Center یک پلتفرم نرمافزاری برای مدیریت، اتوماسیون، تحلیل و تضمین عملکرد شبکههای سیسکو است. این ابزار به سازمانها کمک میکند تا شبکههای خود را سادهتر مدیریت کنند، دید کاملی از عملکرد شبکه داشته باشند، و امنیت را از طریق سیاستهای متمرکز اعمال کنند. استفاده از DNA Center به ویژه برای شبکههای بزرگ و پیچیده توصیه میشود.
۵. آیا لازم است برای کار با تجهیزات سیسکو گواهینامههای خاصی داشته باشم؟
بله، برای پیکربندی و مدیریت پیشرفته تجهیزات شبکه سیسکو، داشتن دانش و گواهینامههای سیسکو (مانند CCNA، CCNP، CCIE) بسیار مفید است. این گواهینامهها نشاندهنده تخصص شما در زمینه فناوریهای سیسکو هستند و به شما کمک میکنند تا از تمام پتانسیل تجهیزات خود بهرهبرداری کنید.
نتیجهگیری
انتخاب و خرید تجهیزات شبکه سیسکو تصمیمی استراتژیک است که میتواند تأثیر چشمگیری بر کارایی، امنیت و پایداری زیرساخت فناوری اطلاعات شما داشته باشد. با درک دقیق از نیازهای شبکه خود، آشنایی با انواع مختلف محصولات سیسکو و توجه به نکات کلیدی مانند مقیاسپذیری و پشتیبانی، میتوانید یک سرمایهگذاری هوشمندانه انجام دهید. چه به دنبال سوئیچ سیسکو مناسب برای منزل باشید، چه نیاز به سوئیچ سیسکو مناسب برای شرکت داشته باشید و چه به دنبال راهکارهای جامع برای یک دانشگاه باشید، سیسکو طیف وسیعی از گزینهها را ارائه میدهد که با کیفیت و نوآوری خود، آیندهای مطمئن برای شبکه شما رقم میزنند. به یاد داشته باشید که مشاوره با متخصصان شبکه و بررسی دقیق ویژگیها، کلید یک انتخاب درست و هوشمندانه است.


 ورود | عضویت