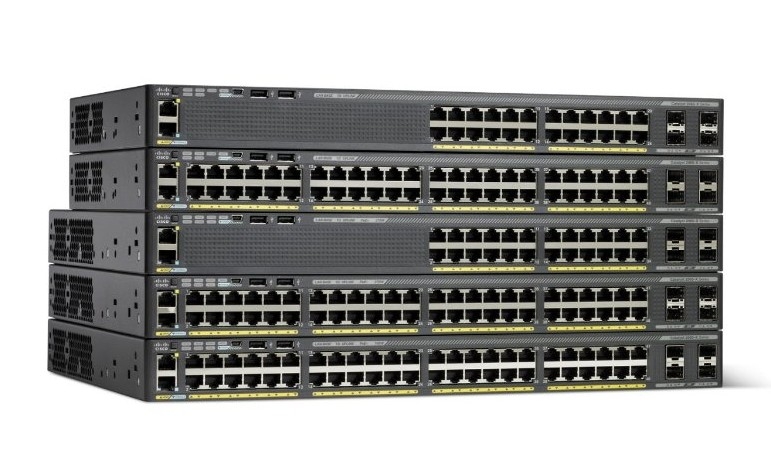
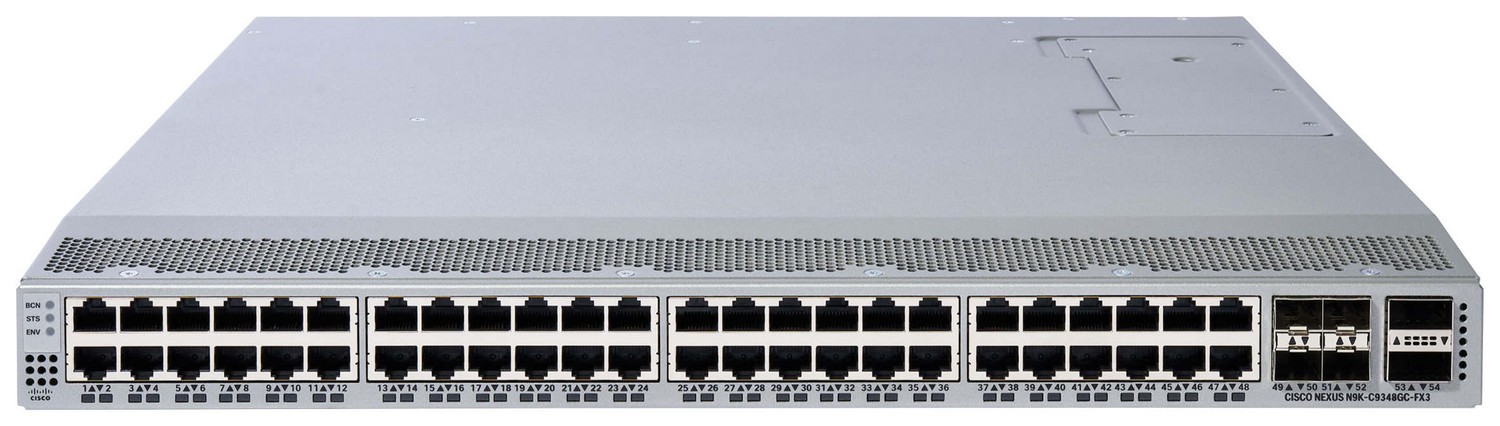
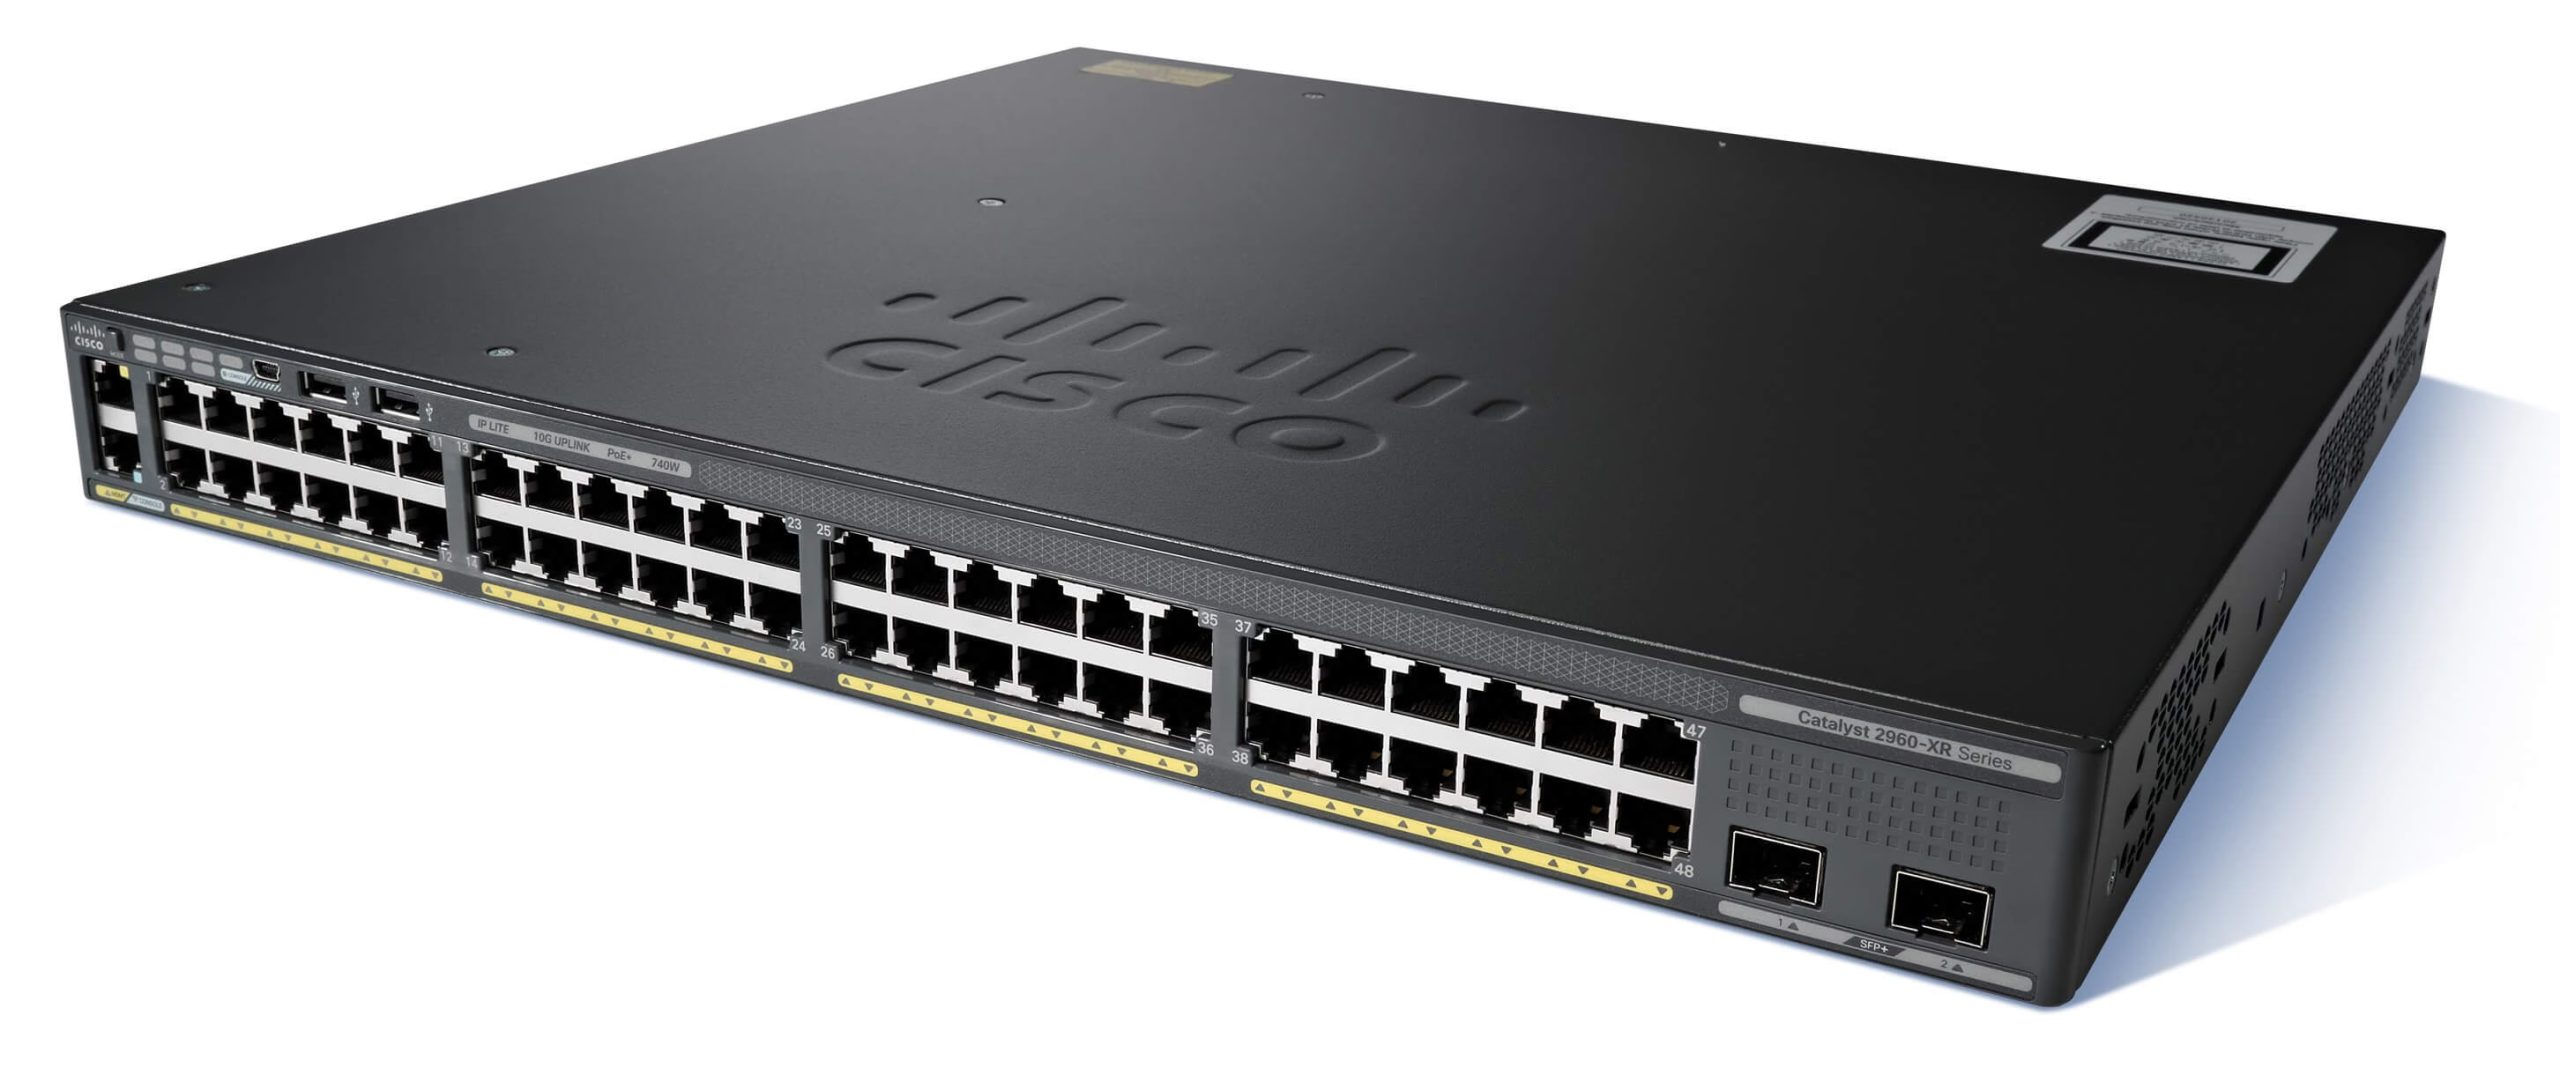
سوئیچ Cisco WS-C3850-24T-E یک سوئیچ لایه ۳ قدرتمند از خانواده Catalyst 3850 است که با ۲۴ پورت Gigabit Ethernet RJ-45 ارائه میشود. این مدل بهویژه برای شبکههای Enterprise و سازمانهای متوسط تا بزرگ طراحی شده است و با سیستمعامل Cisco IOS XE کار میکند. این سوئیچ علاوه بر پشتیبانی از قابلیتهای Routing پیشرفته، QoS، امنیت و StackWise-480، امکان مدیریت متمرکز و پایدار شبکه را نیز فراهم میکند.
شرکت سیسکو (Cisco) به عنوان یکی از پیشگامان دنیای شبکه، محصولات متنوع و قدرتمندی برای انواع محیطهای شبکه ارائه میدهد. از جمله پرطرفدارترین سریهای سوئیچینگ و روتر این شرکت میتوان به سریهای Nexus، Catalyst و Meraki اشاره کرد. در این مقاله قصد داریم به طور دقیق تفاوتها، کاربردها و ویژگیهای هر یک از این سریها را بررسی کنیم تا انتخاب مناسبتری برای نیازهای شبکه شما فراهم شود.
سری Nexus بیشتر در محیطهای دیتاسنتر و مراکز داده (Data Centers) کاربرد دارد. این سری برای ارائه عملکرد بالا، پشتیبانی از تکنولوژیهای مدرن و مقیاسپذیری طراحی شده است.
ویژگیهای کلیدی
عملکرد بسیار بالا: مناسب برای دیتاهای حجیم و شبکههای با ترافیک سنگین.
پشتیبانی از تکنولوژیهای پیشرفته: مانند Fibre Channel over Ethernet (FCoE)، VXLAN، و قابلیتهای گسترده در مجازیسازی شبکه.
مقیاسپذیری بالا: امکان ایجاد شبکههای بسیار بزرگ با تعداد سوئیچ زیاد.
پشتیبانی از نرمافزارهای پیشرفته: مانند Cisco NX-OS که امکانات مدیریتی و امنیتی گستردهای دارد.
سری Catalyst بیشتر در شبکههای سازمانی، ادارات و محیطهای LAN (شبکههای محلی) استفاده میشود. این سری یکی از پرطرفدارترین و قدیمیترین محصولات سیسکو است که قابلیتهای مدیریت، امنیت و پشتیبانی گستردهای دارد.
ویژگیهای کلیدی
قابلیتهای مدیریت پیشرفته: شامل قابلیتهایی مثل QoS، امنیت سطح بالا، و مدیریت آسان.
پشتیبانی از فناوریهای متنوع: مانند PoE (Power over Ethernet)، Layer 2 و Layer 3 Switching.
انعطافپذیری: مناسب برای محیطهای مختلف از دفاتر کوچک تا سازمانهای بزرگ.
قابلیت اطمینان بالا: طراحی شده برای فراهم کردن uptime و عملکرد پایدار.
Meraki یکی از جدیدترین سریهای سیسکو است که به صورت ابری (Cloud-managed) مدیریت میشود. این سری برای کسانی مناسب است که به دنبال راهحلهای ساده، سریع و قابل مدیریت از راه دور هستند.
ویژگیهای کلیدی
مدیریت ابری: تمامی تنظیمات، نظارت و گزارشگیری از طریق داشبورد تحت وب انجام میشود.
راهاندازی آسان: بدون نیاز به دانش عمیق شبکه، قابل استفاده برای کاربران غیر حرفهای.
امنیت و نظارت پیشرفته: فایروال، کنترل دسترسی، و گزارشهای بلادرنگ.
قابلیت مقیاسپذیری سریع: مناسب کسبوکارهای کوچک و متوسط با رشد سریع.
موارد استفاده
کسبوکارهای کوچک و متوسط
محیطهایی که نیاز به مدیریت ساده و از راه دور دارند
شعب مختلف شرکتها که به صورت توزیعشده مدیریت میشوند
جمعبندی و نکات کلیدی
ویژگی
Nexus
Catalyst
Meraki
محیط استفاده
دیتاسنتر و مراکز داده
شبکه سازمانی و LAN
مدیریت ابری، کسبوکارهای کوچک
عملکرد
بسیار بالا
متوسط تا بالا
متوسط
مدیریت
نرمافزار NX-OS
مدیریت سنتی و پیشرفته
کاملاً ابری و ساده
امنیت
پیشرفته
قوی
پیشرفته با کنترل از راه دور
مقیاسپذیری
بسیار بالا
متوسط تا بالا
متوسط با افزایش آسان
نتیجهگیری
اگر به دنبال عملکرد بسیار بالا و تکنولوژیهای پیشرفته در دیتاسنتر هستید، سری Nexus بهترین انتخاب است. برای شبکههای سازمانی با نیاز به مدیریت و امنیت مناسب، سری Catalyst انتخابی مطمئن است. اما اگر میخواهید مدیریت ساده، از راه دور و بدون پیچیدگی داشته باشید، Meraki با مدل ابری بهترین گزینه شما خواهد بود.
سوئیچ Cisco WS-C3850-24XS-E یک سوئیچ لایه ۳ پیشرفته با ۲۴ پورت +10G SFP است که برای شبکههای Enterprise و محیطهای دیتاسنتر طراحی شده است. این سوئیچ با سیستمعامل Cisco IOS XE کار میکند و بهروزرسانی منظم سیستمعامل، امنیت، عملکرد و پایداری شبکه را تضمین میکند.
Cisco ACI : کمپانی سیسکو همواره در جهت بهبود کارایی تجهیزات ساخت خود، قابلیت های جدیدی را ارائه می نماید. یکی از این اقدامات ارائه قابلیت ACI (مخفف عبارت Application Centric Infrastructure) می باشد. تکنولوژی Cisco ACI مشکلات موجود در مراکز دادهی نسل قبل را مرتفع نمود و با ارائه ملزومات مورد نیاز سبب افزایش کارایی و بهرهوری می گردد.
در واقع این قابلیت شیوه های قدیمی شبکه را تغییر داده و دستورات جدیدی را فراهم می کند. ACI از یک سیستم کنترل استفاده می کند که در آن مشخص خواهیم کرد نتیجه نهایی مورد نظرمان چیست. تکنولوژی سیسکو ACI با ایجاد یک ابر زیرساختی یکپارچه، پیچیدگیهای مربوط به پیکربندی زیرساخت را به صورت کامل از میان بر می دارد، به گونهای که مدیران شبکه، دیگر درگیر پیکربندی ارتباطات زیرساختی و پیچیدگیهای آنها نخواهند بود.
یک مدیریت سیاستگذاری شده متمرکز یا (Cisco Application Policy Infrastructure Controller (APIC
یک Cisco Application Virtual Switch (AVS) for the virtual network edge برای لبه شبکه مجازی
نوآوری های نرم افزاری و سخت افزاری
زیرساخت های یکپارچه فیزیکی و مجازی
یک اکوسیستم باز از فروشندگان شبکه، ذخیره سازی، مدیریت و هماهنگی
مقایسه میان سیسکو ACI و سیسکو DNA Center
مزایای اصلی Cisco ACI:
ـ بهینه سازی شبکه از طریق:
سادگی عملیاتی، سیاست های مشترک، مدیریت عملیاتی در برنامه های کاربردی، شبکه و منابع امنیتی
شبکه انعطاف پذیر و در عین حال بسیار در دسترس که اجازه می دهد برنامه کاربردی agile در یک یا چند سایت و در سایت های جهانی بدون نیاز به زیرساخت های پیچیده (Data Center Interconnect (DCI قرار بگیرد.
مدیریت شبکه متمرکز و دید با اتوماسیون کامل و نظارت بر سلامت شبکه در زمان واقعی
ارائه راه حل cloud-ready SDN
Platform مشترک برای مدیریت محیط های فیزیکی و مجازی
ـ محافظت از تجارت از طریق:
استمرار در کسب و کار و ریکاوری خرابی ها
ایجاد شبکه ایمن با یک الگوی امنیتی zero-trust و ویژگی های امنیتی جدید مانند microsegmentation
ـ ساختار Spine and Leaf Structure:
ACI در یک شبکه Clos ساخته شده است و دارای گره های Spine و Leaf است که در شکل زیر نشان داده شده است. هر leaf به شکلی شبکه ای به Spine متصل است. این طراحی افزایش ترافیک شرق به غرب ناشی از افزایش سرورهای مجازی در رأس ، هاست های فیزیکی را در مدرن ترین مراکز داده مکان یابی می کند.
انواع هاست ها یا EndPoints ها (دستگاه های شبکه، سرور، سرورهای مجازی و غیره) فقط به پورت های Leaf متصل می شوند و و هرگز به پورت های Spine متصل نمی شوند. گره های Spine و Leaf هر دو از سوئیچ های سیسکو سری Nexus 9000 تشکیل شده اند، اگرچه برای ادغام سایر سوئیچ های Nexus برای انتقال شبکه فعلی شما به مدل جدید ACI نیز روش هایی وجود دارد.
ـ مدل سیاست گذاری:
ACI از الگوی سیاست گذاری white-list استفاده می کند، به این معنی که به هیچ بسته ای اجازه دسترسی به برنامه ها را نمی دهد. در ACI می توانیم گروه های EndPoint را برای هر ساختاری مانند برنامه ها، گروه های پورت مجازی ، VLAN ها و غیره ایجاد کنیم. به طور کلی ما این موارد را در یک مدل برنامه 3 لایه تنظیم می کنیم که در بسیاری از مراکز داده وجود دارد. برنامه 3 لایه شامل یک لایه وب ، یک لایه برنامه و یک لایه پایگاه داده است. برای هر برنامه در هریک از این ردیف ها، می توانیم ماشین های مجازی داشته باشیم. بعد از راه اندازی EPG ها می توانیم سیاست هایی ایجاد کنیم تا انواع خاصی از ترافیک بین آنها جریان یابد. به عنوان مثال، برخلاف لیست های کنترل دسترسی که فقط مجوزهای unidirectional را ارائه می دهند.اگر بخواهیم بین دیتابیس و لایه های برنامه، دسترسی bi-directional را برای یک ترافیک خاص ایجاد کنیم می تواینم این کار را انجام دهیم. البته ممکن است فقط دسترسی unidirectional مجاز باشد.
ـ نمودار خدمات:
گاهی در جریان ترافیک نیاز به سخت افزار و نرم افزارهای قدیمی شبکه نیز وجود دارد. به عنوان مثال وقتی که ما به تعادل بار فایروال یا حتی نوعی آنتی ویروس و یا هر راه حل امنیتی دیگر بین لایه ها احتیاج داشته باشیم.
با استفاده از یک پروتکل جدید به نام OpFlex ما قادر خواهیم بود در انواع Cisco and 3rd-party applications and appliances استفاده کنیم. این امر ایجاد امنیت بین لایه ها و سازه هایی را که به راحتی قابل کپی و تغییر باشند را آسان تر می سازد.
ـ پروفایل اپلیکیشن شبکه:
بعد از تنظیم EPG ها، سیاست ها و نمودارهای خدمات را بین لایه ها Contracts ایجاد می کنیم. EPG ها هم به عنوان ارائه دهنده و هم مصرف کننده این Contractsها می توانند عمل می کنند که اساساً سیاست ها را به لایه هایی مرتبط متصل می کنند. همه اینها با هم پروفایل اپلیکیشن شبکه را تشکیل می دهند. این پروفایل اپلیکیشن شبکه نه تنها امنیت لایه ای را در اختیار ما قرار دهد، بلکه ساختارهای قابل استفاده مجدد دیگری را نیز به ما می دهد که مدیران می توانند در هر نقطه از شبکه آنها را اعمال کنند.
این مقاله بخش کوچکی از نکات مربوط به Cisco ACI و نحوه عملکرد آن را پوشش داده است. آدرسهای ACI نه تنها نیاز به مجازی سازی شبکه را برآورده می کنند بلکه برای ایجاد یک شبکه stateless در کل مرکز داده، انتزاع سخت افزاری را ایجاد می کنند. این شبکه به دلیل مواردی مانند اتوماسیون و فرآیندهای قابل تکرار باعث می شود تا مدیران شبکه نه تنها ارتباط بهتری با مدیران برنامه ها داشته باشند بلکه شبکه های قدرتمندی ایجاد می کند که نسبت به شبکه های قدیمی، در زمان کمتر عملکرد بهتری را ارائه می دهند.
سیسکو SD-Access : شبکه های سازمانی بسیار پیچیده هستند. برای مثال، محوطه یک دانشگاه و یا یک شرکت و یا سازمان با چندین شعبه را می توان از طریق اتصالات WAN به هم متصل کرد. که البته در این شرایط دستگاه های زیادی در لایه فیزیکی شامل روترها، سوئیچ های شبکه، فایروال ها، سرورها، کنترل کننده های شبکه بی سیم و غیره را خواهیم داشت که این امر مدیریت کل شبکه را سخت می کند.
برای یک کارشناس IT شاید بهترین شرایط داشتن دید کلی و عمیق نسبت به کل شبکه می باشد که همچنین بتواند از این اطلاعات در رابطه با دیگر سیاست های امنیتی استفاده نماید. اما بهترین حالت ممکن اینگونه است که شبکه خود را بخش بندی کرده و اجازه دهید هر بخش به صورت پویا این سیاست های امنیتی را اجرا نماید.
دسترسی نرمافزار محور (Software-Define Access) یا به اختصار SD-Access سیسکو همراه با سیسکو DNA برای مقاصد مشخصی در شبکه طراحی شده اند.
SD-Access سیسکو حاصل تکاملِ طراحیهای قدیمی Campus LAN در شبکههایی است که بطور مستقیم تصمیمات سازمان را اجرا میکنند. SD-Access سیسکو مجهز به یک پکیج از برنامههای کاربردی است که به عنوان بخشی از نرمافزار Cisco Center DNA برای طراحی، آمادهسازی، اعمال Policy و تسهیل در ایجاد یک Campus هوشمند شبکهی سیمی و بیسیم، اجرا میشوند.
Cisco SD-Access تقسیم بندی خودکار مبتنی بر قابلیت دید را برای جداسازی کاربر، دستگاه و ترافیک برنامه بدون طراحی فیزیکی مجدد شبکه فراهم می کند. در سیسکو SD-Access خط مشی دسترسی کاربر به صورت خودکار بوده و می توان اطمینان حاصل کرد که آیا این سیاست ها برای کاربران، تجهیزات و برنامه های شبکه به درستی وضع شده اند یا خیر؟
این امر با استفاده از سیاست های دسترسی یکپارچه در سراسر LAN و WLAN محقق می شود و بدون ایجاد خطر در امنیت، یک تجربه کاربری با ثبات را در هر قسمت از شبکه ایجاد می کند.
بررسی راه حل Cisco SD-Access:
Cisco SD-Access با بهبود قابلیت مشاهده، تعریف و بکارگیری سیاستهای دسترسی group-based، تقسیم بندی شبکه برای جداسازی ترافیک، کاهش خطر و تهدیدها و دستیابی به سازگاری در سیاست در کل شرکت از کاربران تا برنامه ها، امکان تبدیل فناوری اطلاعات را فراهم می کند. سیسکو SD-Access شامل برخی عناصر اساسی است ، از جمله:
ـ معماری مبتنی بر کنترل کننده (Controller-based architecture):
در شبکه های سنتی مدیریت هر دستگاه به طور جداگانه صورت می گرفت، که این کار بسیار زمان بر بوده و همچنین خطای انسانی در آن امری اجتناب ناپذیر بوده است. Cisco SD-Access از مرکز سیسکو DNA، به منظور کنترل و اداره اجزای شبکه مبتنی بر DNA سیسکو استفاده می نماید. اجرای سیسکو SD-Access زمان بر نبوده و می توان به سرعت آن را در شبکه پیکربندی کرد.
ـ اساس شبکه (Network fabric):
با استفاده از یک عنصر کنترل کننده، می توانید شبکه را در بلوک های منطقی بنام fabric در نظر بگیرید. Cisco SD-Access Fabric از پوشش های مجازی شبکه استفاده می کند تا در مقیاس بسیار گسترده از پویای ، تقسیم بندی و برنامه ریزی پشتیبانی کند.
Virtual Network Overlay از یک سطح کنترل استفاده می کند تا نقاط انتهایی را در مکان شبکه خود به روز نگه دارد، زیرا نقاط انتهایی در شبکه همواره تغییر می کنند. به طور کلی با جدا سازی ترافیک شبکه، پیچیدگی ها را کاهش و مقیاس پذیری و همگرایی را بهبود می بخشد.
Cisco SD-Access Fabric چندین قابلیت کلیدی را ، از جمله پویایی میزبان بدون در نظر گرفتن حجم دیتا و اندازه شبکه ، تقسیم بندی لایه 2 و لایه 3 و یکپارچه سازی بی سیم فراهم می کند. از دیگر قابلیت ها می توان به سرویس های هوشمند برای شناسایی برنامه، تجزیه و تحلیل ترافیک، اولویت بندی ترافیک و دستور عملکرد بهینه و اثربخشی عملیاتی اشاره کرد.
ـ زیرساخت قابل برنامه ریزی (Programmable infrastructure):
برای ایجاد زیرساخت های مدرن، همواره کمپانی سیسکو دستگاه های تولید خود را تجهیز کرده و آنها را به روز رسانی می کند و همواره این تولیدات جدید همسو با قابلیت های پیشرفته مبتنی بر استاندارد و قابل توسعه هستند.
صرفه جویی در زمان با استفاده از سیسکو SD-Access:
با استفاده از سیسکو SD-Access می توانید زمان لازم برای مدیریت و بهبود امنیت شبکه را به شدت کاهش دهید.
معماری سیسکو SD-Access:
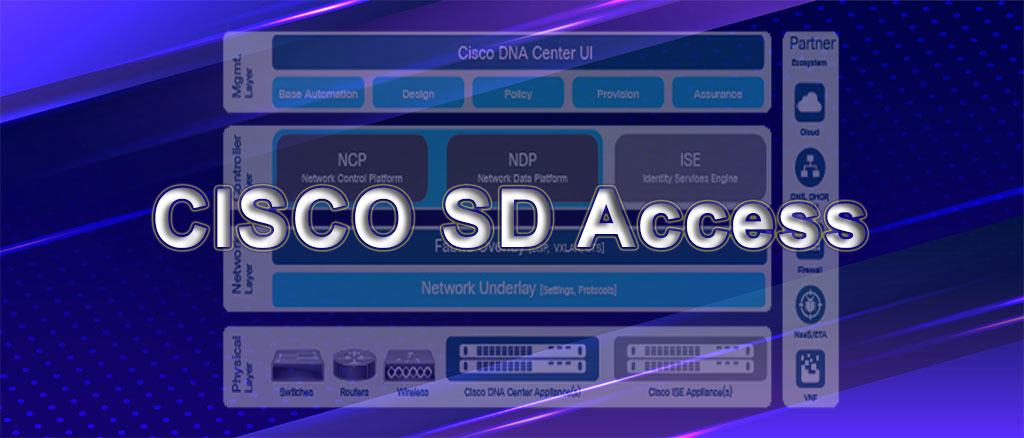
سیسکو SD-Access از پنج لایه اساسی تشکیل شده است که شامل:
1ـ لایه فیزیکی:
این لایه شامل عناصر سخت افزاری، مانند روترها ، سوئیچ ها و سیستم عامل های بی سیم، اینترفیس و لینکهای ارتباطی، سوئیچ های مجازی (کلاستر) و همچنین سرورهای سخت افزاری و نرم افزاری های آن است.
2ـ لایه شبکه:
در زمان اجرا لایه شبکه در بالای لایه فیزیکی قرار دارد. این لایه را می توان به دو زیر مجموعه تقسیم کرد:
شامل تنظیمات، پروتکل ها و جداول و همچنین Stacking یا مجازی سازی دستگاه برای دستگاه هایی که یک لایه انتقال را فراهم می کنند.
شامل تنظیمات، پروتکل های حمل، سیاست ها و جداول مربوط به تجهیزاتی است که یک لایه منطقی را بر روی Network underlay ارائه می دهند.
Network underlay مشابه لایه 2 و 3 بوده و بیشترین ارتباط را با لایه فیزیکی دارد اما تمرکز آن انتقال بسته های داده به دستگاه های موجود در شبکه می باشد. Fabric overlay عمدتا یک شبکه منطقی (تونل شده) است که تقریباً تمام دستگاه های شبکه را بهم متصل می کند و پیچیدگی ها و محدودیت های ذاتی لایه (فیزیکی) را خلاصه می کند. این دو لایه بخش مهمی از راه حل سیسکو SD-Access را تشکیل می دهند به طوری که با همکاری هم بسته های دیتا را به تجهیزات شرکت کننده در SD-Access انتقال می دهند.
3ـ لایه کنترل:
شامل نرمافزار مدیریت سیستم و زیرسیستمهای راهبردی مانند اتوماسیون، احراز هویت و تجزیه و تحلیل میباشد. در حقیقت مدیریت لایه شبکه بر عهده لایه کنترل میباشد.
این لایه به سه دسته تقسیم می شود که شامل:
ـ اتوماسیون پایه و فابریک:
شامل تنظیمات، پروتکل ها و جداول برنامه برای پشتیبانی از اتوماسیون دستگاه های شبکه و خدمات مربوطه ((Cisco Network Controller Platform (NCP).
ـ اطمینان و تجزیه و تحلیل:
شامل تنظیمات، پروتکل ها و جداول برنامه برای پشتیبانی از جمع آوری و تجزیه و تحلیل وضعیت های کاربر، شبکه و برنامه ((Cisco Network Data Platform (NDP).
ـ خدمات هویت و سیاست:
شامل تنظیمات، پروتکل ها و جداول برنامه برای پشتیبانی از خدمات شناسایی و شناسایی خط نهایی ((Cisco Identity Services Engine (ISE).
این زیر دسته های لایه کنترل کننده یک لایه abstraction تشکیل می دهند تا پیچیدگی ها و وابستگی های مدیریت بسیاری از دستگاه ها و پروتکل های شبکه را پنهان کنند. به عنوان مثال ، هر زمان که چیزی را در ساختار SD-Access اضافه، حذف یا به روز کنید، این زیر دسته مسئولیت اطمینان از افزودن، حذف یا به روزرسانی صحیح آن ها را دارند.
کلیه خدمات اتوماسیون “پایه” و “فابریک” توسط Cisco NCP و کلیه خدمات “تجزیه و تحلیل” و “اطمینان” توسط CDP NDP ارائه می شوند. هر دو این زیر سیستم ها با هم در یک دستگاه فیزیکی (های) یکسان کار می کنند. تمام خدمات “هویت” و “خط مشی” توسط Cisco ISE ارائه می شود که با یک یا چند دستگاه جداگانه کار می کند.
این زیر سیستم های کنترل کننده ممکن است در یک یا چند دستگاه در یک مدل مستقل، در محل کار شما و به عنوان سرویس های مبتنی بر ابر کار کنند.
قسمت مهم این لایه (از منظر معماری) این است که این سه زیر دسته راه حل کلی SD-Access را تشکیل می دهند. هر زیر دسته وظیفه مدیریت بخشی از راه حل و تبادل اطلاعات متنی با سایرین را بر عهده دارد. آنها با هم کار می کنند تا یک سیستم مدیریت بسته کاملاً خودکار برای دستگاه های شرکت کننده در Cisco SD-Access را ارائه دهند.
4ـ لایه مدیریت:
شامل عناصری است که کاربران با آن ارتباط برقرار می کنند، به ویژه رابط کاربری گرافیکی (GUI)، همچنین API ها و رابط های (CommandLine (CLI در صورت لزوم کاربران از طریق لایه مدیریت با لایه کنترل کننده ارتباط برقرار می کنند، این لایه همچنین می تواند به لایه های بیشتری تقسیم شود، اگرچه به روشی متغیر، زیرا گردش کارهای مختلف کاربر می تواند به عنوان برنامه های جداگانه (کوچکتر) در معرض دید قرار گیرد یا به عنوان مراحل جداگانه در یک برنامه واحد (بزرگتر) با هم ادغام شود.
دو نوع برنامه وجود دارد:
ـ تنظیمات مرکز سیسکو DNA:
حاوی تنظیمات کنترل کننده ، API ها و جداول برای پشتیبانی از ارتباطات بین سیستم های فرعی و همچنین ادغام سرویس های مشترک.
برنامه های مرکز سیسکو DNA:
ابزارهای گردش کار و داده های برنامه زمینه ای را برای پشتیبانی از گردش کارهای مختلف کاربر (مانند طراحی ، سیاست ، تهیه و اطمینان) می باشد. تنظیمات Cisco DNA Center مشابه تنظیمات موجود در سایر سیستم های مدیریت شبکه هستند اما همچنین شامل ابزارها و تنظیمات خاصی برای ادغام بین سیستم های فرعی کنترل کننده و همچنین API ها برای ادغام با سیستم های مختلف خارجی هستند.
برنامه های کاربردی Cisco DNA Center برای سادگی طراحی شده اند و براساس گردش کار کاربر اصلی تعریف شده توسط Cisco DNA مانند طراحی، سیاست، تهیه و اطمینان اقدامات لازم را انجام می دهند.
بخش مهم این لایه (از منظر معماری) این است که این دو نوع برنامه نحوه تعامل کاربر با راه حل SD Access، نحوه تعامل Cisco DNA Center با سیستم های شریک و intent-based را تشکیل می دهد. این یک رابط کاربری قابل انعطاف و قابل تنظیم و سیستم تجربه کاربر (UI / UX) است که امکان تکامل راه حل را در آینده فراهم می کند.
5ـ لایه پارتنر:
شامل همه سیستم های سیسکو و third-party partner است که توانایی افزایش خدمات و یا نفوذ در SD-Access را دارند. با توسعه بیشتر سیستم های مبتنی بر کنترل کننده و پیشرفتهای در زمینه سخت افزاری و نرم افزاری دستگاههای شبکه دارای Fabric، اکنون می توان اطلاعات متنی در زمان واقعی را بین مرکز DNA سیسکو و سیستم های مختلف به اشتراک گذاشت.
در حالی که ممکن است این لیست کامل نبوده و مدام به آن افزوده شود در اینجا تعدادی از آنها را مثال می زنیم:
فایروال ها: محتوای هویت و سیاست را برای قوانین فایروال group-based اشتراک بگذارید.
DNS ، DHCP و IPAM: تخصیص IP و نام آدرس را به اشتراک بگذارید.
خدمات نام دامنه (DNS)
پروتکل پیکربندی میزبان پویا (DHCP)
مدیریت آدرس (IP (IPAM
Cloud Services: هویت ، سیاست و زمینه حمل و نقل را برای برنامه های مبتنی بر cloud به اشتراک بگذارید.
NaaS و ETA: شناسه و ویژگی های سیاست را برای کاهش تهدیدات به اشتراک بگذارید.
شبکه به عنوان حسگر (NaaS)
تجزیه و تحلیل تهدید رمزگذاری شده (ETA)
توابع شبکه مجازی (VNF): هویت ، سیاست و زمینه حمل و نقل را برای برنامه های مبتنی بر کانتینر به اشتراک بگذارید.
مثالها و احتمالات بسیار دیگری وجود دارد. با ادامه تکامل اکوسیستم شریک Cisco SD-Access، ما روش های جدیدی را برای اشتراک و استفاده از داده های متنی با شرکای خود اضافه خواهیم کرد.
سوئیچ های شبکه ای که از راه حل سیسکو SD-Access پشتیبانی می کنند:
ـ Cisco Catalyst 9300 Series
ـ Cisco Catalyst 9400 Series
ـ Cisco Catalyst 9500 Series
ـ Cisco Catalyst 3650 Series
ـ Cisco Catalyst 3850 Series
ـ Cisco Catalyst 4500-E Series
ـ Cisco Catalyst 6880-X Series
ـ Cisco Catalyst 6840-X Series
ـ Cisco Catalyst 6807-XL
ـ Cisco Catalyst 6500-E Series
ـ Cisco Nexus 7700 Series
این سوئیچ ها به عنوان گره های داخلی SD-Access پشتیبانی می شوند:
ـ Cisco Catalyst 3560-CX Series
ـ Cisco Catalyst Digital Building Series
ـ Cisco Industrial Ethernet 4000 and 5000 Series
روترهای شبکه ای که از راه حل سیسکو SD-Access پشتیبانی می کنند:
ـ Cisco ASR 1000-X Series
ـ Cisco ASR 1000-HX Series
ـ Cisco ISR 4300 Series
ـ Cisco ISR 4400 Series
ـ (Cisco Integrated Services Virtual Router (ISRv
ـ (Cisco Cloud Services Virtual Router (CSRv
دستگاه های وایرلسی که از راه حل سیسکو SD-Access پشتیبانی می کنند:
ـ 3504 Wireless Controller
ـ 5520 Wireless Controller
ـ 8510 Wireless Controller
ـ 8540 Wireless Controller
اکسس پوینت هایی که از راه حل سیسکو SD-Access پشتیبانی می کنند:
ـ Aironet® 1700 Series
ـ Aironet 2700 Series
ـ Aironet 3700 Series
ـ Aironet 3700 Series
ـ Aironet 1800 Series
ـ Aironet 2800 Series
ـ Aironet 3800 Series
اکنون شما درک خوبی از کل راه حل Cisco SD-Access، در سطح فنی متوسط دارید و باید بتوانید همه 5 لایه اصلی سیسکو SD-Access (فیزیکی ، شبکه ، کنترل کننده ، مدیریت و شریک) را شناخته و نقش اساسی آنها را توصیف کنید. Cisco SD-Access قابلیت های جدیدی را در شبکه سازمانی نشان می دهد.
معرفی یک دوره جدید در شبکه با شبکه های مبتنی بر هدف:
معماری جدید DNA سیسکو : تفاوت شبکه مبتنی بر هدف با دیگر شبکه ها، در توجه به سادگی در فهم نیاز های کاربران می باشد به طوری که با دانستن این نیازها می توان به راحتی آنها را به اجرا در آورند. از طرفی دیگر تفاوت این شبکه ها در این است که، در حالت عادی می بایست هزاران دستور را به صورت دستی اعمال نماییم اما در این شبکه ها تمام دستورات به صورت اتوماتیک اجرا می شوند و باعث تمرکز بیشتر مدیران بر روی هدف ها سازمان می شود.
معماری شبکه دیجیتال سیسکو (DNA سیسکو) مانند پلی در جهت رسیدن تیم شما به یک شبکه مبتنی بر هدف می باشد. این یک معماری open، expandable، software-driven است که عملیات شبکه شرکت شما را سریعتر و ساده تر می کند و این در حالی است که سبب کاهش هزینه ها و کاهش خطر در شبکه می گردد.
این تنها شرکت سیسکو است که می تواند شبکه ای با هوش عمیق و امنیت یکپارچه و یک سیستم اتوماسیون در تمام شبکه را در مقیاس بزرگ، ارائه نماید. DNA سیسکو زمان کارهای تکراری و زمان بر هنگام پیکربندی شبکه را کاهش داده به همین دلیل یک مسئول IT می تواند بر نوآوری های مورد نیاز کسب و کار خود تمرکز کند.
قابلیت اطمینان و سیستم اتوماسیون DNA سیسکو بر روی یک کنترل کننده شبکه مبتنی بر نرم افزار (SDN)، تجزیه و تحلیل متنی غنی، مجازی سازی شبکه و مقیاس پذیری وسیع Cloud ساخته شده است. این دوران کاملا جدیدی از شبکه است
بیشتر روترها، سوئیچ ها و سیستم های انتقال بی سیم، امروزه از DNA سیسکو و یا نرم افزار های به روز رسانی شده استفاده می کنند. این در حالی است که با دریافت اشتراک نرم افزار های جدید می توانید از Cisco DNA Premier، Cisco DNA Advantage و Cisco DNA Essentials استفاده نمایید و از نوآوری های جدیدی که از طریق این نرم افزار ها فعال شده اند بهره مند شوید.
دستیابی به چابکی بیشتر در کسب و کار با ارائه خدمات سریع تر شبکه
کاهش هزینه های نصب و نگهداری و همچنین کاهش زمان عیب یابی در شبکه
کاهش ریسک با تشخیص سریعتر تهدید
نوآوری بهتر با ارائه تجربیات متمایز از طریق بینش های متفاوت
کاهش هزینه های سرمایه گذاری با قابلیت انتقال مجوز و دسترسی و انتقال آن به نوآوری های در حال پیشرفت
پردازش اطلاعات را ساده کرده و تجربیات برنامه را با API های باز پلتفرم، SDK ها و آداپتورها بهبود می بخشد.
چرا یک شبکه مبتنی بر هدف را انتخاب می کنیم؟
چگونه یک شبکه مبتنی بر هدف به شما در کسب و کار کمک می کند؟
این معماری به طور مداوم شبکه را با نیازهای سازمانی تطبیق داده و نظارت بر شبکه، پردازش خودکار و محافظت در برابر تهدیدات را ارائه می نماید. به عنوان مثال، کلیه عملکردهای کاربران در شبکه توسط تجهیزات ثبت و ضبط شده و خود را با آن نیازها سازگار می کنند. به طور خودکار سیاست های دسترسی بین کاربران، برنامه ها و دستگاه ها را به طور مرتب در هر نقطه از شبکه اعمال می کند. این شبکه ها نیازهای عملیاتی را درک کرده و به طور مداوم تصاویر و تکه های نرم افزار طلایی را اعمال می کنند.
آنچه که همه اینها را ممکن می سازد، یک تحول اساسی در نحوه ساخت و اجرای شبکه ها است:
مدلهای مبتنی بر سخت افزار که به سیستم عامل های باز، برنامه ریزی شده و پلت فرم های نرم افزار محور که با دیگر برنامه ها مانند سیستم ها و حوزه های فراتر از شبکه ادغام می شوند، راه می دهند.
مدیریت رابط خط فرمان تکراری به طور دستی وارد می شود و به طور خودکار توسط اتوماسیون مبتنی بر سیاست جایگزین می شود.
امنیت مبتنی بر محدوده ایجاد شده در این سیستم سبب شده است که این قابلیت از لبه (edge) شبکه تا ابر شبکه cloud را مورد پشتیبانی قرار دهد.
قابلیت مانیتورینگ و پشتیبانی شبکه به صورت ساده برای کاربران و دستگاه ها و برنامه ها و اجزا شبکه در تمام نقاط شبکه.
سیسکو DNA تمام این تغییرات را منعکس می کند. با استفاده از این معماری، کسب و کار و فناوری اطلاعات می توانند به مراتب پیچیده تر و سریعتر و هوشمندانه تر به شرایط کسب و کار پاسخ دهند.
سرعت و سهولت برای رفع نیازهای رو به رشد:
شبکه های سنتی همچنان با چالش های استقرار و مدیریت box-by-box مواجه می شوند. خدمات تهیه، نظارت و عیب یابی یک فرایند دستی است و این در حالی است که محاسبات چرخه ها را می توان در عرض چند ثانیه بررسی نمود. نصب و راه اندازی شبکه های بسیار زمان بر می باشند.
معماری های شبکه سنتی و دیجیتال به هیچ وجه قابل مقایسه نیستند. سیسکو معماری شبکه ما را با ویژگی های زیر بازنویسی کرده است:
ـ مدیریت متمرکز:
قابلیت طراحی، فعال کردن خط مشی و اطمینان از خدمات شبکه از طریق مدیریت متمرکز و مبتنی بر Cloud را ارائه می دهد. همچنین دارای توانایی نظارت بر خدمات شبکه end-to-end برای شرکت ها و سازمان ها در محل یا در Cloud می باشد.
ـ اتوماسیون:
راه اندازی سیستم دسترسی اتومات بر اساس یک سیاست در سراسر شبکه که به عنوان یک واحد، با سیسکو SD-Access عمل می کند. نصب این سیستم سبب تسریع راه اندازی شعبات یک شرکت توسط سیسکو SD-WAN خواهد شد.
ـ اطمینان:
پیش بینی عملکرد پیشگیرانه با استفاده از یادگیری ماشین برای همبستگی کاربران، دستگاه و داده های برنامه برای کسب و کارهای متنی و بینش عملیاتی می باشد. شناسایی مسائل و ارائه بینش عملی برای ارائه تجربیات شخصی و بهتر توسط این سیستم ارائه شده است.
ـ امنیت:
تهدیدها با تقسیم شبکه end-to-end و اجرای سیاست های امنیتی در سراسر شبکه کاهش می یابد. شناسایی و کاهش تهدیدات و آسیب پذیری ها با تجزیه و تحلیل شبکه – حتی در ترافیک رمزگذاری شده
ـ مجازی سازی:
سرویس های شبکه را در عرض چند دقیقه در هر پلتفرم – شعبه، محل سکونت یا public cloud بکار ببرید و کاربران را به برنامه های کاربردی با یک شبکه یکپارچه وصل کنید.
ـ پلت فرم باز:
عملیات ساده سازی فناوری اطلاعات، تطبیق با کسب و کار هدفمند را با ایجاد شبکه و گسترش آن برای ادغام با سایر سیستم ها و برنامه های کاربردی همراه با نوآوری را قادر می سازد.
شرکت سیسکو این ویژگی ها را به محصولات خود اعمال کرده است، بنابراین شما می توانید یک شبکه باز، قابل گسترش و چابک را راه اندازی نمایید. DNA سیسکو یک سیستم است که به طور مداوم یادگیری، سازگاری و حفاظت از ارائه بینش متنی و پشتیبانی مداوم از کسب و کار هدفمند شما را ارائه می دهد.
محصولات و راه حل های DNA سیسکو:
1ـ Cisco IOS XE Software :
سیستم عاملی است پیشرفته که از دستگاه های سیسکو با قابلیت برنامه نویسی، اتوماسیون مبتنی بر کنترلر و قابلیت سرویس دهی پشتیبانی می کند.
مزایا : انعطاف پذیری IT را از طریق قابلیت برنامه ریزی، مجازی سازی توابع شبکه (NFV) و اتوماسیون مبتنی بر SDN فراهم می کند.
2ـ Cisco DNA Center :
یک داشبورد واحد برای مدیریت شبکه شرکتی شما است. با استفاده از گردش کارهای بصری، ساده سازی دسترسی کاربر به خط مشی ها همراه با قابلیت اطمینان پیشرفته را ارائه می دهد که API های پلت فرم باز، آداپتورها و SDK ها را فراهم می کند.
مزایا : طراحی، ارائه و نظارت بر شبکه را آسان می کند. رضایت کاربر را با یک تجربه مبتنی بر سیاست برون ریزی افزایش می دهد و به روز رسانی شبکه را افزایش می دهد.ساده سازی IT، ادغام با دامنه های دیگر و پشتیبانی از دستگاه های تولیدکنندگان دیگر را ارائه می دهد.
3ـ Cisco SoftwareDefined Access ) SD-Access) :
تقسیم بندی end-to-end امن، دسترسی به سیاست کاربر خودکار و یک شبکه تنها در محیط های سیمی و بی سیم
مزایا : توانایی دسترسی به شبکه در هر دقیقه برای هر کاربر یا دستگاه به هر نرم افزار بدون به خطر انداختن امنیت در شبکه
یک فضای Cloud نوعی از معماری را تحویل می دهد که WAN و شعبات شما را مدیریت می کند تا تا اقدامات موجود در شبکه به ساده ، سریع و با امنیت بالا صورت پذیرد.
مزایا : ارائه تجربیات کاربری بهتر برای برنامه های کاربردی محلی که به صورت پیش فرض در cloud قرار دارند. دستیابی به چابکی بیشتر و صرفه جویی در هزینه از طریق راه اندازی آسان تر و حمل و نقل مستقل
ـ Cisco DNA Security :
با استفاده از شبکه به عنوان سنسور برای تجزیه و تحلیل و هوش در زمان واقعی، قابل مشاهده است. شبکه شما همچنین شما را قادر می سازد کنترل بیشتری را برای اجرای سیاست و تهدیدات در سراسر شبکه داشته باشید.
مزایا: کاهش خطر و محافظت از سازمان در برابر تهدیدات – حتی در ترافیک رمزگذاری شده. به دست آوردن دید 360 درجه از طریق تجزیه و تحلیل در زمان واقعی برای هوش عمیق در سراسر شبکه. پیچیدگی کمتر با امنیت پایدار
6ـ Cisco DNA Assurance :
دیدگاه غنی متنی را به تجربه برنامه های کاربردی کاربر با تاریخ، زمان واقعی و پیش بینی در میان کاربران، دستگاه ها، برنامه ها و شبکه ارائه می دهد. با قابلیت زمان سنجی در زمان واقعی، اطلاع از شرایط شبکه ای که نیاز به توجه به عملیات شبکه دارند، اطلاع می دهد.
مزایا: به شما امکان را می دهد تا عوامل ریشه ای را شناسایی کرده و پیشنهادات لازم را برای عیب یابی سریع تر فراهم کنید. ادغام با مرکز DNA سیسکو یک داشبورد تک و آسان برای استفاده با قابلیت های بینش و تمرکز پایین فراهم می کند. یادگیری ماشین به طور مداوم هوش شبکه را برای پیش بینی مشکلات پیش از وقوع آنها بهبود می بخشد.
7ـ Digital-ready infrastructure :
مسیریابی فیزیکی یا روتر و یا مجازی، سوئیچینگ و محصولات بی سیم که به عنوان پایه و اساس برای DNA سیسکو استفاده می شود.
مزایا: زیرساخت قوی از ابتدا با قابلیت های نرم افزار Cisco DNA برای حرکت سریع تر، کارآمد تر و ایمن تر نظر در گرفته شده است.
نتیجه گیری:
شما می توانید از امروز سفر خود را به یک شبکه مبتنی بر هدف با استفاده از نمونه کارهای فعلی تجهیزات شبکه سیسکو شروع و سپس نوآوری های شبکه در ماه ها و سال های آینده را از طریق قدرت نرم افزار DNA سیسکو ادامه دهید.
برای فعال کردن قابلیت های DNA سیسکو در روترها، سوئیچ ها و محصولات بی سیم سیسکو، شما نیاز به مرکز Cisco DNA و مجوز اشتراک نرم افزار Cisco DNA برای هر روتر، سوئیچ و دستگاه بی سیم خواهید داشت. شما می توانید از سه سطح صدور مجوز برای هر دستگاه انتخاب کنید: Cisco DNA Essentials، Cisco DNA Advantage و Cisco DNA Premier
ما در این مقاله سعی بر آن داشتیم تا توضیحات کاملی در رابطه با نرم افزار Cisco DNA کمپانی سیسکو ارائه دهیم.
روتر دستگاهی است که داده ها را بین نقطه های مختلف انتقال می دهد. به طور کلی می توان گفت این تجهیزات سخت افزاری دارای قابلیت های بیشتری نسبت به سایر دستگاه ها مانند هاب ها و سوئیچ شبکههستند.
در واقع روترها می توانند داده های فرستاده شده بر روی یک شبکه را تجزیه و تحلیل کرده، آن ها را درشبکه یا به شبکه دیگر ارسال کنند.
بیشتر بخوانید:روتر چیست و چگونه کار می کند؟
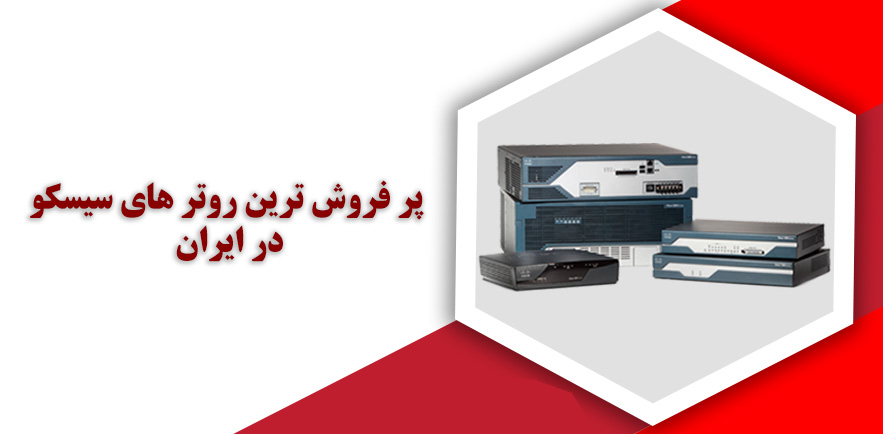
در ایران روترهایی که پرفروش هستند، عموما ساخت کمپانی های بزرگ تجهیزات شبکه به نام های Mikrotik و Cisco می باشند. اما همانطور که می دانید شرکت Cisco در رابطه با تجهیزاتی نظیر روتر، سوییچ شبکه و آی پی فونها در صدر ردیف تولید کنندگان قرار دارد .و همواره محصولاتی با کیفیت بالا و دارای بیشترین ویژگی هایی سخت افزاری و نرم افزاری تولید می نمایند.
لازم به ذکر است که محصولات سیسکو از لحاظ قیمت نسبت به برندهای دیگر، گران تر هستند که این تفاوت قیمت به دلیل قابلیت هایی است که در دیگرتجهیزات شبکه برندهای دیگر وجود ندارد. و همین قابلیت ها باعث تمایز آن و پرفروش بودنش در تمام دنیا می شود.
روتر سیسکو 1841از سری 1800 می باشد. این دستگاه قابلیت های امنیتی بهتری نسبت به نسل های قبلی خود یعنی سری 1700 دارند. به طور کلی می توان گفت این روتر محبوب ترین روتر در سری 1800 به محسوب می شوند.و برای کسب و کارهای کوچک تا کمی متوسط مناسب می باشد.
این محصول به صورت ماژولار طراحی شده است و می توان بیش از 30 ماژول سیسکو مختلف را به صورت جداگانه تهیه و بر روی آن نصب نمود.
دارای چهار اسلات که به ترتیب HWIC دو اسلات، AIM یک اسلات و Compact Flash یک اسلات میباشد. روتر سیسکو مدل CISCO 1841-K9 از پروتکل هایی نظیر GRE، VRRP، RIP-2، HSRP، RIP-1 و PBR را نیز پشتیبانی مینماید. از نقاط ضعف این روتر این است که از کارتهای مخصوص Voice و کارت های Network-Module پشتیبانی نمی کند.
2ـ روتر سیسکو مدل 2811:
این روترها نسبت به نسل های قبلی خود از قابلیت های بیشتری نظیر افزایش عملکرد امنیتی، صدا و چگالی حافظه در عین پشتیبانی بیش از 90 ماژول را دارا می باشند. این روتر دارای سرعت پردازش 30 مگاهرتز دارد. روتر سیسکو 2811 از نسل روترهای سرویس یکپارچه یا به عبارتی (Integrated Services Router ISR) است.
سرویس یکپارچه باعث سرعت بخشیدن به کسب و کار شما میشود و همچنین باعث صرفه جویی در هزینه نیز می گردد. این روتر از اکثر AIM ها، NMs، VICs، WICs و VWICs پشتیبانی می کند.
3ـ روتر سیسکو مدل 2911:
این روتر که از نسل روترهای 2900 به شمار می رود برای کسب و کارهای کوچک تا متوسط مناسب است. روتر سیسکو Cisco 2911-K9قادر است قابلیتهایی همچون: شتاب دهنده سخت افزار، پردازشگر دیجیتال سیگنال(DSP)، پردازش تماس، خدمات برنامههای کاربردی با قابلیت صوتی و تصویری، پیشگیری از نفوذ و پست الکترونیکی صوتی و تصویری را ارائه دهد.
این روتر نیز به صورت ماژولار طراحی شده و دارای اسلات EHWIC که ماژول هایی مانند WIC و HWIC و VWIC در آن قرار میگیرند.
4ـ روتر سیسکو مدل 2921:
این روتر نیز از نسل روتر های 2900 می باشد. این مدل از روتر سیسکو قادر است قابلیتهایی همچون شتاب دهنده سخت افزاری، پردازشگر دیجیتال سیگنال(DSP)، پردازش تماس، خدمات برنامههای کاربردی با قابلیت صوتی و تصویری، پیشگیری از نفوذ و پست الکترونیکی صوتی و تصویری را به صورت یکجا به کاربران خود ارائه دهد.
این روتر نیز به صورت ماژولار طراحی شده است. روتر سیسکو 2921دارای اسلاتهای EHWIC بوده که ماژول هایی مانند WIC و HWIC و VWIC در این اسلات قرار میگیرند.
5ـ روتر سیسکو مدل 3945:
این روتر نیز از نسل روتر های 3900 می باشد و به شکل ماژولار طراحی شده که قابلیت نصب ماژول های HWIC ، WIC، VWIC، EHWIC بر روی خود دارند. از طرفی با استفاده از این روترها اکثر مشکلات شبکه، و قابلیت تعویض برای جوابدهی به نیازهای کسب و کار مشتری و همچنین برای برطرف کردن مشکل رشد شبکه، ظرفیت و سرعت انجام کار افزایش پیدا میکند.
روترهای سری 3900 از سری مدلهایی هستند که قابلیت نصب SPEهای قابل تعویض و ارتقاء را دارا میباشند. روتر سیسکو Cisco 3945-K9جهت برطرف کننده ی نیازهای شبکه در سازمانها، امکان سرمایهگذاری در پلتفرم سیسکو 3900 برای مدت زمان طولانی می باشد.
نتیجه گیری:
هدف از این مقاله آشنایی شما با روترهای پرفروش سیسکو در ایران و و برخی قابلیت هایی که آنان را در صدر فروش قرار داده است.
شما می توانید انواع روتر سیسکو مورد نیاز خود را با بهترین قیمت و کیفیت، همراه با گارانتی معتبر از شبکه کالا برترین مرجع فروش و خدمات تجهیزات شبکه در ایران خریداری نمایید.
ما در دنیای زندگی می کنیم که فناوری اطلاعات هر روز در حال رشد است و هر روز فناوری های جدیدی پا به عرصه می گذارند تا کار را برای اداره شبکه ها با اندازه های مختلف آسان کنند. یکی از این فناوری ها SDN است. SDN یا Software-defined Networking یا شبکه مبتنی بر نرم افزار، به مدیریت شبکه های متوسط و بزرگ بصورت مرکزی و براساس نرم افزار گفته می شود.
در این شبکه ها تصمیم گیرنده اصلی سخت افزارها نبوده، بلکه نرم افزاها هستند که مشخص می کنند بسته های دیتا به کدامین سمت بروند. بوسیله این ابزار شما دیگر نیاز نیست برای تغییر در شبکه خود به پای تک تک سوئیچ ها و روترها بروید تا بتوانید تغییر مورد نیاز را در شبکه انجام دهید بخصوص زمانی که تعداد سوییچ های شما برای مثال 100 عدد در دیتا سنتر باشد. با استفاده از SDN شما کافیست برنامه جدید مورد نظر خود را برای شبکه درحال کار بنویسید و آن را تحویل OpenFlow بدهید. پس از آن OpenFlow به سراغ تک تک سوییچ ها می رود و تغییرات را روی آن ها انجام میدهد.
حالا اصلاً چرا راجب SDN صحبت کردیم، دلیلش اینکه در واقع نرم افزار CISCO ONE کامل تر شده SDN می باشد.
همانطور که می دانید کمپانی سیسکو همواره باید استانداردهای مورد تایید خودش رو برای محصولات ایجاد کنه و Cisco one در همین دسته قرار دارد و حتی می توان گفت بسیار کامل تر از SDN می باشد. نرم افزار CISCO ONE به عنوان یک راه مقرون به صرفه و انعطاف پذیر جهت دستیابی به نرم افزارهای مورد نیاز برای مراکز داده، مسیریابی، سوئیچینگ و همچنین نیازهای بی سیم میباشند.
این سری از سیستم عامل ها خدمات زیر را به مشتریان عرضه می نمایند:
اتصال شعبات یک شرکت و یا سازمان با محیط اطراف و سایر شعبات به صورت کابلی و یا بی سیم
ایجاد یک شبکه مرکز داده بسیار امن که با Cloudهای عمومی، خصوصی و ترکیبی کار می کند
ایجاد همکاری میان صدا و تصویر در سراسر شبکه
Cisco ONE Software، خرید، مدیریت و ارتقاء نرم افزار های زیرساختی را ساده تر می سازند.
هنگام خرید:
با خرید نرم افزار واحد و جامع Cisco ONE به دلیل دارا بودن بسیاری از قابلیت های نرم افزاری دیگر نیازی نیست که هزینهی جداگانه برای خرید این نرم افزار ها پرداخت کنید.
هنگام استفاده:
به دلیل به روزرسانیها و ارتقاء مداوم این سری از نرم افزار ها، شبکهی شما نیز همزمان به روز میشود.
هنگام Refresh:
شما با خرید این سری از نرم افزارها میتوانید کلیه سخت افزارهای سیسکو را ارتقاء دهید که این امر سبب کاهش هزینههای نرمافزاری شما خواهد شد زیرا این گونه از نرم افزارها وابسته به سخت افزار خاصی نبوده و قابلیت انتقال به نسل بعدی را نیز دارا میباشند.
ویژگی هایCisco ONE:
نرم افزار Cisco ONE ویژگی های زیر را ارائه می دهد:
این سری از نرم افزارها دارای قیمتهای عالی و دارای قابلیت use-case scenarios میباشد.
شما با وجود این نرم افزار ها به کلیه به روز رسانیها ، ارتقاء ها و فن آوریهای جدید از طریق پشتیبانی سیسکو بهره مند خواهید شد.
قابلیت به روز حفاظت از امنیت
حفظ سرمایه از طریق قابلیت انتقال این نرم افزار به سخت افزارهای دیگر
چگونگی عملکرد Cisco ONE:
نرم افزار CISCO ONE برای سوئیچینگ، مسیریابی و دامنه شبکه مراکز داده در دسترس هستند. این نرم افزارها با ارائه قابلیتهای پشرفته، به کلیه نیاز های پیچیده مشتری پاسخ میدهند.
سیسکو ONE تنها با مجوزهای دائمی ارائه می شود. البته لازم به ذکر است در سال 2017 جایگزین هایی با نام های Cisco DNA برای شبکههای سازمانی و Cisco ACI برای مراکز داده بازنویسی شده است. همچنین با دارا بودن قابلیت های بسیار سبب ایجاد ارتباط میان تجهیزات کابلی و بی سیم بین شعب مختلف یک شرکت خواهد شد. از دیگر ویژگیهای این نرم افزار توانایی مسیریابی در شبکه میباشد. مراکز داده Cisco ONE سبب ارتباط میان مراکز داده فیزیکی و مجازی در سراسر شبکه شما خواهد شد.
مزایای نرم افزار Cisco One برای سازمان ها:
با استفاده از نرم افزار Cisco One ، سازمان شما مزایای زیر را به دست می آورد:
نرم افزار لازم برای راه اندازی راه حل های کلیدی کسب و کار با قیمت مناسب
قابلیت های جدید نسخه موجود از طریق ارتقا و به روز رسانی های جزئی برای کمک به اطمینان از اینکه نرم افزار شما به طور سازگار عمل می کند و همیشه به روز است
حفاظت از سرمایه گذاری با قابلیت انتقال مجوز نرم افزار در سراسر چرخه های refresh سخت افزاری
دسترسی سریع تر به ویژگی های جدید سیسکو و محصولات
ارتباط نرم افزار CISCO ONE با Cisco DNA و ACI :
با گسترش روز افزون تکنولوژی، ضرورت ایجاد مراکز داده جهت پیشرفت در کسب و کار دیجیتال اهمیت زیادی پیدا کرده است. که البته این مراکز داده نیازمند رویکرد جدیدی مبتنی بر به روز رسانی های پی در پی، اتوماسیون، امنیت داخلی، نظارت پیشگیرانه و عیب یابی می باشند. سیسکو این شبکه جدید را با استفاده از معماری شبکه های دیجیتال سیسکو (DNA) برای شبکه های سازمانی و زیرساخت های مرکز کاربردی (ACI) ارائه می دهد.
جایگزین های مشترک نرم افزار CISCO ONE یعنی آخرین نوآوری ها در DNA سیسکو و ACI در سال 2017 به وضوح برجسته تر شده و در دسترس قرار گرفتند. تغییر نام آنها جهت ایجاد مدیریت و کنترل مبتنی بر سیاست صورت گرفته است. با این وجود کلیه نرم افزار ها با نام های گوناگون به صورت به روز شده در دسترس قرار دارند.
به سوی Cisco DNA یا ACI بروید:
ما پلی برای کمک به حرکت مشتریان از SWSS به نوآوری های Cisco DNA و ACI هستیم. مشتریان نرم افزار CISCO ONE جدید یک نرم افزار اشتراک سیسکو DNA / ACI را که شامل پشتیبانی نرم افزاری (SWSS) برای مجوزهای دائمی و اشتراکی است، دریافت خواهند کرد. در حال حاضر مشتریان Cisco ONE نرم افزار Cisco DNA/ ACI سیسکو را در زمان تمدید SWSS که شامل پشتیبانی نرم افزاری (SWSS) برای مجوزهای دائمی و اشتراکی است، دریافت خواهند کرد.
نتیجه گیری:
ما در این مقاله سعی بر آن داشتیم تا توضیحات کاملی در رابطه با قابلیت CISCO ONE که توسط کمپانی سیسکو ارائه شده است بیان کنیم. زیرا شناخت این قابلیت ها برای کلیه کارشناسان آی تی امری ضروری است.
تکنولوژی EnergyWise سیسکو یک پروتکل مدیریت انرژی مبتنی بر IOS سیسکو می باشد که امکان نظارت، کنترل و گزارش مصرف انرژی فن آوری اطلاعات (IT) و تجهیزات شبکه از جمله واحدهای توزیع برق هوشمند، سیستم های ساختمان، کامپیوترها، پرینترها، روترها، سوئیچ های شبکه و دستگاه های دارای قابلیت PoE (از جمله اکسس پوینت ها و دوربین های امنیتی IP) را فراهم می کند.
تکنولوژی EnergyWise سیسکو شرکت ها را قادر می سازد تا میزان مصرف پاور زیرساخت های شبکه و دستگاه های متصل به شبکه را اندازه گیری و مدیریت کنند. در نتیجه از این طریق می توان میزان مصرف انرژی تمام دستگاه های دارای پاور را برای افزایش پس انداز کاهش داد. این تکنولوژی با اندازه گیری، گزارش و کمک به کاهش مصرف انرژی در کل زیرساخت های شرکت، به میزان قابل توجهی می تواند بودجه انرژی شرکت را کاهش دهد. معماری نوآورانه مدیریت انرژی کارایی عملیاتی دستگاه های دارای پاور از جمله دستگاه های با قابلیت PoE و کنترلرهای با قابلیت IP را افزایش می دهد. این راه حل به شرکت ها کمک می کند تا ضمن بهینه سازی انتشار گازهای گلخانه ای، هزینه ها را کاهش داده و بهره وری را افزایش دهند. همچنین این تکنولوژی مطابق با بخشنامه های دولتی می باشد.
تکنولوژی جدید Cisco EnergyWise دارای یک اکوسیستم مدیریت داخلی می باشد. در نتیجه فعالیت های زیر را امکان پذیر می کند:
نظارت گسترده بر میزان پاور
بررسی و بهینه سازی مصرف انرژی
کاهش هزینه های شرکت
کاهش هزینه کل مالکیت با صرفه جویی در مصرف انرژی
این روزها کاهش مصرف انرژی یک نگرانی عمده در اکثر سازمان ها می باشد. با توجه به افزایش هزینه های انرژی، نگرانی ها/عوامل محیطی و دستورهای دولت، سازمان ها و کسب و کارها بر روی مصرف انرژی متمرکز شده اند. سازمان ها می توانند با بهبود کارایی عملیاتی و کاهش مصرف انرژی در هزینه های خود صرفه جویی کنند. در نتیجه سازمان ها نیازهای زیر را برطرف می کنند:
کاهش مصرف انرژی
بهبود کارایی به وسیله کاهش هزینه های عملیاتی
رعایت قوانین و مقررات مربوط به پاور
کاهش فاصله بین مدیریت امکانات و فناوری اطلاعات
مدیریت بدون محدودیت پاور:
Cisco EnergyWise یک پروتکل مدیریت پاور مبتنی بر نرم افزار IOS سیسکو می باشد که میزان مصرف پاور فناوری اطلاعات و تجهیزات شبکه را کنترل و گزارش می کند. این دستگاه از طریق سوئیچینگ سیسکو قابل پیکربندی و دردسترس می باشد و نسل دو روترهای با خدمات یکپارچه سیسکو مسیریابی پورتفولیو را انجام می دهند. تکنولوژی EnergyWise سیسکو بر روی طیف گسترده ای از دستگاه های با قابلیت PoE از جمله آی پی فون ها، اکسس پوینت های وایرلس، دوربین های امنیتی و دسکتاپ مجازی در دسترس می باشد.
Cisco EnergyWise یک رویکرد هوشمندانه مبتنی بر شبکه برای برقراری ارتباط پیام هایی است که انرژی را بین اپلیکیشن های مدیریتی و نقاط انتهایی اندازه گیری و کنترل می کنند. این شبکه دستگاه های با قابلیت مدیریت Cisco EnergyWise را کشف کرده و میزان مصرف انرژی را کنترل می کند. علاوه بر دستورالعمل های استاندارد تجاری برای کاهش مصرف کلی پاور، می توان سیاست های گسترده ای را در شبکه برای کنترل مدیریت پاور دستگاه تدوین کرد. Cisco EnergyWise از یک سیستم نامگذاری دامنه منحصر به فرد برای جستجو و جمع بندی اطلاعات از مجموعه دستگاه های بزرگ استفاده می کند. Cisco EnergyWise دارای یک رابط مدیریتی است که به تجهیزات و برنامه های مدیریت شبکه اجازه می دهد تا با نقاط انتهایی و یکدیگر با استفاده از شبکه به عنوان یک fabric یکپارچه ارتباط برقرار کنند. رابط مدیریت از استاندارد SNMP یا SSL برای ادغام سیستم های مدیریت سیسکو و ارائه دهندگان دیگر استفاده می کند.
مزایای تکنولوژی EnergyWise سیسکو:
Cisco EnergyWise میزان مصرف پاور را کنترل، مدیریت و پایین می آورد و مزایای زیر را ارائه می دهد:
چگونگی مصرف پاور در سازمان ها را ارائه می دهد.
به شما اجازه می دهد تا دستگاه های موجود را بر اساس نیازهای کاربر یا سازمان خاموش کنید.
به شما اجازه می دهد تا ضمن حفظ کارایی کسب و کار در مصرف انرژی صرفه جویی کنید.
با سلام خدمت همه دوستان و همراهان خوب سایت شبکه کالاامروز دوباره با یکی دیگر از IOS های محصولات شرکت سیسکو خدمت شما عزیزان رسیدیم.امیدوارم این IOS های سوییچ سیسکو برای شما تا به حال کار آمد و باعث رفع مشکلات شما شده باشد.این نسخه IOS سوییچ سیسکو مدل WS-2960L-24TQ-LL هست به یاد داشته باشید این نسخه پایدار یا همان Suggested شرکت سیسکو می باشد.لازم به ذکر میباشد که اگر سوئیچ سیسکو شما از سری سوئیچ های آپگیریدی باشد بعد از نصب این IOS روی سوئیچ امکان عدم کار کردن سوئیچ وجود دارد.لینک دانلود :UNIVERSAL2960l-24tq-ll-universalk9-mz.152-7.E0a.binUNIVERSAL WITH WEB BASED DEV MGR 2960-24tq-ll-universalk9-tar.152-7.E0a.tar


 ورود | عضویت