امنیت سرور یکی از مسائل مهم در حوزه فناوری اطلاعات بوده و شامل مجموعه ای از مباحث امنیت شبکه، امنیت سیستم عامل، امنیت وب سرویس ها و کانفیگ امنیتی آنها می باشد.
در حال حاضر امنیت در سرور لینوکس و امنیت سرور ویندوز بیشتر مورد بحث و استفاده است. این دو سیستم عامل دارای ساختار و نحوه کارکرد کاملا متفاوتی بوده و تنها در برخی موارد وجه اشتراک دارند. در سرور لینوکس، معمولا سرور با سیستم عامل minimal تحویل داده می شود که البته با نیاز کاربر برای سرویس دهی در وب کاملاً مناسب است.
معمولاً سیستم عامل centos بیشترین کاربرد و استفاده را در سرورهای میزبانی لینوکس دارد که کنترل پنل های محبوب و قدرتمند سی پنل و دایرکت ادمین هم این توزیع از لینوکس را پشتیبانی می کنند. ارتباط با سرورهای لینوکس توسط نرم افزار putty و سرورهای ویندوز با Remote Desktop Connection انجام می شود.
خدمات امنیتی در سازمان ها و ارگان ها باید همگام با تغییرات در عصر جدید به روز رسانی شود. خدمات امنیت اطلاعات مجموعهای است از سرویس های امنیتی که گستره بزرگی از نیازهای اطلاعاتی و امنیتی سرور های شرکتها و سازمانها را در بر میگیرد. انتشار نرم افزارهای جاسوسی و مخرب توسط عوامل داخلی و خارجی یا نشت اطلاعات حیاتی توسط این عوامل می تواند نمونه ای از این تهدیدات باشد.
تفاوت بین ویندوز سرور و لینوکس سرور
حال راهکارهای ایجاد امنیت در سرورشامل:
1ـ تست نفوذ پذیری:
تست نفوذ (penetration test) یک روش سیستماتیک و برنامه ریزی شده است که آسیب پذیری ها و حفره های امنیتی سرور، شبکه و منابع و برنامه های متصل به آن را چک می کند. این سرویس که در دسته اول قرار میگیرد حملات هکرها بر روی اهداف مورد نظر را شبیه سازی کرده و پس از تشخیص حفرههای امنیتی راهکارهای مناسب برای امن نمودن آنها ارائه میکند. تست شفاف،تست جعبه سیاه،تست جعبه خاکستری از انواع تست های نفوذ می باشند.
بر اساس میزان حساسیت سیستم ها و مراتب امنیت آنها، باید تست صورت گیرد. در صورت نیاز به داشتن امنیت بالا، باید تست شفاف انجام شود و اگر سیستم و امنیت آن از اهمیت کمتری برخوردار است، تست جعبه خاکستری و جعبه سیاه کفایت می کند. در واقع تست نفوذ باید به صورت برنامه ریزی شده و با هماهنگی قبلی با صاحب آن سیستم انجام شود و نمی تواند یک اقدام هماهنگ نشده باشد چرا که ممکن است حین انجام تست، برخی تجهیزات شبکه یا سیستم شبکه دچار مشکل شود.
در تست جعبه سیاه، تست کننده هیچ گونه اطلاعات قبلی در مورد سیستم ندارد و به تست می پردازد. اما در تست شفاف، تست کننده مشخصات کامل و اطلاعات جامعی از سیستم دارد و بر اساس آن حمله شبیه سازی شده را انجام می دهد و در تست جعبه خاکستری تست کننده تنها به برخی اطلاعات دسترسی دارد و اطلاعات جامعی ندارد.
2ـ راه اندازی SIM:
یکی از راهکارهای کلیدی برای حفظ امنیت یک سازمان، استفاده از محصولاتی هستند که SIM یا Security Information Management نام دارند. این سیستم نرم افزاری است که تمامی لاگهای سیستم های مختلف را جمع آوری کرده و در صورت تشخیص یک رفتار غیر منتظره و یا اصطلاحا یک Bad Behavior در لاگهای سیستم عکس العمل نشان میدهد.
3ـ راه اندازی IDS/IPS:
IDS/IPS سیستمهای تشخیص و جلوگیری از نفوذ ترافیک موجود در شبکه را با جزئیات بیشتری نسبت به فایروال تحلیل میکنند. ابزارهای IDS و IPS ترافیک را بررسی و هر بستهی اطلاعات را با پایگاه دادهای از مشخصات حملات شناخته شده مقایسه میکنند.
بیشتر IPSها در هسته خود یک IDS دارند. تفاوت کلیدی بین این تکنولوژیها بدین صورت است که ابزارهای IDS با تشخیص ترافیک آسیبرسان مسئولین شبکه را از وقوع یک حمله مطلع میسازند؛ اما ابزارهای IPS یک گام جلوتر رفته و به صورت خودکار ترافیک آسیب رسان را مسدود میکنند.
4ـ نصب و راه اندازی FIREWALL:
فایروال های نرم افزاری بر روی سیستم عامل ها نصب شده و ترافیک ورودی و خروجی به شبکه یا سیستم عامل را کنترل می کنند. اینگونه فایروال های بیشتر مصارف خانگی، سازمان ها و شرکت های کوچک و متوسط را به خود اختصاص داده اند. فایروال های نرم افزاری برای دسترسی های غیر مجاز، تروجان ها و کدهای مخرب، کرم های کامپیوتری و موارد دیگر می توانند از سیستم ها محافظت کنند.
فایروال های سخت افزاری معمولا بصورت زیر ساخت هایی توسط شرکت های تولید کننده بر روی بورد های سخت افزاری نصب و راه اندازی شده اند و معمولا در قالب یک روتر در شبکه فعالیت می کنند، یک روتر نیز می تواند در یک شبکه به عنوان یک فایروال سخت افزاری فعالیت کند.
5ـ مدیریت حفره های امنیتی:
نرم افزارهای مدیریت سبب به روز رسانی و رفع حفره های امنیتی که موجب صرفه جویی در زمان و هزینه و پهنای باند شبکه های کوچک و بزرگ شده و در کمترین زمان ممکن به ارائه گزارش امنیتی سیستم های داخل شبکه و به روزرسانی آنها می پردازند.
6ـ جلوگیری از حملات سیملینک:
جلوگیری از حملات سیملینک از اساسی ترین موارد مدیریت و امنیت سرور است. با بکار گیری این روش، امنیت هر کاربری در سرور مشمول خود آن اکانت می شود و ضعف آن اثر منفی بر روی اکانت های دیگر نخواهد داشت. اما سیملینک چیست؟
سیملینک امکانی است که توسط آن می توان ارجاعی از یک فایل یا دایرکتوری را در مسیر دیگری ایجاد کرد. برای مثال فایل test.php در مسیر home/test قرار دارد. اگر بخواهیم فایل test.php در مسیر دیگری برای مثال home/sample نیز قابل مشاهده، اجرا و حتی ویرایش باشد می توان از symlink استفاده کرد. این امکان در بسیاری از سیستم عامل ها پشتیبانی می شود اما نام و عملکرد آنها با هم متفاوت است.
7ـ امنیت در سطح سخت افزار:
جالب است بدانید که امنیت در سطح سخت افزار، بسیار قابل اعتماد تر از امنیت نرم افزاری است. تراشه های رمز گذاری شده، سامانه های تشخیص بیومتریک و…بسیار دقیق تر از Fire Wall ها، سیستم های ضد ویروس و سیستم های احراز هویت عمل می کنند.
ماژول امنیتی سختافزاری (Hardware Security Module) نوعی از پردازنده رمزی امن است که مدیریت کلیدهای دیجیتال و شتاب پردازندههای رمزنگاری را از لحاظ خریدهای دیجیتال/ثانویه به منظور تأمین قوی اعتبار برای دسترسی به کلیدهای حیاتی برای برنامههای کاربردی سرور را هدف قرار دادهاست. آنها دستگاههای فیزیکی هستند که به طور مرسوم در قالب یک کارت پلاگین یا دستگاههای امنیتی TCP/IP خارجی آمده است که میتواند مستقیماً به سرور یا کامپیوتر هدف کلی متصل شده باشد.
ـ اهداف HSM:
نسل امن پردازنده
ذخیره سازی امن پردازنده
استفاده از مواد حساس و دادههای رمز نگاری
تخلیه سرور نرمافزار کامل برای رمزنگاری نامتقارن و متقارن
HSMها حمایت منطقی و فیزیکی این موارد را برای جلوگیری از استفاده غیر مجاز و دشمنان بالقوه فراهم میکنند. بسیاری از سیستمهای HSM وسیلهای برای پشتیبان گیری مطمئن از کلیدهایی استفاده میکنند که در شکل پیچیده توسط سیستم عامل کامپیوتر و یا در شکل خارجی با استفاده از کارت هوشمند و یا مشخصه امنیتی به کار برده میشود.
بسیاری از سیستم های HSM نیز شتاب دهنده رمزنگاری سخت افزاری دارند. آنها معمولا نمیتوانند از راه حلهایی که فقط به صورت نرمافزاری برای انجام عملیات با کلید متقارن هستند تداخل عملکرد داشته باشند.
برخی از HSMها ویژگی منابع تغذیه دوگانه با قابلیت تداوم کار به صورت پیوسته را دارند. تعداد کمی از HSMهای موجود در بازار دارای قابلیت و توانایی اجرای ماژولهای اجرایی توسعه یافته ویژه در بین محوطه امن HSMها را دارند.
ـ استفاده اصلی از HSM ها:
HSMها میتوانند در هر برنامهای که از کلیدهای دیجیتال استفاده میشود به کار رود. به طور معمول کلید باید با ارزش باشد به معنی اینکه، اگر به خطر بیفتد تأثیر منفی قابل توجه ای به صاحب کلید نخواهد داشت.
سرور Colocationبه امکان ارائه فضای رک،IP مورد نیاز، پهنای باند و تامین برق مورد نیاز تجهیزات شبکهو سرورها، گفته می شود که همه این خدمات برای نگهداری سخت افزار در دیتاسنتر است که توسط شرکت های ارائه کننده هاستینگ ارائه می شود.
در خدمات Co-Location (کولوکیشن)، سختافزار و تجهیزات سروری شما به شرکت های هاستینگ تحویل داده خواهد شد، آنها نیز پس از تحویل آن را در بستر شبکه دیتاسنتر نصب نموده و دسترسی های لازم برای کنترل سروررا در اختیار شما قرار خواهند داد.
با ارائه این خدمات از سوی شرکت های هاستینگ، ماهانه مبلغی به عنوان هزینه اجاره رک و همچنین در صورت انجام سایر خدمات از سوی خدمات گیرنده دریافت خواهد شد.
توجه: میزان هزینه ماهیانه بر حسب U سرور محاسبه می شود. پس هر چه میزان U سرور شما بیشتر باشد مبلغ نیز افزایش می یابد. به همین دلیل اگر هزینه برای شما اهمیت دارد، می توانید از سرورهای 1U استفاده نمایید. برای مثال سرور DL360 G9 یک سرور 1U می باشد.
مزایای استفاده از سرور Colocation:
ـ داشتن فضای اختصاصی و کاملاً مجهز
ـ تامین استانداردهای محیطی (نظیر قفسههای استاندارد، سیستم تهویه، کنترل دائمی دما، کنترل رطوبت و …)
ـ تامین برق و استفاده از سیستم برق پشتیبان در صورت نیاز
ـ سیستم پیشگیری هوشمند و مهار آتشسوزی
ـ سیستم مانتیورینگ دائمی برای تامین امنیت فیزیکی سرورها
ـ تامین امنیت اطلاعاتی با استفاده از پیشرفتهترین و بهروزترین نرمافزارهای امنیتی
ـ بهرهمندی از پهنای باند مصرفی کشور
ـ نصب، راهاندازی و برطرف ساختن مشکلات در کوتاهترین زمان ممکن
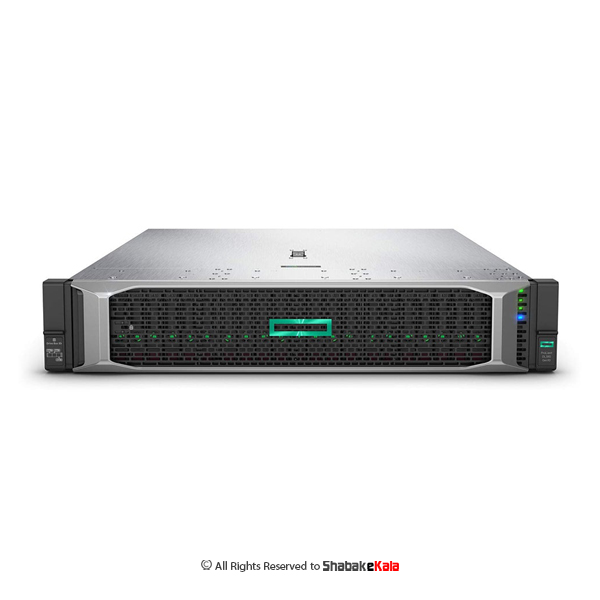
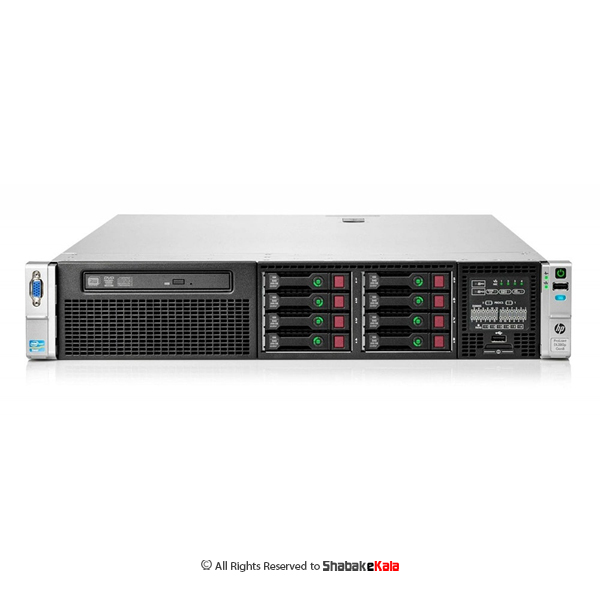
همان طور که می دانید سرورهای اچ پیدر ایران بسیار پر طرفدار بوده و شما می توانید انواع مختلفی از این سرورها را در اکثر دیتا سنترها مشاهده نمایید. حال در این بین سرورهای رکمونت کمپانی HP در حوزه هاستینگ بسیار پر مصرف هستند. از جمله سرور مناسب برای هاستینگ Collocation عبارتند از:
سرور اچ پی با پشتیبانی از منابع ذخیره سازی Enterprise خود در ظرفیت های مختلف در مدل های SAS و SATA کاربران را در انتخاب هارد سرور بی نیاز کرده است. با استفاده از سری حافظه های NVMe بر روی سرورهای نسل جدید اچ پی میتوانید از بالاترین سرعت SSD های سرور استفاده فرمایید.
کارت شبکه سرور برای مصارف میزبانی وب معمولا دارای ظرفیت 10Gb/s می باشند، توجه فرمایید در صورت نیاز به کارت شبکه سرور با سرعت بالاتر از این میزان، هزینه تامین کارت شبکه افزایش چشمگیری خواهد داشت.
اگر در حال خرید سرورجدید برای دیتا سنتر خود هستید، ابتدا می بایست نیازهای خود را بررسی نمایید تا کاملا مطمئن شوید سرور خریداری شده می تواند نیازهای سازمان و یا شرکت شما را برآورده سازد. شرکت های سازندهی سرورها متفاوت هستند، اما مهمترین آنها سرورHPمی باشد که در اکثر دیتا سنترهای جهان حداقل یکی از آنها یافت می شود.
سرورها از لحاظ قیمت بسیار گران هستند، به همین دلیل اگر به عنوان یک سرمایه گذاری بلند مدت به آن نگاه کنیم به این نتیجه می رسیم که باید خریدی انجام دهیم پاسخگوی کلیه نیازهای ما باشد.
یکی از اولین مواردی که قبل از تصمیم گیری در مورد خرید باید در نظر بگیرید این است که آیا سرور مورد نیاز شما پشتیبانی درایور لازم را ارائه می دهد. اگر سرور شما Dell و یا HP نباشد نباید با درایورهای ویندوزی مشکل داشته باشید. با این حال، درایورهای سروهای Linux ممکن است به آسانی در دسترس نباشند. حتما این عامل را در نظر داشته باشید و بدون در نظر گرفتن آن اقدام به خرید نکنید.
2ـ Redundancy:
اگر سروری که خریداری می نمایید برای یک قسمت مهم می باشد حتماً این نکته را در نظر بگیرید که بتوانید به آن قطعاتی را اضافه نمایید. به این ترتیب می توانید از عملکرد سیستم اطمینان حاصل نمایید. به عنوان مثال ، سرور حداقل باید دو منبع تغذیه داشته باشد تا اگر یکی از کار افتاد، دیگری بدون اینکه سرور آفلاین شود کار خود را ادامه دهد.
برخی از سرورها به شما این امکان را می دهند تا حافظه مورد نیاز خود را نصب نمایید. در حالی که برخی دیگر ممکن است دارای یک شکاف اضافی باشند که می توانید از آن جهت نصب یک ماژول حافظه یدکی استفاده کنید. به این ترتیب می توانید هنگامی که یک حافظه دچار اختلال در عملکرد شود از حافظه یدکی کمک بگیرید.
3ـ Hot-swappable components:
امروزه به دلیل وابستگی کسب و کارها به فناوری اطلاعات ایجاد اختلال در عملکرد شبکه، سبب ایجاد اختلال در عملکرد کاری سازمان و یا شرکت خواهد شد. سعی کنید مطمئن شوید که سروری که انتخاب کرده اید دارای قابلیت تعویض قطعات می باشد.
این قابلیت به نحوی است که نیازمند به خاموش کردن سرور نمی باشد. به عنوان مثال، نمی توانید در هنگام روشن بودن سرور، برد و یا CPU سرور آن را تعویض نمایید. اما سرورهایی هستند که در رابطه با برخی اجزا مانند رم سرور از این قابلیت پشتیبانی می کنند و می توانید رم آنها را در زمان روشن بودن دستگاه تعویض نمایید.
4ـ Form factor:
اگر می خواهید سرور خریداری شده خود را درون رک قرار دهید، هنگام خرید اندازه سرور و رک را در نظر بگیرید زیرا هنگام قرار گرفتن آن در رک باید از فضای کافی جهت تبادل جریان هوا، برخوردار باشد. توجه داشته باشید که سرورهای 2U و 4U نسبت به سرور 1U به فضای رک بیشتری نیاز دارند.
5ـ Fault tolerant memory:
نکته دیگری که درهنگام خرید یک سرور جدید باید در نظر داشت، پشتیبانی از فناوری های حافظه تحمل پذیر خطا ، مانند خطای تصحیح کد (ECC) است. حافظه ECC می تواند خطاهای حافظه تک بیتی را بطور پویا تصحیح کند. حافظه ECC همچنین می تواند خطاهای دو بیتی را تشخیص دهد (اما نمی توانید آنها را تصحیح نماید).
6ـ Storage:
سرورها از نظر حافظه بسیار متفاوت هستند. اگرچه اکثر سرورهای موجود در بازار امکان استفاده از دو هارد داخلی را دارند ، اما در بین آنها استثنائاتی نیز وجود دارد. برخی از سرورها هیچگونه حافظه داخلی ندارند و در عوض دارای یک SAN بوت هستند.اما از طرف دیگر برخی سرورها از تعداد زیادی از حافظه های داخلی پشتیبانی می کنند.
7ـ CPU support:
در این مرحله می بایست معماری CPU را در نظر بگیرید. امروزه بسیاری از سرورهای موجود در بازار دارای چندین سوکت جهت پشتیبانی از انواع مختلف پردازنده هستند. معمولا مدیران شبکه هنگام خرید سرور، نیاز فعلی خود را در نظر می گیرند. اما چقدر خوب است که نیاز آینده خود را پیش بینی کرده و بر طبق آن CPU و سرور مورد نیاز خود را خریداری نمایند.
به عنوان مثال ، ممکن است در حال حاضر CPU های چهار هسته ای نیاز شما را برآورده کرده اما در آینده به CPU های شش هسته ای یا هشت هسته ای نیاز پیدا کنید. به همین ترتیب، ممکن است در ابتدا تنها یک سوکت را به سرور متصل کرده، اما در صورت لزوم یک CPU دیگر اضافه نمایید.
هر کدام از سرورهای موجود در بازار دارای یک شبکه داخلی هستند. با این حال اگر سرور به عنوان سرور میزبان عمل نماید اتصال آن به شبکه بسیار مهم می باشد. Clustering و مجازی سازی به طور معمول به آداپتورهای شبکه بیشتری نیاز دارد تا یک سرور مستقل. در این حالت یک سرور احتمالاً به طور پیش فرض دارای تعداد کافی آداپتور نخواهد بود اما باید مطمئن شویم که سرور ظرفیت اضافه کردن تعداد کافی آداپتور مورد نیاز را در خود داشته باشد.
9ـ Memory capacity:
اگر قصد دارید از سرور جدید خود به عنوان میزبان مجازی سازی استفاده کنید، حافظه سرور از اهمیت ویژه ای برخوردار می باشد. حافظه مهمترین منبع در یک محیط سرور مجازی است ، بنابراین شما باید اطمینان حاصل کنید که سرور شامل حافظه کافی برای پشتیبانی از تمام سیستم عامل های مهمان بدون آنکه کمبودی در حافظه احساس شود را دارد.
10ـ Manageability:
اگر تعداد کمی سرور در دیتاسنتر خود دارید حتما اطمینان حاصل نمایید که سرورهای شما از قابلیت مدیریت سخت افزاری و نرم افزاری به خوبی پشتیبانی می نماید. بسیاری از سرورهای موجود در بازار از IPMI پروتکل های مدیریت استاندارد پشتیبانی می کنند. اما ابزارهای مدیریت نرم افزار، معمولاً اختصاصی هستند به طوری که نرم افزار مدیریتی یک سرور با سرور دیگر متفاوت است.
به طور کلی مواردی که در این مقاله گفته شد عواملی هستند که می بایست یک کارشناس IT از آنها آگاه بوده و هنگام خرید یک سرور برای دیتا سنتر به آنها توجه نماید.
آگاهی از مشخصات هر کدام از سرورها شاید گاهی کاری غیر ممکن باشد اما می توانید با مراجعه به سایت شبکه کالا کلیه اطلاعات مورد نیاز خود را کسب نمایید و با آگاهی کامل خرید خود را انجام دهید.
به طور کلی سرور های HP به عنوان پرفروش ترین و پر طرفدارترین سرورها در سطح جهان تبدیل شده است که از دلایل آن می توان به مقیاس پذیری و قابلیت اطمینان بالای آن اشاره کرد.
کمپانی HP تولید سرورهای G8 را در سال 2012 آغاز کرد، دو سال بعد سرورهای G9 و در اواخر سال 2017 سرورهای G10 را به بازار عرضه کرد. در این پنچ سال سرورهای HP با پیشرفت های زیادی تولید و مورد استفاده قرار گرفتند.
هدف از این مقاله مقایسه سرورهای HPE ProLiant Gen 8 ، Gen 9 و Gen 10 می باشد تا ویژگی های اضافه شده و میزان قابلیت گسترش یافته آنان را با یکدیگر مقایسه نماییم.
کمپانی HP ادعا می کند این سرور می تواند کلیه نیازهای یک شرکت و یا سازمان را برطرف سازد. در واقع این نسل به دلیل پردازنده اینتل دارای 71% افزایش عملکرد و 27% افزایش هسته نسبت به نسل قبلی خود یعنی G9 می باشد. علاوه بر آن از لحاظ امنیتی با استفاده از HPE Secure Compute Lifecycle از سرور محافظت می نماید،که شامل محافظت از سیستم عامل ، شناسایی بدافزارها و بازیابی سیستم عامل است. سیستم هوشمند جدید موجود در این سرور با ارزیابی کار و افزایش یا کاهش عملکرد سبب صرفه جویی در مصرف انرژی و عملکرد بهتر در پردازنده ها خواهد شد.
سایر موارد شامل :
ـ افزایش 66% پهنای باند حافظه برای افزایش عملکرد برنامه های فشرده
ـ 27 بار سریعتر عملیات بازرسی را انجام می دهد تا سریعتر عملیات کاری انجام شود.
ـ افزایش 14% هسته پردازنده
ـ افزایش 33% ظرفیت حافظه
این سرورها به صورت hybrid cloud طراحی شده اند.
2ـ HPE ProLiant Gen9:
این سرور می تواند برای هر سازمان و یا شرکتی مناسب باشد. سرورهای Gen9 سه برابر قدرت محاسبه در هر وات را نسبت به نسل قبلی خود یعنی G8 ارائه می دهند. که این عامل می تواند سبب کاهش 62% مصرف انرژی گردد. این افزایش عملکرد به لطف نوآوری در ذخیره سازی ، حافظه و شبکه است.
سایر موارد شامل :
ـ افزایش سه برابری محاسبات نسبت به سرورهای G8
ـ با افزایش 66 مرتبه سرعت خدمات، سبب صرفه جویی در وقت و کاهش خطا خواهد شد.
ـ ارتقاء حافظه از DDR3 به DDR4 که سرعت آن به حداکثر 2.133 مگاهرتز در ثانیه می رسد.
سرورهای HPE ProLiant Gen9 نیز برای قابلیت توسعه ساخته شده اند. دارای ویژگی های بیشتری نسبت به سرورهای G8 و G10 می باشند. آنها دارای 26 انتخاب CPU هستند، 50% L3 cache بیشتر از Gen8 و تا 18 هسته اضافی هستند.
این سرورها دارای دسترسی آسان برای نصب پردازنده می باشد. کنترلرهای RAID در سطح سازمانی ، میزان دسترسی ، عملکرد و ظرفیت ذخیره داده را بهبود می بخشند. Gen9 همچنین دارای SmartDrives ، SmartMemory (همچنین ویژگی Gen8) و آداپتورهای شبکه انعطاف پذیر برای پیکربندی آسان و افزایش کارایی می باشند.
HPE ProLiant Gen8 پیشرفت های جدید بسیاری را در مقایسه با نسل های قبلی دارد. در این نسل با ایجاد قابلیت Hot Swap سبب افزایش کارایی سرور می شود. این سرور دارای سرویس ها و سنسورهای کشف حرارت به جهت کاهش مصرف انرژی می باشد. همچنین سرورهای G8 با پشتیبانی از حافظه DDR3-1600، حافظه را به 1600 مگاهرتز می رساند. این ویژگی جدید حافظه را 20 درصد نسبت به نسل های قبلی افزایش می دهد. همچنین دارای IO Accelerators هستند که سبب افزایش عملکرد برنامه خواهد شد. شتاب دهنده های IO از اسلات های داخلی موجود برای ادغام سرورهای zero-footprint استفاده می کنند.
قابلیت گسترش سرورهای HP :
قابلیت گسترش سرورها به معنی گسترش قابلیت های سرور با افزایش هارد دیسک ها، افزایش حافظه و یا بهبود سایر قطعات می باشد. این قابلیت در کلیه سرورهای G8، G9 و G10 موجود است. در واقع سرورهای G8 به 2 پردازشگر و 24 هسته قابل ارتقاء می باشند. سرورهای G10 همه کاره ، مقیاس پذیر ، قابل توسعه و انعطاف پذیر بوده و می تواند به بیش از 36 هسته ارتقاء یابد. از طرفی حداکثر ذخیره داخلی آن 459TB است.
با این حال سرورهای HPE ProLiant Gen9 به منظور افزایش عملکرد و قابلیت گسترش ارتقاء یافته اند. در این سرور می توان تعداد هسته را به 36 عدد رساند. و دارای برخی ماژول ها با قابلیت های متنوع می باشند.
انتخاب مناسب بر اساس نیاز:
همان طور که در مطالب بالا گفته شد این سه نسل با قابلیت های بسیار متنوع به بازار عرضه شده اند، اما این بدان معنا نیست که نسل های قدیمی تر منسوخ شده و دیگر کاربردی ندارند. وقتی نوبت به انتخاب سرور مناسب می رسد گزینه های زیادی پیش روی شما قرار می گیرد، البته مهمترین عاملی که باید در نظر گرفته شود میزان بودجه قرار داده شده برای خرید سرور است.
برای مثال اگر قبلاً سرورهای Gen8 را راه اندازی کرده و به دنبال تکمیل ذخیره یا پردازش بیشتر هستید، اضافه کردن یک سرور دیگر Gen8 از به روز رسانی سرور پیشین ارزان تر خواهد بود. یا شاید شما به دنبال سروری می باشید که دارای قابلیت تنظیم، قابلیت ارتقاء و همچنین مقرون به صرفه باشد. سرورهای G9 می توانند بسیار مناسب باشند.
برای بررسی پروتکل مسیریابی ابتدا به تعریف پروتکل می پردازیم. پروتکل شبکه مجموعه ای از قوانین است که نحوه انتقال داده ها بین دستگاه های مختلف در یک شبکه را تعیین می کند. در اصل، به دستگاه های متصل اجازه می دهد بدون توجه به تفاوت در فرایندها، ساختار یا طراحی داخلی آنها با یکدیگر ارتباط برقرار کنند. به این دلیل است که می توانید به راحتی با مردم سراسر جهان ارتباط برقرار کنید و بنابراین نقش مهمی در ارتباطات دیجیتالی مدرن ایفا می کنند.
پروتکل مسیریابی چیست؟
پروتکل های مسیریابی این توانمندی را به روترها و سوئیچ های لایه 3 خواهند داد که به صورت داینامیک جدول مسیریابی (Routing Table) بین روترهای موجود در یک Internetwork مبادله شود و مسیرهای جدید را اضافه و جدول مسیریابی خود را با ارسال آپدیت ها بین یکدیگر به روز رسانی و آپدیت کند. در واقع هدف از پروتکل مسیریابی، یادگیری مسیرهای موجود در شبکه سازمانی، ایجاد جداول مسیریابی و تصمیم گیری در مورد مسیریابی می باشد. از منظر انواع پروتکل های مسیریابی برخی از متداول ترین آنها عبارتند از: RIP، IGRP، EIGRP، OSPF، BGP، ISIS و …
برخی از وظایف پروتکل های مسیریابی شامل:
مبادله جدول مسیریابی خود با سایر روترهای Internetwork
دریافت پیام های آپدیت از سایر روترها و پردازش آنها
به روزرسانی اتوماتیک جدول مسیریابی بین روترهای یک Internetwork
محاسبه بر روی مسیرهای موجود برای دسترسی به هر مقصد و انتخاب بهترین مسیر برای هر مقصد و قرار دادن آن در جدول مسیریابی
پروتکل انتخاب مسیر در روترها:
ـ Metric:
ممکن است در شبکه Internetwork برای رسیدن به مقصد دو مسیر وجود داشته باشد، در این حالت روترها برای شناسایی بهترین مسیر از واحدی به نام Metric استفاده می کنند در واقع چون پروتکل های مسیریابی مختلفی وجود دارد، هر پروتکل به یک شکل فرم مخصوص به خود Metric را محاسبه می کند.
ـ Administrative Distance:
روترهای شرکت سیسکو از واحد دیگری برای انتخاب بهترین مسیر به مقصد بین چندین پروتکل مسیریابی به نام Administrative Distance استفاده می کنند. در این حالت برای رسیدن به مقصد مسیرخای مختلفی در داخل جدول مسیریابی روترها وجود دارد که توسط پروتکل های مسیریابی مختلف بدست آمده است که در این شرایط روترهای سیسکو برای انتخاب بهترین مسیر بین چندین پروتکل مسیریابی از Administrative Distance استفاده خواهند کرد و از مسیری که دارای Administrative Distance کمتری می باشد استفاده خواهد شد.
Administrative Distance یک روش اختصاصی سیسکو برای رتبه بندی پروتکل ها و منابع مسیریابی می باشد که عددی بین 0 تا 255 را شامل می شود.
به عنوان مثال فرض کنید بر اساس جدول زیر برای رسیدن به یک مقصد دو مسیر در داخل جدول مسیریابی روتر وجود داشته باشد که یک مسیر به صورت دستی از طریق Static Route تعریف شده باشد و یک مسیر از طریق پروتکل مسیریابی RIP و هر دو مسیر قادر به دسترسی به سمت مقصد مورد نظر را داشته باشد ازکدام مسیر استفاده خواهد کرد؟ از مسیری که به وسیله Static Route ایجاد شده است یا از مسیری که توسط پروتکل RIP ایجاد شده؟
Default Distance
Administrative Distance Route Source
0
Connected interface
1
Static route
5
EIGRP summary route
20
External BGP
90
EIGRP internal route
100
IGRP
110
OSPF
115
IS-IS
120
RIP
170
EIGRP external route
200
Internal BGP
255
Unknown
در اینجا از مسیر ایجاد شده توسط Static Route بسته ها به مقصد مسیریابی خواهند شد به علت اینکه Administrative Distance مربوط به Static Route معادل 1 می باشد و از Administrative Distance پروتکل مسیریابی RIP که معادل 120 می باشد کوچکتر و دارای اولویت بالاتری می باشد.
طبقه بندی پروتکل های مسیریابی:
پروتکل های مسیریابی را می توان با توجه به ویژگی های آنها به گروه های مختلف طبقه بندی کرد:
ـ Purpose: شامل Interior Gateway Protocol (IGP) یا Exterior Gateway Protocol ـOperation: شامل Distance vector protocol، link-state protocol یا path-vector ـBehavior:شامل Classful (legacy) یا classless protocol
انواع پروتکل مسیریابی بر اساس عملکرد شامل:
پروتکل های Distance vector:
پروتکل های Distance vector جدول مسیریابی خود را برای تمامی همسایگانی که به طور مستقیم به آن ها متصل هستند، در فواصل زمانی مشخص و با پهنای باند بالایی انتشار می دهند و به آرامی همگرا می شوند. هنگامی که یک مسیر از دسترس خارج می شود، تمام روترهای شبکه باید جدول های مسیریابی خود را بر اساس اطلاعات جدید به روز کنند.
مشکل این پروتکل ها این است که هر روتر مجبور است که اطلاعات جدیدی را به همسایگان خود اطلاع دهد، در نتیجه مدت زمان زیادی طول می کشد تا همه روترها دید دقیقی از شبکه داشته باشند. این پروتکل ها از subnet mask های ثابت استفاده می کنند که مقیاس پذیر نیستند.
انواع پروتکل Distance vector:
1ـ پروتکل (RIPv1) Routing Information Protocol Version1:
این پروتکل IGP, distance vector, classful protocol می باشد. پروتکل های مسیریابی Classful فقط از شبکه هایی پشتیبانی می کنند که Subnet نشده اند. پروتکل های مسیریابی Classful اطلاعات مربوط به Subnet Mask را در Routing Update های خود ارسال نمی کنند. به زبان دیگر اگر شما شبکه ای دارید که در RIPv1 Routing Domain قرار دارد ، RIPv1 این شبکه را به عنوان شبکه Subnet نشده به سایر شبکه های موجود در Routing Domain معرفی می کند.
همچنین این پروتکل از Variable Length Subnet Masking یا VLSM پشتیبانی نمی کند و حداکثر از Metric Value 15 پشتیبانی می کند یا به عبارتی فقط 15 عدد Hop Count را پشتیبانی می کند. اگر تعداد Hop Count ها بیشتر از عدد 15 شود RIPv1 این شبکه را به عنوان شبکه غیر قابل دسترس یا Unreachable در نظر می گیرد. از طرفی این پروتکل برای ارسال پیام های بروز رسانی یا update message ها دارای مکانیزم احراز هویت نمی باشد.
نکته : Hop چیست؟ در شبکه های کامپیوتری Hop قسمتی از یک مسیر میان مبدأ و مقصد بسته اطلاعاتی است. روترها بسته های اطلاعاتی را میان شبکه مبدأ و مقصد منتقل می کند.در واقع هنگام انتقال بسته های اطلاعاتی از یک روتر به شبکه مقصد یک عمل Hop صورت می گیرد. Hop count یا تعداد هاپ ها به میانگین تعداد روتر هایی در شبکه بین مبدأ و مقصد بسته اطلاعاتی گفته می شود که بسته اطلاعاتی بایستی از آن روتر ها عبور کند.
2ـپروتکل (RIPv2) Routing Information Protocol Version2:
این پروتکل IGP, distance vector, classless protocol می باشد. پس همانطور که گفته شد RIPv2 یک پروتکل مسیریابی Classless است که به شما اجازه می دهد که بتوانید از شبکه هایی که Subnet شده اند نیز در فرآیند مسیریابی استفاده کنید. همچنین RIPv2 اجازه ارسال شدن Network Mask شبکه را در بین شبکه ها می دهد تا فرآیند Classless Routing به درستی انجام شود.
این پروتکل از Variable Length Subnet Masking یا VLSM پشتیبانی می کند و حداکثر از Metric Value 15 پشتیبانی می کند یا به عبارتی فقط 15 عدد Hop Count را پشتیبانی می کند. اگر تعداد Hop Count ها بیشتر از عدد 15 شود RIPv2 این شبکه را به عنوان شبکه غیر قابل دسترس یا Unreachable در نظر می گیرد.
از طرفی این پروتکل از Triggered Update پشتیبانی می کند یا به نوعی می توانیم بگوییم Incremental Update را پشتیبانی می کند. RIPv2 برای ارسال پیام های بروز رسانی یا update message ها دارای مکانیزم احراز هویت می باشد. مکانیزم احراز هویتی باعث می شود که روتر مطمئن باشد ترافیک Update های ورودی از منابع lمعتبری ارسال می شوند.
پروتکل IGRP یک پروتکل مسیریابی distance vector می باشد که توسط سیستم های سیسکو برای مسیریابی چندین پروتکل در شبکه های کوچک و متوسط سیسکو مورد استفاده قرار می گیرد. همچنین از این پروتکل تنها باید در روترهای سیسکو استفاده کنید.
IGRP پروتکل های IP،IPX ، Decnet و AppleTalk را مسیریابی می کند که این امر باعث می شود تا پروتکل IGRP برای مشتریانی که از پروتکل های مختلف زیادی استفاده می کنند، تطبیق پذیر باشد. پروتکل IGRP مقیاس پذیرتر از پروتکل RIP می باشد زیرا از تعداد 100 هاپ (hop) پشتیبانی می کند، هر 90 ثانیه یکبار جداول مسیریابی را اطلاع می دهد و از ترکیبی از 5 معیار مختلف برای انتخاب بهترین مسیر به مقصد استفاده می کند.
پروتکل مسیریابی EIGRP یک پروتکل مسیریابی هیبریدی می باشد که توسط سیستم های سیسکو برای مسیریابی چندین پروتکل در یک شبکه سازمانی سیسکو مورد استفاده قرار می گیرد. این پروتکل از ویژگی های پروتکل های مسیریابی distance vector و link state پشتیبانی می کند.
EIGRP پروتکل های مشابه (IGRP (IP ،IPX ، Decnet و Appletalk را مسیریابی می کند و از معیارهای ترکیبی مشابه پروتکل IGRP برای انتخاب بهترین مسیر به مقصد استفاده می کند.
علاوه بر این، گزینه ای برای توازن بار ترافیک از طریق مسیرهای با هزینه برابر و نابرابر در این پروتکل وجود دارد. در پروتکل EIGRP خلاصه سازی آدرس های شبکه به صورت اتوماتیک بوده که البته می توان آن را به صورتی پیکربندی کرد که خلاصه سازی در محدوده مشخصی صورت گیرد. توزیع مجدد در بین پروتکل های IGRP و EIGRP به صورت خودکار انجام می گیرد. همچنین این پروتکل از تعداد 255 هاپ (hop) و subnet masks با طول متغییر پشتیبانی می کنند. جهت آشنایی بیشتر به مقاله آموزش پروتکل مسیریابی EIGRP مراجعه نمایید.
پروتکل های Link state:
پروتکل های مسیریابی Link state نوع دوم پروتکل های مسیریابی می باشند. هدف اصلی این پروتکل ها مانند پروتکل های distance vector پیدا کردن بهترین مسیر به مقصد با روش های مختلف می باشد. پروتکل های Link state اطلاعات مسیریابی را تنها در زمان بروز تغییرات انتشار می دهند، به همین دلیل به صورت موثر از پهنای باند استفاده می کنند. در این حالت روترها به جای جدول مسیریابی، تنها تغییرات را انتشار می دهند، در نتیجه باعث افزایش سرعت همگرایی می شود.
پروتکل مسیریابی اطلاعات جدید را در اختیار تمام همسایگان در یک شبکه قرار می دهد و تلاش می کند تا با اطلاعات مسیریابی جدید شبکه را همگرا کنند. این پروتکل ها از subnet masks با طول متفاوت استفاده می کنند که هم مقیاس پذیر هستند و هم مسیریابی را بهتر انجام می دهند. آنها همچنین نسبت به پروتکل های مسیریابی distance-vector به CPU و حافظه بیشتری نیاز دارند و پیکربندی آن سخت تر می باشد.
از پروتکل های Link State معمولاً در شبکه های بزرگ و متوسط استفاده خواهد شد.
انواع پروتکل Link state:
1ـ پروتکل (Open Shortest Path First (OSPF:
پروتکل OSPF یک پروتکل مسیریابی link state می باشد که به عنوان یک استاندارد برای مسیریابی IP در شبکه های بزرگ با چند فروشنده مورد استفاده قرار می گیرد. پروتکل link state برای ارتباط اطلاعات مسیر، یک اطلاعیه برای تمام همسایگان متصل در یک ناحیه ارسال می کند. در هنگام راه اندازی هر روتر فعال شده با OSPF ، بسته های hello را برای همه روترهای OSPF متصل ارسال می کند. بسته های hello حاوی اطلاعاتی نظیر زمان سنج های روتر،ID روتر و subnet mask می باشند. اگر روترها در مورد اطلاعات به توافق برسند ، آنها همسایه پروتکل OSPF می شوند.
روترهای همسایه با تغییر پایگاه داده ی link state یک مجاورت یا adjacencies ایجاد می کنند. روترهای موجود در لینک های point-to-point و point-to-multipoint بطور خودکار مجاورت ها را ایجاد می کنند. روترهای پیکربندی شده با رابط های OSPF مانند broadcast و NBMA از یک روتر تعیین شده استفاده می کنند تا بتوانند مجاورت را ایجاد کنند.
جهت آشنایی بیشتر به مقاله OSPF چیست مراجعه نمایید.
2ـ پروتکل Integrated IS-IS:
پروتکل مسیریابی Integrated IS-IS یک پروتکل مسیریابی link state می باشد. بنابراین قوانین حاکم بر آن مشابه قوانین link state می باشد. یعنی هر روتر اطلاعات لینک ها و روترهای متصل به خود را در شبکه ارسال می کند، در نتیجه در هر روتر اطلاعات توپولوژی شبکه وجود خواهد داشت.
این پروتکل مشابه پروتکل OSPF که سازمان های بزرگ و مشتریان ISP از آن استفاده می کنند، می باشد. یک intermediate system یک روتر و IS-IS یک پروتکل مسیریابی می باشد که بسته ها را بین intermediate systems مسیریابی می کند. IS-IS با استفاده از پایگاه داده link state و اجرای الگوریتم SPF Dijkstra کوتاه ترین مسیر را انتخاب می کند. روترهای همسایه در لینک های point to point و point to multipoint، مجاورت را با ارسال بسته های hello و تبادل پایگاه داده link state ایجاد می کنند.
روترهای IS-IS در شبکه های broadcast و NBMA یک روتر مشخص را انتخاب می کنند که مجاورت را با همه روترهای همسایه در آن شبکه ایجاد می کند. این روتر مشخص و روترهای دیگر، مجاورت را با تمام روترهای همسایه از طریق خبررسانی چند رسانه ای multicasting در شبکه ایجاد می کنند. IS-IS از یک ساختار سلسله مراتبی با روترهای سطح 1 و سطح 2 استفاده می کند.
روترهای سطح 1 مشابه روترهای OSPF هستند که هیچ ارتباط مستقیمی با خارج از ناحیه خود ندارند. روترهای سطح 2 شامل نواحی اصلی می شوند که با نواحی دیگر ارتباط برقرار می کنند. هر روتر IS-IS دارای یک آدرس خاص برای مسیریابی دامنه می باشد. همچنین IS-IS فرآیند مسیریابی را به جای یک شبکه، به یک رابط اختصاص می دهد.
نکته: پروتکل های مسیریابی در ظاهر هدف یکسانی را که همان ایجاد و آپدیت جدول مسیریابی بر روی روترهای شبکه و انتخاب بهترین مسیر می باشد را دنبال خواهد کرد ولی در حقیقت مکانیسم عمل آنها و شرایط انتخاب بهترین مسیر در هر یک از پروتکل ها با یکدیگر متفاوت می باشد.
تفاوت پروتکل های مسیریابی Classful با Classless:
ـ پروتکل مسیریابی Classful:
پروتکل های Classful در زمان تبلیغ شبکه هابه سایر روترها همراه آدرس شبکه بخش Subnet Mask مربوط به شبکه ارسال نمی شود.این پروتکل ها توانایی پشتیبانی از توانمندی VLSM را نخواهند داشت و در شبکه های که از این پروتکل استفاده می کنید به علت اینکه همراه با آدرس شبکه بخش مربوط به Subnet Mask هر شبکه تبلیغ نخواهد شد قادر به استفاده از Subnet Mask های متغیر نخواهید بود.
ـ پروتکل مسیریابی Classless:
پروتکل های Classless در زمان تبلیغ شبک ها به سایر روترها همراه با آدرس شبکه بخش Subnet Mask مربوط به شبکه ارسال می شود و این پروتکل ها توانایی پشتیبانی از VLSM را خواهند داشت.
نکته : VLSM مخفف Variable Length Subnet Masking می باشد و یکی از راه ها و تکنیک های تقسیم بندی IP به range های کوچکتر با Subnet های متغیر است که با کمترین هدر رفت IP میتوان یک range بزرگ را به rangeهای کوچکتر برای استفاده بهتر از شبکه خود تقسیم نمود. پروتکل هایی که در زمره پروتکل های Classful قرار می گیرند یعنی پروتکل های RIP 1 و IGRP، از VLSM پشتیبانی نمی کنند. برای همین هم برای استفاده از مزیت هایی که VLSM ارائه می دهد نیاز به بکارگیری پروتکل های Classless مانند BGP، EIGRP، IS-IS، OSPF، RIP 2 داریم.
مشخصات پروتکل مسیریابی:
ـ Speed of convergence: سرعت همگرایی تعیین می کند که روترها در توپولوژی شبکه به سرعت اطلاعات مسیریابی را به اشتراک می گذارند و به یک دانش ثابت می رسند. هرچه همگرایی سریعتر باشد، آن پروتکل ترجیح داده می شود. حلقه های مسیریابی زمانی رخ می دهند که جداول مسیریابی ناسازگار به دلیل همگرایی کند در یک شبکه متغیر به روز نشوند.
ـ Scalability: مقیاس پذیری بر اساس پروتکل مسیریابی که به کار گرفته شده است، میزان بزرگ شدن یک شبکه را تعیین می کند. هرچه شبکه بزرگتر باشد، پروتکل مسیریابی باید مقیاس پذیرتر باشد.
ـ Classful or classless (use of VLSM): پروتکل های مسیریابی کلاسفول شامل subnet mask نیستند و نمی توانند از subnet mask متغیر (VLSM) پشتیبانی کنند. پروتکل های مسیریابی classless شامل subnet mask در به روز رسانی ها است. پروتکلهای مسیریابی classless از VLSM و جمع بندی بهتر مسیر پشتیبانی می کنند.
ـ Resource usage: استفاده از منابع شامل الزامات یک پروتکل مسیریابی مانند فضای حافظه (RAM) ، استفاده از CPU و استفاده از پهنای باند پیوند است. منابع بیشتر نیازمند سخت افزار قوی تری برای پشتیبانی از عملیات پروتکل مسیریابی، علاوه بر فرایندهای ارسال بسته است.
ـ Implementation and maintenance: پیاده سازی و نگهداری سطح دانش مورد نیاز برای یک مدیر شبکه را برای پیاده سازی و نگهداری شبکه بر اساس پروتکل مسیریابی مستقر توصیف می کند.
جدول زیر مقایسه برخی از این پروتکل ها را نشان می دهد:
IS-IS
OSPF
RIPv2
EIGRP
IGRP
RIPv1
Fast
Fast
Slow
Fast
Slow
Slow
Speed of Convergence
Large
Large
Small
Large
Small
Small
Scalability – Size of Network
Yes
Yes
Yes
Yes
No
No
Use of VLSM
High
High
Low
Medium
Low
Low
Resource Usage
Complex
Complex
Simple
Complex
Simple
Simple
Implementation and Maintenance
تفاوت Routing Protocols و Routed Protocols در چیست؟
ـ Routed Protocol یا پروتکل مسیریابی شده:
Routed Protocol یا پروتکل مسیریابی شده به پروتکلی گفته می شود که توانایی ارسال داده از یک شبکه به شبکه دیگر را دارد. این پروتکل ها ترافیک کاربران از جمله ترافیک مربوط به e-mail ،file-transfer، وب و سایر ترافیک های مشابه را با خود حمل می کنند. آنها از یک ساختار یا سیستم آدرس دهی مانند IP Address که می تواند یک شبکه یا یک Host ( کامپیوتر،سرور،پرینتر) را در یک شبکه مشخص کند استفاده می کنند.
به بیانی دیگر این پروتکل شامل دو قسمت آدرس شبکه و آدرس Host می باشد که آدرس شبکه مشخص کنند محل قرارگیری شبکه و آدرس Host نمایانگر محل قرارگیری Host در آن شبکه است. با توجه به اینکه بیش از 90 درصد سیستم عامل ها و Host های موجود در دنیا از آدرس IP به عنوان سیستم آدرس دهی استفاده می کنند، IP Address به عنوان مهمترین و بزرگترین Routed Protocol در دنیا و در شبکه بزرگ اینترنت مورد استفاده قرار می گیرد بنابراین IP یک پروتکل از نوع Routed Protocol است.
ـ Routing Protocol یا پروتکل های مسیریابی:
Routing Protocol ها یا پروتکل های مسیریابی پروتکل هایی هستند که بصورت Dynamic مسیرهای شبکه موجود برای برقراری ارتباط بین شبکه ها را پیدا می کنند و آنها را به هم متصل می کنند، آن ها وظیفه مسیریابی و نشان دادن مسیر درست به Routed Protocol ها برای رسیدن به مقصد را بر عهده دارند. Routing Protocol هایی که در روترهای مختلف در شبکه های مختلف قرار دارند اطلاعات و بروزرسانی های خود را با همدیگر به اشتراک می گذارند تا بتوانند بهترین مسیر برای رسیدن به مقصد های شبکه ای Routed Protocol ها را پیدا کنند.
Routing Protocol ها این قابلیت را دارند که با اضافه شدن یک شبکه جدید به ساختار، آن را شناسایی کنند و مسیرهای منتهی به این شبکه را نیز برای سایر روترهای موجود در شبکه ارسال کنند. Routing Protocol ها را شما معمولا در Router های سخت افزاری، سوئیچ شبکه لایه سه، فایروال ها و سرورهای سخت افزاری و سیستم عامل های سرور مشاهده می کنید. اما بر روی کامپیوترهای معمولی و یا پرینترها وجود ندارند.
شما می توانید انواع روتر سیسکو و حتی سایر روترهای شبکه را با بهترین قیمت و کیفیت همراه با گارانتی معتبر از فروشگاه شبکه کالا خریداری نمایید.
آیا تا به حال هنگام خرید سوئیچ سیسکو این سوال برای شما پیش آمده که علت این همه تنوع چیه و چطوری میشه از میان این همه، سوئیچ سیسکو مورد نظر خود را انتخاب کنیم؟ اگر دنبال پاسخ به این سوال هستی حتما در ادامه با ما همراه باش.
سوئیچ های شبکه از جمله سوئیچ های سیسکو به عنوان پر مصرف ترین تجهیزات شبکه در دنیا به شمار می روند. این سوئیچ ها در انواع مختلفی تولید و به بازار عرضه شده اند. به همین دلیل شناخت کلیه این تجهیزات برای کارشناسان IT دشوار و حتی غیر ممکن می باشد. اما کمپانی سیسکو جهت نامگذاری این تجهیزات از یک روش خاص استفاده می کند. ما در این مقاله سعی داریم تا شما را با این قوانین و همچنین قابلیت هایی که هر کدام از آنها ارائه می نمایند آشنا کنیم.
اساس نامگذاری سوئیچ های سیسکو سری 2:
این سوئیچ ها در لایه 2 فعالیت دارند و در انواع مختلفی تولید شده اند. در ادامه با نحوه نامگذاری سوئیچ سیسکو آشنا خواهیم شد. برای مثال سوئیچ زیر را در نظر بگیرید:
نکته: این مدل تنها جهت درک بهتر شما قرار داده شده است و مبنای توضیح اعداد زیر آنان می باشد.
1ـ WS: این حروف که در ابتدای اکثر سوئیچ های سیسکو آمده است به معنای مدل سوئیچ بردی است که از رمزگذاری 40 بیتی پروتکل IPSEC پشتیبانی می کند.
2ـ در این قسمت همانطور که در تصویر بالا مشاهده می کنید علامت C گذاشته شده است که به معنی Chassis یا شاسی می باشد. البته لازم به ذکر است که ممکن است به جای این حرف از حروفی مانند X (ماژول های مرکزی پردازشی)، G (ماژول های فیبر 1 گیگابیتی) و E ( امکان استفاده از اینترفیس های 10 گیگ به کمک کارت های توسعه) استفاده شود.
3ـ این عدد که در اینجا 2 می باشد نشان دهنده لایه فعالیت سوئیچ می باشد.
4ـ دراین قسمت مدل دستگاه قرار داده می شود.
5ـ در این قسمت سری دستگاه نمایش داده می شود که هر کدام نشان دهنده قابلیت خاصی هستند که می تواند یکی از گزینه های زیر باشد:
ـ خالی: ممکن است در این قسمت هیچ حرفی قرار داده نشود که مدل اولیه سوئیچ های سیسکو با پورت های 100 مگابیت Downlink و یک گیگابیت Uplink می باشد.
ـ V2: کمپانی سیسکو این مدل را که امروزه اصلا در بازار موجود نمی باشد به نام Revision تولید و به بازار عرضه کرد.
ـ +: این سری هم دارای پورت های 100 مگابیتی می باشند اما ظرفیت رم و فلش در آنها افزایش یافته است.
ـ G: در این سری پورت های Downlink و Uplink به یک گیگابیت تغییر یافته است. البته لازم به ذکر است که در این سری ها ماژول های SFP نیز اضافه شدند. یعنی ما در این سری ها امکان استفاده از پورت های Combo ( امکان استفاده از پورت های اترنت و SFP در پورت های Uplink ) را داریم.
ـ S: این سری از سوئیچ ها علاوه بر پورت های یک گیگابیتی Downlink، دارای قابلیت Stack تا چهار دستگاه را نیز دارا می باشند.
ـ X: این سری نیز همانند سری S دارای پورت های یک گیگابیتی Downlink بوده اما از قابلیت Stack تا هشت دستگاه را پشتیبانی می کنند.
ـ XR: کلیه قابلیت های سری X را داشته، تنها تفاوت آن این است که می توان در این سری از سوئیچ ها پاور Redundant قرار داد.
ـ CX: این سری از سوئیچ ها، بیشتر برای سوئیچ های 8 پورت استفاده می شود و به صورت Compact قرار داده شده اند. به این معنی که حجم کوچکتری نسبت به سایر سوئیچ ها دارند.
6ـ در این قسمت تعداد پورت قرار داده می شود که به ترتیب می تواند 8/12/24 و 48 پورت باشد.
7ـ این قسمت نشان دهنده وضعیت پورت های Downlink می باشد، که ممکن است با T ( اترنت )، S ( اسلات های SFP )، L ( 8 پورتPOE)، P ( پورت های اترنت POE )، FP به معنی Full POE و LP به معنی Low POE نمایش داده شود.
8ـ حرف بعدی نوع پورت های Uplink را نشان می دهد که می تواند یکی از حروف Q ( پورت Uplink گیگابیت اترنت )، T ( پورت Uplink گیگابیت اترنت و C (پورت Combo Uplink گیگابیت اترنت و SFP )، S ( اسلات ماژول های SFP ) و D ( اسلات ماژول SFP و SFP+ ) باشد.
9ـ این قسمت نشان دهنده نوع لایسنس موجود بر روی دستگاه می باشد که می توانید LL یا S ( نسخه IOS موجود بر روی دستگاه LANLite است )، L ( نسخه IOS موجود بر روی دستگاه LANBase است ) و I ( نسخه IOS موجود بر روی دستگاه IPLite می باشد ) را مشاهده نمایید.
این سوئیچ ها در لایه 3 فعالیت دارند و در انواع مختلفی تولید شده اند. در ادامه با نحوه نامگذاری این سوئیچ های شبکه سیسکو آشنا خواهیم شد. برای مثال سوئیچ زیر را در نظر بگیرید:
نکته : این مدل تنها جهت درک بهتر شما قرار داده شده است و مبنای توضیح اعداد زیر آنان می باشد.
1ـ همان طور که در قسمت قبل توضیح داده شد این حروف نشان دهنده مدل سوئیچ بردی است که از رمزگذاری 40 بیتی پروتکل IPSEC پشتیبانی می کند.
2ـ در این قسمت همانطور که در تصویر بالا مشاهده می کنید علامت C گذاشته شده است که به معنی Chassis یا شاسی می باشد. البته لازم به ذکر است که ممکن است به جای این حرف از حروفی مانند X ( ماژول های مرکزی پردازشی )، G ( ماژول های فیبر 1 گیگابیتی) و E ( امکان استفاده از اینترفیس های 10 گیگ به کمک کارت های توسعه) استفاده شود.
3ـ این عدد که در اینجا 3 می باشد نشان دهنده لایه فعالیت سوئیچ می باشد.
4ـ دراین قسمت مدل دستگاه قرار داده می شود. در حال حاضر سوئیچ های سری 3850 جدیدترین سوئیچ های سیسکو به شمار می روند. البته در این قسمت سایر مدل های سوئیچ لایه 3 نظیر 3560،3750 و3650 قرار می گیرند.
نکته: در سری های 3850 بر خلاف سوئیچ های 2960 سری ساختی وجود ندارد اما در سایر سوئیچ ها مانند 3750 سری X و G را داریم که سری G نشان دهنده پورت های گیگابیت و X نشان دهنده سرعت و پشتیبانی از قابلیت +SFP می باشند.
5ـ در این قسمت تعداد پورت قرار داده می شود که به ترتیب می تواند 8/12/24 و 48 پورت باشد.
6ـ این قسمت نشان دهنده وضعیت پورت های Downlink می باشد که شامل T ( پورت اترنت )، P ( پشتیبانی از پورت POE+ )، PW/F/PF ( پشتیبانی از پورت POE+ بر روی 48 پورت )، U ( پشتیبانی از تکنولوژی UPOE )، S ( اسلات ماژول SFP ) و XS ( اسلات ماژول SFP و +SFP ) می باشند.
7ـ این قسمت نشان دهنده نوع لایسنس موجود بر روی دستگاه می باشد که می توانید S (نسخه IOS موجود بر روی دستگاه IPBase است)، L (نسخه IOS موجود بر روی دستگاه LANLite است) و E (نسخه IOS موجود بر روی دستگاه IPServices می باشد) را مشاهده نمایید.
امروزه به دلیل رشد روز افزون دنیای تکنولوژی و وابستگی کسب و کارها به شبکه های کامپیوتری، خرید تجهیزات شبکه به امری ضروری تبدیل شده است. یکی از کمپانی های معروف در زمینه تولید این تجهیزات شرکت Cisco می باشد. در حال حاضر می توان گفت تجهیزات سیسکو به ویژه سوئیچ های سیسکو در جهان بسیار پرطرفدار بوده به طوری که در اکثر دیتا سنتر ها از آنها استفاده می شوند.
پر فروش ترین سوئیچ های سیسکو در ایران در شرکت های مختلف :
به طور کلی می توان گفت انتخاب نوع سوئیچ به عوامل مختلفی مانند تعداد کاربر، نیاز سازمان، وسعت کار و … بستگی دارد. اولین فاکتور درخرید تجهیزات شبکه بررسی مقیاس کسب و کار می باشد که خود شامل مواردی همچون تعداد کاربران و نیاز سازمان می باشد.
مدل سه لایه ای سیسکو برای طراحی شبکه
سازمانی که بزرگتر باشد، تعداد کاربران بیشتری داشته و در نتیجه وسعت کار و نیازهای درخواستی از شبکه بیشتر خواهد شد. در اینجا ما به بررسی انواع مختلف شرکت به لحاظ وسعت و تعداد کاربر می پردازیم:
ـ شرکت های بزرگ و خیلی بزرگ:
همان طور که از عنوان آن مشخص می باشد این شرکت ها دارای وسعت و تعداد کاربران زیادی هستند. به همین دلیل جهت رفع نیازهای کسب کار آنان نیاز به یک شبکه قدرتمند احساس می شود. برای مثال آنها نیازمند خرید سوئیچ های سیسکو سری کاتالیست 6500 و 4500 هستند.
البته اگر با یک شرکت و یا سازمان خیلی بزرگ رو به رو باشیم، سوئیچ های Nexus در لایه Core، سوئیچ های سری 6500 و 4500 در لایه دوم Core یا در لایه اول Distribute،در لایه های پایین تر Distribute از سوئیچ های سری 3700 و 3800 و در لایه Access از سوئیچ های سری 2960 (مانند سوئیچ سیسکو مدل WS-C2960-48TT-L و سوئیچ سیسکو مدل WS-C2960-24TT-L) و اگر نیاز به سوئیچ های لایه 3 باشد می توانیم از سوئیچ های سری 3700 و 3800 نیز در این لایه استفاده نماییم.
ـ شرکت های متوسط رو به بالا :
در این شرکت ها می توان از سوئیچ های سیسکو سری 3850X در لایه Core و همچنین سوئیچ های سری 3850 (مانند سوئیچ سیسکو WS-C3850-12XS-S و سوئیچ سیسکو WS-C3850-24S-S ) و 3750 و سوئیچ سیسکو 9300 در لایه Distribute و در نهایت از سری 2960 در لایه Access استفاده کرد.
لازم به ذکر است در شرکت های متوسط رو به بالا استفاده از جدیدترین ورژن های هر سری از سوئیچ توصیه می شود. برای مثال در لایه Access از مدل 2960X و در لایه های Distribute استفاده از سری 3850 بیش تر نسبت به 3750 توصیه می شود.
ـ شرکت های متوسط رو به پایین:
این شرکت ها نیازمند وجود سوئیچ های 3850 در لایه Core و 2960 یا 3750 در لایه Distribute بوده که البته می توان در لایه Access نیز از آن ها استفاده کرد.
ـ شرکت های کوچک :
عموماً در شرکت های کوچک و خیلی کوچک به دلیل آنکه ضرورت وجود شبکه کم تر احساس می شود، ترجیح می دهند هنگام خرید تجهیزات شبکه هزینه کمتری را بپردازند. در این شرکت ها لایه Distribute تنها لایه ایست که حذف شده و در لایه Core از 3750 و 3850 استفاده می شود. البته در لایه Access نیز می توان هم از سوئیچ های سری 2960 و هم از 3750 استفاده کرد اما به دلیل هزینه بیشتر سوئیچ های 3750 پیشنهاد می شود که از همان سوئیچ های 2960 استفاده شود.
ـ شرکت های SOHO( خیلی کوچک) :
این شرکت ها بسیار کوچک هستند به طوری اصلا نیازی به ایجاد لایه بندی در سوئیچ ندارند. سوئیچ های 2960 معمولی می توانند به راحتی نیازهای شبکه این شرکت ها را برطرف نمایند اما در صورت تمایل می توانند از سری های 3750 و 3850 نیز استفاده نمایند.
البته نکته مهم در مورد این شرکت ها این است که بسیاری از آنان بخش شبکه خود را حذف کرده و هزینه ای برای آن صرف نمی کنند. این یک کار بسیار اشتباهی است به همین دلیل باید گفت هر شرکتی جهت ارتقای کسب و کار خود نیاز به وجود شبکه حتی در حد کوچک می باشند.
نکته : البته لازم به ذکر است که در کلیه موارد می بایست بخش توسعه شبکه را نیز در نظر گرفت سپس بر اساس آن طراحی شبکه را آغاز نمود. سوئیچ های شبکه سیسکو دارای انواع مختلفی هستند که بر اساس نوع نیاز می توان آنها را خریداری کرده و در شبکه استفاده نمود.
از جمله مدل های سوئیچ سیسکو مطرح در شبکه می توان به 2960، 3560، 3750، 3850 اشاره کرد. هر کدام از انها خود به بخش های مختلفی تقسیم می گردند برای مثال 2960X، 2960S، 2960، 2960G که هر کدام در برخی ویژگی ها با یکدیگر تفاوت دارند.
کلام آخر :
خرید هر کدام از سری های سوئیچ شبکه سیسکو بر اساس نیاز به عوامل مختلفی بستگی دارد که در مقاله به طور کامل توضیح داده شد. اما متاسفانه به دلیل وجود افراد سودجو در این بازار محل خرید در کیفیت و دوام تجهیزات تأثیر بسیاری دارد. به همین دلیل به شما توصیه می کنیم این تجهیزات را حتماً از شرکت های معتبر تهیه نمایید.
اگر تمایل دارید در رابطه با نحوه نامگذاری سوئیچ های شبکه بدانید به لینک مجاور مراجعه نمایید: نامگذاری سوییچ های سیسکو
پروتکل اطلاعات مسیریابی (RIP) یا Routing Information Protocol یکی از قدیمی ترین پروتکل های مسیریابی Distance-vector است و از hop count به عنوان واحد مسیریابی استفاده می کند. RIP برای مسیریابی، محدودیت هایی را در تعداد hop های مجاز در یک مسیر از مبدأ به مقصد ایجاد می کند. حداکثر hop مجاز برای RIP پانزده می باشد که اندازه شبکه هایی را که RIP می تواند از آنها پشتیبانی کند را محدود می کند.
پروتکل های مسیریابی پویا مانند RIP این توانایی را به روتر خواهند داد تا جدول مسیریابی خود را به صورت Dynamic و اتوماتیک، آپدیت و کامل کنند. در حقیقت در صورتی که پروتکل پروتکل های مسیریابی بر روی کلیه روترهای یک سازمان فعال و پیکربندی شوند، روترها شروع با ارسال پیام های آپدیت برای یکدیگر خواهند کرد و هر روتر، پیام های آپدیت را برای روترهای همسایه ارسال و از آن ها پیام آپدیت دریافت خواهد کرد، این عمل سبب تکمیل شدن و اضافه شدن اتوماتیک مسیرها در جدول مسیریابی روتر به وسیله پروتکل مسیریابی مانند RIP خواهد شد.
در این حالت اگر یک مسیر به سازمان شما اضافه شود یا یک مسیر حذف شود به صورت اتوماتیک کلیه روترهای سازمان توسط پروتکل مسیریابی آپدیت خواهند شد.
در یک پروتکل اطلاعات مسیریابی (RIP)، روترها جدول مسیریابی خود را هر 30 ثانیه بروزرسانی می کنند. در نسخه های اولیه، جداول مسیریابی به اندازه ای کوچک بودند که میزان ترافیک قابل توجه نبود. هنگامی که شبکه ها گسترش یافتند، مشخص شد که حتی اگر روترها در زمان های تصادفی، initialized شوند، هر 30 ثانیه یک بار می تواند یک انفجار ترافیکی عظیم رخ دهد.
در اکثر محیط های شبکه، به علت همگرایی و مقیاس پذیری ضعیفی که RIP در مقایسه با EIGRP ،OSPF یا IS-IS دارد، برای مسیریابی انتخاب نمی شود. با این حال، از آنجا که RIP برخلاف پروتکل های دیگر، نیازی به پارامتر ندارد، پیکربندی آن آسان است. شما می توانید برای مطالعه بیشتر پروتکل OSPF و EIGRP به مقاله های آموزش پروتکل مسیریابی EIGRP و OSPF چیست؟ مراجعه نمایید.
در شبکه های کامپیوتری Hop قسمتی از یک مسیر میان مبدأ و مقصد بسته اطلاعاتی است. روترها بسته های اطلاعاتی را میان شبکه مبدأ و مقصد منتقل می کند. در واقع هنگام انتقال بسته های اطلاعاتی از یک روتر به شبکه مقصد یک عمل Hop صورت می گیرد. Hop count یا تعداد هاپ ها به میانگین تعداد روتر هایی در شبکه بین مبدأ و مقصد بسته اطلاعاتی گفته می شود که بسته اطلاعاتی بایستی از آن روتر ها عبور کند.
جدول مسیریابی یا Routing Table:
جدول مسیریابی هر روتر درون Internetwork شامل کلیه مسیرهایی می باشدکه روتر قادر به هدایت بسته ها به سمت آنها می باشد، این جدول مسیریابی به شکل و فرم خاص توسط روتر تنظیم خواهد شد. در داخل جدول مسیریابی یک روتر یکسری اطلاعات مریوط به مسیرها وجود دارد که شما باید درکت درستی از اطلاعات داخل آن داشته باشید.
هر روتر RIP یک جدول مسیریابی دارد. این جداول اطلاعات تمام مقاصدی را که روتر می داند می تواند به آنها برسد ذخیره می کنند. هر روتر اطلاعات جدول مسیریابی خود را به نزدیکترین همسایگان خود مبادله می کند. روترها اطلاعات جدول مسیریابی را هر 30 ثانیه برای نزدیکترین همسایگان خود پخش می کنند.
برای مثال: اگر کاربر هستید و می خواهید به google.com برسید. مسیرهای زیادی وجود دارد که می توانید از طریق آنها به سرور Google دسترسی پیدا کنید.
در مثال زیر، کاربر سه مسیر دارد. RIP تعداد روترهای مورد نیاز برای رسیدن به سرور مقصد را از هر مسیر شمارش می کند. سپس مسیری را انتخاب می کند که دارای حداقل تعداد باشد. همانطور که در تصویر مشاهده می کنید مسیر 1 دارای 2 عدد Hop، مسیر 2 دارای 3 عدد Hop و مسیر 3 دارای 4 عدد Hop برای رسیدن به سرور مقصد است. بنابراین، RIP مسیر 1 را انتخاب می کند.
انواع RIP یا Routing Information Protocol:
ـ RIP Version 1:
این پروتکل جهت آپدیت جدول مسیریابی بین روترهای شبکه از پیام های Broadcast استفاده می کند که هر 30 ثانیه یکبار کل جدول مسیریابی را از طریق اینترفیس های فعال منتشر می کند و Metric در پروتکل RIP بر اساس Hop Count محاسبه می شود و این پروتکل محدودیت 15 عدد Hop Count را خواهد داشت. RIP Version 1 یک پروتکل Classful است و در صورتی که چندین مسیر دارای Hop Count یکسان باشد، Load Blancing بین مسیرها به وجود خواهد آمد. حداکثر بر روی 6 مسیر با Metric یکسان می تواند Load Blancing ایجاد شود.
برخی ویژگی های RIP Version 1 به شرح زیر است:
جداول مسیریابی RIPv1 هر 25 تا 35 ثانیه یک بار به روز می شوند.
RIP v1 از مسیریابی Classful استفاده می کند.
به روزرسانی های مسیریابی دوره ای، شامل اطلاعات subnet و پشتیبانی VLSM نیستند.
همچنین در این نسخه هیچ گونه احراز هویتی وجود ندارد که باعث شود RIP در برابر حملات مختلف آسیب پذیر باشد.
ـ RIP Version 2:
این پروتکل هم از نوع Distance Vector می باشد ولی پیشرفته تر از RIP Ver1 است. پروتکل RIP Ver 2 از Multicasting به جای Broadcast استفاده می کند اما قابلیت کار به صورت Broadcast را نیر دارا می باشد. پروتکل RIP ver2 یک پروتکل Classless می باشد و VLSM را پشتیبانی می کند.
RIP Ver2 همچنین از احراز هویت پشتیبانی می کند که این توانمندی باعث می شود که روترها قبل از آپدیت جدول مسیریابی و رد و بدل کردن اطلاعات مسیریابی یکدیگر را احراز هویت نمایند و بعد از تکمیل پروسه احراز هویت جدول های مسیریابی را بین یکدیگر مبادله کنند. در این پروتکل انتخاب بهترین مسیر بر اساس HOP Count با تداد روترها موجود در مسیر محاسبه می شود.
برخی ویژگی های RIP Version 2 به شرح زیر است:
این نسخه توانایی حمل اطلاعات subnet و پشتیبانی از CIDR را دارد.
حداکثر شمارش Hop، پانزده می باشد.
امکان احراز هویت دارد.
برچسب های مسیریابی نیز در نسخه RIP 2 اضافه شده است. این قابلیت باعث تمایز بین مسیرهای پروتکل RIP و مسیرهای پروتکل های دیگر می شود.
ـ RIPng:
RIPng یا RIP next generation در واقع نسخه گسترش یافته RIPv2 برای پشتیبانی از IPv6 میباشد. تفاوتهای اصلی بین RIPv2 و RIPng عبارتند از:
پشتیبانی از شبکه IPv6.
RIPv2 بر خلاف RIPng از به روزرسانی های احراز هویت RIPv1 پشتیبانی می کند.
RIPng از پروتکلUDP با پورت 521 استفاده میکند.
نکته: VLSM مخفف Variable Length Subnet Masking می باشد و یکی از راه ها و تکنیک های تقسیم بندی IP به range های کوچکتر با Subnet های متغیر است که با کمترین هدر رفت IP میتوان یک range بزرگ را به rangeهای کوچکتر برای استفاده بهتر از شبکه خود تقسیم نمود. پروتکل هایی که در زمره پروتکل های Classful قرار می گیرند یعنی پروتکل های RIP 1 و IGRP، از VLSM پشتیبانی نمی کنند. برای همین هم برای استفاده از مزیت هایی که VLSM ارائه می دهد نیاز به بکارگیری پروتکل های Classless مانند BGP، EIGRP، IS-IS، OSPF، RIP 2 داریم.
واحد Metric در پروتکل مسیریابی RIP:
ممکن است در شبکه Internetwork برای رسیدن به یک شبکه چندین مسیر وجود داشته باشد، در این وضعیت از واحدی به نام Metric برای انتخاب بهترین مسیر استفاده می شود. هر پروتکل مسیریابی به یک شکل و فرم Metric را محاسبه می کند. در پروتکل مسیریابی RIP بهترین مسیر، مسیری خواهد بود که دارای تعداد روترها یا Hop های کمتری باشد.
یکی از مشکلاتی که پروتکل مسیریابی RIP با آن مواجه می باشد مشکل نحوه محاسبه Metric است. در پروتکل RIP تنها روش محاسبه Metric تعداد Hop می باشد، مشکل در صورتی به وجود می آید که مسیرهای ارتباطی دارای سرعت یکسان نباشند.
نکته: شبکه Internetwork یک شبکه سازمانی یا شرکتی است که از مجموعه ای از مسیرها و روترها تشکیل شده است.
پروتکل اطلاعات مسیریابی (RIP) از تایمرهای زیر استفاده می کند:
update timer: فاصله بین دو پیام پاسخگویی را کنترل می کند و به طور پیش فرض 30 ثانیه است.
invalid timer: تایمر نامعتبر مشخص می کند که یک routing چه مدت می تواند در جدول مسیریابی باشد بدون اینکه بروز رسانی شود. این تایمر را تایمر انقضا مینامند و به طور پیش فرض 180 ثانیه است.
Flush Timer: تایمر فلاش زمان بین routeهای بی اعتبار و یا غیر قابل دسترسی را کنترل و از جدول مسیریابی حذف می کند. به طور پیش فرض 240 ثانیه است که 60 ثانیه طولانی تر از تایمر نامعتبر است. این تایمر باید روی زمان بیشتری از از تایمر نامعتبر تنظیم شود.
HolddownTimer: این تایمر برای تثبیت route ها هنگامی که شمارش hop ها آغاز میشود، در ورودی هر مسیر شروع می شود. در طی این مدت، هیچ به روزرسانی برای ورودی مسیریابی انجام نمی شود. مقدار پیش فرض این تایمر 180 ثانیه است.
مزایای پروتکل مسیریابی RIP:
ـ پیکربندی آن آسان است.
ـ هر بار که توپولوژی شبکه تغییر می کند نیازی به به روز رسانی ندارد.
ـ تقریباً همه روترها را پشتیبانی می کند.
معایب پروتکل مسیریابی RIP:
ـ این پروتکل فقط بر اساس تعداد Hop است. بنابراین، اگر مسیر بهتری با پهنای باند بهتر موجود باشد ، آن مسیر را انتخاب نمی کند.
مثال: فرض کنید دو مسیر داریم، مسیر اول دارای پهنای باند 100 کیلوبیت بر ثانیه (کیلوبیت بر ثانیه) است و ترافیک زیادی در این مسیر وجود دارد در حالی که مسیر دوم دارای پهنای باند 100 مگابیت بر ثانیه (مگابیت بر ثانیه) است و رایگان است. در حال حاضر RIP مسیر 1 را انتخاب می کند هر چند که تردد بالایی دارد پهنای باند آن بسیار کمتر از پهنای باند مسیر 2 است. این یکی از بزرگترین معایب RIP است.
ـ استفاده از پهنای باند در RIP بسیار زیاد است زیرا هر 30 ثانیه به روز رسانی خود را Broadcast می کند.
ـ RIP تنها از تعداد 15 هاپ پشتیبانی می کند ، بنابراین حداکثر 16 روتر را می توان در RIP پیکربندی کرد.
ـ در اینجا نرخ همگرایی کند است. این بدان معناست که وقتی هر پیوندی از بین می رود، زمان زیادی طول می کشد تا مسیرهای جایگزین را انتخاب کنید.
محدودیت های پروتکل مسیریابی RIP:
تعداد hop ها نباید از 15 تجاوز کند.
Variable Length Subnet Masks توسط نسخه 1 RIP پشتیبانی نمی شود.
دارای همگرایی (convergence) آهسته است که منجر به مشکلات زیادی میشود.
RIP معمولا در شبکه های کوچک از قبیل LAN یا مجموعه ای از LAN های کوچک که تشکیل یک Campus Area Network را داده اند استفاده می شود.
همچنین شما می توانید جهت آشنایی با Subnet Mask و تفاوت آن با WildCard Mask به مقاله مربوطه مراجعه نمایید.
نحوه ی پیکربندی RIP در روتر:
در این قسمت نحوه پیکربندی RIP در روتر Cisco را به شما نشان خواهم داد. این توپولوژی است که من استفاده خواهم کرد:
در بالا 3 روتر به نام های mrshabake-R1، mrshabake-R2 و mrshabake-R3 را مشاهده می کنید. چند شبکه وجود دارد بنابراین فضا برای پیکربندی RIP مناسب است. ابتدا بیایید همه interface ها را پیکربندی کنیم:
به اینترفیس ها، IP می دهیم:
ابتدا به دو دست روتر mrshabake-R1 یعنی fa0/0 وfa0/1 IP می دهیم:
سپس به interfaceهای روتر mrshabake-R2، mrshabake-R3، ip می دهیم:
قبل از پیکربندی RIP، به routing table موجود درروتر های mrshabake-R1، mrshabake-R2 و mrshabake-R3 نگاه کنید تا از مسیرهایی که هر دستگاه در حال حاضر در جدول مسیریابی خود دارد مطمئن شویم.
برای اینکار دستور show ip route را در privileged mode وارد میکنیم:
کد هایی که در بالای routing table (جدول مسیریابی) وجود دارد، نوع مسیر را نشان می دهد. هر نوع مسیر مربوط به یک حرف است. این حروف در کنار مسیر در routing table ظاهر می شوند. توجه به این حروف به شما این امکان را می دهد تا بفهمید که روتر چگونه هر مسیر را در routing table یاد گرفته است.
در حال حاضر ، تنها مسیرهایی که در mrshabake-R1 وجود دارد ، مسیرهایی هستند که مستقیماً به interface ها متصل می شوند. به عنوان مثال حرف C قبل از مسیر،نشان دهنده یک مسیر مستقیم متصل به 192.168.12.0/24 از طریق fastEthernet 1/0 است.
فرض کنید از mrshabake-R1، باید به شبکه mrshabake-R2 192.168.23.2 برسید. می توانید بررسی کنید که آیا این کار با راه اندازی ping از R1 به اینترفیس FastEthernet1/0 R2 192.168.23.2 انجام می شود یا خیر. اگر پینگ موفق شد، می دانیم که R1 می تواند به شبکه مقصد برسد. برای انجام این کار، به R1 بازگردید و از حالت privileged mode، از دستور زیر استفاده کنید:
یک درخواست استاندارد ping ، پنج بسته Echo ICMP ارسال می کند. دریافت پاسخ Echo ICMP در پاسخ به درخواست Echo ICMP نشان دهنده یک پینگ موفق است. پاسخ موفق با علامت تعجب (!) مشخص می شود و پاسخ ناموفق با علامت (.) نشان داده می شود. این نشان می دهد که 5 پاسخ به پنج بسته ICMP echo ارسال شده، فرستاده شده است. در نتیجه ، میزان موفقیت 100 درصد است ، که نشان می دهد درخواست موفقیت امیز بوده است و R1 می تواند به شبکه .23.0192.168 برسد.
پیکربندی RIP به مراحل زیر نیاز دارد:
مرحله 1: ابتدا باید فرآیند مسیریابی RIP را فعال کنید ، که از طریق دستور #router rip شما را در حالت پیکربندی روتر قرار می دهد.
مرحله 2: شبکه هایی را که باید با استفاده از RIP از طریق دستور (config-router) #network [network IP address] تبلیغ یا اعلام شوند، مشخص کنید.
RIP دو نسخه (1و2) دارد، درصورتی که بعد از دستور، نسخه ی ان را مشخص نکنیم به صورت پیش فرض Version2 در نظر می گیرد.
اینکار را برای تمامی روتر ها انجام می دهیم.
در اخر دستورات را با استفاده از دستور:
#copy running-config startup-config
یا
write #
ذخیره کنید.
منبع: How to configure RIP on a Cisco router
شما می توانید انواع روتر را بر حسب نیاز خود با بهترین قیمت و قیمت همراه با گارانتی معتبر از فروشگاه اینترنتی شبکه کالا خریداری نمایید.
یکی از روش های استفاده درست از تجهیزات شبکه شناخت کامل آن دستگاه و و سایر قابلیت هایی است که می توان از آنها استفاده کرد. در این مقاله، انواع مختلف لیست های کنترل دسترسی را بررسی می کنیم و برخی از مفاهیم استقرار از جمله علت و زمان استفاده از آن ها را مورد بررسی قرار خواهیم داد.
لیست های کنترل دسترسی چیست؟
ACL ها یک فیلتر شبکه ای هستند که توسط روترها و برخی سوئیچ ها برای ورود مجاز یا محدود کردن جریان داده ها به رابط های شبکه استفاده می شوند. هنگامی که ACL در یک رابط پیکربندی شده است، دستگاه، شبکه داده های عبوری از رابط را تجزیه و تحلیل می کند، آن ها را با معیارهای توصیف شده در ACL مقایسه می کند، جریان داده ها را مجاز کرده و یا از ورود آن ها جلوگیری می کند. در ابتدا ، ACL ها تنها راهی برای دستیابی به محافظت از فایروال بودند.
امروزه انواع مختلفی از فایروال ها و گزینه های جایگزین برای ACL وجود دارد. با این حال، سازمان ها همچنان در استفاده از فناوری هایی مانند شبکه های خصوصی مجازی (VPN) از ACL ها استفاده می کنند که مشخص می کنند کدام ترافیک باید از طریق یک تونل VPN رمزگذاری و انتقال یابد.
دو نوع ACL وجود دارد:
1ـ Filesystem ACLها:
با استفاده از آن دسترسی به فایلها و / یا فهرستها را فیلتر کنید. ACL های Filesystem به سیستم عامل هایی می گویند که کاربران می توانند با استفاده از آن به سیستم دسترسی پیدا کنند و همچنین میزان دسترسی را نیز محدود می کند.
2ـ Networking ACLها:
شبکه ACL ها به روترها و سوئیچ ها می گویند که کدام نوع ترافیک می تواند به شبکه دسترسی داشته باشد و کدام فعالیت مجاز است.
لیست کنترل دسترسی با دو دسته اصلی قابل دستیابی می باشند:
1ـ Standard ACL:
لیست دسترسی فقط با استفاده از آدرس IP مبدأ تهیه شده است. از این رو لیست های کنترل دسترسی اجازه می دهد کل مجموعه پروتکل را مسدود کنند. آنها میان ترافیک IP مانند UDP ، TCP و HTTPS را تفکیک نمی کنند. به طور کلی آنها از شماره های 1-99 یا 1300-1999 استفاده می کنند تا روتر بتواند آدرس را به عنوان آدرس IP مبدأ تشخیص دهد.
2ـ Extended ACL:
یک لیست دسترسی گسترده ای مورد استفاده قرار می گیرد، زیرا می تواند ترافیک IP را متمایز کند. از آدرس های IP مبدأ و مقصد و شماره پورت ها برای ایجاد ترافیک IP استفاده می کند. همچنین می توانید تعیین کنید که کدام ترافیک IP مجاز یا رد شود. آنها از اعداد 100-199 و 2000-2699 استفاده می کنند.
چرا ما از لیست کنترل دسترسی استفاده می کنیم؟
دلایل مختلفی برای استفاده از ACLها وجود دارد. دلیل اصلی استفاده از ACLها تأمین سطح اولیه امنیت شبکه می باشد. ACL ها به اندازه فایروال ها پیچیده نیستند و محافظت عالی ای را نیز ارائه نمی دهند، اما از رابط های با سرعت بالاتر که سرعت خط مهم است و فایروال ها ممکن است باعث ایجاد محدودیت در آنجا شوند، محافظت می کنند. ACL ها همچنین برای محدود کردن به روزرسانی ها برای مسیریابی از همتایان شبکه استفاده می شوند و می توانند در تعیین کنترل جریان برای ترافیک شبکه مؤثر باشند.
به طور کلی می توان گفت دلایل استفاده از ACL ها عبارتند از:
1ـ کنترل جریان ترافیک
2ـ محدود کردن ترافیک شبکه برای بهبود عملکرد شبکه
3ـ سطح امنیتی برای دسترسی به شبکه که مشخص می کند یک کاربر امکان استفاده از سرور، شبکه، سرویس را دارد یا خیر.
4ـ نظارت بر خروجی و ورودی به سیستم
چه زمانی از لیست کنترل دسترسی استفاده می کنیم؟
همانطور که قبلاً هم اشاره کردم، ACL برای روترها به اندازه فایروال ها پیچیده و قوی نیستند، اما آنها قابلیت های قابل توجه تری از فایروال ها ارائه می دهند. به عنوان یک متخصص امنیت یا شبکه IT ، قرار دادن یک دیوار دفاعی برای محافظت از شبکه، دارایی ها و داده های آن امری مهم و ضروری می باشد. ACL ها باید در روترهای خارجی قرار بگیرند تا بتوانند ترافیک را در شبکه ها و پروتکل های آسیب پذیر شناخته شده، فیلتر کنند.
یکی از متداول ترین روش ها در این حالت، تنظیم یک منطقه DMZ یا de-militarized buffer zone در شبکه می باشد. این معماری معمولاً با دو دستگاه شبکه جداگانه اجرا می شود. یک نمونه از این پیکربندی در شکل زیر نشان داده شده است.
بیرونی ترین روتر امکان دسترسی به کلیه اتصالات شبکه خارجی را فراهم می کند. این روتر معمولاً دارای ACL های محدودتر است ، اما بلوک های دسترسی محافظت بیشتری را برای مناطقی از جداول مسیریابی جهانی که می خواهید محدود کنید، فراهم می کند. این روتر همچنین از پروتکل های شناخته شده ای که اجازه دسترسی به داخل یا خارج از شبکه شما ندارند، نیز محافظت می کند.
علاوه بر این، ACL ها در اینجا باید برای محدود کردن دسترسی همتا به شبکه تنظیم شوند و می توانند همراه با پروتکل های مسیریابی برای محدود کردن به روزرسانی ها و میزان مسیری که از طریق همتایان شبکه ارسال یا دریافت می شوند، استفاده شوند.
DMZ منطقه ای است که بیشتر متخصصان فناوری اطلاعات سیستم هایی را که نیاز به دسترسی از خارج دارند را در آن قرار می دهند. متداول ترین نمونه این سیستم ها سرورهای وب، سرورهای DNS و سیستم های دسترسی از راه دور یا VPN هستند.
روتر داخلی DMZ شامل ACL های محدودتر است که برای محافظت از شبکه داخلی در برابر تهدیدها طراحی شده است. ACL ها در اینجا اغلب با مجوز پیکربندی می شوند و اظهارات مربوط به آدرس های خاص و سرویس های پروتکل را تکذیب می کنند.
لیست کنترل دسترسی شامل چه چیزهایی هستند؟
صرف نظر از اینکه از چه بستر مسیریابی استفاده می کنید، همه این روترها دارای مشخصات مشابه برای تعیین یک لیست کنترل دسترسی هستند. لیست های پیشرفته تر کنترل مشخص تری دارند، اما دستورالعمل های عمومی به شرح زیر می باشد:
نام لیست کنترل دسترسی (بسته به نوع روترنام آن ها می تواند عددی یا ترکیبی از عدد و کلمه باشد.)
تعداد دنباله ای از نام ها برای هر ورودی
شرح اجازه یا منع این ورودی
یک پروتکل شبکه و عملکرد یا پورت های مرتبط: برای مثال شامل IP، IPX، ICMP، TCP، UDP، NETBIOS و بسیاری دیگر است.
اهداف مبدأ یا مقصد: اینها به طور معمول آدرس هستند و می توانند به عنوان یک آدرس جداگانه، یک محدوده یا زیر شبکه یا تمام آدرس ها تعریف شوند.
پرچم ها یا شناسه های اضافی
بهترین روش های ACL:
هنگام پیکربندی ACL ، برای اطمینان از محکم بودن امنیت و مسدود شدن ترافیک مشکوک ، باید چند روش عالی را رعایت کنید:
1ـ ACL در همه جا:
ACL ها بر روی هر رابط ، تقریباً در تمام تجهیزات امنیتی یا مسیریابی اعمال می شوند. این خوب است زیرا شما نمی توانید برای رابط ها و رابط های بیرونی که شبکه شما را تشکیل می دهند، قوانین یکسانی را داشته باشید.
روش ACL در تمام رابط ها برای ACL های ورودی ، مخصوصاً قوانینی که تصمیم می گیرند کدام آدرس می تواند داده ها را به شبکه شما منتقل کند ، ضروری است. این ها قوانینی هستند که تفاوت قابل توجهی ایجاد می کنند.
2ـ ACL به ترتیب :
تقریباً در همه موارد ، موتور تقویت کننده ACL از بالا شروع می شود و از لیست پایین می رود. این پیامدهایی برای کارکرد ACL با یک جریان داده خاص دارد. یکی از دلایلی که سازمانها از ACL استفاده می کنند این است که آنها دارای محاسباتی کمتری نسبت به فایروال ها و کار با سرعت بالا هستند.
3ـ مستند سازی کار:
قبل از اضافه کردن ACL ها ابتدا مشخص کنید که قرار است چه کاری را انجام داده و یا چه موقع آن را اضافه کنید.
اکثر کارشناسان IT با این دو قابلیت از محصولات Cisco آشنا هستند. با اینکه بین سیسکو ACI و مرکز سیسکو DNA شباهتی وجود ندارد با این وجود اکثر افراد نمی توانند این دو را از هم متمایز کنند. در این مقاله قصد داریم تفاوت میان Cisco ACI و Cisco DNA v را بیان و ویژگی های مهم آن ها را بر شماریم.
آشنایی با سیسکو ACI و سیسکو DNA:
ـ سیسکو ACI:
سیسکو (ACI (Cisco Application Centrum Infrastrast به مدیران در مراكز داده بزرگ و كوچك، امکان استفاده از اتوماسیون fine-tune را داده است. ACI با از بین بردن پیچیدگی های نصب محیط شبکه به صورت دستی، مدیریت شبکه را ساده تر کرده است. قبل از آن سوئیچ های Nexus باید یکی یکی و به صورت دستی در محیط نصب می شدند.
از آنجا که ACI با تمام دستگاههای organized به عنوان یک سیستم واحد رفتار می کند، سرپرستها می توانند همه آنها را همزمان از طریق APIC پیکربندی و مدیریت کنند؛ این موضوع باعث صرفه جویی زیادی در وقت و هزینه می شود.
Cisco Digital Network Architecture) DNA)، یک راه حل برای شبکه سازی مبتنی بر هدف است.
Cisco DNA دقیقاً مانند ACI است، که به مهندسان شبکه اجازه می دهد شبکه های جدید را به صورت مجازی و تنها با چند کلیک ساده نصب کنند. با این حال DNA یک قدم جلوتر از ACI است. DNA Center را به عنوان یک مدیریت متمرکز و پلتفورم اتوماسیون در نظر بگیرید، که کل شبکه را از APIC و تحت عنوان APIC-EM کنترل می کند.
به کار گیری سیاست های جدید ، استقرار شبکه های جدید و پشتیبانی از برنامه های جدید که هم به صورت محلی، هم در cloud و هم در سراسر شبکه WAN کار می کنند، می تواند در عرض چند ثانیه از یک نقطه تنظیم شوند. این موضوع باعث کاهش پیچیدگی شبکه های ارگانیک و حذف خطای انسانی می شود.
سیسکو DNA با استفاده از الگوهای سیاست گذاری اپلیکیشن و آماده سازی ساده، به کاربران اجازه می دهد به راحتی از ACI استفاده کنند و به طور پیوسته امکان استقرار و مدیریت خودکار IWAN را به آنها می دهد. این امر نیاز به پیکربندی جداگانه قطعات تجهیزات cisco را از بین می برد، زیرا سیستم تمام این موارد را از طریق سیسکو DNA به صورت خودکار وارد عمل می کند.
تفاوت میان Cisco ACI و DNA Cisco:
این دو عامل ذکر شده به صورت قابل توجهی مدیریت شبکه را بهبود می بخشند، تیم های مرکز داده زمان کمتری را صرف عیب یابی، آزمایش و طراحی شبکه می کنند و امنیت نیز بیشتر می شود. Micro-segmentation، امکان وجود هرگونه تهدید احتمالی را گوشزد می کند در نتیجه به دلیل اعمال کردن سیاست های امنیتی مداوم، داده های حساس در امنیت خواهند بود و همچنین سازگاری بهبود می یابد.
تنظیمات دستی می تواند منجربه خطاهای انسانی شود. از آنجا که IBN و SDN ها به صورت خودکار سیاست ها را اعمال می کنند ، خطاهای انسانی و خطرات احتمالی کاهش می یابند. Integral integrity verification تضمین می کند که سیاست ها با یکدیگردر تضاد نباشند.
جدول زیر تفاوت Cisco ACI و DNA Cisco را به صورت مختصر نشان می دهد:
Cisco DNA
Cisco ACI
Feature Set
WAN/Campus Fabric
Data Center
Use Case
ISIS is manually configured on each device unless LAN Automation works. DNA can also use OSPF for the underlay.
ISIS is pushed to all devices from APIC
Underlay
Each border node can have customized configuration.
All spines have same configuration.
Spine/Border Configuration
Each edge can have customized configuration
All Leafs are configured from APIC GUI
Leaf/Edge Configuration
Each device can be in any version as long as it running atleast the minimum version that supports DNA
All switches and controller must be in the same version train
Version
Download image from cloud> DNAC does not restart
Download image from CCO & upload to APIC> APIC will restart
Controller Upgrade
Can upgrade from DNAC or manually from switch by downloading image from COO & upload to DNA/switch
Download image from CCO & upload to APIC> Switches will restart
Switch Upgrade
مرکز معماری شبکه دیجیتال سیسکو (Cisco Digital Network Architecture Center):
در حقیقت، سیسکو ACI به محیط شما اجازه می دهد تا شبکه های جدید را به صورت مجازی نصب کنید، سیاست های برنامه را روی شبکه تغییر داده و از شبکه دید بیشتری بدست آورید. DNA Center سیسکو کمی فراتر می رود و مزایایی بیشتر از Cisco ACI ارائه می دهد. DNA Center یک پلتفورم اتوماسیون و مدیریت متمرکز برای کل شبکه است که از نسخه جدید مقیاس سازمانی APIC (تحت عنوان APIC-EM)، پشتیبانی می کند.
DNA Center علاوه بر رویکرد الگو بندی شده برای سیاست برنامه، می تواند مدیریت و استقرار IWAN را به صورت خودکار انجام دهد؛ علاوه بر این می تواند از طریق CMX Cloud، از زیر ساخت های بی سیم سیسکو شما، بینشی تجاری ارائه دهد. همچنین DNA Center می تواند با استفاده از اطلاعات محل و حضور، داده های رفتار مشتری را به مدیران شبکه تحویل دهد.
دسترسی به SD:
DNA Center یک مؤلفه مهم در Network, Intuitive می باشد. Network, Intuitive شامل مجموعه ای از راه حل های اتوماسیون و مدیریت قدرتمند جایگزین برای (به عنوان مثال، Software-Defined Access) شبکه است. SD-Access ابزاری است که متشکل از سایر ابزارهای دیگر می باشد.
در نهایت می دانیم که نگهداری شبکه موضوعی بسیار پیچیده است که بسیاری از مشاغل برای آن تلاش می کنند. Cisco ACI و CNA DNA Center دارای پتانسیل فوق العاده ای برای ساده کردن روند این هدف هستند.


 ورود | عضویت