ساعت کاری

از ساعت 9 تا 17 در روزهای کاری پاسخگوی شما هستیم.

درباره OSI و انواع آن (قسمت اول)

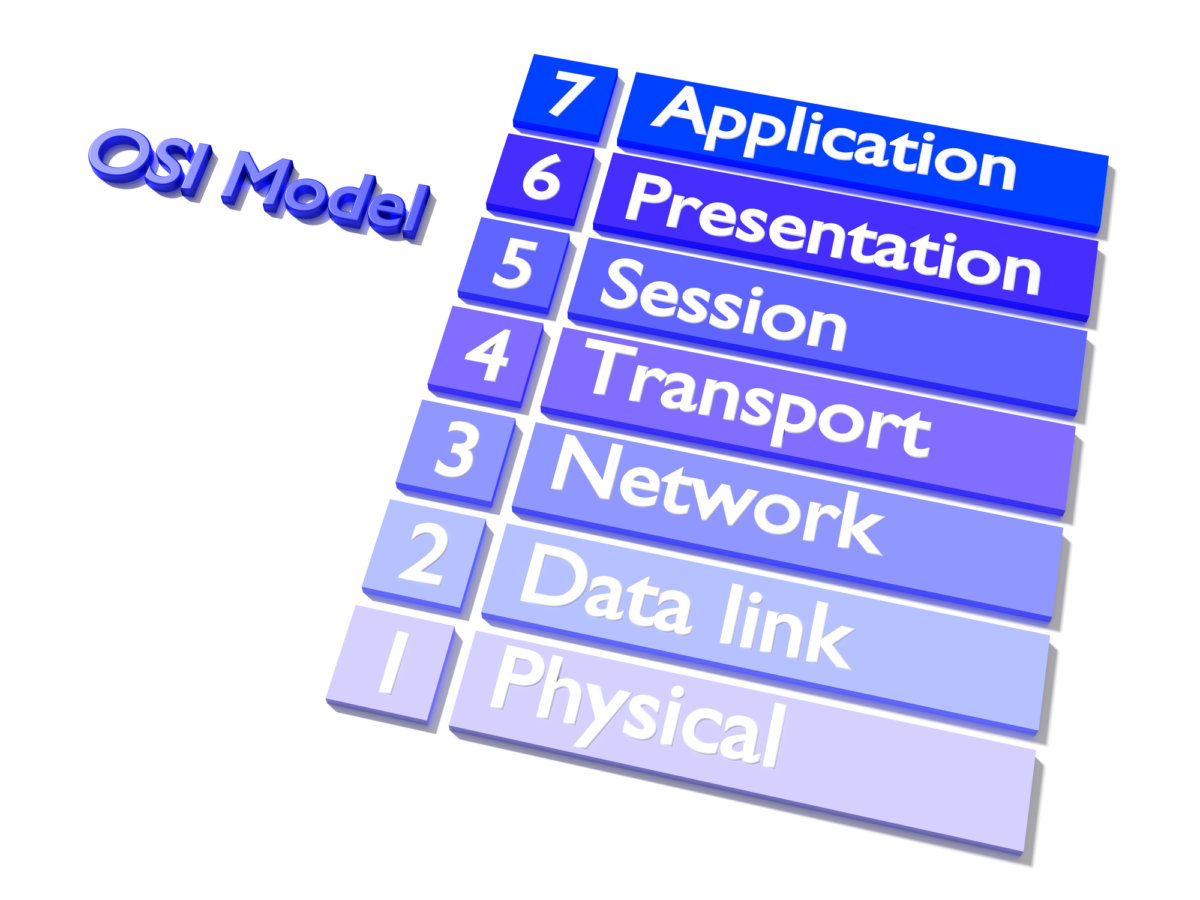
با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره OSI ها و انواع آن ها صحبت کنیم. OSI ها یک مدل هفت لایه هستند که بزرگترین لایه لایه هفتم است و کوچکترین لایه لایه اول است که در ادامه درباره  3 لایه اول یعنی ( لایه سخت Physical – لایه پیوند داده Data Link – لایه شبکه Network) توضیح میدهیم.

مدل اتصال دو طرفه سیستم های باز

Open Systems Interconnection model :

در اینجا میخواهیم اشاره کنیم به نحوه کاری OSI که هیچ پروتکلی برای آن تعریف نشده است چرا؟
به علت که این سیستم از توابع و استانداری است که برای شبکه های مخابراتی به کار می‌رود.
اگر بخواهیم به تعریف OSI نگاهی کنیم میتوان دید دارای لایه هایی است که توسط آن به یک یا چندین سیستم و شبکه های رایانه ای وصل می شود.
در سیستم اتصال دو طرفه سیستم باز، سعی دارد که چگونگی ارتباطات دوسیستم اطلاعاتی که به عنوان رسانه دریک شبکه رایانه ای هست را توضیح دهد.

دسته بندی لایه OSI

مدل OSI دارای 7 لایه است.

  • لایه اول  لایه سخت اولین لایه (Physical)
  • لایه دوم لایه پیوند دادها (Data Link)
  • لایه  سوم لایه شبکه (Network)
  • لایه چهارم  لایه انتقال (Transport)
  • لایه پنجم  لایه نشست (Session)
  • لایه شیشم لایه نمایش (Presentation)
  • لایه هفتم  لایه کاربرد (Application)

لایه اول لایه سخت (physical) :

در لایه اول OSI که لایه سخت است میخواهیم صحبت کنیم، لایه اول می خواهد به خاص بودن کارت شبکه اشاره کند.

لایه سخت میتواند مواردی مانند ولتاژ و زمان که میخواهد به سیستم انتقال یابد.

این لایه میخواهد بهرام بگوید که چگونه و از چه طریقی میتوانیم اطلاعات خود را ارسال کنیم. برای مثال میتوان گفت که سیستم شما برای ارسال اطلاعات یا سیم است یا بی سیم.
و درآخر عملیات کد کردن یا Coding برای سیستم است که در این لایه استفاده می شود.

OSI - لایه سخت Physical - لایه پیوند داده - Data Link - لایه شبکه - Network - لایه انتقال - Transport - لایه نشست - Session - لایه نمایش - Presentation - لایه کاربرد - Application

لایه دوم لایه پیوند داده (Data Link) :

در این لایه که لایه دوم از OSI است، که لایه پیوند داده دو زیرمجموعه یا دو زیر لایه دارد، به اسم های MAC, LLC .
خود زیر لایه MAC که مخفف Media Access Control همان گونه که از اسمش پیداست آدرس سخت افزاری رایانه ای یا MAC آدرس است،

که توسط کارخانه تولید کارت شبکه بر روی آن نوشته می شود. درباره لایه LLC میتوان گفت این لایه ملزم به انجام کنترل، هماهنگی، پیدا کردن خطا است .که مخفف LLC
Logical Link CONTROL است.

لایه سوم لایه شبکه (Network) :

لایه شبکه Network layer لایه سوم از OSI در شبکه رایانه ای است. لایه شبکه الزام دارد ارسال بسته شامل مسیریاب از طریق روترها چگونگی رسیدن داده‌ها آدرس دهی دارای پروتکل ها را بر عهده دارد.

لایه شبکه راه های درست یا Logical Path بین مبدأ و مقصد ایجاد می‌کند که به ان میگویند مدارهای مجازی یا Virtual Circuits .

این مدارها میتوانند هر بسته اطلاعاتی که بتواند راهی برای رسیدن به آدرسش راهنمایی کنند.

و دیگر وظیفه لایه شبکه مدیریت کردن خطا های به وجود آمده در لایه است و دسته بندی اطلاعت موجود در لایه که این دسته بندی بسار مهم است به خاطر اینکه پروتکل موجود در لایه یک حداکثر و حداقلی برای خود دارد و اگر اون اطلاعات از بسته دارای حجم زیادی باشد لایه اون را به بسته های اطلاعاتی کوچکتری تقسیم میکند و برای آن بسته های تقسیم شده شماره میگذارند که بدانند کدام اول و کدام دوم است.
 

درباره روتر (Router) و کاربرد آن

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا، امروز میخواهیم درباره روتر (Router) و چگونگی آن صحبت کنیم.

درباره روتر (Router) :

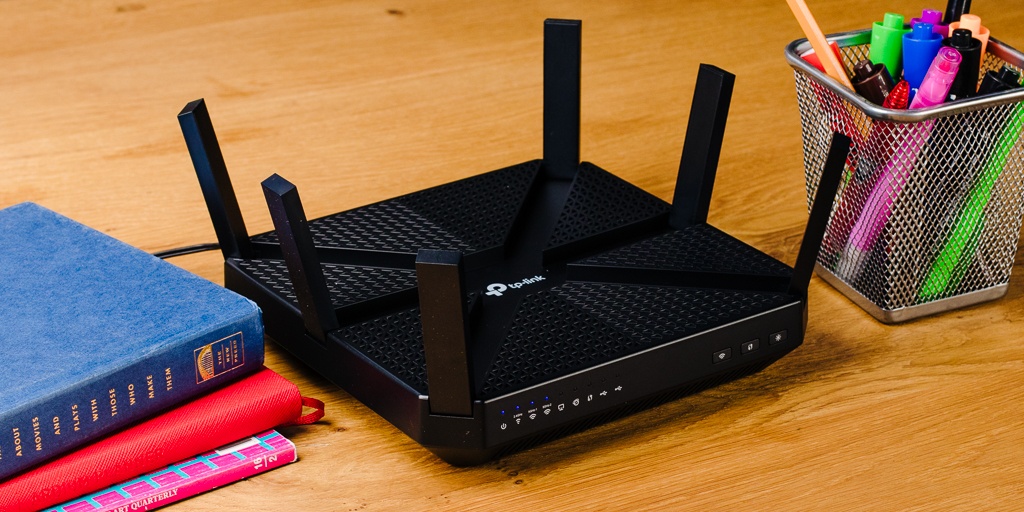
روتر یا ( Router ) دستگاهی است از زیر مجموعه های شبکه که در رایانه اطلاعات ( Data Packets ) را به مسیرشان هدایت می کند.

در مسیریاب لایه سوم مدل OSI مسیریاب به جهت اتصال دو یا چند شبکه داخلی به هم یا متصل شدن چند شبکه بسیار بزرگ به هم مورد استفاده قرار می‌گیرند.

یک مسیریاب میتواند انواع گوناگونی از یک شبکه را بهم وصل کند. مسیریاب ها عمدتا یک سیستم عامل به خصوص مثل IOS دارد. دارای حافظه های RAM -Flash- NVRAM و دارای پردازشگر های خاصی است.

وقتی که از مسیریاب در شبکه‌ استفاده کنیم، می توان از یک پروتکل مسیریابی پویا درباره آدرس های مقصد انجام دهیم، و روتر در شبکه‌های به هم متصل بین هر سیستم موجود و فعال یک جدول مسیریابی از مسیرهای دارای اولین درست میکند.

روتر می‌تواند ارتباط هایی برای انواع اتصالات شبکه باشد،مانند کابل‌های مسی، فیبر نوری، انتقال بی سیم.هر ارتباط برای شبکه به دست نرم افزارهای به خصوص برای اجرا و فعال سازی پک های داده به کار می رود.

از این رو پک های داده از پروتکل انتقالی دستگاه به دستگاه انتقال داده شوند.روترها می توانند مثل یک اتصال دهنده بین چندین گروه از دستگاه‌های رایانه ای به کار روند.

به گروه دستگاه‌های رایانه ای زیر شبکه گفته می شود، که برای نام گذاری هر نوع سیستم پیشوند خاص خود را دارد. مثلا پیشوند شبکه فقط می تواند متصل بودن ارتباطات بین کابل ها را نمایش دهد.

دسته بندی لایه در روتر :

لایه کنترلی:

روتر یک لیست دسته بندی دارد که هر لیست نشان میدهد که داده از کدام مسیر و از کدام کابل ارتباطی عبور کند.

لایه انتقالی:

روتر پک های داده را در بین راه های خروجی و ورودی هدایت میکند. با این کار پک های داده به شبکه هایی درست انتقال پیدا میکند.

لایه پخش کننده :

با توجه به کاربرد روتر وقتی توسط لایه های انتقالی و کنترلی به مسیر های مربوطه متصل می شوند ترافیک موجود را متراکم میکند.حال روتر بخش کننده وظیفه ی کیفیت مطلوب و یک پارچه در سراسر شبکه گسترده را دارد. از همین رو با توجه به نیاز سیستم به پردازنده ارتباطات چند منظوره و حافظه نیاز دارد.

امنیت روتر :

امنیت در شبکه های داخلی و خارجی به منظور امنیت کامل به کار می‌رود. روترها دارای یک فایروال و VPN و دیگر پروتکل های امنیتی است.

در ادامه شرکت هایی آمدن برای امنیت کامل تر روتر هایی با امنیت بالا تولید کردند، که آن شرکت ها عبارتند از :

Cisco PIX
Cisco Meraki MX
Juniper NetScreen

روتر های این شرکت الزام دارند که بر روی شبکه بازرسی پک داده ترجمه کردن آدرس ها را انجام میدهند.

دسته بندی روترها از نظر امنیت:

روتر های باز یا همان (open source)

روترهای بسته یا همان (close source)

در این روترها اجازه میدهند که به اشکالات موجود را به صورت سریع پیدا و رفع شود.

اما در (close source) اینگونه نیست.

اجزای تشکیل دهنده یک روتر :

  1. بدنه
  2. سخت‌افزار مسیریابی
  3. رابط‌های شبکه
  4. سیستم‌عامل
  5. رابط کاربری
  6. پروتکل‌ها
  7. IGRP
  8. BGP

درباره تعریف داده- DATA

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره داده یا همان (DATA) و دریاچه داده (DATA LAKE) صحبت کنیم. داده در امروز مدل های خاصی دارد که در ادامه به آن ها میرسیم.

درباره تعریف داده (DATA) :

در اینجا میخواهیم درباره داده صحبت کنیم.
داده را می توان به صورت گوناگونی معنا و دسته بندی کرد، داده به مجموعه ای از اسنادها دانش ها درباره قبل و بعد وحال و آینده میگویند.

آدمی برای راحت کردن کار خود اول با نوشتن شروع کردم بعد با علامت گذاری بعد تبدیل به حرف و عدد شد.
مثل : نام نام خانوادگی نام پدر- تاریخ تولد – آدرس – تاریخ و روز.
در جمع بندی تعریف داده میتوان گفت مجموعه ای که داری حرف نوشته عدد و… باشد که برای فهمیدن به آدمی به کار رود داده میگویند.

داده‌ها مجموعه‌ای از نشانه ها برای آدمی مثل حرف، عدد، نشانه ها و برای رایانه کدهای صفر و یک است، که حقیقت را نشان ما می‌دهد.

برای آدمی میتوان گفت از طریق رسانه‌های طبیعی خود مانند :بینایی، شنوایی، چشایی و…، برای رایانه از طریق کیبورد، موس، صفحه نمایش و… است.

داده‌ها در رایانه به گونه ای هستند که آن را آدمی وارد رایانه میکند و با توجه به نیاز آدمی بر روی داده ها عملیات خاص مورد نیاز انجام می شود.

بعد آن را ذخیره می کنند، به این کار انجام شده میگویند پردازش .
خروجی کار به آدمی در قالب های مختلف ارائه میشود.

درباره نسل نو دریاچه داده(DATA LAKE) :

در ادامه میرسیم به بحث جمع آوری داده ها در رایانه که به آن انباره داده میگویند. در نسل جدید جمع آوری داده که به حجم بسیار بالایی رسیدند و به خاطر متفاوت بودن و انواع آن ها نسل قبل یا انبار داده که به روش سنتی کار میکرد زیر سوال میرفت.

حالا میرسیم به دریاچه داده یا ( DATA LAKE )، در این نسل اومدن ذخیره سازی داده را همچون یک بطری آب قابل استفاده در نظر گرفتن که به اسم دریاچه داده که همیشه آماده پاسخگویی است.

تفاوت ذخیره سازی داده ها :

در نسل قبل ذخیره سازی داده یا انبار داده به این صورت بود که تنها اطلاعاتی را میتوان در انبار داده ذخیره کرد که بعد از پردازش داده توانست آن را استفاده کرد.

اما در نسل جدید یعنی در ذخیره سازی دریاچه داده (DATA LAKE) تمامی داده در آن ذخیره و پردازش می شوند چه استفاده بشوند چه استفاده نشوند.

در دریاچه داده برای ذخیره پیش فرض موجود این است که اطلاعات با توجه به خواندن ساختار ذخیره و طبقه بندی میشود.
ولی در انباره داده نوشته یا اطلاعات با توجه به پیش فرض نوشتن با ساختار ذخیره و دسته بندی می شوند.

داده ها از نظر ساخت :

  1. داده‌های غیرساخت‌یافته
  2. داده‌های نیمه‌ساخت‌یافته
  3. داده‌های ساخت یافته
  4. نوع و منبع داده‌ها از نظر ساخت یافتگی

درباره پردازش داده های رایانه ای :

در پردازش رایانه‌ای داده‌ها به هر شکلی وجود دارند که از برنامه‌ ی رایانه‌ای برای ورود داده‌ها و جمع بندی و تحلیل داده ها و تبدیل‌داده به اطلاعات قابل استفاده انجاممی شود. حال این پردازش دسته بندی خود را دارد که عبارتند از :

  1. پردازش علامت ها
  2. پردازش تصاویر ها
  3. پردازش متن ها 

درباره انواع IDS سیستم های تشخیص نفوذ

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره انواع سیستم های تشخیص نفوذ IDS صحبت کنیم، که شامل : نفوذ مبتنی بر کاربران (HIDS) نفوذ مبتنی بر شبکه (NIDS) نفوذ پخش شده (DIDS)

میشود.

درباره انواع سیستم های تشخیص نفوذ IDS :

در ابتدا میخواهم اشاره به مقاله قبل کنم که درباره سیستم تشخیص نفوذ IDS بود و راه های تشخیص آن :

  • روش تشخیص ناهنجاری (anomaly detection)
  • روش تشخیص سوءاستفاده(misuse detection)

حال میخواهیم درباره انواع سیستم های تشخیص نفوذ در IDS صحبت کنیم. انواع آن به سه دسته تقسیم میشوند:

1) سیستم تشخیص نفوذ  بر کاربران (HIDS) :

در واقع این سیستم موظف کشف انجام کارهای غیر قانونی بر رایانه کاربر را بر عهده دارد.

این سیستم می تواند نفوذ و خطرارات در سیستم ها کنترل کند.
سیستم HIDS به خاطر مکان یابی سیستم کاربر از همه اتفاقات اطلاع دارد.

این مورد زمان مخلوط شدن با ارتباطات شبکه‌ای، داده‌های مناسبی را برای جستجوی اتفاقات رقم خواهد زد.

مزیت سیستم های تشخیص نفوذ بر کاربران  :

  1. به صرفه بودن آن
  2. سبستم HIDS در مقایسه با NIDS برایشبکه کوچک و متوسط ​​به صرفه تر است.
  3. لایه حفاظت اضافی،چند لایه امنیتی وجود دارد که HIDS می تواند به همه آن ها اشراف داشته باشد.
  4. کنترل مستقیم بر روی سیستم های سازمانی از آنجا که HIDS در سطح هاست کار می کنند، کنترل بیشتری را بر سیستم های سازمان دارد .

2) سیستم تشخیص نفوذ بر شبکه (NIDS) :

کشف و تشخیص نفوذهای غیرقانونی قبل از رسیدن به سیستم‌های بر عهده سیستم های تشخیص نفوذ مبتنی بر شبکه‌ بود. ا(NIDS) ها با بررسی بسته‌های سیستم اطلاعاتی و پروتکل‌های ارتباطات به جستجو برای دستیابی به تلاش‌هایی که برای نفوذ اتفاقی افتد می‌پردازند.

به طور کلی هدف(NIDS) ها، تنها بسته‌هایی است که بر روی شبکه‌ها تبادل می‌گردد. از آن جایی که سیستم تشخیص نفوذ مبتنی بر شبکه را به یک سیستم تک محدود نمی‌کنند، فضای بیشتری داشته و تشخیص را به صورت پخش شده انجام داده میشود.

با این وجود این سیستم‌های تشخیص نفوذ مبتنی بر شبکه مواجه با بسته‌های رمزنگاری شده و با شبکه‌هایی پر سرعت و دارای ترافیک مناسب کنترل می شوند.

3) سیستم تشخیص نفوذ پخش شده (DIDS) :

در اینجا وقتی که به سیستم تشخیص نفوذ پخش شده DIDS مرسیم، مشاهده میکنیم که این سیستم از چند سیستم HIDS و NIDS با مدیریت محلی ایجاد شده است.به همین ترتیب سیستم های تشخیص نفوذ IDS که در شبکه فعالیت دارند اتفاقات رو به صورت گزارش برای مدیریت محلی ارسال میکند. مدیریت محلی موظف است که اطلاعات را ذخیره و بررسی کند و آپدیت‌ کردن پایگاه داده انواع نفوذ ها به سیستم را دارد.

این اطلاعات در ایستگاه مدیریت محلی ذخیره می‌شود. شبکه IDS ها با سیستم مدیریت مرکزی می‌تواند به خصوص باشد و این که از برای ارسال داده‌ها استفاده شود. وقتی از شبکه های موجود برای ارسال داده‌های مدیریت استفاده شود، امنیت‌های کامل به وسیله دستگاه رمزنگاری انجام می شود.

اجزای سیستم های تشخیص نفوذ عبارتند از :

  1. فعالیت ها (Activity)
  2. مدیریت (Administrator)
  3. هشدار (Alert)
  4. تحلیل کننده (Analyzer)
  5. منبع داده ها(Data Source)
  6. رویداد ها  (Event)
  7. مدیر (Manager)
  8. اطلاع رسانی (Notification)
  9. سنسور (Sensor)
  10. اپراتور(operator)

این اجزا در کنار هم یک سیستم تشخیص نفوذ را تشکیل می دهند.

درباره سیستم های تشخیص نفوذ IDS

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره سیستم های تشخیص نفوذ IDS  صحبت کنیم.

به طور عامه تعریف IDS  را می توان گفت، IDS فقط ورود کاربرهای غیرقانونی به شبکه را تشخیص می دهد.و مخفف آن (Intrusion Detection System) است.

سیستم های تشخیص نفوذ IDS :

وقتی میخواهیم برای آگاه بودن و جلوگیری نفوذ یا رخنه به هر سیستم یا دستگاهی مطلع شویم باید سیستم تشخیص و جلوگیری از نفوذ را بهتر بشناسیم.

این سیستم امروزه توانسته برای امنیت دستگاه ها و سیستم ها و شبکه ها کمک به سزایی دارد، و همینطور می تواند در کنار فایروال ها به صورت کمک برای امنیت کارایی داشته باشد.

به طور جامع تر IDS فقط ورود کاربر های غیرقانونی به شبکه را تشخیص می دهد، اما IPSها جلوی ورود کاربر های غیرقانونی به شبکه را می‌گیرد.IPS و IDS ها به دو صورت سخت افزار و نرم افزار وجود دارند.

سیستم های تشخیص نفوذ به دو دسته تقسیم میشوند، نرم‌افزار و سخت‌افزار. هرنوع سیستم به نوبه خود مزیت و معایبی دارند.

اگر بخواهیم درباره مزیت سیستم سخت افزار بگویم، سرعت و دقت و شکست ناپذیز بودن سیستم سخت افرار در مواجه با نفوذ مزیت های این سیستم‌ سخت‌افزار است.
اگر بخواهیم درباره سیستم نرم افزار صحبت کنیم، با توجه به راحت بودن کاربر با نرم افزار و دارا بودن سیستم عامل های متنوع مورد توجه قرار می گیرد.

عملکرد های IDS :

  1. تشخیص
  2.  کشف
  3. نظارت
  4. ارزیابی

روش های تشخیص نفوذ در سیستم ها :

  • روش تشخیص ناهنجاری (anomaly detection) :

در اینجا میخواهیم شاهد یک ناهنجاری یا یک رفتار غیر عادی در سیستم مشاهده کنیم . که وقتی رفتار غیر عادی یا ناهنجاری ای در سیستم مشاهده میکنیم، این اتفاق مانند زنگ خطر برای اعلان یک نفوذ است.
وقتی میخواهیم چنین اتفاقات غیر عادی رو کشف یا جلوگیری کنیم، باید از تمامی رفتار های عادی system یک قانون درست کنیم تا سیستم با آن آشنا شود و آن را انجام دهد و اینطور سیستم می تواند با رخ دادن اتفاق غیر عادی ی ناهنجاری آن را کشف و جلوگیری کند. اما با تمام این کارها بازم هم شانس کشف رفتار غیر عادی زیاد نیست.

  • روش تشخیص سوء استفاده(misuse detection) :

در اینجا میخواهیم درباره روش تشخیص سوءاستفاده صحبت کنیم، این نفوذ به طوری است که از قبل آماده اجرا و دارا بودن تمامی مجوز ها برای ورود در منابع خود دارد. این نفوذ سعی دارد با چیزی شبیه داشته خود در system شما وارد شود. در اینجا سیستم گزارش رخ دادن نفوذ را می دهد و سیستم برای برسی گزارش اجزای شبکه داخلی خود را چک میکند. اگر نفوذ به این صورت نباشد و به طرز دیگری رخ دهد سیستم آسیب می بیند و دیگر نمیتواند تشخیص بدهد.

انواع سیستم های تشخیص نفوذ رایگان :

  1. OSSEC HIDS
  2. Prelude Hybrid IDS
  3. Samhain
  4. Snort
  5. Suricata

علت استفاده از سیستم‌ تشخیص نفوذ IDS :

  1. تشخیص و ثبت تهدیدات واحد برای سیستم.
  2. نذاشتن کامل شدن نفوذ به داخل سیستم.
  3. جلوگیری از نفوذ های مکرر یکسان و آگاهی داشتن نسبت به آن ها.
  4. گردآوری اطلاعات مفید درباره نفوذ های سیستم.
  5. شناختن نقاط قوت و ضعف سیستم.

درباره روتر سیسکو مدل 1841k9

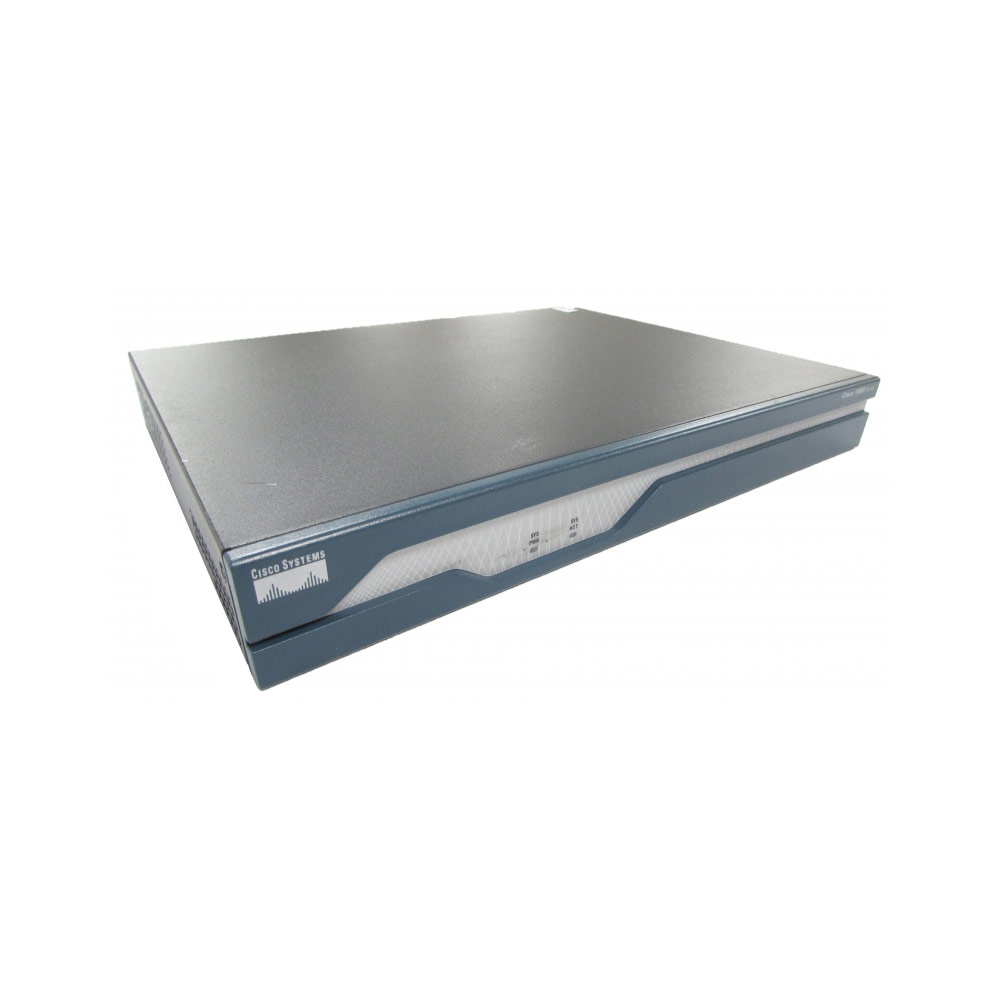
با سلام خدمت شما دوستان عزیز، در این مقاله میخواهیم درباره روتر سیسکو مدل 1841k9 صحبت کنیم .

روتر سیسکو چیست؟

روتر از نظر معنی در لغت به معنای مسیر یاب میباشد. که مسیریاب ها وسایل سخت افزاری هستند که باعث اتصال شبکه های کامپیوتری می شوند . اولین و مهم ترین وظیفه هر روتر عمل مسیر یابی و برقراری اتصالات یک شبکه به چند شبکه دیگر میباشد. برای استفاده از یک روتر باید ابتدا برنامه ریزی کرد در غیر این صورت امکان ارسال داده وجود ندارد.

عملکرد روتر ها چیست؟

در صورت کلی عملکرد روتر ها به این صورت است، که در حوزه اینترنت معلوم میکند که اطلاعات از کدام مسیرها به مقصد می رسند و کنترل رسیدن اطلاعات را برعهده دارند.

ویژگی روتر سیسکو مدل 1841k9:

  • دارای پردازش مناسب
  • حجم و اندازه کوچک
  • عمرطولانی
  • حرارت کم
  • حرارت و صدای کم
  • رمز گذاری به صورت سخت افزاری
  • طراحی شده به صورت ماژولار که در صورت نیاز شبکه می توان ماژول های مختلف تهیه کرد
  • تشخیص نفوذ IDS
  • عملکرد فایروال
  • جلوگیری از نفوذ IPS
  • عملکرد مناسب و اسلات حافظه برای گسترش شبکه
  • در صورت فعال کردن گزینه Image IOS security عملکرد vpn به کمک یک ماژول شتاب دهنده افزایش میدهد
  • فشرده سازی به صورت سخت افزاری و برنامه های کاربردی پیشرفته را فراهم می کند
  • حفاظت از فایر وال
  • اشاره به IOS Advanced Security
  • نصب روتر در داخل رک های دیواری

امکانات روتر سیسکو مدل 1841k9:

  • دارا بودن دو Interface با سرعت 10/100
  • داشتن یک پورت USB Tyep A و یک پورت RJ-45 Serial جهت  management  یک پورت RJ-45 Serial Auxiliary جهت مدیریت
  • دارای RAM با حافظه پشتیبانی  256Mb از پروتکل های مدیریتی مانند HTTP, SSH-2, SNMP
  • امکان اتصال به چند نوع شبکه E1 , T1 , XDSL
  • امکان نصب دو کارت VWIC,  WIC

موارد قابل ساپورت توسط روتر سیسکو مدل 1841k9:

  • سرعت بالا برای ارائه همزمان خدمات به صورت E1/T1 – ساپورت بیش از 30 ماژول جدید و موجود
  • ساپورت اکثر WIC , VWICs, VICs
  • افزایش سرعت و تراکم بالا توسط ماژول WIC2
  • رمز نگاری به صورت onboard
  • ساپورت Tunnel VPN 800 توسط ماژول AIM
  • ساپورت از ماژول AIM به صورت onboard
  • ساپورت از Authentication مانند Readius,  TACACS
  • ساپورت از الگوریتم های رمز گذاری شده
  • دارای چهار اسلات : HWIC دو اسلات – یک اسلات AIM ، یک اسلات COMPACT FIASH
  • ساپورت پروتکل های VRRP , GRE,  RIP2, RIP1, HSPR, PBR
  • ساپورت از پروتکل های Transporte , Routing,  Qos  می تواند محیط امنی برای ارتباطات باشد.

معایب روتر سیسکو مدل 1841k9:

  • پشتیبانی نکردن از VoIP
  • پشتیبانی نکردن از ماژول شبکه

مشخصات فنی روتر سیسکو مدل 1841k9:

  • تعداد Unit در Rack : یک واحد
  • تعداد پورت اترنت 10/100: دو پورت
  • تعداد پورت اترنت 10/100/1000: ندارد
  • پورت (SFP) : ندارد
  • پورت کنسول Rj-45 : دارد
  • پورت USB : یک عدد دارد
  • پورت AUX RJ-45۱:  یک پورت
  • حافظه  256Mb  RAM
  • حافظه ذخیره سازی 32Mb NADA
  • وزن : 2.9 کیلو گرم
  • ابعاد : 4.4×27.4×34.3 سانتی متر
  • امکانات :پشتیبانی از فایروال – VLAN – سیستم تشخیص نفوذ (IDS) – سیستم پیشگیری از نفوذ (IPS) VPN و DMVPN سیستم عامل سیسکو برپایه IP طراحی ماژولار فشرده سازی به صورت سخت افزاری -رمزگذاری به صورت سخت افزاری -قابل نصب برروی دیوار.


درباره Command Line یا خط فرمان و کاربرد آن

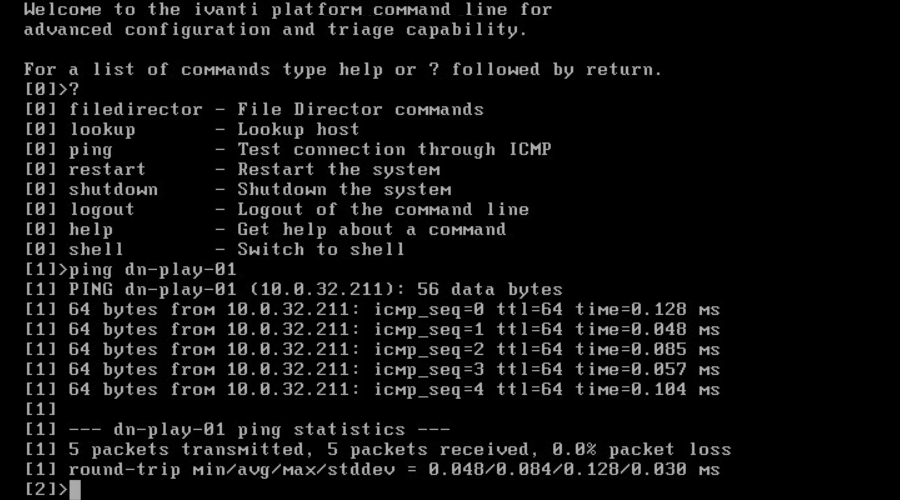
با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره CLI یا همان Command Line یا خط فرمان و کاربرد آن صحبت کنیم.

درباره Command line :

برنامه ای برای برقراری ارتباط با سیستم عامل یا برنامه‌ها و انجام دستورهای خاص و مورد نیاز بوسیله تایپ کردن دستورها (Command line) است. این روش در مقابل روش‌های دیگر مثل استفاده از نشانگر موس برای کلیک کردن روی گزینه‌ها در واسط گرافیکی کاربری یا استفاده از منوها در واسط متنی کاربری برای انتخاب گزینه‌ها است. به این روش دستور دادن یا وارد کردن فرمان گفته میشود.

واسط کاربر متن (TUI) که مخفف آن (Text-based user interface)

به نوعی از واسط کاربر در سیستم عامل‌های رایانه گفته می‌شود که از متن، نمادها و رنگ‌های موجود در محیط‌هایی که حالت متنی موجود باشد مانند ترمینال رایانه، شبیه‌ساز ترمینال و کنسول سیستم برای ارائه یک واسط کاربر برای ارتباط بین انسان و رایانه استفاده می‌کند. بعضی از برنامه‌های دارای این نوع واسط، و کتاب‌خانه‌های برنامه‌نویسی برای این نوع واسط از ماوس هم پشتیبانی می‌کنند.دو ویرایش‌گر متن ایمکس و وی آی (vi) اولین نمونه‌ها از این نوع واسط هستند.

در نسل قبلی رایانه ها وقتی سیستم عامل های مبتنی بر GUI توسعه نیافته بودند ، رایانه ها از برخی سیستم عامل های مبتنی بر فرمان مانند MS-DOS ، Apple-DOS ، Unix و غیره استفاده می کردند.

هرگونه ارتباط بین انسان با این سیستم عامل از طریق برخی دستورات انجام می گرفت. بعدا توسط مترجمی که به عنوان واسطه بین دستور های انسان و زبان دستگاه عمل می کرد. برخی از رایج ترین کارهای روزانه که CLI را شامل می شود ، رفتن به یک دایرکتوری ، ایجاد یک فایل جدید ، نوشتن متن به یک فایل ، حذف یک پرونده ، نمایش پرونده ها در یک پوشه و غیره بود. با این حال ، حتی در دنیای مدرن GUI سیستم عامل ها هنگامی که ما با انجام کلیک با استفاده از ماوس ، تعامل و آسان ترین راه های تعامل با سیستم عامل را داشته باشیم ، به وب سایت ها مراجعه کنید و غیره.

CLI هنوز در بسیاری از مکان ها برای انجام برخی کارهای اساسی استفاده می شود. معمول و پر استفاده ترین از CLI توسط برنامه نویسان انجام می شود که از این ابزار برای اضافه کردن و نصب قطعات به برنامه های خود استفاده می کنند. آنها همچنین از CLI برای انجام برخی تنظیمات مربوط به سیستم بر روی سرور به طور خودکار بر اساس سناریو استفاده می کنند به طوری که نیازی به کار واقعی روی سرور نیست.

مزیت های CLI :

  1. اگر کاربر دستورات را شناسایی کند یا بتواند آن را بخاطر بسپارد می تواند خیلی سریع نسبت به یک رابط کاربری گرافیکی انجام شود.
  2. تاریخ آخرین دستور های اجرا شده را برای نظارت  نگهداری می کند.
  3. برای ایجاد یک اسکریپت می توان دستورات را با هم ترکیب کرد تا بتواند برای انجام یک سری عملیات اجرا شود و می تواند به گونه ای برنامه ریزی شود که بدون هیچ گونه تلاش بیشتر بشر بتواند بطور دوره ای اجرا شود.
  4. فرمان اجرا شده بر روی CLI برای تکمیل از حافظه RAM و سیکل CPU استفاده می کند.
  5. یک فرمان CLI می تواند از راه دور روی سیستم مستقر شود و بدون اطلاع کاربر نیز اجرا شود.

معایب های CLI :

  1. ابزارهای CLI امروزی برای تکمیل درخواست های اصلی را در صورت فراموش کردن کاربر، فراهم می کنند.
  2. همیشه مشخص نیست که این دستور فقط با نگاه کردن به یک دستور نوشته شده چه خواهد کرد. از این رو ، هیچ فرصتی را نمی توان گرفت و کاربر باید قبل از اجرا اطمینان حاصل کند که از نتیجه آن دستور مطلع است.
  3. برای یک کاربر جدید ، عادت کردن با CLI می تواند سوال برانگیز و سخت و گیج کننده باشد.
  4. ممکن است کاربر برای انجام کارها نیاز به یادگیری تعداد زیادی از دستورات داشته باشد. با این حال ، اکثر مردم فقط دستوراتی را که به طور زیاد استفاده شده را در کار خود نیاز دارند به خاطر می آورند.

درباره IOS سیستم عامل سوئیچ های سیسکو

با سلام خدمت شما دوستان عزیز امروز میخواهیم درباره IOS سیستم عامل سوئیچ های سیسکو صحبت کنیم. ios سیسکو یا (cisco ios) مخفف عبارت (Internetwork Operating System) می باشد.

درباره IOS سیستم عامل سوئیچ های سیسکو :

سیستم عامل سیسکو یا مسیریاب سیسکو، سیستم عامل مختص شرکت سیسکو می باشد که برای کنترل روتینگ و سوئیچینگ دستگاه های بین شبکه ای استفاده می شود. تمامی دستگاه های شبکه ای مثل روتر یا سوئیچ با این IOS مدیریت و پیکربندی می شوند بنابراین آشنایی با نحوه کار IOS های سیسکو یکی از الزامات ، برای کار با این تجهیزات می باشد.
قبل از اینکه یک روتر یا یک سوئیچ بتواند وظایف خود را انجام دهد باید IOS روی آن نصب گردد.

این سیستم عامل سخت افزارهای سیسکو را قادر می سازد تا در شبکه وظایف خود را به درستی انجام دهند. به خاطر داشته باشید سیستم عاملی که قادر است تمام مسیریاب های سیسکو را راه اندازی و اجرا نماید باید از تمام ویژگی های آنها حمایت کند تا بتوان با استفاده از آن  هر مسیریابی را در هر محیطی تنظیم و پیکربندی کرد.

این سیستم عامل فرامین و توابع زائد و بی مورد را که به ندرت مورد استفاده قرا می گیرد ندارد .

سیستم عامل Cisco IOS مجموعه ی کامل، کارآمد و در عین حال کوچکی از توابع و دستور هایی  است که مدیریت مسیریاب را فراهم می سازد . قطعا متوجه هستید که سیستم عامل Cisco IOS چیزی فراتر از یک مجموعه فرامین برای اجرا و مدیریت مسیریاب است . سیستم عامل IOS مدیریت ذخیره وبازیابی فایل ، مدیریت حافظه ومدیریت سرویسهای متنوعی همانند TFTP را بر عهده دارد که مسول شبکه بر اساس آنها قادر است مسیریاب را با محیط مورد نظر خود سازگار، پیکر بندی وتنظیم نماید.

کاربرد IOS در شبکه :

  1. عملیات روتینگ و سوئیچینگ.
  2. قابلیت توسعه و تغییر پیکربندی شبکه.
  3. دستیابی ایمن به منابع شبکه.
  4. IOS دارای نسخه های متفاوتی است که هر نسخه دارای ویژگی ها و خصوصیات منحصر به فرد خود می باشد ولی ساختار اولیه دستورات پیکربندی در همه آن ها مشابه میباشد.

ضرورت استفاده از سیستم عامل سیسکو :

یک روتر و یا سوئیچ بدون وجود یک سیستم عامل قادر به انجام وظایف خود نمی باشند. شرکت سیسکو ،‌ سیستم عامل Cisco IOS را برای طیف گسترده ای از محصولات شبکه ای خود طراحی و پیاده سازی نموده است . نرم افزار سیسکو تاثیری مهم در معماری نرم افزار روترهای سیسکو می باشد و همچنین به عنوان سیستم عامل در سوئیچ های Catalyst ایفای وظیفه می نماید . بدون وجود یک سیستم عامل ، سخت افزار قادر به انجام هیچگونه عملیاتی نخو اهد بود.

درباره اینترفیس IOS :

نرم افزار IOS از یک اینترفیس خط دستوری و یا CLI مخفف آن ( command-line interface) استفاده می نماید. IOS یک تکنولوژی کلیدی است که از آن در اکثر خطوط تولید محصولات شرکت سیسکو استفاده می گردد . عملکرد IOS با توجه به نوع دستگاه های بین شبکه ای متفاوت می باشد .

انواع دسترسی به محیط IOS :

1)  console session :

در این روش با استفاده از یک اتصال سریال با سرعت پائین، رایانه و دستگاه ترمینال را مستقیما به پورت کنسول روتر متصل می نمایند. سرویس شبکه ای خاصی بر روی روتر پیکربندی نشده است.

2) Dialup :

در این روش با استفاده از مودم و از طریق پورت کمکی  با روتر ارتباط برقرار می گردد.

3) با استفاده از telnet :

در این روش می بایست حداقل یکی از اینترفیس ها با یک آدرس IP پیکربندی گردد و virtual terminal sessions برای login و رمز عبور پیکربندی شده باشد .برای دسترسی به بخش رابط کاربر روتر و یا سوئیچ از یک برنامه ترمینال استفاده می گردد .

انواع مسیریاب های سوئیچ سیسکو :

مسیریاب های سوئیچ سیسکو به دو دسته تقسیم میشوند :

1) مسیریاب های RFR :

(Run From Ram) اجرا از حافظه ی اصلی.

2) مسیریاب های RFF :

(Run From FROM) اجرا از حافظه ی غیرگسترده Flash.
حرف R بعد از شماره ی مدل یک مسیریاب سیسکو ، مشخص می کند که آن مسیریاب از نوع RFR است یعنی سیستم عامل از دون RAM اجرا می شود ، در غیر این صورت مسیریاب از نوع RFF است .

درباره سوئیچ های شبکه (Switch network) و کاربرد آن

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره سوئیچ شبکه (Switch network) صحبت کنیم. سوئیچ یکی از سخت افزارهای شبکه است که شباهتی با (Hub) دارد، اما بسیار هوشمندتر از آن است.

درباره سوئیچ شبکه (Switch network) :

درواقع سوئیچ شبکه دستگاهی است که نقطه های بین رایانه و شبکه را به یک دیگر وصل می کند. عمدتا به سوئیچ شبکه دستگاه چند قسمتی می گویند، که پردازش و انتقال داده را در لایه ی دوم مدل IOS انجام می‌دهد. سوئیچ‌هایی که عمدتا در لایه ی سوم یا بالاتر پردازش را انجام می‌دهند، عمدتا سوئیچ چند لایه یا سوئیچ 3 لایه گفته خواهد شد.

سوئيچ يکی از عنصر های اصلی در شبکه های رایانه ای است. با استفاده از سوئيچ چندين کاربرقادربه ارسال اطلاعات از طريق شبکه در يک لحظه خواهند بود. سرعت ارسال اطلاعات هر يک از کاربران بر سرعت دستيابی ساير کاربران شبکه تاثير نخواهد داشت. سوئيچ همانند روتر که امکان ارتباط بين چندين شبکه را فراهم می نمايد، امکان ارتباط بین رایانه ها ی يک شبکه را مستقيما با يکديگر فراهم می نمايد.

شبکه ها و سوئيچ ها دارای انواع متفاوتی می باشند. سوئيچ هایی که برای هر يک از اتصالات موجود در يک شبکه داخلی استفاده می گردند ، سوئيچ های LAN ناميده می شوند. سوئيچ های LAN مجموعه ای از ارتباط های شبکه را بين دو دستگاه که می خواهند ارتباط با يکديگر داشته باشند،ايجاد می کند. شبکه‌های متوسط به بزرگ عمدتا یک یا چند سوئیچ مدیریت شده را شامل می‌شوند.

سویئچ ها به‌طور معمول در لایه دوم مدل IOS کار می‌کند ولی سویئچ‌هایی با قابلیت کارکرد در لایه‌های مختلف حتی لایه هفتم هم وجود دارد. پرکاربردترین سویئچ در بین لایه‌های مختلف بجز لایه دوم می‌توان به سویئچ لایه سه اشاره کرد که در بسیاری موارد جایگزین مناسبی برای روتر می‌باشند. از سویئچ می‌توان در یک شبکه خانگی کوچک تا در شبکه‌های بزرگ با (Backbone)ها استفاده کرد.

همراهان شبکه کالا حال در این قسمت به بررسی کاربرد های سوئیچ شبکه و نکات دیگر می پردازیم.

کاربرد سوئیچ های شبکه (Switch network) :

  1. امکان برقراری ارتباط بین ده‌ها و گاهی صدها دستگاه را به‌طور مستقیم و هوشمند فراهم میکند.
  2. امکان برقرای ارتباط با سرعت بسیار بالا را فراهم می‌کند.
  3. امکان نظارت و مدیریت بر عملکرد کاربران را فراهم می‌کند.
  4. امکان کنترل پهنای باند مصرفی کاربران را فراهم می‌کند.
  5. امکان تفکیک شبکه به بخش‌های کوچکتر و مشخص کردن نحوه دسترسی افراد به قسمت‌های مختلف را فراهم می‌کند.

نکته :

انواع سویئچ های هاب لایه دو :

  • Store and forward
  • Cut through
  • Fragment free
  • Adaptive switching

نکته :اولین سوئیچ شبکه توسط (Kalpana) در سال ۱۹۹۰ معرفی شد.

معرفی حافظه‌های دستگاه‌های سوئیچ سیسکو (Switch network):

  1. RAM : در دستگاه‌های رایانه ای، حافظه گسترده است، Running Config که در حافظه RAM گنجانده می‌شود چیزی است که می تواند گسترده باشد.
  2. NV RAM‌ : حافظه غیر گسترده و ماندگار است، خودش در غالب فایل Config.text داخل Flash ذخیره می‌شود، فقط چون در قالب یک حافظه جداگانه در حافظه RAM بالا می‌آید، به آن Nv RAM گفته می‌شود. یعنی خودش یک Process حافظه‌ای می‌گیرد.
  3. ROM : در دستگاه‌ها Cisco ، بوت شدن دستگاه را برعهده دارد و مشخصات دستگاه و عبارت های  Boot دستگاه را نشان می‌دهد ، در واقع نشان می‌دهد که IOS دستگاه چیست و از کجا باید شروع به Load شدن کند.
  4. Flash : مثل فلش‌های معمول است که داخل دستگاه قرار داده شده است. در Router های Cisco می‌توانیم این فلش را بیرون بیاوریم که با این کار، سیستم بدون سیستم عامل (IOS) می‌شود.

امیدواریم این مقاله مورد توجه شما عزیزان قرار گرفته باشد.

شبکه کالا

درباره CDN

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره CDN صحبت کنیم. به هر گونه شبکه‌ای که برای تحویل محتوای دیجیتالی بهینه‌سازی شده باشد شبکه تحویل محتوا می‌گویند یا CDN می گویند. CDN مخفف عبارت (Content Delivery Network) می باشد. تاثیر آن بر عملکرد بهتر سایت و افزایش سرعت بارگذاری آن می باشد.

درباره شبکه تحویل محتوا (CDN) :

شبکه تحویل محتوا و شبکه‌های تحویل محتوای تجاری  بر اساس قرار داد با صاحب خدمات وبگاه و با دسترسی به نام به اطلاعات وبگاه دسترسی دارند.

شبکه تحویل محتوا با استفاده از نام های توزیع شده توجه به موقعیت جغرافیایی کاربر از طریق نزدیک‌ترین سرور به کاربر محتوا را ارائه می‌دهد.

این سرویس در افزایش سرعت تحویل محتوا و پهنای باند در وب سایت‌های با ترافیک بالا و وب سایت‌های جهانی مانند گوگل، یاهو، و…تأثیرگذار است.

در اینجا تکنولوژی CDN بسیار کارآمد می‌شود و می‌تواند به تمامی شرکت‌های کوچک و وب ها و سایت‌های خصوصی را قدرتمند کند.

این سرویس به این‌گونه کار می‌کند که از روی اطلاعات قابل دانلود شدن سایت شما یک نسخه کپی بر روی nodes یا سرورهای مختلف خود که در سراسر جهان دارد تهیه می‌کند و می‌توانند به صورت اشتراکی به بسیاری از سایت‌ها سرویس دهند.

در این حالت وقتی کاربری با مرورگر خود می‌خواهد سایت شما را مشاهده کند اطلاعات از نزدیک‌ترین سرور موجود به آن کاربر به او ارسال می‌شود و این چون این اطلاعات قبلا ثبت شده‌اند و نیاز به انجام عملیات خاصی، نیست سرعت تبادل اطلاعات تغییرمی‌کند.

کاربرد CDN بعد از اجرا :

1) شبکه توزیع محتوا زمانی‌که شما این سیستم را برای سایت خود فعال می‌کنید اطلاعات شما بر روی تمامی این سرورها کپی و ذخیره می‌شود و زمانی‌که یک بازدیدکننده به سایت یا وبلاگ شما وارد می‌شود محتوای سایت شامل تصویر ها و متن ها را از نزدیک‌ترین سرور نزدیک به خود دریافت می‌کند و مستقیما به هاست یا سرور شما متصل نمی‌شود. این کار موجب بهتر شدن در عملکرد و سرعت سایت شما خواهد شد.

2) تمام اطلاعات وکدهای و فایله های شما را ساپورت می‌کند. با این کار مصرف پهنای باند هاست شما کاهش یافته و هزینه‌ای که سالانه برای آن می‌پردازید کاهش خوبی خواهد داشت.

3) افزایش سرعت بی نظیری برای کاربران .
برای تعیین تأثیر CDN بر سرعت سایت می‌توانید عملکرد خود را با ابزارهایی مانند Pingdom و GTmetrix بعد و قبل از فعال‌سازی CDN بررسی و مقایسه کنید.

دسته بندی CDN :

در دسته بندی شبکه تحویل تولید محتوا به دو بخش تقسیم می‌شود:
1) CDN رایگان :

انواع آن :

(Coral CDN)

(Speedy Mirror)

(CloudFlare)

2) CDN تجاری :

انواع آن:

(Microsoft)

(EdgeCast)

(Cache Fl)

(VPS.net)

(Amazon Cloudfront)

(MaxCDN)

ویژگی های CDN :

1) افزایش سرعت بارگذاری و نمایش صفحات وب در سیستم.

2) افزایش امنیت سایت‌ها به صورت غیر مستقیم.

3) افزایش مقدار پهنای باند برای مثال اگر سرور شما 5 گیگابایت پهنای باند به شما ارائه می‌کند وقتی شما از یک CDN که دارای ۱۰ node است استفاده می‌کنید در حقیقت شما (5)×(۱۰)گیگابایت به پهنای باند خود افزوده‌اید.

4) هزینه بسیار پایین.

5) نصب آسان نیاز به داشتن تخصص خاصی برای نصب این سرویس بر روی سایت خود ندارید و ارائه دهندگان این سرویس معمولا افزونه‌های از پیش ساخته و یا راه کارهایی برای شما دارند که تنها در چند دقیقه امکان استفاده از این سرویس را به شما می‌دهند.

6) افزایش سرعت بارگذاری و نتایج مثبت در رتبه سایت شما در موتورهای جستجوگر.