ساعت کاری

از ساعت 9 تا 17 در روزهای کاری پاسخگوی شما هستیم.

درباره سیستم های اطلاعاتی IS و کاربرد آن

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره سیستم های اطلاعاتی  (information systems) صحبت کنیم.به‌طور کلی سیستم های اطلاعاتی IS در سازمان‌های متمرکز و به خصوص در شرکت‌های کسب و کار و اشتراک‌گذاری منابع با جامعه مدرن مورد استفاده قرار می‌گیرند.

سیستم‌های اطلاعاتی (information systems) :

سیستم‌های اطلاعاتی نه تنها به عنوان یک پایگاه داده، نرم‌افزار و سخت‌افزار بلکه به عنوان یک سیستم بزرگ که به کمک و بهره‌ برداری  از آن می‌توان مدیریت امور جزئی دستی و دستگاهی سیستم‌های ارتباطی را به راحتی انجام داد، گفته می‌شوند.

با این حال، این اصطلاح در معنای وسیع تر لغت به هر وسیله‌ای که باعث برقراری ارتباط علمی بین افراد می‌شود، گفته می‌شود. همچنین گاهی اوقات تنها برای اشاره به نرم‌افزار مورد استفاده برای اجرای یک پایگاه داده کامپیوتری یا برای اشاره به یک سیستم کامپیوتری استفاده می‌گردد.

مجموعه سیستم‌های اطلاعاتی، برای مطالعه علمی، دقیق و واقعی شبکه‌های تشکیل شده از سخت‌افزار و نرم‌افزار، که مردم و سازمان‌ها برای گردآوری آن، فرایند ایجاد و پخش اطلاعات از آن‌ها استفاده می‌کنند مورد استفاده قرار می‌گیرند.

هدف هر سیستم ارتباطی حمایت از انجام کاری ، مدیریت و تصمیم‌گیری و در معنای وسیع تر کاهش مدت استفاده می‌باشد؛ که می‌توان به فناوری اطلاعات و ارتباطاتی که یک سازمان، یا تکنولوژی که مردم در حمایت از فرایندهای کسب و کار انجام می‌دهند، اشاره کرد.

دیدگاه های موجود درباره سیستم های اطلاعاتی :

درباره سیستم‌های اطلاعاتی دو دیدگاه وجود دارد :

دیدگاه اول :

دیدگاه اول شامل نرم‌افزار، سخت‌افزار، داده، مردم و روش‌های ارائه می‌باشد.

دیدگاه دوم :

دیدگاه دوم فرایندها و عناصر ضروری دیگری مثل هدف و فعل و انفعالات نیز مورد توجه قرارمی‌گیرند. درانجمن Computing Machinery متخصصان سیستم‌های ارتباطی به‌طور متمرکز بر روی یکپارچه‌سازی راه حل‌های فناوری اطلاعات و فرایندهای کسب و کار برای پاسخگویی به نیازهای علمی کسب و کار فعالیت می‌کنند.

انواع سیستم های اطلاعاتی :

انواع مختلفی از سیستم‌های اطلاعاتی وجود دارد :
  1. سیستم‌های پردازش تراکنش
  2. سیستم‌های پشتیبانی تصمیم‌گیری
  3. سیستم‌های مدیریت دانش
  4. سیستم‌های مدیریت یادگیری
  5. سیستم‌های مدیریت پایگاه داده
  6. سیستم‌های اطلاعات دفتر

نکته :

سیستم‌های ارتباطی برای انجام کارهایی است که مغز انسان قادر به انجام آن‌ها نمی‌باشند، ایجاد شده‌ است. مثل :
دستیابی به حجم زیادی از اطلاعات، انجام محاسبات پیچیده وکنترل هم‌زمان چندین فرایند.


اجزای تشکیل دهنده سیستم های اطلاعاتی :

سیستم های اطلاعاتی دارای پنج قسمت اصلی است:

۱-سخت‌افزار که شامل (CPU) و تمام تجهیزات پشتیبانی، ورودی، خروجی، دستگاه‌های ذخیره‌سازی و دستگاه کلی ارتباطات است.
۲-نرم‌افزار به برنامه‌های کامپیوتری و کتابچه‌های راهنما گفته می‌شود.
برنامه‌های کامپیوتری دستورالعمل‌های قابل خواندن ماشین است که به‌طور مستقیم مدارات موجود در قطعات سخت‌افزاری رابرای ایجاد اطلاعات مفید از داده ها استفاده می‌کند.
۳-داده ها اطلاعات خالصی هستند که به‌طور کلی به شکل ماشین خوان بر روی دیسک یا نوار و به‌طور کلی حافظه‌ها قرا می‌گیرند تا زمانی که کامپیوترها به آن نیاز پیدا کنند.
۴-روش به سیاست حاکم بریک سیستم کامپیوتری دراستفاده از سخت‌افزارها و نرم‌افزارهای موجود گفته می‌شود.
۵-مردم هر سیستم اطلاعاتی براساس نیاز مردم ایجاد شده‌است، بنابراین میزان رضایت مندی افراد به یک سیستم نقش بسیار مهمی در تعیین موفقیت و شکست یک سیستم اطلاعاتی دارد.

دسته بندی سیستم‌های اطلاعاتی:
  1. سیستم‌های مدیریت تراکنش‌ها
  2. سیستم‌های اطلاعاتی مدیریت
  3. سیستم‌های پشتیبان
  4. سیستم‌های مدیریت اجرایی


درباره RSS و کاربرد آن

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره RSS و کاربرد آن صحبت کنیم.  آر‌اس‌اس RSS یک برنامه کاربردی است که اجازه دسترسی به به‌روز‎رسانی های وب‌سایت ها رادر فرمت استاندارد در رایانه خواندنی می دهد.

توانمند ساز سایت (RSS) :

صفحه‌ای برای دریافت هر مطلب که بتوان آن را به نوعی در صفحه یک قرار داد. این صفحه توسط مدیر پایگاه اطلاع رسانی تعریف شده و در یک فایل ذخیره می گردد و شما به عنوان کاربر می توانید از طریق برنامه هایی که برای خواندن این صفحه طراحی شده اند ، به فایل پایگاه اطلاع رسانی مورد نظر خود مراجعه کرده و آخرین اطلاعات و تغییرات آن را دریافت نمایید.

مزیت های آر اس اس(RSS Advantage):

1) می‌توان به راحتی و بدون نیاز به مشاهده روزانه سایت‌های مورد علاقه، از محتوا و به روز رسانی‌های آنها مطلع شد. وظیفه اصلی آر.اس.اس قابل دستیابی کردن اطلاعات و صرفه‌جویی است.
بسیاری از وبلاگ‌ها، مجلات و سایت‌های خبری از جمله: رویترز، نیورک تایمز و… در کنار بسیاری از امکانات، محتویات تازه خود را به صورت آر.اس.اس عرضه می‌کنند.

2)بدون مراجعه به سایت های مختلف می‌توانیم مطالب را به ترتیبی که خود مرتب کرده‌ایم ببینیم. سپس به‌طور انتخابی مطالبی را که می‌خواهیم کامل بخوانیم روی سایت اصلی ببینیم و بدون درگیر شدن در تمام مطالب جدید و قدیم سایت‌ها، برنامه‌خوان خبری آر.اس.اس مطالبی را که نخوانده‌ایم برایمان جدا کرده و ارایه می‌کند و لذا در وقت و هزینه در اینترنت صرفه جویی کرده‌ایم

کاربرد های آر اس اس (Performance RSS):

قالب های RSS می توانند به کاربر امکان پیگیری سایت های مختلفی در یک جمع کننده ی اخبار را بدهد.
وب سایت ها معمولا از قالب های RSS برای انتشار اطلاعات بسیار به روز رسانی شونده، مثل ورودی بلاگ ها، عناوین اخبار، یا قسمت های رشته های صوتی و تصویری استفاده می کنند.
از RSS می توان برای توزیع پادکست استفاده کرد.
قالب RSS به کاربرانی که می خواهند به روز رسانی های زمانی را از وب سایت های مورد علاقه دریافت کنند، یا کاربرانی که قصد جمع آوری داده از چندین سایت را دارند، کمک رسانی می کند.

انواع آر اس اس ها :

1 – سند آر اس اس (Document RSS) :

سند RSS که شامل متن خلاصه شده یا کامل، ونیز فراداده هایی مثل : تاریخ انتشار، یا نام نویسنده می باشد.
RSS یک متن ساده با فرمت مبتنی بر XML می باشد
خود فرمت RSS، طوری طراحی شده که هم توسط فرایند های خودکار، و هم توسط انسان ها قابل خواندن باشد.
یک فرمت فایل استاندارد XML،سازگاری با ماشین ها برنامه های بسیار متفاوتی را تضمین می کند.

 2-جمع کننده خبر آر اس اس (News collector RSS) :

صفحه RSS توسط نرم افزاری که جمع کننده خبر نامه دارد به کاربر نمایش داده می شود. جمع کننده ی اخبار به صورت خودکار صفحه وب را برای محتوای جدید بررسی می کند. خواننده RSS صفحه های کاربران را به صورت مرتب، برای اطلاعات جدید، بررسی می کند،  و می توانند، اگر این توانایی فعال باشد، آن را به صورت خودکار بارگیری کنند.
این جمع کننده می تواند در داخل یک وب سایت ساخته شود، یا روی رایانه رومیزی نصب شود، یا روی وسیله تلفن همراه نصب گردد.


هاب چیست – درباره هاب ها Hub و انواع آن

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره هاب ها (Hub) و انواع آن صحبت کنیم. هاب ها نیز مانند سوییچ گره‌های شبکه را در یک نقطه به هم متصل می‌کند. اما به‌طور کلی Hub در مقایسه با سوییچ، دستگاه‌ ساده‌تری است.

هاب (Hub) :

هاب از جمله وسایل سخت‌افزاری است که از آن به منظور برپاسازی شبکه‌های کامپیوتری استفاده می‌شود. گرچه در اکثر شبکه هایی که امروزه ایجاد می‌گردد از سوییچ در مقابل هاب استفاده می‌ کنند، ولی ما همچنان شاهد استفاده از این نوع تجهیزات سخت‌افزاری در شبکه‌های متعددی می‌باشیم.

انواع هاب ها (Types of Hub) :

1-هاب کنترل پذیر (manageable):

یک نوع هاب هوشمند و انعطاف‌پذیر می‌باشد. بدین معنی که هر یک از درگاه‌های ports آن توسط مدیر شبکه از طریق نرم‌افزار می‌توانند فعال یا غیرفعال شوند.

2-هاب مستقل (stand-alone):

این نوع هاب برای یک گروه از رایانه هایی  که به‌طور مجزا از کل شبکه کار می‌کنند، به کار می‌رود.

3-هاب پیمانه‌ای (modular):

این نوع هاب با یک کارت همراه است و توسط این کارت می‌توان تعداد درگاه‌های آن را افزایش داد.

4-هاب پشته‌ای (stackable):

این نوع هاب شبیه هاب مستقل می‌باشد. با این تفاوت که تعدادی از آن‌ها را می‌توان مثل یک سوکت به یکدیگر متصل کرد تا تعداد پورت‌های کل هاب آن افزایش یایند.

5-هاب‌ پسیو (passive hub):

هاب های خنثی فقط کابل‌های منتهی به گره‌های یک شبکه محلی را به هم متصل و سیگنال‌های دریافتی روی هر یک از پورت‌های خود را تکثیر و به تمام دیگر پورت‌ها ارسال می‌کنند. هاب منفعل در مواجهه با سیگنال‌های دریافتی واکنش دیگری نشان نمی‌دهد، نه می‌تواند آن‌ها را بازتولید و نه تقویت کند.

6-هاب‌ فعال (active hub):

هاب‌های فعال ضمن برخورداری از قابلیت‌های هاب منفعل، سیگنال‌های دریافتی را بازتولید و تقویت نیز می‌کنند. مثلا اگر سیگنال‌های واصله، آسیب دیده اما هنوز قابل خواندن باشند، هاب فعال می‌تواند سیگنال‌های معیوب را پیش از تکثیر و ارسال به دیگر پورت‌ها، بازتولید و تقویت کند تا درست به مقصد برسند.

هاب‌های فعال از این نظر به تکرارگر یا ریپیتر شبکه شباهت دارند. بسیاری از هاب‌های امروزی از جمله هاب‌های اترنت در واقع هاب فعال هستند، هرچند کمتر پیش می‌آید که صراحتا عبارت فعال را برای آن‌ها به‌کار ببرند.

7-هاب‌ هوشمند (intelligent hub):

هاب‌ هوشمند ضمن برخورداری از قابلیت‌های هاب فعال، به برخی نرم‌افزارهای مدیریتی نیز مجهز است که کمک‌ می‌کند شماری از عیب‌های شبکه را شناسایی کنید و از برخی روی‌دادهای جاری شبکه آگاه شوید. مثلا اگر نرم‌افزار هاب هوشمند با پروتکل مدیریت آسان شبکه (SNMP) سازگار باشد می‌تواند با تجهیزات مختلف شبکه مرتبط شود و درباره ظرفیت شبکه، پهنای باند و… آمارهای لحظه ای ارائه داد.

مزیت هاب (Advantage Hub) :

  1. هاب نیز مانند سوییچ، وسیله‌ای برای ایجاد شبکه است.
  2. هاب، گره‌های شبکه‌ محلی را در نقطه‌ای مشترک به هم متصل می‌کند.
  3. هاب‌های شبکه معمولا ارزان هستند و از سوییچ کم‌هزینه‌ترند.
  4. کار کردن با هاب آسان است.
  5.  هاب‌های شبکه کلا به پیکربندی و تنظیمات خاصی نیاز ندارند.

معایب هاب (Disadvantages Hub) :

  1. مهم‌ترین عیب‌ هاب شبکه این است که به‌جای انتقال مستقیم بسته‌های داده از مبدا به مقصد، هر بسته را تکثیر می‌کند و آن را به همه دیگر پورت‌ها می‌فرستد که یکی از نتایج آن، ایجاد ترافیک بیهوده‌ و مصرف پهنای باند شبکه است.
  2. تکثیر سیگنال همچنین به بروز پدیده برخورد یا تصادف سیگنال‌ها (signal collision) منجر می‌شود.

درباره Big data و کاربرد آن

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره  بیگ دیتا (Big data) صحبت کنیم.کلان داده یا بزرگ داده‌ها مسیر حرکت و فرایند چرخش کار در سازمان‌ها را مشخص می‌کنند. در بزرگ‌داده با داده‌های متمایز و بزرگ که معمولا از لحاظ حجم و داده در حال تغییر هستند.

بیگ دیتا (Big data) :

بیگ دیتا دارای اطلاعاتی است که دارای ویژگی هایی قبیل، حجم بالا، فناوری و سرعت و تنوع و روش‌های تجزیه و تحلیل مخصوص برای اطلاعات مربوط با ارزش، می‌باشد.                                                       بیگ دیتا با داشتن مجموعه اطلاعاتی که به‌طور معمول فراتر از حدی است که بتواند در ابزارهای تصویر، مدیریتی و فرایند اطلاعات در زمان قابل قابل تحمل که تمام می‌شود، استفاده می کند. اندازه بیگ دیتا به‌طور ثابت به مقدار هدف نزدیک می‌شود، بیگ دیتا ها  مجموعه‌ای از فناوری هایی است که که به فرم جدیدی از دسته‌بندی به منظور روشن کردن ارزش‌های پنهانی از پایگاه بیگ دیتا که تغییر میکند، پیچیده شده و دارای مقیاس بالایی است.

ویژگی بیگ دیتا(Proyecto Big Data) :

1-اندازه :

اندازه اطلاعات نمونه ندارد. فقط اتفاقات را مشاهده و ثبت می‌کند. اندازه داده‌های تولید شده و ذخیره شده . اندازه داده در شناسایی ارزش یا کلانگی داده کلیدی است.اگر داده خرد باشد، کلان داده خوانده نمی‌شود.

2-سرعت:

همان سرعت تولید داده‌است. نرخ بالای تولید داده، چالش‌هایی را در زمینهٔ ذخیره‌سازی و پردازش داده پدیدمی‌آورد. بیگ دیتا بیش‌تر در زمان واقعی در دسترس است.

3-گوناگونی:

دسته‌بندی داده‌ها به گونه‌ها به شناخت بهتر می‌انجامد. بیگ دیتا از متن، تصاویر، صدا، ویدئو بدست می‌آید، به علاوه از طریق اتصال داده‌ها قیمت‌های جامانده را کامل می‌کند.

4-یادگیری :

بیگ دیتا بیش‌تر چرایی را نمی‌پرسند و فقط الگوها را پیدا می‌کنند.

5-جایگاه دیجیتال :

بیگ دیتا بیش‌تر محصولات بدون هزینه از تعاملات دیجیتالی می‌باشد.

6-هوشمند بودن:

هوش کسب و کار از آمارهای توصیفی همراه با اطلاعات و حجم بالای اطلاعاتی برای اندازه‌گیری و پیدا کردن روندها استفاده می‌کند
کلان‌داده از آمارهای استقرایی و مفاهیم برابرسازی سیستمی غیر خطی، برای قوانین استنباطی از مجموعه‌های بزرگ اطلاعات که دارای حجم اطلاعاتی کمتری هستند، استفاده می‌کند.


کاربرد بیگ دیتا(Use Big Data) :

1-در بهداشت و درمان :

تجزیه و تحلیل بیگ دیتا ها می‌تواند در صنعت بهداشت و درمان در قالب ارائه خدمات بهتر به عموم مردم کمک کند که این امر منجر به شناسایی روش‌هایی شخصی‌سازی شده برای درمان بیماران می‌شود. این شخصی‌سازی درمان می‌تواند منتج به افزایش سلامت جامعه و کاهش هزینه‌های دولت در بخش بهداشت و درمان شود.

2-درآموزش:

آموزش بیگ دیتا در صنعت آموزش می‌تواند به شخصی‌سازی فرایند یادگیری کمک کند. موضوعی که تا قبل از پیدایش سیستم‌های یادگیری الکترونیکی و جمع‌آوری داده‌های آموزشی مطرح نبود. این شخصی‌سازی به نوبه خود می‌تواند باعث شکوفایی استعدادهای دانش‌آموزان و دانشجویان شود و پویایی محیط یادگیری را افزایش دهد.

3- در صنعت و تولید :

در صنعت تولید استفاده از بیگ دیتاها می‌تواند به تولید طبق نیازهای مشتری کمک کند، زمان تولید محصول را کاهش دهد. همین‌طور با استفاده از شبیه‌سازی و بهینه‌سازی با استفاده از کلان داده‌ها می‌توان خط تولید را به صورت بهینه طراحی کرد و بسیاری از عیوب خط تولید و کالاها را پیش از شروع به کار خط تولید شناسایی کرد.

4-در دستگاه های دولت :

دولت می‌تواند از بیگ دیتاها برای ایجاد شفافیت، خدمت‌رسانی بهتر به مردم، استفاده بهینه از منابع محدود و تخصیص بودجه به فعالیت‌های موجود استفاده کند. همین‌طور می‌تواند برای کمک به مردم در زمان بحران، اطلاع‌رسانی به روش‌های جدید به مردم و مبارزه با فقر و جرم و جنایت بیگ دیتا را بکار بگیرد.

5- در علوم اجتماعی :

علوم اجتماعی در مطالعات علوم اجتماعی بیگ دیتاها می‌تواند ابزاری جدید برای بررسی پیچیدگی رفتار انسان‌ها اعم از رفتارهای فردی و اجتماعی باشد و دریچه‌ای جدید برای مطرح کردن سؤال‌های جالب تر و یافتن الگوهایی که تا پیش از این ناشناخته بودند باشد.

6- در علوم ورزشی :

علوم ورزشی از کلان داده‌ها برای افزایش کارایی ورزشکاران در تمرین و مسابقه، پیشگیری از بروز مصدومیت و یافتن بهترین راهکار برای مسابقات پیش رو استفاده می‌شود.


درباره host و انواع آن

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره هاست (Host) و انواع آن صحبت کنیم. هاست قسمتی از یک سیستم همیشه روشن و با اتصال به اینترنت است، که اگر لحظه‌ای برای این سیستم اتفاقی رخ بدهد یا اتصال به اینترنت قطع شود، سایت از دسترس کاربران خارج می‌شود و دیگر کسی نمی‌تواند سایت را ببیند.

میزبان (Host) :

شبکه‌ رایانه‌ای، رایانه‌ای است که به اینترنت یا به هر شبکه داده‌ای، متصل است. یک کاربر شبکه می‌تواند اطلاعات و نرم‌افزار (client) و (server) را میزبانی کند.
هر Host اینترنتی یک نشانی آی‌پی واحد دارد که بخش نشانی Host را نیز شامل می‌شود. نشانی Host، یا به‌طور دستی توسط مدیر کاربر وارد می‌شود یا به‌طور خودکار در آغاز بوسیله پروتکل پیکربندی هاست (DHCP) ختم می شود.

میزبان شبکه(Network host) :

این شکل از توزیع میزبانی وب زمانی که چند گروه از سرویس دهنده‌های خوشه‌ای مانند شبکه‌ای که شامل چند گره است گفته می‌شود.

میزبان اشتراک (Shared Hosting) :

در هاست وب عمدتا شرکت‌های ارائه دهنده این خدمات یک سرور تهیه می‌کنند و توسط کنترل‌پنل‌ها امکانات و فضای آن را بین کاربران خود تقسیم‌بندی می‌کنند، که به این خدمات میزبان اشتراک یا گفته می‌شود.

هاست ویندوز(Host windows) :

هاست ویندوز که معمولا به سرور مربوط هست، بهش ویندوز سرور می گویند. تفاوت اصلی بین هاست ویندوز و سایر خدمات هاست وب، ساپورت کردن این سرورها از زبان‌های ASP و ASP.NET و همچنین بانک اطلاعاتی MSSQL می‌باشد. البته هاست‌های ویندوز به علت نیاز به خرید لایسنس ویندوز سرور از ماکروسافت هزینه بالاتری نسبت به هاست لینوکس دارند.

هاست لینوکس(Linux Host) :

هاست لینوکس مربوط به سرورهای لینوکس است. سرورهای لینوکس از محبوبت های خاص برخوردار هستند که مهمترین عامل آن رایگان بودن آن است. هاست لینوکس بیشتر برای استفاده از زبان PHP و همچنین بانک اطلاعتی MySql است. که اغلب برای هاست‌های لینوکس از کنترل‌پنل‌های سی‌پنل، دایرکت ادمین، و… استفاده می‌شود.

فضای رایگان (Free space) :

البته وبگاه‌هایی هستند که در قبال ارائه خدمات میزبانی وب از مشترک خود هزینه‌ای دریافت نمی‌کنند، که به هاست رایگان معروف هستند، که اکثر زمان ها با قرار دادن تبلیغ های  اجباری هزینه‌های رایانه سرور را فراهم می کنند.

نماینده فروش (Sales Representative):

نماینده فروش خدمات هاست وب این اجازه را به مشتریان و کاربران می‌دهد تا خود به عنوان فروشنده خدمات هاست اقدام نمایند و به کسب درآمد بپردازند. اغلب نمایندگان فروش فضایی را از یک ارائه دهنده هاست خریداری می‌نمایند و بوسیله کنترل‌پنل هاست را بین مشتریان خود تقسیم می‌کنند.

سرور مجازی(virtual server) :

یک نوع سرور اینترنتی است که به وسیله نرم‌افزارهای بخوصوصی از یک سرور قوی  ایجاد می‌شوند. ویژگی اصلی و برتر سرور مجازی نسبت به هاست اشتراک، محدود و اختصاصی بودن میزان حافظه و سایر امکانات عمده‌است که به مانند هاست اشتراک بین چندین مشترک تقسیم نمی‌شود، به‌طوری‌که از لحاظ ظاهری سرور مجازی تفاوت چندانی با سرور اختصاصی ندارد.

سرور اختصاصی(dedicated server) :

پلت فرم جدید از هاست وب است که به مشتریان این اجازه را می‌دهد که از خدمات هاست وب قدرتمند و قابل اعتماد بر روی خوشه سرورها(Servercluster)   متعادل شده بر اساس میزان پرداخت وجه است.

خوشه میزبان(Host cluster) :

دارای چند web server محتوای یکسان است تا از منابع بهره‌برداری بیشتری انجام شود. خوشه میزبان یک راه حل مناسب برای دسترسی بالا به سرور اختصاصی می‌باشد. در میزبانی به صورت خوشه ممکن است سرویس پایگاه داده از وب سرورها جدا شوند، که این امر باعث افزایش سرعت پردازش داده بر روی وب سرور اصلی خواهد شد.

فایروال (Firewall) و انواع آن

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره فایر وال ها (Firewall) و انواع آن صحبت کنیم.  فایروال یک دستگاه امنیت شبکه محسوب می‌شود که نظارتی روی بسته‌های داخل یا خارج از شبکه و بلوک ها دارد.

دیوار آتش ( Firewall) :

فایروال نام عامه  برنامه‌هایی است که از دسترسی غیرمجاز به یک سیستم رایانه جلوگیری می‌کنند. در برخی از این نرم‌افزارها، برنامه‌ها بدون داشتن مجوز قادر نخواهند بود از یک رایانه برای سایر رایانه‌ها، داده ارسال کنند.

به این گونه نرم‌افزارها، فایروال دو طرفه گویند، زیرا علاوه بر درگاه ورودی (Incoming)، درگاه‌های خروجی (Outing) هم کنترل می‌شوند. بسته‌های اطلاعاتی که حاوی اطلاعات بدون مجوز هستند، به وسیله فایروال متوقف می‌شوند.
نوع دیگری از فایروال نیز وجود دارد که به آن فایروال معکوس می‌گویند.

فایروال معکوس ترافیک خروجی شبکه را فیلتر می‌کند، برخلاف فایروال معمولی که ترافیک ورودی را فیلتر می‌کند. در عمل، فیلتر کردن برای هر دوی این مسیرهای ورودی و خروجی، احتمالا توسط دستگاه یا نرم‌افزار انجام می‌شود.

فایروال‌ها عمدتا پورت‌های ضروری برای کاربران یا سایر برنامه‌های موجود در خارج از شبکه را در دسترس و قابل استفاده می‌کنند. برای افزایش ایمنی، سایر پورت‌ها، غیرفعال می‌گردد تا امکان استفاده از آنان توسط هکرها وجود نداشته باشد.

نحوه عملکرد فایروال (How the firewall works) :

نحوه عملکرد بسیاری از سیستم‌های فایروال اینطور است که تمامی ارتباطات از طریق یک سرویس دهنده پروکسی به سمت فایروال هدایت شده و همین سرویس دهنده درباره امن بودن یا امن نبودن عبور یک پیام یا یک فایل از طریق شبکه تصمیم گیری می شود.

انواع فایروال ها(Types of Firewalls) :

فایروال ها عمدتا به سه بخش تقسیم می‌شوند :

1-تصفیه‌کننده بسته‌های اطلاعاتی (Packet Purifier) :

در این‌گونه سیستم‌ها بسته‌ها بر اساس قانون خاصی متوقف می‌شوند. این قانون می‌تواند بستگی به جهت حرکت بسته، پروتکل خاص استفاده شده، آدرس فرستنده، شماره پرت پرتکل مثلا در TCP/IP، واسطه فیزیکی و غیره طراحی شده باشد. این‌گونه فایروال عمدتا در روتر(Router) انجام می‌شود. به عنوان مثالی معروف از ACLs در روترهای Cisco می توان اشاره کرد.

2-نظارت کردن سطح بالاتر شبکه ( Monitor the higher level of the network) :

اینگونه سیستم‌ها مانند امن نگه داشتن بسته‌های اطلاعاتی بوده با این تفاوت که به دلیل آگاهی از تمامی لایه‌ها و سطوح مختلف در stack پروتکل هوشمندتر عمل می‌کنند. این‌گونه سیستم‌ها معمولا حافظه داشته و اجازه آن را می‌دهد که به یک بسته اطلاعاتی نه به صورت جدا بلکه به عنوان بخشی از جریان داده‌ها نگاه کند.

3-سرویس دهنده پروکسی( Proxy server):

یک یا چند سیستم که به نظر می‌آید که خدماتی را به خارج می‌دهند، ولی عمدتا به عنوان پروکسی برای سیستم اصلی عمل می‌کنند، بنابراین سیستم خارجی یکسره به سیستم درونی وصل نشده و پروکسی بین آن‌ها قرار می‌گیرد. پیاده‌سازی آن‌ها می‌توانند در سطح مداری، سخت‌افزار و در سطح برنامه رایانه‌ای، نرم‌افزار باشد.

نسل بعدی فایروال (NGFW) :

در این نوع فایل‌ها می‌توان بسته ها رو را با حالت‌های مختلف اتصال، آدرس منبع و مقصد مورد فیلتر قرار داد. این همان جاییست که فایروال نسل بعدی یا به اختصار NGFW وارد عمل خواهد شد. فایروال نسل جدید قانون هایی را برای برنامه‌های کاربردی و کاربران مجاز جهت کاربری در نظر می‌گیرند و در داده‌های جمع آوری شده با فناوری‌های دیگر ترکیب می‌شوند تا تصمیم های صحیح درباره اینکه چه نوع ترافیک اجازه اتصال یا کاهش سرعت خواهد داشت، گرفته شود.

نکته :

ویژگی هایی که از لحاظ زمانی توسط دستگاه‌های مختلف مورد استفاده قرار می‌گیرند و هم اکنون در بسیاری از فایروال‌های نسل بعدی می توان مشاهده کرد :

1- سیستم مقابله با نفوذ یا IPS
2- نظارت عمیق بسته یا DPI
3- پایان کار SSL
4-سندباکسینگ

درباره زیر شبکه و زیر شبکه بندی (subnetwork, subnetting)

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره subnet work یا subnetting ها صحبت کنیم. زیر شبکه (subnetwork)، زیرشاخه‌ای از یک IP شبکه است.به شیوه تقسیم یک شبکه به دو یا چند شبکه دیگر زیرشبکه‌بندی (Subnetting) می‌گویند.

زیرشبکه‌بندی(Subnetting) :

رایانه‌ها همه دارای یک زیر شبکه مشترک و مشخص در آدرس IP داده می‌شوند که باعث می‌شود آدرس IP در طی یک تقسیم قابل توجه به دو ناحیه تبدیل گردد که شامل یک شبکه یا پیشوند مسیریابی و بخش دیگر یا شناسه کاربر می‌باشد که این بخش یک شناسه برای کاربر به خصوص خود دارد و رابط شبکه است.

نوع پیشرفته و استاندارد برای تخصیص پیشوند شبکه، نشانه گذاری CIDR CIDR notation است که برای هر دو IPv4 و IPv6 استفاده می‌شود. در این روش تعداد بیت‌های یک پیشوند شمرده می‌شود و این عدد پس از یک علامت اسلش جداکننده (/) به آدرس اضافه می‌شود

برای مثال :

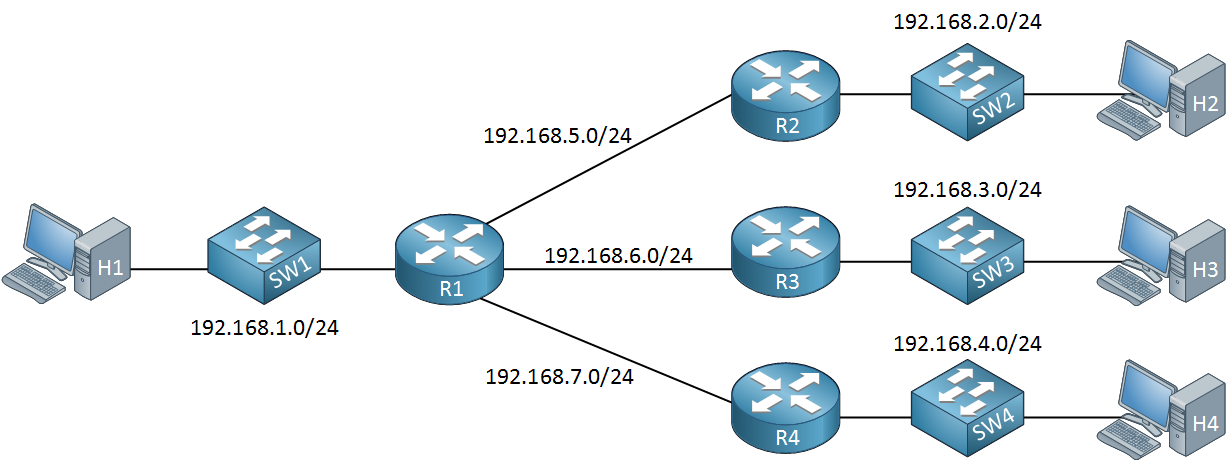
۱۹۲.۱۶۸.۱.۰/۲۴ پیشوند نسخه IPV4 که در شروع شبکه در آدرس داده شده‌است، دارای ۲۴ بیت مختص است و ۸ بیت باقی‌مانده برای آدرس دادن میزبان ذخیره می‌شود.

نکته :

هنگامی که پیشوندهای مسیریابی آدرس منبع و مقصد با هم متفاوت باشند، ترافیک بین زیرشبکه‌ها با دروازه‌های ویژه جابه‌جا می‌شود. یک مسیریاب مرزهای معقول و فیزیکی بین زیرشبکه‌ها را ایجاد می‌نماید.

فواید زیرشبکه‌ بندی (The Benefits of Subnetting) :

شبکه موجود با طرح مستقر متفاوت است. در یک طرح تخصیص آدرس از اینترنت با استفاده از CIDR و در یک ساختار بزرگ، اختصاص فضای کافی برای آدرس لازم و ضروری‌ست.

این طرح ممکن است کارآیی مسیریابی را افزایش بدهد، یا هنگامی که زیرشبکه‌ها توسط اشخاص مختلف در یک ساختار بزرگ‌تر به صورت اداری کنترل می‌شوند، در مدیریت شبکه مزایایی داشته باشد. بخش‌بندی فضای آدرس، شبکهٔ سازمان را به یک ساختار درخت مانند مسیریابی بدل می‌کند.

ره یاب (Pathfinder) :

ساختار آدرس‌دهی درست به مسیریابی اجازه می‌دهد که اگر پیشوندهای شبکه مبدأ و مقصد با میزبان‌ها متفاوت باشند، از بسته‌های IP از میان شبکه‌های چندگانه توسط دروازه‌های مخصوص رایانه‌ها که ره‌یاب نامیده می‌شود، اگر آن‌ها یکسان باشند به یک جهت به سمت  میزبان و هدف روی شبکه، محلی ارسال می‌شود.

رهیاب‌ها از مرزهای درست و فیزیکی بین زیرشبکه‌ها متشکل می‌شوند و هم‌چنین ترافیک بین آن‌ها را مدیریت می‌کنند. هر زیرشبکه توسط یک ره‌یاب پیش‌فرض تعیین شده، سرویس داده می‌شود.

اما احتمال دارد که به صورت داخلی شامل Ethernet چندگانه فیزیکی، با قسمت‌های مرتبط به هم توسط کلیدها یا پل‌های شبکه network switches یا network bridges. باشد. پیشوند مسیریابی یک آدرس در یک فرم مشابه به آدرس خودش نوشته می‌شود که این ماسک شبکه یا ماسک زیر شبکه آدرس نامیده می‌شود.

ضرورت زیر شبکه (Subnetting) :

شما زمانی ملزم هستین که از یک زیر شبکه محدوده آدرس دهی را در میان چندین شبکه محلی به اشتراک بگذارید :

شرکت از تکنولوژی های مختلف همبندی شبکه، ستاره ای ، حلقه ای ، و… ) استفاده می کند.

دو یا چند شبکه در محدوده های جغرافیایی مختلفی از یکدیگر قرار گرفته اند.

برای اینکه بتوانیم سگمنت های شبکه را متمرکز سازی کنیم، مثل قسمت مالی.

کامپیوترهایی که نیاز به پهنای باند بیشتری در شبکه دارند و باید از دیگر شبکه ها ایزوله باشند.

درباره شبکه و کاربرد آن (قسمت دوم)

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره قسمت دوم شبکه (network) صحبت کنیم.

1-شبکه شخصی (Personal Area Network) :

یک شبکه رایانه‌ای است که برای ارتباطات میان وسایل رایانه‌ای که اطراف یک فرد می‌باشند،(PDA) که به آن «دستیار دیجیتالی شخصی» نیز می‌گویند بکار می‌رود. این که این وسایل ممکن است متعلق به آن فرد باشند یا خیر جای بحث خود را دارد.

برد یک شبکه شخصی عموماً چند متر بیشتر نیست. موارد مصرف شبکه‌های خصوصی می‌تواند جهت ارتباطات وسایل شخصی چند نفر به یکدیگر یا برقراری اتصال این وسایل به شبکه‌ای در سطح بالاتر و شبکه «اینترنت» باشد.

ارتباطات شبکه‌های شخصی ممکن است به صورت سیمی به رایانه ها مانند USB و فایروایر ایجاد می شود. همچنین با بهره‌گیری از فناوری‌هایی مانند IrDA، «بلوتوث» (Bluetooth) و UWB می‌توان شبکه‌های شخصی را به صورت بی‌سیم ساخت.

2-شبکه محلی(Local Area Network):

شبکه رایانه‌ای که محدوده جغرافیایی کوچکی مانند یک خانه، یک دفتر کار را پوشش می‌دهد، در مقایسه با شبکه‌های گسترده (WAN) از مشخصات تعریف‌شده شبکه‌های محلی می‌توان به سرعت بسیار بالاتر آنها، محدوده جغرافیایی کوچکتر و عدم نیاز به خطوط استیجاری مخابراتی اشاره کرد.

دو فناوری «اترنت» (Ethernet) روی کابل «جفت به هم تابیده بدون محافظ» (UTP) و  وای‌فای (Wi-Fi) رایج‌ترین فناوری‌هایی هستند که امروزه استفاده می‌شوند، با این حال فناوری‌های «آرکنت» (ARCNET) و «توکن رینگ» (Token Ring) و بسیاری روش‌های دیگر در گذشته مورد استفاده بوده‌اند.

3-شبکه کلان‌شهر (Metropolitan Area Network) :

شبکه رایانه‌ای بزرگ است که معمولاً در سطح یک شهر گسترده می‌شود. در این شبکه‌ها معمولاً از «زیرساخت بی‌سیم» یا اتصالات «فیبر نوری» جهت ارتباط محل‌های مختلف استفاده می‌شود.

4-شبکه گسترده (Wide Area Network):

شبکه رایانه‌ای است که نسبتاً ناحیه جغرافیایی وسیعی را پوشش می‌دهد.این شبکه‌ها معمولاً از امکانات انتقال خدمات دهندگان عمومی مانند شرکت‌های مخابرات استفاده می‌کند. به عبارت کمتر رسمی این شبکه‌ها از مسیریاب ها و لینک‌های ارتباطی عمومی استفاده می‌کنند.

شبکه‌های گسترده برای اتصال شبکه‌های محلی یا دیگر انواع شبکه به یکدیگر استفاده می‌شوند؛ بنابراین کاربران و رایانه‌های یک مکان می‌توانند با کاربران و رایانه‌هایی در مکان‌های دیگر در ارتباط باشند.

بعضی دیگر به‌وسیله سرویس دهندگان اینترنت (ISP) پیاده‌سازی می‌شوند تا شبکه‌های محلی سازمان‌ها را به اینترنت متصل کنند.

5-شبکه متصل (Network Connected) :

چند شبکه یا (Subnet) که با استفاده از تجهیزاتی که در لایه ۳ یعنی لایه شبکه  مدل مرجع OSI عمل می‌کنند مانند یک مسیریاب به یکدیگر متصل می‌شوند، تشکیل یک شبکه از شبکه‌ها یا شبکه متصل را می‌دهند. در کاربردهای جدید شبکه‌های به هم متصل شده از قرارداد IP استفاده می‌کنند.

دسته بندی شبکه متصل:

می‌توان سه نوع «شبکه متصل» دسته‌بندی نمود:

1- شبکه داخلی یا اینترانت (Intranet):

شبکه داخلی مجموعه‌ای از شبکه‌های متصل به هم می‌باشد که از قرارداد IP و ابزارهای مبتنی بر IP مانند مرورگروب  استفاده می‌کند و معمولاً زیر نظر یک نهاد مدیریتی کنترل می‌شود.

این نهاد مدیریتی شبکه داخلی را نسبت به باقی قسمت‌های دنیا محصور می‌کند و به کاربران خاصی اجازه ورود به این شبکه را می‌دهد. به‌طور معمول‌تر شبکه درونی یک شرکت یا دیگر شرکت‌ها شبکه داخلی می‌باشد.

2-شبکه خارجی یا اکسترانت (Extranet):

شبکه خارجی یک شبکه یا شبکه متصل است که به لحاظ قلمرو محدود به یک سازمان یا نهاد است ولی همچنین شامل اتصالات محدود به شبکه‌های متعلق به یک یا چند سازمان یا نهاد دیگر است که معمولاً ولی نه همیشه قابل اعتماد هستند.

برای نمونه مشتریان یک شرکت ممکن است که دسترسی به بخش‌هایی از شبکه داخلی آن شرکت داشته باشند که بدین ترتیب یک شبکه خارجی درست می‌شود، چراکه از دیدگاه امنیتی این مشتریان برای شبکه قابل اعتماد به نظر نمی‌رسند.

چراکه از نظر تعریف یک شبکه خارجی نمی‌تواند فقط از یک شبکه محلی تشکیل شده باشد، چون بایستی دست کم یک اتصال به خارج از شبکه داشته باشد.

3-شبکه‌اینترنت (Internet):

شبکه ویژه‌ای از شبکه‌ها که حاصل اتصالات داخلی شبکه‌های دانشگاهی، عمومی و خصوصی در سرتاسر دنیا است. این شبکه بر اساس شبکه اولیه‌ای کار می‌کند که (ARPANET) نام داشت و به‌وسیله مؤسسه (ARPA) که ایجاد شد. همچنین جایگاهی برای وب (WWW) است.

در لاتین واژه Internet برای نامیدن آن بکار می‌رود که برای اشتباه نشدن با معنی عام واژه «شبکه متصل» حرف اول را بزرگ می‌نویسند.

نکته:

پورت‌های اتترنت:

این پورت‌ها برای انتقال مسیریاب به شبکهٔ داخلی استفاده می‌شود.

پورت‌های سریال:

این پورت‌ها برای اتصال مسیریاب به مودم و شبکهٔ خارجی استفاده می‌شود.

پورت کنسول:

این پورت‌ها برای اتصال مسیریاب به پورت سریال رایانه و کانفینگ آن استفاده می‌شود.

درباره شبکه و کاربرد آن( قسمت اول )

با سلام خدمت شما دوستان عزیز، امروز میخواهیم درباره شبکه و کاربرد آن صحبت کنیم. شبکه‌های رایانه ای  مجموعه‌ای از رایانه های مستقل و متصل به یکدیگر هستند که با یکدیگر ارتباط دارند و تبادل داده می‌کنند.

درباره شبکه (NETWORK) :

به متصل بودن یک دستگاه با دستگاه های دیگر  که قابلیت انتقال اطلاعات بین خود را دارند شبکه رایانه‌ای یا (NETWORK) گفته می‌شود. وصل بودن رایانه ها یعنی از طریق یک کابل، فیبر نوری، ماهواره‌ها و… به هم وصل می‌باشند، دو شرط فوق شروط لازم برای ایجاد یک شبکه رایانه ای می‌باشند اما شرط کافی برای تشکیل یک شبکه رایانه ای داشتن ارتباط و تبادل داده بین کامپیوترهاست.

استانداردهای (StandardNETWORK):

معمولا از دو نوع استاندارد شبکه می‌توان استفاده کرد:  Token Ring Etherne

۱- Ethernet :

Ethernet یک تکنولوژی مبتنی بر مجادله و درگیری است؛ بدین معنا که هیچ کنترلی بر روی اینکه کدام رایانه مجاز به ارسال اطلاعات از طریق شبکه است، نداریم زمانی که ۲ رایانه  همزمان اقدام به ارسال اطلاعات از طریق کابلها می‌کنند، این امر منجر به برخورد داده‌ها می‌شود؛ بنابـــراین اطلاعات پس از تأخیر به مقصد می‌رسند. مجادله داده‌ها می‌تواند سرعت یک شبکه شلوغ را کم کند. استفاده از تکنولوژی Ethernet به صرفه تر است از تکنولوژی Token Ring است چرا که تکنولوژی Ethernet وسیله‌ای برای کنترل این است که یک کامپیوتر چه وقت می‌تواند انتقال داده‌ها را شروع کند. تکنولوژی Ethernet برای دفاتر اداری کوچک و مصارف خانگی مناسب است .

۲- Token Ring:

در تکنولوژی Token Ring انتقال داده ها توسط Token که در حلقه تشکیل دهنده رایانه ها گردش  می کند، کنترل می‌شود. تنها رایانه دارای Token می‌تواند داده‌ها را انتقال دهد؛ Token پس از انتقال و دریافت داده‌ها به رایانه  بعدی حلقه سپرده می‌شود و هیچ گونه مجادله در یک حلقه Token Ring به وجود نمی‌آید، چرا که هر رایانه نوبت خود را برای انتقال دارد هیچ رایانه ای دیگری در آن زمان داده ارسال نمی‌کند.

توپولوژی‌های (NETWORK) :

توپولوژی یا همبندی یک شبکه به معنای نوع ارتباطی است که مابین گره‌های آن شبکه برقرار است. این توپولوژی معمولاً نوع کابل مورد استفاده را نیز تعیین می‌کند.

1- توپولوژی خطی باس ( Bus Linear ):

در یک شبکه خطی چندین رایانه به یک کابل به نام Bus متصل می‌شود. در این توپولوژی رسانه انتقال بین کلیه رایانه ها مشترک است.
توپولوژی Bus از متداولترین توپولوژیهاست که در شبکه‌های محلی مورد استفاده قرار می‌گیرد. سادگی، کم هزینه بودن و توسعه آسان این شبکه، از نقاط قوت توپولوژی Bus می‌باشد. ضعف عمده این شبکه آن است که اگر کابل اصلی یا Back Bone که به عنوان پل ارتباطی بین کامپیوترهای شبکه می‌باشد، قطع شود، کل شبکه از کار خواهد افتاد.

2-توپولوژی رینگ حلقوی(Ringring topology):

در توپولوژی BUS رایانه ها توسط یک رشته سیم به هم متصل می‌شوند که آغاز و پایان آن سیم توسط یک مقاومت ۵۰ اهمی بسته شده است. در توپولوژی رینگ به جای بستن دو سر سیم، آنها را به یکدیگر وصل کرده و تشکیل یک حلقه می‌دهند

3-توپولوژی هیبریدی(Hybrid Topology) :

سیستمی که از ترکیب BUS و ستاره‌ای پدید می‌آید، هیبریدی نام دارد.
در این حالت برخی از مسیرهای شبکه به صورت BUS و برخی دیگر بصورت ستاره‌ای می‌باشند، معمول ترین طراحی از این نوع اتصالها به صورت BUS و اتصال ستاره‌ای رایانه ای هاب مربوط به خودشان می‌باشد.

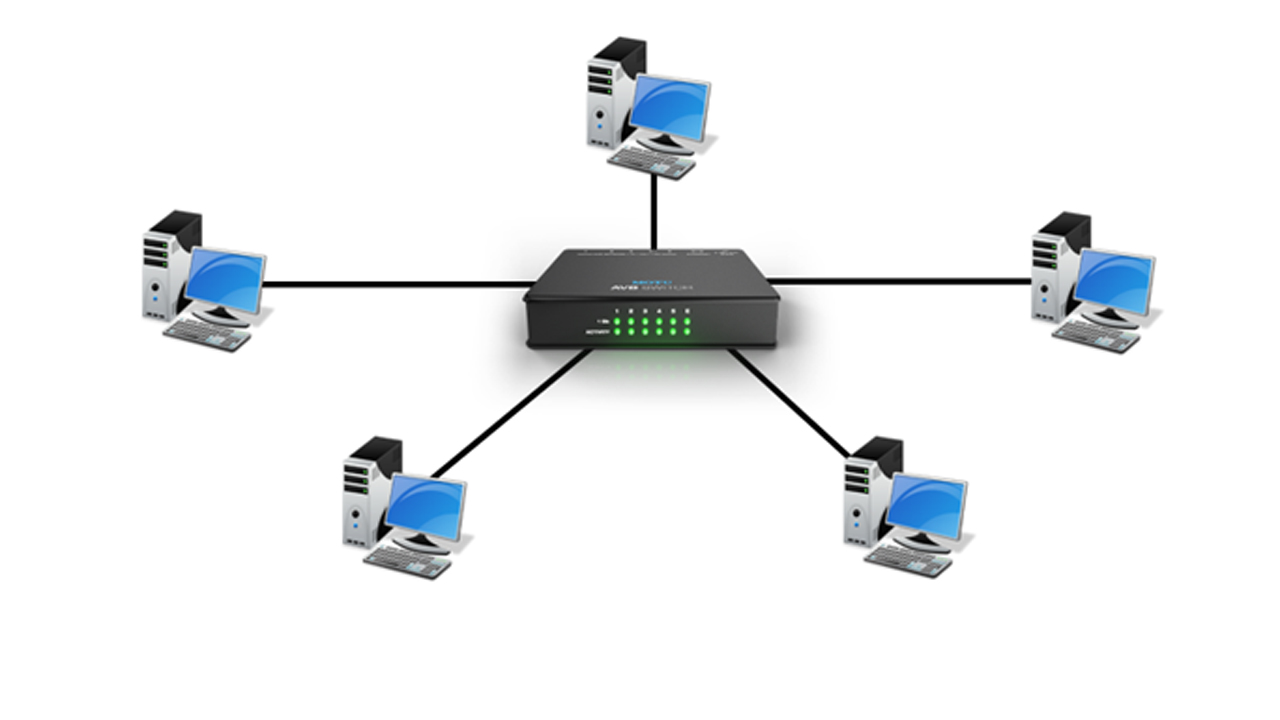
4-توپولوژی ستاره‌ای(Stellar topology) :

در این پیکربندی از کابل و سخت‌افزار بیشتری استفاده می‌شود اما مدیریت آن آسان‌تر و احتمال خرابی آن کمتر است؛ کابل مورد استفاده توپولوژی ستاره‌ای Ethernet کابل زوج بهم تابیده بدون حفاظ است. هر رایانه‌ در پیکربندی ستاره‌ای به یک هاب متصل می‌شود. یک سر کابل به کارت شبکه یک رایانه متصل شده و سر دیگر آن به هاب که نقطه اتصال مرکزی کابل کشی شبکه را نزد هم می‌کند، وصل می‌شود. هاب ها به اندازه‌های مختلف توزیع می‌شوند و مدلهای پیشرفته آنها می‌تواند، خطاهای موجود در سیگنالها را تقویت کند. آماده سازی توپولوژی ستاره‌ای آسان است و عیب یابی در آن آسانتر از شبکه BUS است چرا که یک کابل آسیب دیده تنها به روی یک کامپیوتر تاثیر می‌گذارد و از طرف دیگر کابل زوج بهم تابیده معمولاً گرانتر از کواکسیال (کابل تک رشته‌ای) (به انگلیسی coaxial) است. توپولوژی ستاره‌ای به کابل بسیار زیاد و یک هاب نیاز دارد.

درباره IP Address و کاربرد آن(قسمت دوم)

با سلام خدمت شما دوستان عزیز، در ادامه ی بحث IP Address ها که در قسمت اول به آن پرداختیم امروز به توضیح های تکمیلی در  قسمت دوم می پردازیم.

آی پی آدرس داینامیک (Dynamic) و استاتیک (Static) :

 آی پی ها را در یک تقسیم بندی به دو صورت داینامیک (Dynamic) و استاتیک (Static) نامگذاری کنیم، علت این نامگذاری به نحوه و مدت زمان استفاده از آدرس IP برمی گردد، منظور از داینامیک بودن IP این است که با هر بار اتصال یک وسیله به اینترنت، شماره شناسایی به آن اختصاص داده می شود. از این رو اطلاعات این نوع آی پی در واقع اطلاعات سرویس دهنده ای است که سری آدرس ها را خریداری کرده و در اختیار دارد و به صورت گردشی به کاربران مختلف اختصاص می دهد، به این صورت امکان برقراری یک ارتباط با ثبات بیشتر برای سایر سرورهای متصل به شبکه یا سایر کاربرانی که قصد دارند با استفاده از آی پی با آن سرور در ارتباط باشند فراهم می شود، آی پی های استاتیک کاربردهای خاصی در اینترنت دارند از جمله برقراری برخی قابلیت ها مانند VOIP (مخفف Voice Over Internet Protocol)، بازی های آنلاین و هر آنچه که نیاز به موقعیت یابی ساده تر در اینترنت دارد، باید توجه نمود که آی پی های داینامیک و استاتیک در ساختار هیچ فرقی با هم ندارند و تنها نوع کاربری و مدت استفاده از آنها سبب می شود که عنوان داینامیک یا استاتیک داشته باشند.

آی پی عمومی (Public) و آی پی خصوصی (Private) چیست؟

در دسته بندی دیگر می توانیم برای IP آدرس ها در نظر بگیریم اصطلاح عمومی (Public) و خصوصی (Private) است که مبنای آن قابلیت استفاده از آدرس در شبکه جهانی وب است، بر این اساس هر IP آدرسی که بتوانیم از آن در شبکه جهانی وب استفاده کنیم عنوان عمومی و Public خواهد داشت و IP در سایر شبکه های محلی را خصوصی یا Private می نامیم، براساس تقسیم بندی سازمان IANA که پیش از این دیدیم آی پی آدرس های خصوصی شامل سه کلاس مختلف می شود که با نام های A، B و C نامگذاری می شوند، سری A از شماره 10.0.0.0 شروع شده و به شماره 10.255.255.255 با تعداد 16,777,216 آی پی ممکن ختم می شود، سری B از شماره 172.16.0.0 شروع شده و به شماره 172.31.255.255 با تعداد 1,048,576 ختم می شود و در نهایت سری C از شماره 192.168.0.0 شروع شده و به شماره 192.168.255.255 با تعداد 65,536 ختم می شود.

نکته:

این تقسیم بندی ها هر کدام مبنای خاصی دارند و به همین دلیل سری IP ها در تعاریف مختلف در مواردی با هم مشترک می باشند.

آی پی آدرس (NetID) :

آدرس آی پی می تواند نشان گر یک نود در شبکه یا آدرس در شبکه باشد به عبارتی دیگر 2 آدرس هستند در یک خانواده از مجموعه سری از آی پی ها که بعنوان آی پی خاص شناخته میشوند که اسم آنها NetID که بیانگر و معرف آن شبکه است و آدرس بعدی Broadcast address است که نشانگر همه ی نودهای آن شبکه است یعنی وقتی میخواهیم یک پیغامی را Broadcast کنیم به آدرس broadcast آن شبکه ارسال میکنیم.برای اینکه آدرس NetID را بدست آوریم به قسمت network آی پی دست نمیزنیم ولی تمام بیت های مربوط به هاست را 0 میکنیم و همینطور برای بدست آوردن broadcast address باز قسمت network را دست نمیزنیم اما تمام بیت های مربوط به هاست را 1 میکنیم.

اولین آدرس آی پی(IP First ip address) :

یعنی اولین آی پی که میتوان استفاده کرد در رنج همان آی پی که می شود اولین آدرس بعد از NetID که برای بدست آوردن آن یک، 1 به هاست اضافه میکند.

آخرین آدرس آی پی (The latest IP address) :

یعنی آخرین آی پی که میتوان استفاده که به آی پی یکی قبل از broadcast address تعلق میگیرد.

 تعداد آدرس های آی پی قابل استفاده (Number of vailableipAddress):

یعنی تعداد آی پی هایی که در هاست میتوان استفاده کرد.