ساعت کاری

از ساعت 9 تا 17 در روزهای کاری پاسخگوی شما هستیم.

درباره پروتکل OSPF (قسمت اول)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل‌ OSPF صحبت کنیم. OSPF مخفف کلمه آن (Open Shortest Path First) است. در این مقاله به بررسی رابطه OSPF و link state میپردازیم. با ادامه این مقاله شبکه کالا همراه باشید.

درباره پروتکل OSPF :

پروتکل OSPF) Open Shortest Path First) بر محیط پروتکل IP و پروتکل‌  IS-IS و بر محیط IP و CLNS و پروتکل NLSP مسلط است.

پروتکل OSPF یکی از دوست داشتنی ترین protocol در خانواده    IGP) Interior Gateway Protocol) است.

هنگامی که پروتکل OSPF در شبکه اجرا می شود، به درخواست کاربر های روتر گوش می دهد و اطلاعات و داده های link state در دسترس را جمع آوری می کند تا بتواند مدل نقشه توپولوژی ای که از همه مسیرهای موجود در شبکه های رایانه ای ایجاد می شود.

و در ادامه اطلاعات یا داده را در دیتابیس توپولوژی ،تحت عنوان LSDB ذخیره میکند. با استفاده از اطلاعات جمع آوری شده، بهترین و درست ترین وکوتاه ترین مسیر ممکن به هر subnet یا network را از طریق الگوریتم SFP محاسبه می نماید.

در پروتکل‌  OSPF مسیریاب link state کمک بسیاری به این پروتکل میکند.پروتکل های مسیریابی link state راه کاملی را برای هر روتر اجرا کننده پروتکل فراهم می کنند.

روتری که از پروتکل link state استفاده میکند به راحتی نمی تواند تصمیم نادرستی در رابطه با مسیریابی انجام دهد، چرا که این روتر تصویر کاملی از شبکه در اختیار دارد.

در پروتکل های link state ، عبارت link از پروتکل نشان دهنده اینترفیس روتر است در حالی که عبارت state درباره چگونگی ارتباط آن با روترهای همسایه را نشان می دهد که شامل IP آدرس آن اینترفیس و mask و اطلاعات شبکه و غیره می شود.

در ادامه می پردازیم به چند نوع پروتکل داخلی یا کمکی OSPF :

  • پروتکل LSA :

آپدیت‌ شدن در رابطه با موقعیت روتر، LSA زمانی فرستاده می شود که یک لینک متصل شده است و قطع شده باشد یا تغییرات دیگری بر روی آن رخ داده باشد.

  • Topological database:

لیستی در حافظه روتر است که اطلاعات لینک همه روترهای شناخته شده را شامل می شود.

  • SPF algorithm:

انجام عملیات ریاضی است که از الگوریتم استفاده می شود تا کوتاه ترین و صحیح ترین مسیر به مقصدها را پیدا کند. این الگوریتم در نوع خود بسیار پیچیده است.

  • SPF tree:

لیست هایی که از همه مسیرهای موجود به هر مقصد به ترتیب اولویت هر روتری که در یک ناحیه OSPF اجرا شده باشد، در فاصله های زمانی منظمی پیام های LSA را ارسال می کند.

همه این اطلاعات در رابطه با وضعیت لینک ها در topological database ذخیره می شوند، سپس یک الگوریتم SPF بر روی داده های این پایگاه داده به کاربسته می شود.

این فرآیند یک SPf tree ایجاد می نماید که همه مسیرها به هر مقصد را به ترتیب اولویت لیست کرده است.

سپس ترتیب مورد نظر در لیست مسیریاب ها ذخیره می شود و به روترها بهترین انتخاب برای مسیریابی به سمت مقصدهای آن ها داده می شود.

دسته بندی لیست های ذخیره شونده OSPF :

  • Neighbor Table :

این لیست شامل همه اطرافیان OSPF است به همراه اطلاعات مسیریابی که تغییر خواهد یافت.

  • Topology Table :

شامل نقشه راه شبکه و همه روترهای OSPF موجود و بهترین مسیرهای محاسبه شده و مسیرهای جایگزین می شود.

  • Routing Table :

شامل بهترین مسیرهای اجرایی فعلی می شود که برای انتقال ترافیک داده میان همسایه ها استفاده می شود.
الگوریتم SPF همانطور که پیشتر گفته شد کوتاه ترین مسیر از طریق الگوریتم محاسبه می شود.

شبکه کالا
پروتکل SPI چیست ؟

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل SPI صحبت کنیم. یک پیوند داده سریال هماهنگ است که توسط کمپانی موتورولا نامگذاری شده و در حالت کاملا دوطرفه فعالیت می‌کند.
این نوع ارتباط در فاصله‌های کوتاه و دارای تنها یک رئیس مانند سامانه‌های نهفته، حسگرها و کارت‌های SD کاربرد دارد. که مخفف کلمه آن (Serial Peripheral Interface)است. با هم به تشریح این موضوع در شبکه کالا می پردازیم.

درباره پروتکل SPI :

در ارتباط بین دستگاه های الکترونیکی، ارتباط بین آن ها لازم است که دو طرف زبان یا منظور یکدیگر را متوجه شوند. در الکترونیک این زبان مشترک بین دستگاه ها پروتکل نامیده می شود.

در واقع پروتکل ها، قرار داد هایی هستند که بین دو دستگاه در مورد نوع انتقال دیتا یا داده وجود دارند مثل سرعت انتقال، تعداد خطوط انتقال است.

یکی از انواع این پروتکل ها، پروتکل SPI است که برای ارتباط بین دو یا چند دستگاه استفاده می شود. در این نوع ارتباط یک دستگاه به عنوان واحد و دستگاه های دیگر به عنوان مصرف کننده شناخته می شوند.

دستگاه های واحد که عمدتا یک میکروکنترلر هستند وظیفه کنترل ارتباط و دیتا یا داده یا اطلاعات منتقل شده را دارد در حالی که مصرف کننده ها که معمولا انواع سنسور ها، نمایشگر ها و آیسی های حافظه هستند از مرکزی واحد دستور می گیرند.

در پروتکل SPI چهار خط انتقال بین مرکز واحد و هر یک از مصرف کننده ها وجود دارند که هر یک وظیفه خاصی را بر عهده دارند

گاهی برای جداسازی SPI از گذرگاه‌های سریال ۳ سیمه، دو سیمه و یک سیمه، به آن گذرگاه سریال ۴ سیمه نیز می‌گویند.

انواع سیگنال های منطقی SPI :

  1. سیگنال SCLK :  سریال یا پالس ساعت
  2. سیگنال MOSI : خروجی مرکز واحد
  3. سگنال MISO : ورودی مصرف کننده
  4. سیگنال SS : انتخاب مصرف کننده

این پورت‌ها به نام‌های زیر نیز شناخته می‌شوند:

MOSI: SIMO, SDO, DO, DOUT, SI, MTSR

MISO: SOMI, SDI, DI, DIN, SO, MRST

SS: nCS, CS, CSB, CSN, nSS, STE, SYNC

SCLK: SCK, CLK

سیگنال Chip Select کمتر به صورت Active High دیده می‌شود و در این صورت نشانه‌گذاری پایه‌ها آن را مشخص می‌کند.

مثل CS یا SS به جای nCS و nSS، به سطح منطقی گفته می‌شود. سیگنال انتخاب مصرف کننده به جای آدرس دهی استفاده می‌شود.

کاربرد پروتکل SPI :

اگر یک مصرف کننده بخواهد از دستگاهی استفاده کند، ممکن است سیگنال SS روی حالت منطقی پایین ثابت باشد. بعضی از مصرف کننده ها به لبه ی سقوط سیگنال انتخاب قطعه نیاز دارند تا فعالیت خود را شروع کنند.

تبدیل سیگنال‌های آنالوگ به دیجیتال را با تبدیل high به low شروع می‌کند. برای کار با چند دستگاه باید از خط‌های SS مستقل برای هر کدام انتخاب کرد.

بیشتر دستگاه‌های مصرف کننده خروجی‌های سه حالته هستند که باعث می‌شود تا هنگامی که قطعه انتخاب نشده پین MISO روی حالت امپدانس بالا قرار بگیرد و از مدار حذف یا قطع شوند.

سیستم هایی که دارای خروجی‌های سه حالته نیستند برای استفاده هم‌زمان با چند مصرف کننده دیگر مناسب نیستند و دستگاه واحد فقط باید به یکی از آن‌ها وصل شده باشد.

شبکه کالا


درباره پروتکل ICMP ( قسمت دوم)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره قسمت دوم پروتکل ICMP صحبت کنیم.

دسته بندی قالب پیام ICMP :

 قالب type :

در این TYPE عددی قرار می گیرد که نشانگر نوع پیام می باشد و ساختار فیلدهای data و parameters بسته به عددی که در این نوع قرار می گیرد ، تفاوت خواهد داشت.

 code :

گاهی خود پیغام به چند زیرکد های دیگر تقسیم می شود که کد زیر کد در این نوع قرار گرفته است.

 checksum :

محتوای این فیلد برای سنجش اعتبار و سلامت بسته icmp port مورد استفاده قرار می گیرد. تمام بسته icmp به صورت دو بایت دوبایت جمع شده و نهایتا از مکمل 1 حاصل جمع، عددی 16 بیتی به دست می آید که درون این فیلد قرار می گیرد.

پیام های پروتکل ICMP :

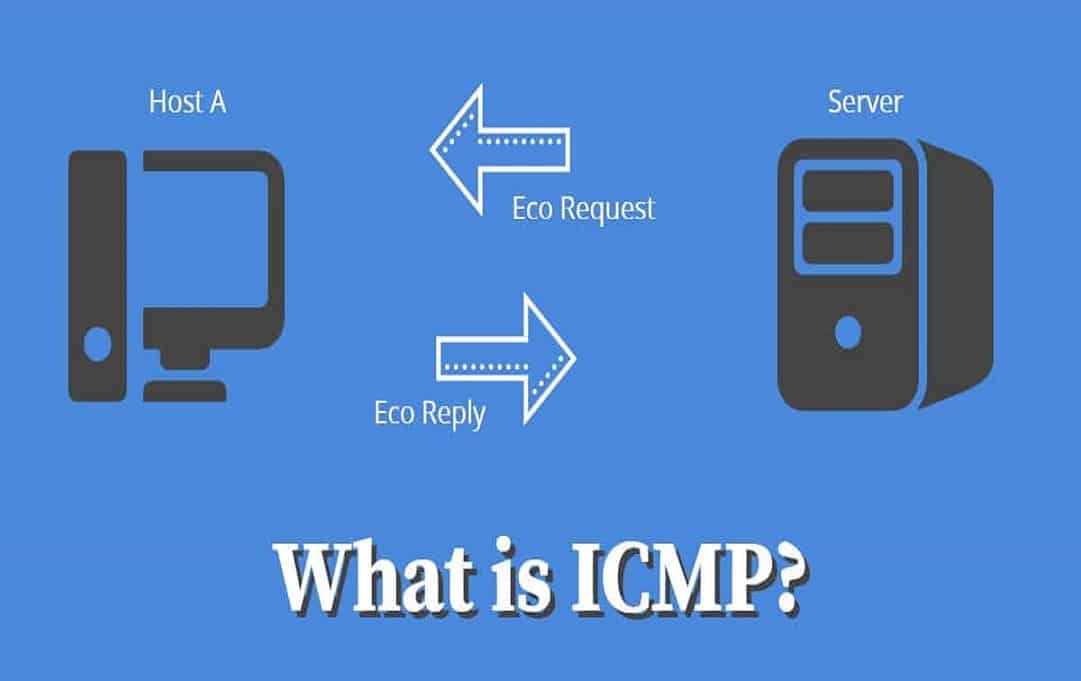
پیام های echo reply و echo request: پیام echo request وقتی صادر می شود که یک مسیریاب بخواهد بداند که آیا یک ماشین خاص در شبکه قابل دسترس و موجود است یا نه.

در پاسخ به دریافت echo request، مقصد با ارسال پیام echo reply به آن پاسخ می دهد. با این پرسش و پاسخ، یک ماشین می تواند از قابل دسترس بودن یک مسیریاب یا ماشین میزبان در شبکه مطلع شود.

پیام destination unreachable :

این پیام زمانی صادر می شود که زیر شبکه یا یک مسیریاب نتواند آدرس مقصد را تشخیص بدهد و یا به هر دلیلی بسته توسط سیستم کاربر تحویل گرفته نشود.

به عنوان مثال به علت بزرگ تر بودن اندازه ی بسته ها از حداکثر اندازه قابل انتقال (MTU) در مسیریاب و عدم اجازه ی به مسیریاب برای شکستن آن ها (fragmentation).

پیام source quench :

این بسته زمانی برای یک دستگاه ارسال می شود که از آن خواسته شود حجم ارسال بسته هایش را کاهش بدهد. چرا که در غیر اینصورت ازدحام پیش خواهد آمد.

در مجموع هرگاه از یک دستگاه ، کاربر تقاضای کاهش نرخ تولید و ارسال بسته های IP را داشته باشد این پیام را صادر می کند. اگر دستگاه پس از طی مدت مشخص شده این پیام را دریافت نکند، می تواند سرعت تولید بسته ها را به حالت اول برگرداند.

پیام time exceeded :

این پیام زمانی صادر می شود که زمان قانونی یک بسته تمام شده باشد یعنی TTL به صفر رسیده باشد و یک مسیریاب مجبور به حذف آن شود.

در چنین حالتی این پیام به آدرس فرستنده ی بسته ی IP برای آگاهی از آن ارسال خواهد شد.

پیام parameter problem :

این پیام زمانی صادر خواهد شد که مقدار نامعتبر در یکی از دسته بندی ها در پک  IP قرار گرفته باشد و مسیریاب قادر به تشخیص و معنی منظور بسته آن بسته ی IP نباشد.

به عنوان مثال در دسته version از بسته ی IP عدد 5 قرار گرفته باشد و یا checksum با دسته بندی پ تناقض داشته باشد.

Traceroute :

این دستور جهت بررسی وضعیت کلیه ی روتر های میانی تا مقصد و همچنین خود مقصد استفاده می شود.

در این دستور تعدادی UDP segmet با تی تی ال ( time to live یا TTL ) های به ترتیب و صعودی و با شماره port های رندوم و نا مشخص از مبدا به سمت مقصد ارسال می شوند.

شبکه کالا

درباره پروتکل‌ ICMP (قسمت اول)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره  قسمت اول پروتکل‌ ICMP صحبت کنیم. این پروتکل برای کنترل پیام و درخواست های اینترنتی یکی از پروتکل‌های اصلی شبکه جهانی وب یا اینترنت می‌باشد. که مخفف کلمه آن (internet control message protocol) است.

درباره پروتکل ICMP :

مورد اصلی استفاده از آن در سیستم عاملهای رایانه ای وصل به parameters است برای ارسال گزارش های خطا، مثالا، سرویس مورد درخواست در دسترس نمی‌باشد و اینکه میزبان یا روتر غیرفعال، است.

از این پروتکل می‌توان برای اجراکردن دستورها استفاده شود. پروتکل ICMP مبتنی بر IP برای انجام کارهای خود است، و خود آن بخشی جدایی ناپذیر از IP می‌باشد.

این سیستم با سیستم‌های حمل و نقل داده مثل تی‌سی‌پی یا یودی‌پی متفاوت است و ارسال و دریافت داده را انجام نمی دهند.

این پروتکل به‌طور معمول در نرم‌افزارهای کاربردی شبکه استفاده نمی‌شود، مگر در چند استثنا مانند پینگتریس‌روت.

این پروتکل جهت گزارش هایی در رایانه ها، روتر ها و هاست ها و بررسی وجود سیگنال و به طور کلی بررسی وضعیت ارتباطی بین روتر و سرور ها مورد استفاده قرار می گیرد.

دسته بندی پروتکل ICMP در نسخه ها IPV :

این پروتکل برای اینترنت نسخه (IPv4) به عنوان ICMPv4 میگوید و پروتکل اینترنت نسخه (IPV6) گفته می شود نامگذاری می‌کنند.

در ICMP بعد از نسخه IPV4 شروع می‌شود. تمامی پک های اطلاعاتی یا داده ها این پروتکل دارای یک دسته ۸ بایتی و قسمت داده متغیر است.

در 4 بایت اول دسته ها برای همه پک ها یکسان است. اولین بایت برای نوع آاین پروتکل می‌باشد. بایت دوم برای کد های ICMP است.

بایت‌های 3 و 4 برای کنترل سالم بودن این پروتکل می‌باشد. 4 بایت بعدی بر اساس نوع وکد آن پروتکل متفاوت است.

درباره گزارش خطاها در پروتکل ICMP :

گزارش خطاهای این پروتکل دارای قسمتی برای داده‌ها یا اطلاعات هستند که شامل کل دسته های IP و 8 بایت اول پک که برای آن گزارش خطاها ایجاد شده‌است.در این حالت پک این پروتکل در یک داده دیگر در پروتکل اینترنت قرار می‌گیرد.

در مدل 5 لایه ای شبکه، این پروتکل همانند پروتکل IP  در لایه ی network یا همان شبکه قرار می گیرد، اما نوع کارکرد آن شبیه پروتکل های لایه ی transport یا همان انتقال می باشد.

پروتکل ICMP امکانات لازم در خصوص اشکال زدایی، گزارش خطاها و همچنین مبادله ی اطلاعات محدود در بستر یک شبکه را ارائه می دهد.

با توجه به اینکه ICMP PORT صرفا مسئول ارائه ی پیغام ها و کنترل و گزارش خطاها و نهایتا ارائه ی فیدبک های لازم در جهت تحقق یک وضعیت خاص است، حاوی هیچ گونه اطلاعاتی مبنی بر اعلام وصول بسته های اطلاعات  (acknowledgment) نمی باشد.

ضمنا این پیغام حاوی IP و نام آن روتر را همین IP فرستنده می باشد.به همین ترتیب packet های بعدی با TTL های بالاتر نیز ارسال خواهند شد.

تا زمانی که packet با شماره n به روتر شماره ی n می رسد و با دور ریخته شدن packet ، پیغام TTL expired به سمت فرستنده ارسال می شود.

در هر رفت و برگشت فرستنده با دریافت پیغام TTL expied می تواند زمان ارسال پکت تا روتر و برگشت آن ( round-trip time یا RTT ) را محاسبه کند.

شبکه کالا

درباره پروتکل TELNET و خصوصیات آن

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل‌ تلنت (پروتکل TELNET) صحبت کنیم.
این پروتکل یک پروتکل تحت شبکه است که در اینترنت و شبکه‌های محلی استفاده می‌شود. بیشتر تجهیزات شبکه‌ای و سیستم‌های عامل آن که دارای مدل مرجع اینترنتی هستند، تلنت را پشتیبانی می‌کند.

درباره پروتکل تلنت TELNET :

این پروتکل TELNET پروتکل سرویس دهنده و سرویس گیرنده‌است و براساس انتقال ارتباطی کار می‌کند. ارتباط این واحد بر پایه TCP و روی پورت ۲۳ برقرار میگردد.

اگر چه این واحد می‌تواند TCP/IP را بر NCP اجرا کند. پروتکل‌ها چند پسوند دارند و هر یک استاندارد اینترنت می‌باشند. 32 STB نیز در تعریف پسوندها کاربرد داشته‌است. دیگر پسوندهای IETF یک استاندارد هستند.

درباره امنیت پروتکل TELNET :

در این محیط این پروتکل امنیت خیلی مورد توجه نبود تا اینکه سال ۱۹۹۰ که پهنای باند معروف شد. با افزایش تعداد مردم در دسترسی به اینترنت، و با توسعه، تعدادی تلاش می‌کنند تا به سرویس دهنده‌های دیگر نفوع کنند.

سرویس دهنده‌ها به‌طور متناوب رمزگذاری شدند حتی بیشتر از یک ضرورت. کارشناسان ایمنی مانند شرکت های Sans و اعضای Compoos معتقدند که استفاده از TELNET برای ثبت راه دور می‌تواند در شرایط عادی متوقف شود.

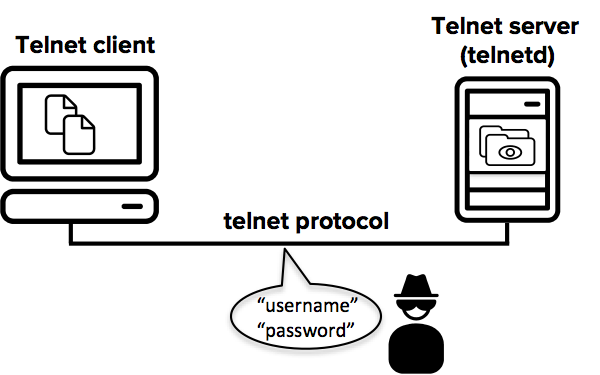
پروتکل TELNET نمی‌تواند رمز گشایی داده‌های ارسال شده را انجام دهد. بنابراین می‌توان روابط را با یک رمز عبور رشد داد. این عامل دسترسی به یک ردیاب است.

آن‌ها بین دو میزبان قرار دارند و این پروتکل می‌تواند پک ها را با اطلاعات کافی توزیع کند. برنامه‌های کمکی مانند Tcpdump و Wireshark از این نوع هستند.

این نوع فرایندهای اجرایی این پروتکل می‌توانند بدون طرح اعتبارسازی توصیف شوند، بنابراین باید ارتباطات بین دو میزبان برقرار شوند.

در Telnet چندین آسیب‌پذیری نیز دیده شده‌است. این نوع نقایص در استفاده  از این پروتکل زیاد هست و به خصوص در اینترنت و پروتکل SSH که ابتدا در سال ۱۹۹۵ گزارش شد.

SSH می‌تواند قابلیت TELNET را افزایش دهد. این اعتبارسازی کلیدی می‌تواند تضمین دسترسی به ادعاهای واقعی باشد. این پروتکل‌ها TELNET هستند و می‌توانند اعتبار sasl و امنیت TLS را به دنبال داشته باشند.

با این وجود بیشتر این فرایندها حامی این تعمیم نمی‌باشند. علاوه به اجرای SSH می‌تواند کافی باشد. مزیت اصلی TLS- TENET شامل توانایی استفاده از گواهینامه سرور می‌باشد. آن‌ها دارای کلید ذخیره می‌باشند. در SSH ضعفهای کاربر باید به خوبی شناخته شوند.

سیستم های چندگانه پروتکل TELNET :

در Putty یک نوع SSH، Telnet و rlogin یا tcp خام برای ویندوز، linux و unix می‌باشد.

و M telnet یک سرویس گیرنده با صفحه نمایش بزرگ می‌باشد. این می‌تواند در اجرای OS/2 مفید باشد. سهولت استفاده مربوط به قابلیت پیاده کردن Zmodem می‌باشد.

این Twisted conch دارای یک روند اجرایی سرویس دهنده و سرویس گیرنده‌است.

در LVT نیز یک سیستم چند گانه می‌باشد. آن‌ها برای ویندوز DOS کاربرد داشته‌اند. حمایت SSH و Kerberos مربوط به این فرایند است. ویژگی‌های مفید مانند نسخه برداری و ثبت خودکار در این زمینه نقش مهم دارند.

در Synct ERM یک نوع ترمینال و سرویس گیرنده Telnet/ Rlogin/SSH می‌باشد که در ویندوز و سیستم nix رایج می‌باشد. حمایت zomdem با صفحه نمایش کامل از این فرایند است.

این سیستم Rove mobile SSH یک SSH برمبنای دستور و یک سرویس گرنده Telnet برای unix و linux می‌باشد. حمایت bluetooth نیز از این دسته‌است.

شبکه کالا

پروتکل Gopher و خصوصیات آن

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل‌ Gopher صحبت کنیم. این پروتکل برای در اختیار قرار گذاشتن اطلاعات با استفاده از سیستمی از منوها، صفحات یا اتصالات مبتنی بر Telnet است.

درباره پروتکل Gopher :

تحلیل شبکه کالا  : اين پروتکل یکی از مدل های قديمی پروتکل HTTP است و در اين نوع رایانه کاربر می تواند با سرور ارتباط بر قرار کرده و اطلاعات یا داده را ارسال و دریافت کند.و يكي از قديمي ترين خدمات اينترنت به شمار مي رود.

اين سيستم قبل از به وجود آمدن وب به عنوان يكي از سرويس دهنده هاي منابع داده یا اطلاعات به شما مي رفت.در گوفر مي توانیم اطلاعات  مورد نظر خود را جست و جو و آنها را ریکاوری كنيم. اما امروزه از آن استفاده زياد نمي شود و برای کاربران هم مهم به نظرنمي رسد. با اين حال برخي از سيستم هاي پروتکل Gopher دنيا هنوز سيستم خود را نگه داشته اند و برخي آن ها را توسعه داده اند.

به همین علت مثل برنامه ها و خدمات ديگر اينترنت داراي دو برنامه كاربردي سرويس گيرنده گوفر که بر روي رايانه شما اجرا مي شود و ديگري سرويس دهنده گوفر كه برروي رايانه سرويس دهنده Gopher نصب و اجرا مي شود. برنامه هاي سرويس گيرنده و سرويس دهنده گوفر با يكديگر ارتباط برقرار كرده و دسترسي به اطلاعات را براي كاربر فراهم مي كنند.

اين سيستم براي به وجود اوردن يك ارتباط دو طرفه بر اساس مفهوم سرويس گيرنده و سرويس دهنده مانند خدمات ديگر در اينترنت نياز به پروتكلي خواهد داشت كه به آن پروتكل Gopher گويند. با استفاده از اين پروتكل مي توانيد به ساختار و منو های Gopher از طريق برنامه سرويس گيرنده گوفرتان دسترسي داشته باشید. از سايتهاي گوفر نيز با يكديگر ارتباط داشته و شما مي توانيد از طريق سايتهاي گوفر به يكديگر دسترسي کامل داشته باشيد.

ساختار گوفر از يك سيستم حاوی منو تشكيل شده است كه به شما اجازه انتخاب و دسترسي به اطلاعات موجود در سيستم منوهای  گوفر را مي دهد. گوفر را مثل لیست ها و فايلهاي گوناگون در سیستم عامل های 95 و 98 مي توانيد تصور كنيد كه مجموعه و فايلهاي موجود در آن به راحتي از پنجره ويندوز مي بينيد و هر فايل يا فهرستي را كه مي خواهيدانتخاب مي كنيد و به آن دسترسي داريد، مي توانيد به راحتي آنها را مروركنيد و با انتخاب منوها و پرونده ها آنچه را كه مي خواهيد دسترسي داشته باشيد.

Gopher به کاربر اجازه میدهد به منابعی مثل فایلها ومتن ها دسترسی داشته باشد . Gopher یک ژروتکل است که برای تحقیق و دو باره بدست آوردن اطلاعات از سایتهای رایانه ای در اینترنت مورد استفاده قرار میگیرد . گوفر یک راه مختلف از دسترسی به اطلاعات است که اختلاف کمی با وب سایتهایی که برای انتقال پروتکلها به کار میروند دارند . اکثر برنامه های تحصیلی و دانشگاها منابعی در Gopher را مثل دایکتوری های دانشگاهی ایجاد میکنند . اطلاعت گوفر معمولا استوار ثابت وقابل اعتماد میباشند ممکن است یک منو از گوفر با یک منوی گوفر دیگری خوانده شود .

سرویس گوفر از نظر زمانی سریعتر است و فقط شاخص های رفتاری را بهبود می دهد. تفاوت وب و مشاهده یک فضای گوفر در این است که شما در فرمها عکسهای گرافیکی و مثل ها را مشاهده میکنید در حالی که گوفرشما یک منو را نشان میدهد.

شبکه کالا

درباره پروتکل IRC

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل‌ IRC صحبت کنیم. پروتکل IRC در اصل روشی است برای ارتباط در لحظه کلاینت با شبکه جهانی وب یا اینترنت است. که مخفف کلمه آن (Internet Relay Chat) است.

درباره پروتکل IRC :

این پروتکل عمدتا برای صحبت های دسته ای یا گروهی درست شده است و این صحبت ها به صورت عمومی است و در یک مکان مجازی به نام کانال یا گروه انجام می شود.

حتی امکان ارتباط آدم با آدم با پیام خصوصی ممکن است.این پروتکل راه و روشی برای چت و برگزاری کنفراس های اینترنتی (تحت وب) می باشد.

Internet Relay Chat برای گفتگوهای گروهی طراحی شده و گفتگوها بصورت عمومی در مکان هایی بنام کانال انجام می‌گیرد،علاوه بر بحث های گروهی و برگزاری کنفراس، از آن برای ارتباط خصوصی دو نفره و انتقال اطلاعات نیز می توان بهره گرفت.

درباره گپ می توان گفت اینترنتی به شکل اتاقهای گپ IRC به افراد گروه اجازه می‌دهد که به راحتی ضمن کارکردن پشت رایانه هایشان با یکدیگر در تماس باشند.

پیام‌ها حتی راحت تر و سریعتر از سیستم پست الکترونیکی مبادله می‌شوند. این سیستم‌ها می‌توانند به گونه‌ای توسعه یافته که امکان مبادله فایل و یا تماس تصویری را نیز به کاربران ارائه دهند.

IRC بر خلاف سیستم هایی مانند یاهو، معمولا کاربران حرفه ای یا نیمه حرفه ای را در بر می گیرد.

به طور معمول کاربران به وسیله یک کلاینت یا همان نرم افزار آی‌آرسی به شبکه این پروتکل متصل می‌شوند.

نقش پروتکل IRC در نرم افزارکلاینت‌ :

نرم افزار  کلاینت ها عمدتا برای کاربران به دست یک کلاینت IRC به شبکه آی آر سی اتصال پیدا می کند. کلاینت‌های متفاوتی برای IRC موجود است و عمدتا به واسطه سیستم‌عامل ها تفکیک می‌شوند.

در سیستم‌های تحت ویندوز، mIRC یکی از معروف‌ترین کلاینت‌های IRC گفته می شود. پرکاربردترین کلاینت‌ها برای Mac OS X می‌توان به  Ircle و Colloquy اشاره کرد. برای تعدادی از مرورگرها نیز کلاینت آی‌آرسی وجود دارد.

Opera یک کلاینت آی‌آرسی درونی دارد. موزیلا فایرفاکس دارای کلاینت درونی آی‌آرسی نیست. چت زیلا که جزوی از مجموعه نرم‌افزار اینترنتی سی‌مانکی است به‌صورت افرونه برای فایرفاکس نیز عرضه می‌شود که می‌تواند برای دسترسی به آی‌آرسی در مرورگر آن را نصب گردد.

در mIRC و سایر کلاینت‌های مشابه ممکن است برای کاربران تازه‌کار غیر مفید و پیچیده باشد وکاربران جدید ممکن است کلاینت‌های پیغام‌رسان فوری مثل Miranda IM، Pidgin و Trillian را که از آی‌آرسی پشتیبانی می‌کنند انتخاب کنند.

همچنین کلاینت‌های مبتنی بر وب مانند Mibbit و Webirc هم راهکاری آسان برای دسترسی به آی‌آرسی برای کاربران فراهم می‌کنند.

همچنین از برنامه‌های کلاینت با واسط متنی برای IRC، می‌توان به Irssi اشاره کرد.

به کلاینت‌هایی که به‌صورت خودسر کارهایی را انجام می‌دهند ربات می‌گویند.در پروتکل IRC هیچ روشی برای به اشتراک گذاری فایل در نظر گرفته نشده‌است.

اما امکان ارسال فایل به‌صورت P2P وجود دارد که باید توسط کلاینتهای IRC پشتیبانی شود. کلاینتهای IRC از پروتکل DCC برای اینکار استفاده می‌کنند.

بسیاری از کلاینتهای IRC از پروتکل DCC پشتیبانی می‌کنند. به همین خاطر اینجور به نظر می‌رسد که انتقال فایل در خود پروتکل IRC پشتیبانی می‌شود.

شبکه کالا


درباره پروتکل UDP (قسمت دوم)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره قسمت دوم پروتکل‌ UDP صحبت کنیم. این پروتکل از اجزای اصلی پروتکل اینترنت است. و مخفف کلمه آن(User DataGram Protocol) است. در ادامه می پردازیم به ساختار این پروتکل.

ساختار پروتکل UDP :

شبکه کالا : در این پروتکل UDP که کوچک ترین پروتکل مبتنی بر ارسال پیام یا داده یا اطلاعات به لایه انتقال است، که جزئیات آن در RFC 768 آورده شده‌است.

این پروتکل هیچگونه ضمانتی برای ارسال پیام به پروتکل لایه بالاتر را نمی‌دهد و پروتکل‌هایی هم که از UDP استفاده می‌کنند.

هیچ حالتی از پیام ها یا داده یا اطلاعات را ارسال می کنند نگه نمی‌دارند. به همین دلیل، UDP را پروتکل پک داده غیر امن گفته می شود.

در ادامه این پروتکل UDP بررسی برنامه از طریق شماره پورت و بررسی یکپارچگی با استفاده سرایند و بخش داده‌ای را فراهم می‌آورد.

اگر مطمئن بودن انتقال موردنظر باشد، بایستی این امکان در برنامه کاربر ایجاد شود.شماره پورت مبدأ شماره پورت مقصد 32 طول چک ‌سام 64 داده است.

در اینجا UDP داده‌ها را در قالب قطعات(Segment) ارسال می‌کند، که در ابتدای آن‌ها 8 بایت سرآیند و سپس داده‌های لایه کاربرد قرار می‌گیرد.

دو ردیف شماره پورت به منظور شناسایی نقاط پایانی پروسه‌های نهایی و در سیستم های مبدا و مقصد به کار می‌آیند.

وقتی یک پک UDP از راه می‌رسد، محتوای آن متصل به شماره پورت مقصد، تحویل داده می‌شود.

عمل اتصال به یک پورت از طریق تابع اولیه BIND انجام می‌شود که عملکرد قواعد به یک پورت در TCP و UDP تفاوتی ندارد بلکه در حقیقت، آنچه که UDP در مقایسه با IP معمولی اضافه‌تر دارد،پورتهای مبدا و مقصد هستند.

بدون ردیف ها مربوط به پورت، لایه انتقال نمی‌داند که با یک پک چه کار کند. با این ردیف ها، داده را به درستی تحویل برنامه مربوط میدهند.

برای اینکه بتوانیم برای برنامه مرکز پاسخی بدهیم به شماره پورت مرکز نیاز داریم. بدین منظور محتوای ردیف پورت مرکز از پک ورودی، در ردیف پورت مقصد از بسته خروجی، کپی و ارسال می‌شود.

بدین ترتیب فرستنده پاسخ داده و تحویل گیرنده بسته را مشخص می‌کند.

دسته بندی پروتکل UDP دارای 4 ستون و طول هر کدام 2 بایت (16 بیت) و استفاده از دو تای آن‌ها در IPv4 اختیاری است که در IPv6 تنها استفاده از شماره پورت مبدا اختیاری می‌باشد.

اگر چه تمام میزان ترافیک UDP یک بخش کوچکی از همه ترافیک شبکه است اما تعدادی از کاربردهای کلیدی در لایه بالاتر لایه کاربردی شبیه DNS و SNMP ، پروتکل مدیریت شبکه ساده از پروتکل UDP استفاده می نمایند.

تعریف چک سام در پروتکل UDP :

کدهایی که حاصل جمع داده‌ها و یک شبه فرایند فرضی (Pseudoheader) است. قالب شبه سرآیند فرضی در آمده ‌است.

برای محاسبه این کد ابتدا چک ‌سام را صفر فرض می‌شود و در صورت فرد بودن تعداد بایت ها به تعدادی صفر
بی مورد به انتهای داده‌ها اضافه می شود تا تعداد بایت ها زوج شود.

الگوریتم محاسبه چک‌سام بسیار ساده است، مجموعه بایت ها به صورت کلمات 16 بیتی یعنی دو بایت دو بایت با هم جمع شده و حاصل جمع به صورت متمم 1     (One’s Complement) منفی می‌شود و درون چک‌ سام قرار می‌گیرد.

نتیجه وقتی در گیرنده این محاسبه بر روی کل قطعه شامل کد چک‌سام انجام می‌شود نتیجه آن باید صفر باشد. در غیر اینصورت داده‌ها قابل اطمینان و سالم نیستند.

شبکه کالا

درباره پروتکل UDP (قسمت اول)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل‌ UDP صحبت کنیم. این پروتکل از اجزای اصلی پروتکل اینترنت است. نام این پروتکل مخفف کلمه آن(User Datagram Protocol) است.

درباره پروتکل UDP :

از پروتکل UDP برای ارسال پیام استفاده می شود که به اختصار به آن دیتا گرام ( Data Gram ) میگویند.

این پروتکل میتواند بدون ارتباط با مقصد های قبلی خود ارسال داده های خود را انجام دهد. و در استاندارد  RFC 768 تعریف شده‌است.

برنامه‌های UDP از سوکت های داده برای برقراری ارتباطات بین کاربر به کاربر استفاده می‌شود.

برنامه یک سوکت را در آخر پک انتقال داده را می‌چسباند، که ترکیبی از آی‌پی آدرس و شماره پورت است.

ورودی پورت یک ساختار نرم‌افزاری است که با یک عدد ۱۶ بیتی به نام شماره پورت شناسایی می‌شود. شماره پورت عددی بین ۰ تا ۶۵٬۵۳۵ است.

اما اگر پردازش ارسال‌کننده اجازه دریافت پیام را نداشته باشید مجاز است که از این پورت استفاده کند.

درUDP برای انتقال صحیح و ساده از روش هایی همچون :

  1. ایجاد قابلیت اطمینان (Reliability) و مرتب‌سازی و یکپارچه‌سازی داده‌ ها استفاده می کنند.
  2. پس UDP سرویسی ناامن را ارائه میدهند و ممکن است بسته های داده‌ به هم ریخته و تکراری بوده یا بدون اطلاع قبلی غیر قابل دسترسی باشند.                                        
  3. این پروتکل تشخیص می‌دهد که خطا و درست آن با توجه به نوع کاربردی که دارد لازم است یا نه را اجرا میکند.                                           
  4. به خاطر همین این کار هیچ باری برای شبکه نخواهد داشت. برنامه‌هایی که به زمان حساس هستند از این پروتکل استفاده می‌کنند.             
  5. زیرا از بین رفتن داده ها یا اطلاعات خیلی بهتر از منتظر ماندن برای اطلاعات است. پس می توان گفت استفاده از این پروتکل برای سیستم ها و شرکت ها خیلی مناسب و صحیح به حساب می آید.
  6. اگر کاربر یا شرکتی نیاز به برنامه ای برای تشخیص و تصحیح مشکلات داشته باشند می توان پروتکل های TCP و SCTP را پیشنهاد داد.    
  7. اگر بخواهیم شبکه جهانی وب را بدون در نظر گرفتن این پروتکل در نظر بگیریم، برای انواع سرور هایی که پاسخ سرچ کلاینت ها را میدهند، می تواند مفید باشد .                                  
  8. پروتکل UDP بر خلاف TCP، با شبکه‌های توزیع و شبکه‌های چند گانه تفاهم کامل دارند. 

انواع برنامه هایی که از پروتکل UDP استفاده می‌کنند:

برنامه‌های معمول شبکه که از UDP استفاده می‌کنند:

  1. DNS یا Domain Name System)(Streaming Media
  2. IPTV
  3. VoIP
  4. TFTP یا (Trivial File Transfer Protocol)

انواع دسته بندی پورت ها :

  • پورت های عمومی از شماره ۰ تا ۱۰۲۳ برای سرویس‌های شناخته شده و آزاد.
  • پورت های مخصوص از شماره ۱۰۲۴ تا ۴۹٬۱۵۱ پورت‌های ثبت شده هستند و برای سرویس‌های مخصوص IANA در نظر گرفته شده‌اند.            
  • پورت های دینامیکی از شماره ۴۹٬۱۵۲ تا ۶۵٬۵۳۵ پورت‌های دینامیکی هستند که به‌طور رسمی برای سرویس خاصی در نظر گرفته نشده‌اند و می‌توان برای هر منظوری استفاده کرد.

کاربرد پروتکل UDP :

  1. مناسب برای ارتباطات و برای پخش اطلاعات .
  2. برای راه اندازی خودکار (bootstrapping)، مناسب است مانند DHCP و FTP.
  3. این کاربرد Data Gram را به وجود می آورد که برای دیگر مدل های پروتکل مثل IP tunneling و Remote Procedure Call و NFS مناسب است.                          
  4. سرویس انتقال داده یا اطلاعات است که برای مواردی مثل DNS و Network Time Protocol استفاده می شود.                      
  5. مناسب برای کاربران به تعداد نفرات زیاد ، مانند برنامه های streaming media مثل IPTV است .

شبکه کالا

درباره شبکه SDN و کاربرد آن

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره شبکه SDN صحبت کنیم. این شبکه نرم افزاری توانسته به ارشدان یک شرکت اجازه دسترسی و مدیریت شبکه خود را بدهد.
مخفف کلمه SDN (Software Defined Networking) است.

درباره پروتکل SDN :

این پروتکل در شبکه های رایانه ای دسترسی و مدیریتی راحت تر برای مدیران شبکه های رایانه ای فراهم می سازد. در ادامه با تفکیک سیستم ها می تواند هدایت کنند ترافیک شبکه را کنترل میکند و مقصد مورد نظر را مشخص می کند.

عمدتا نصب و راه اندازی شبکه نیازمند مهارت بالا و همچنین دقت بالایی برای جلوگیری از خطای آدمی است. هنگامی که برقراری ارتباط بین نقطه های اتصال شبکه پیچیده می شود نیاز به راهکاری اصولی تر برای حل مشکلات شبکه رایانه ای داریم.

این کار با استفاده از روشهای موجود برنامه ریزی و مدیریت که روی اکثر سیستم های شبکه فعلی قابل اجراست کاری بسیار سخت است. به علاوه هزینه های نصب و استفاده از سیستم های پیچیده و دارای چندین تکنولوژی مختلف، در سالهای اخیر سیر صعودی داشته است.

همچنین با افزایش هزینه نیرو انسانی و هزینه های مصرفی شبکه باید به دنبال راهکاری تازه برای کاهش هزینه های مدیریتی بود که قابل استفاده در سیستم های چند دامنه ای باشد. در روش نرم‌افزاری کنترل جریان از سطح سخت افزاری در نقطههای اتصال شبکه خارج شده و به صورت متمرکز  توسط یک کنترل کننده برعهده گرفته می شود.

سوییچ های SDN توسط یک سیستم عامل شبکه مدیریت می شوند که اطلاعات را توسط API ها جمع آوری می کند و به وسیله آنها لایه داده را ایجاد می کند.

سپس یک مدل از توپولوژی شبکه را در اختیار کنترلر SDN قرار می دهد. برای همین کنترل کننده می تواند از تمامی اطلاعات شبکه به منظور بهینه سازی جریان و تامین نیازهای کاربر استفاده می کند.

ساختار SDN :

شبکه نرم‌افزار محور یک است پویا که مدیریت پذیر و به صرفه می‌باشد که به دنبال مناسب بودن برای برنامه‌های کاربردی با پهنای باند بالا می‌باشد.

پروتکل اوپن فلو عنصر اصلی ساختار شبکه نرم‌افزاری تعریف شده می‌باشد.

در معماری SDN لایه های کنترل و دیتا از هم جدا هستند، هوشمندی شبکه به صورت متمرکز است و زیرساخت شبکه از اپلیکیشن ها جدا است.

یک ساختار منطقی مشترک بین تمامی سوییچ ها، روترها و دیگر تجهیزات وجود داشته باشد، و اینکه یک پروتکل امن بین SDN و تجهیزات شبکه نیاز است.

برای این مفهوم پروتکل های مختلفی از جمله Ipsilon 1996 و IETF 2000 ، Ethan 2007 و OpenFlow 2008 مطرح شدند.

هر دوی این نیازها توسط OpenFlow بر طرف شده است.استاندارد OpenFlow توسط (ONF-Open Network Foundation) تنظیم شده است. اولین نسخه از این استاندارد در دانشگاه استنفورد تنظیم شده است. با این حال SDN محدود به هیچکدام از این روشها نیست بلکه نام کلی برای این پلتفرم است.

کاربرد شبکه SDN :

  1. مدیریت ثابت و دقیق.
  2. پیکربندی سخت‌افزار و نرم افزار.
  3. تحت استانداردهای متن باز.
  4. تفکیک لایه کنترل از دیتا.
  5. کنترل کننده با داشتن دید صحیح نسبت به شبکه.
  6. داشتن ارتباط کاربری باز بین کنترل کننده و لایه داده.
  7. قابلیت برنامه ریزی شبکه با برنامه های خارج از شبکه.

شبکه کالا