ساعت کاری

از ساعت 9 تا 17 در روزهای کاری پاسخگوی شما هستیم.

پروتکل SNMP (قسمت سوم)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره قسمت سوم پروتکل SNMP که نسخه های SNMP است صحبت کنیم. در ین مقاله به بررسی رابطه پروتکل و SMI نیز می پردازیم.  امیدواریم این مقاله مفید واقع شود. شبکه کالا

نسخه SNMP V1 :

اولین نسخه از SNMP می باشد که به همراه ساختار اطلاعات مدیریتی مربوطه (SMI) و به ترتیب در RFC 1155 و RFC 1157 مورد بررسی قرار گرفته است. مخفف کلمه SMI (structure of management information) است .

نسخه SNMP V1 در چه پروتکل هایی کاربرد دارد؟

پروتکل UDP : 

(user datagram protocol)

پروتکل IP :

(internet protocol)

پروتکل IPX : 

(novel internet packet exchange)

پروتکل DDP : 

(apple talk datagram protocol)

پروتکل CLNS : 

(OSI connectionless network service)

انواع SMI در این پروتکل :

  • (Name) یا همان نام كه به صورت Object ID استفاده می شود.
  • (Syntax) یا همان ترکیب كه نوع داده موضوع را معین می كند، که برای مثال می توان گفت مانند (Integer/string).
  • (encoding) یا همان رمز گذاشتن تشریح می‌كند كه چگونه اطلاعات مربوط به یك موضوع مدیریت شونده، به صورت یك سری از آیتم های data ‌شكل دهی شده و برای انتقال روی شبكه مورد استفاده قرار می‌گیرد.

درباره انواع داده های وی‍‍‍‍ژه یا (SMI- specific data types) :

  • (simple data types)داده ساده که سه نوع داده ساده داریم و همگی دارای مقادیر واحد هستند.
  1. نوع داده integrate 
  2. نوع داده octet string
  • (Application wide data types) که هفت نوع داده با کاربر وسیع است.


  • network address :

که برای نمایش یک آدرس از یک پروتکل خاص استفاده می شود. البته باید توجه داشت که در SNMP V1 تنها آدرس های 32 بیتی پشتیبانی می شوند.

  • Counter :

که به صورت اعداد صحیح مثبت اند و شماره آنها افزایش می یابد تا به مقدار ماکزیمم خود برسد و سپس به صفر بر می گردد و باید توجه داشت که در SNMP V1، سایز کانتر ها 32 بیتی است.

  • gauges :

که اعداد صحیح مثبت هستند و مقدار آنها افزایش یا کاهش پیدا می کنند، ولی همیشه مقدار ماکزیمم خود را حفظ می کنند.

  •  time ticks :

که برای نمایش برخی رخدادها تا یک صدم ثانیه استفاده می شوند .

  •  opaque :

که برای نمایش یک رشته اطلاعات رمز نگاری قضاوتی شده (arbitrary encoding) که با نوع داده های SMIمطابقت ندارد، استفاده می شود.

  •  Integrate :

برای نمایش اطلاعاتی که دارای مقادیر صحیح اند.

  •  unsigned integrate :

برای نمایش اطلاعاتی که دارای مقادیر غیر صحیح است.

  • MIB) SNMP MIB table ) :

در این لیست می توان با دستورهای SET ،GET NEXT ،GET به یک سطر مورد نظر دسترسی پیدا کرد.

دستورهای نسخه SNMP V1 :

SNMP یک پروتکل ساده پرسش، پاسخ سیستم مدیریت شبکه NMS یک درخواست می فرستند و تجهیزات مدیریت شده پاسخ مربوطه را بر می گردانند. این رفتار توسط چهار فرمان GET, GET NEXT, SET, TRAP اجرا می‌شود.

دستور GET :

که توسط NMS برای بازیابی مقدار object instanceهای یک agent استفاده می شود. در واقع کارگزار (agent) در پاسخ به فرمان GET مقادیر مربوط به Object instance ها را در یک لیست تهیه می‌کند.

دستور GET NEXT :

که توسط NMS برای بازیابی مقدار Object instance های بعدی در یک جدول و یا لیست استفاده می‌شود.

دستورSET :

توسط NMS برای ست کردن یا قرار دادن مقادیر Object instance در جدول یا لیست یک کارگزار استفاده می‌شود

دستور Trap :

توسط کارگزار برای آگاهی دادن به NMS از وقوع یک رخداد مهم و معنی دار بطور غیر هم زمان استفاده می‌شود.

شبکه کالا

پروتکل SNMP (قسمت اول)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل‌ مدیریت ساده شبکه SNMP صحبت کنیم. که مخفف کلمه آن (Simple Network Management Protocol) است. SNMP قسمتی از پروتکل TCP/IP می باشد.

درباره پروتکل SNMP :

این پروتکل که برای ساده‌کردن نقل و انتقالات بسته‌های مدیریت سیستم‌ها طراحی شده‌است، فقط پنج فرمان دارد که ساختار همه آن‌ها کاملا مشخص و معلوم است.با استفاده از همین پنج فرمان می‌توان کل نیارمندیهای مدیریت یک وسیله از روی شبکه را مدیریت کرد.

SNMP پروتکل لایه Application است که امکان نقل و انتقال اطلاعات مدیریتی را بین عناصر شبکه ایجاد می کند و در واقع قسمتی از TCP/IP می باشد. این پروتکل توانایی مدیریت و پیدا کردن مشکلات و حل آنها را در شبکه برای مدیران مهیا می کند. سه نسخه از این پروتکل موجود است که  شامل :

  • SNMP V1
  • SNMP V2
  • SNMP V3

بسیاری نرم‌افزارها و میان‌افزارهای استاندارد امروزی مجهز به اس‌ان‌ام‌پی هستند و همراه آن‌ها فایل MIB آن‌ها هم داده می‌شود. MIB فایلی است که ساختار و موقعیت ندهای تعریف شده برای وسیله را در ام‌آی‌بی استاندارد ITU مشخص می‌کند. تمام نسخه‌های مبتنی بر ویندوز دارای MIB استاندارد هستند.

این پروتکل داده‌های وابسته با جابجایی مدیریت بین سرورهای شبکه را پشتیبانی می‌کند. SNMP در لایه Application از مدل OSI رفتار می کند.

به این گونه که برای جلوگیری از به وجود آمدن ناهماهنگی در کارکرد پروتکل TCP/IP، پروتکل SNMP تبادل داده را بدون برگزاری پیوند انجام می‌دهد.

یعنی داده فرستاده شده با این پروتکل از لایه Session که لایه برگزارکننده اتصال بین فرستنده و گیرنده است نمی‌گذرد و در نتیجه برای ارسال داده خط اشغال نشده و اختلالی در کارکرد پروتکل اصلی شبکه (TCP/IP) پدید نمی‌آید.

در واقع SNMP راهی را در شبکه برای ارسال داد پدید نمی‌آورد، بلکه داده را از یک میانگاه به میانگاه دیگررا رهبری می‌کند تا به مقصدب رسد.

از همین رو، قابلیت اطمینان SNMP که حاوی لایه Session نمی‌باشد، کمتر از پروتکل TCP/IP است.کاربرد این پروتکل در شبکه‌های با بیش از یک سرور برای مثال مانند سیستم‌های اتوماسیون پست‌ها که دارای دو سرور روشن و سرورذخیره روشن هستند، می‌باشند.

که با از دست رفتن سرور روشن، پیام راه اندازی سرور ذخیره از سوی این پروتکل به آن داده شده و روشن می گردد و مدیریت شبکه را به جای سرور از دست رفته به عهده می‌گیرد.

عناصر اصلی در SNMP :

  • سیستم مدیریت شبكه ( Network Management System NMS)
  • كارگزاران ( Agent)
  • تجهیزات مدیریت شده ( Managed devices)

هر یک از تجهیزات شبکه که می‌بایست مدیریت شوند   (Managed Devices)، در واقع یک نود از شبکه هستند که دارای یک(Agent) درون خود می باشند. این تجهیزات اقدام به جمع آوری و ذخیره سازی اطلا عات می‌كنند و سپس این اطلاعات را در اختیار NMS قرار میدهند. این تجهیزات گاهی اوقات عناصر شبكه نیز نامیده می شوند كه می توانند تجهیزاتی از قبیل روترها،سوئیچها، Bridge ها، Hubها، كامپیوتر ها و پرینتر ها باشند.

به عبارت دیگر می توان گفت هر یک از اجزاء شبکه که از SNMP پشتیبانی کرده و می توان از آنها با استفاده از NMS ها به واسطه SNMP اطلاعات دریافت نمود، یک Managed Device خوانده می‌شود.

شبکه کالا

پروتکل SMTP

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل SMTP که یکی از پروتکل های TCP است صحبت کنیم. که مخفف کلمه آن (Simple Mail Transfer Protocol) است.

درباره پروتکل SMTP :

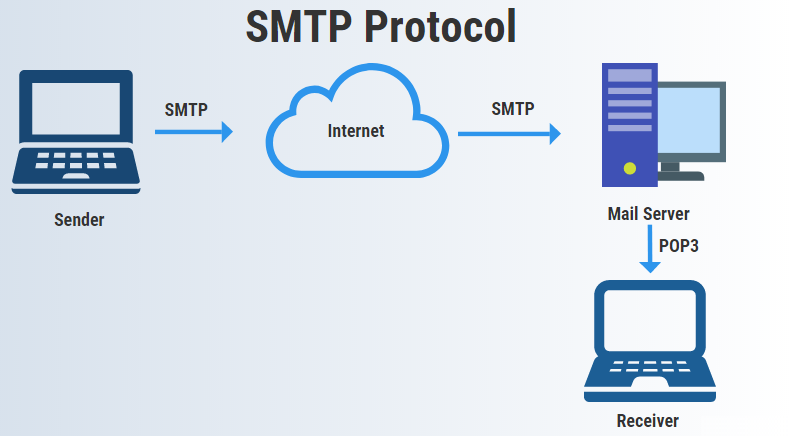
در این پروتکل SMTP یا Simple Mail Transfer Protocol یکی از پروتکل های TCP/IP است که برای ارسال یا انتقال ساده ایمیل است که مانند یک کمک یار است و ایمیل را از فرستنده دریافت و برای درخواست کننده یا گیرنده ارسال می کند.

برای نگهداری  ایمیل ها از پروتکل های POP3/IMAP استفاده می شود که SMTP برای ارسال ایمیل و POP3/IMAP برای دریافت ایمیل مورد استفاده قرار می گیرد.

و یکی از محدودیت های این پروتکل ارسال ایمیل می باشد و قادر به دریافت آن نیست و برخی از توابع ایمیل را پشتیبانی نمی کند.

عمدتا این پروتکل SMTP برای ارسال ایمیل از پورت 25 استفاده می کند و همچنین POP3 که رایج ترین پروتکل برای دریافت ایمیل می باشد.

از پورت 110 استفاده می کند و IMAP هم برای دریافت ایمیل می باشد که نسبت به POP3 سریع تر و تنها با یک کلیک می توان ایمیل را دریافت کرد.

SMTP یکی رایج ترین پروتکل های جهت انتقال ایمیل می باشد و نسخه پیشرفته آن (ESMTP) که در فضای اینترنت از آن برای ارسال ایمیل ارسال می شود و در برخی از وب سایتها به رایگان از آن می توان استفاده کرد.

SMTPs که توسط SSL امن ترین است و تمام اطلاعات یا داده های شما را به صورت کد شده ارسال می کند سرور SMTP مانند وب سرور است که ایمیل های فرستنده را به گیرنده منتقل می کند و اغلب پیام ها از سرور های مختلفی عبور می کنند تا بدست گیرنده برسد.

SMTP توسط RFC 821 تعریف شده است و در RFC 5321 به روز آوری شده است که همان  SMTP پیشرفته می باشد.

امروزه بسیار مورد استفاده قرار می گیرد این نوع از پورت SMTP با شماره ی 587 برای ارسال ایمیل استفاده می شود. اتصالات SMTP توسط SSL امن می شوند که این پروتکل  به شکل  SMTPs  تغییر میکند.

SMTP یک پروتکل ویژه انتقال پست الکترونیکی است. به عبارت ساده‌تر، سرور SMTP، مانند وب سرور ،  یک رایانه است که مانند مسیریاب عمل می‌کند.

هنگامی که پیام‌های پست الکترونیکی را از کاربران دریافت می‌کند آنها را به گیرندگان مورد نظر می‌فرستند. سرورهای SMTP از پروتکل‌های ساده انتقال پست الکترونیکی یا برنامه ارسال پست الکترونیکی یونیکس استفاده می‌کنند.

اغلب پیام‌ها باید از میان سرورهای مختلفی عبور کنند تا به مقصدشان برسند.قبل از برقراری ارتباط با افراد از طریق پست الکترونیکی لازم است دستوراتی برای تنظیم و آزمایش سرور SMTP و همچنین تغییراتی را در ISS اعمال کنید.

استفاده از پروتکل SMTP برای Email :

برای ارسال و دریافت ایمیل باید از نرم افزارهای مخصوص به اینکار استفاده کرد برخی از این نرم افزارها عباتند از Outlook , Mozilla Thunderbird و… که با استفاده از این نرم افزار ها و با وارد کردن اطلاعات ایمیل می توان به سرویس مورد نطر دسترسی داشت همچنین برای ارسال و دریافت ایمیل اختصاصی با نام دامنه خود ابتدا باید حساب کاربری برای ایمیل خود ایجاد کنید که با وارد شدن به پنل مدیریت هاست خود می توانید حساب خود را ایجاد کنید.

شبکه کالا

تعادل بار load balancing و کاربرد آن

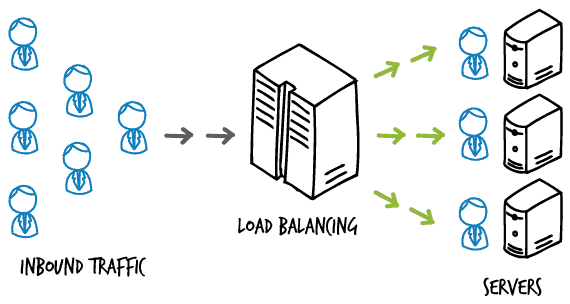
با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره تعادل بار (load balancing) یا همان متعادل کردن بار ترافیکی شبکه صحبت کنیم. این کار باعث بهتر شدن تقسیم حجم داده در بین محاسبات زیاد رایانه ها لینک های شبکه پردازش واحد مرکزی است.

درباره تعادل بار (load balancing) :

شبکه کالا : در اینجا هدف از لودبالانس بهتر شدن و بهینه‌سازی استفاده از منابع، به وجود آوردن توان عملیاتی، به سریع تر پاسخ و جلوگیری از هرگونه بار اضافی بر روی یک منبع می‌باشد.

استفاده از قطعات چندگانه به همراه لودبالانس، به جای یک قطعه موجب افزایش قابلیت اطمینان و دردسترس بودن از طریق منابع می‌شود.

لودبالانس عمدتا شامل نرم‌افزار و سخت‌افزار خاص، مانند سوئیچ‌های چند لایه (MLS) یا پردازش سرور سیستم نام دامنه (DNS Server) می‌شود.

متعادل کردن بار متفاوت از کانال اتصال در این سیستم تقسیم ترافیک بین ارتباط های  شبکه در یک شبکه است.

برای مثال می توان گفت سوکت مدل OSI لایه 3 بر اساس در حالی که کانال اتصال به معنی تقسیم ترافیک بین رابط فیزیکی در سطح پایین‌تر یا در هر بسته مدل OSI لایه 3 یا بر روی یک لینک داده‌ها مدل OSI لایه 3 بر اساس یک پروتکل مانند کوتاهترین مسیر است.

انواع دسته بندی Load Balance :

 دسته اول Load Balance نوع 3 لایه :

این دسته از لود بالانس ها هدایت ترافیک بر اساس داده‌های دریافتی از لایه‌های Transport و Network مانند آدرس IP و پورت‌های TCP است.

دسته دوم Load Balance نوع 7 لایه :

این دسته از لود بالانس ها که قادر به تصمیم‌گیری برای هدایت ترافیک بر اساس داده‌های دریافتی از لایه application و مشخصات داده‌های دریافت شده مانند هدرهای HTTP و غیره است.

دسته (Global server load balancing) :

این دسته لود بالانس از نوع پیشرفته ای از مدل‌های بالا که در سطوح سرورهایی که در فصل های زیاد جغرافیایی با هم قرار گرفته‌اند عمل می‌کند.

کاربرد های تعادل بار :

  1. از دسترس خارج شدن یک کاربر در یک گروه تعریف شده cluster را به سرعت شناسایی می کند.
  2. وقتی یک Host به cluster اضافه و یا از آن کم شود بار ترافیکی را به صورت خودکار در cluster متعادل می سازد.
  3. در کمتر از یک ثانیه لود تقسیم کننده به یک host غیر قابل دسترسی را بازیابی و مجدد توزیع می کند.
  4. از حد اکثر 32 Host در یک cluster ساپورت می شود.
  5. وقتی بار ترافیکی زیاد می شود به صورت خودکار یک Host تعریف شده را به دسته لود اضافه می شود.

انواع الگوریتم های لازم در Load Balance :

The Least Connection Method :

در این حالت سرویسی که کمترین ارتباط و استفاده مورد نظر را دارد مورد استفاده قرار خواهد گرفته است.

The Round Robin Method :

 در این روش لیستی به صورت گردشی از مجموعه سرویس‌های در گردش است.

در زمان دریافت درخواست بر اساس لیست به آن درخواست پاسخگو و سپس آن سرویس را به آخر لیست ارسال خواهد کرد و سرویس‌های دیگر را به مراتب بالا ارتقا خواهد داده شد.

The Least Response Time Method :

در این حالت سرویسی انتخاب خواهد شد که زیاد شلوغ نبوده و زمان پاسخگویی آن بالا باشد

The Least Bandwidth Method :

در این حالت میزان آزاد بودن پهنای باند مبنای انتخاب سرویس خواهد بود

The Least Packets Method :

در این حالت سرویس انتخابی سرویسی خواهد بود که کمترین بسته دریافتی را داشته باشد

The Custom Load Method:

در این حالت سرویسی را انتخاب خواهد شد که دارای کمترین تراکنش جاری را داشته باشید.

امیدواریم از این مطالعه ی این مقاله لذت و استفاده برده باشید.

شبکه کالا

پروتکل NetBOIS

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل NetBios صحبت کنیم. این پروتکل می تواند به دسترسی بدهد تا ما بتوانیم ارتباط بین رایانه های گوناگون در یک شبکه محلی LAN را انجام دهیم. در ادامه این مقاله نیز به بحث دیتاگرام ها در پروتکل NetBOIS میپردازیم با این مقاله شبکه کالا نیز همراه باشید.

درباره پروتکل NetBios : ‌

در NetBios که در شبکه‌های Ethernet و Token Ring مورد استفاده قرار می‌گیرد و به عنوان قسمتی از ارتباط بین کاربری رشد کرده NetBEUI است.

این پروتکل در سال‌های اخیر توسط شرکت مایکروسافت درسیستم‌ عامل‌های ویندوز اضافه شده است. این پروتکل به تنهایی نمی تواند مسیریابی سیستم ها و شبکه‌های بزرگ را انجام دهد.

بنابراین برنامه‌های کاربردی برای ارتباط در شبکه‌های گسترده (WAN) باید از دیگر روشهای انتقال پک ها استفاده کنند.

برلی مثال می توان گفت در پروتکل کنترل انتقال به جای NetBios استفاده کند. NetBios نرم‌افزار مستقلی است که رای کار کردن با آن نیاز به فهمیدن مشخصات مربوط به شبکه نیست، و ریکاوری اطلاعات آن در حالت جلسه یا نشست نیز بسیار آسان می‌باشد.

وقتی درخواست می کند این پروتکل که در قالب یک بسته بندی کنترل شبکه (NCB) و در میان دیگر پک ها ارسال می شود،  این پک حاوی محل پیام و نام مقصد را مشخص می کند.

در مدل هفت لایه OSI، NetBios لایه جلسه  Session و لایه انتقال پک های Transport را تهیه می‌کند. در این حالت قالب استاندارد یا فرمت صحیح داده‌ای برای انتقال ارائه ندارد. فرمت قاب استاندارد توسط NetBUI تهیه شده‌ است.

در SMB، به عنوان یک لایه فوقانی، سرویسی است که در بالای سرویس های Session و Datagram فعالیت خواهد کرد و نباید به عنوان یک بخش از خود NetBios تلقی شود.

این سرویس می تواند بر روی پروتکل TCP به همراه یک لایه کوچک سازگار با آن که یک طول packet به هر پیغام SMB می افزاید، فعالیت کند. این سرویس لازم است چراکه TCP تنها یک سرویس byte-stream ارائه می دهد که محدوده های packet ها را نادیده می گیرد.

انواع راه های ارتباطی در پروتکل NetBOIS :

دیتاگرام در حالت جلسه یا نشست :

که به شما اجازه می‌دهد تا دو رایانه را با ایجاد یک اتصال برای یک مکالمه به هم متصل کرده، و آن‌ها بتوانند برای یکدیگر پیام ارسال کنند. همچنین امکان شناسایی خطا و درست کردن آن‌ها را انجام می دهد.

دیتاگرام در حالت connectionless :

در این مدل دیتاگرام حالت connectionless است که هر پیغام به صورت مستقل ارسال خواهد شد.

پیام باید کوچک تر باشد و برنامه استفاده‌کننده از آن خود مسئول شناسایی خطا و ریکاوری می‌باشد.

دیتاگرام در حالت broadcast :

دیتاگرام در حالت broadcast را نیز برای ارسال پک ها به تمامی رایانه های یک شبکه محلی LAN را نیز ساپورت می‌کند.

انواع گره ها  (Node Types) :

این گره ها Node type یک رایانه های موجود در شبکه به نحوه ترجمه اسم های NetBios به آدرس های IP توسط آن رایانه بستگی دارد.

  1.  B-node : Broadcast
  2.  (P-node :  Peer (WINS only
  3. (M-node:  Mixed (broadcast, then
  4. WINS
  5.  (H-node: 0x08 Hybrid (WINS, then
  6. broadcast

انواع سرویس ها در NetBios :

  1. سرویس اسم برای ثبت و ترجمه اسامی.
  2.  سرویس Session برای ارتباط اتصال گرا Connection Oriented Oriented
  3. سرویس توزیع دیتاگرام (Datagram Distribution) برای ارتباط غیر اتصال گرا (Connectionless)

شبکه کالا

درباره پروتکل‌OSPF(قسمت چهارم)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره قسمت چهارم پروتکل OSPF صحبت کنیم. در این مقاله میخواهیم درباره طراحی پروتکل OSPF که نقش مهمی در ساختار این پروتکل مسیریاب دارد، و ویژگی آن , بحث روتر ABR صحبت میکنبم.

درباره طراحی OSPF در شبکه :

در این طراحی نکته که بسیار مهم است تعداد روترها در یک محیط یا تعداد روترهای دیوار به دیوار که در هر قسمت قابل توزیع نیست. که بهترین روش برای طراحی ساختار یک شبکه است.

باید به خاطر داشت که اکثر روتر ها در کار زیاد و فشار بیش از حد از کار میافتد.و تعداد روترها بستگی به عواملی دارد که در ادامه به آنها را معرفی میکنیم.

درباره انواع عواملی که باید برای تعداد روتر ها رعایت کرد عبارتند از :

  1. انواع AREA ها
  2. مقدار توان CPU ها
  3. نوع MEDIA
  4. در پروتکل broadcast می شود یا نه
  5. مش بندی شبکه
  6. تعداد پروتکل LSA
  7. میزان مسیریابی
  8. تعداد روترهای دیوار به دیوار یا همسایه ها
  9. تعداد روتر متصل به شبکه LAN

در ادامه برای توضیح بیشتر :

هر شبکه lan یک روتر DR و BDR دارد که همسایگی را برای تمامی روترهای دیگر ایجاد می کنند. هر چه تعداد همسایگان کمتری بر روی LAN وجود داشته باشد، تعداد همسایگی های کمتری توسط رورترهای DR یا DBR باید ایجاد شود.

این مسئله وابسته است به قدرتی که روتر شما دارد. شما همیشه توانایی تغییر OSPF priority را دارید تا به واسطه آن روتر DR را انتخاب نمایید. همچنین از داشتن بیش از یک روتر DR در یک ناحیه پرهیز کنید.

اگر انتخاب روتر DR بر مبنای بیشترین مقدار RID باشد، درنتیجه به صورت تصادفی یک روتر باید به عنوان DR در سراسر نواحی ای که به آن متصل است، انتخاب شود. این روتر باید نسبت به دیگر روترهای بیکار، کار مضاعفی را انجام دهد.

تعداد روترها به جای هر روتر ABR :

روتر های ABR نسخه ای از پایگاه داده ی مربوط به تمامی محیط هایی که به آنها سرویس می دهد را ذخیره می کند. برای مثال، اگر روتری به 7 محیط متصل باشد.

باید لیستی از 7 پایگاه داده ی مختلف را در خود نگهداری کند. تعداد ناحیه ها به ازای هر روتر ABR ، مقداری است که به لیست ها  وابستگی دارد.

که شامل نوع ناحیه (normal ، stub ، NSSA) ، قدرت CPU روتر ABR ،تعداد مسیرها به ازای هر ناحیه و تعداد مسیرهای خارجی به ازای هر ناحیه می شود.به همین علت تعداد نواحی دقیقی به ازای هر روتر ABR توصیه نمی شود.

ویژگی های پروتکل OSPF :

ویژگی های OSPF عبارتند از :

  1. سرعت
  2. convergence
  3. VLSM
  4. احراز هویت
  5. بخش سازی
  6. داشتن سلسله مراتب
  7.  مدیریت شبکه های پیچیده و بزرگ به کار می رود

در آخر می رسیم به نتیجه گیری :

در پروتکل OSPF که معروف به پروتکلی متن باز با عملکرد بالا را در اختیار شما هست که به چند vendor های گوناگون اجازه برقراری ارتباط از طریق پروتکل TCP/IP را می دهد.

پروتکل OSPF پروتکل مسیریاب قوی است که در صورتی که به درستی اجرا می شود، و با قدرت در شبکه های بزرگ نمایش داده می شود.

شبکه کالا

درباره پروتکل‌ OSPF (قسمت سوم)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره قسمت سوم پروتکل OSPF صحبت کنیم. در قسمت سوم درباره روتر های BDR و DR در پروتکل مسیریاب و شرح انواع وضعیت روترها در این پروتکل صحبت می کنیم. با ادامه این مقاله ی شبکه کالا همراه باشید.

درباره روترهای BDR و DR در پروتکل مسیریاب :

در این روترها همه در یک ناحیه مشترک هستند.به دلیل تبادل پک های Hello ، یک روتر به عنوان روتر DR و روتری دیگر به عنوان BDR انتخاب می شود.

هر روتر در این ناحیه سعی دارد که با روتر DR و DBR یک adjacency ایجاد کند.در ادامه می رسیم به انتخاب DR و BDR از طریق پروتکل Hello . پک های این پروتکل از طریق بسته های multicast در هر ناحیه تبادل می شوند.

آن روتری که بیشترین OSPF priority را در یک ناحیه دارد به عنوان روتر DR در آن ناحیه انتخاب می شود.برای انتخاب روتر BDR این روتر باید نتیجه را سنجید،در نتیجه اگر اولویت ها در قیاس مساوی باشند روتری که بیشترین RID را دارد انتخاب خواهد شد.

اولویت پروتکل OSPF برای اینترفیس به صورت دیفالت برابر با 1 است.مقدار priority برابر با 0 ، نشان دهنده ی آن است که اینترفیس به عنوان DR یا BDR مورد تایید نبوده و انتخاب نمی شود.

در سلسله مراتب ایجاد Adjacency پس از اتمام چندها مرحله انجام می شود. روترهایی که در مجاورت (adjacent) یکدیگر قرار می گیرند، دارای پایگاه داده ی یا اطلاعات ورودی یکسانی است.اکثر وضعیت هایی که یک اینترفیس دارند که تا در مجاورت روتر دیگری قرار می گیرند.

انواع وضعیت های روترها در پروتکل OSPF :

 وضعیت Down :

هیچ اطلاعات یا داده ای از هیچ کدام سیستمی در آن ناحیه دریافت نمی شود.

وضعیت Attempt :

این وضعیت بیان می کند که اخیرا هیچ اطلاعاتی از روتر همسایه دریافت نشده است. باید با ارسال پک های Hello برای برقراری ارتباط با روتر همسایه سعی می کند.

وضعیت Init :

در این اینترفیس، یک پک  Hello در ورودی از طرف همسایه را تشخیص داده است اما نمی تواند هنوز ارتباط دو طرفه ایجاد کند.

وضعیت Two-way :

ارتباط دو طرفه با روتر همسایه برقرار است. در این زمان، روتر خود را در پک های Hello ورودی از طرف همسایه مشاهده کرده است.

در خاتمه یافتن این مرحله، انتخاب DR و BDR انجام خواهد شد. در پایان مرحله ی دو طرفه، روترها تصمیم خواهند گرفت که یک Adjacency را ایجاد کند یا ایجاد نکند، این تصمیم بر این اساس است که کدام یک از روترها DR یا BDR می تواند انتخاب شود یا اینکه لینک point-to-point است یا virtual.

وضعیت Exstart :

روترهایی که شماره آن ها به ترتیب برای پک های تبادل اطلاعات یا داده ایجاد می شوند. این شماره ها ترتیبی را تضمین خواهند داد که روترها در همه حالت ها همیشه بروزترین اطلاعات یا داده را در اختیار داشته باشند.

بک روتر به عنوان primary و روتر دیگر secondary خواهد شد. روتر primary از روتر secondary اطلاعات را جمع آوری می کند.

وضعیت Exchange :

روترها در تمامی LSDB خود را از طریق ارسال پک های DBD رسم   می کنند. در این وضعیت پک ها می توانند به اینترفیس های دیگر بر روی روتر های flood تبدیل شوند.

وضعیت Loading :

در این وضعیت، روترها در حال به خاتمه دادن تبادل اطلاعات یا داده هستند. روترها یک درخواست link-state و یک لیست ارسال مجدد این پروتکل را ایجاد می کند.

هر اطلاعاتی که درست نباشد یا فاقد اعتبار به نظر برسد در لیست درخواست قرار می گیرد. هر بروزرسانی ای که ارسال شود تا زمانی که Ack مرتبط با آن دریافت شود، در لیست ارسال مجدد قرار خواهد گرفت.

وضعیت Full :

در این وضعیت، Adjacency کامل شده است. روترهای همسایه با یکدیگر به طور کامل adjacent شده اند. روترهای Adjacent  با پایگاه داده link-state تشابه خواهند داشت.

شبکه کالا

پروتکل مسیریاب

پروتکل Link State

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل‌ Link State صحبت کنیم. پروتکل‌ Link State یک پروتکل مسیریاب است که دارای یک نوع توپولوژی شبکه و… می باشد. در این مقاله به بررسی این پروتکل می پردازیم. همراه شبکه کالا باشید.

درباره پروتکل Link State :

در این پروتکل هر کدام از روترهایی که از یک پروتکل Link State استفاده می کند.اطلاعات جامع در خصوص با روتر و لینک های مستقیم فراهم شده به آن و وضعیت آن لینک ها را در اختیار شبکه قرار می دهد.

این اطلاعات توسط پیام ها به همه روترهای موجود در شبکه جهانی وب ارسال می شود.بر خلاف پروتکل های مسیریابی Distance Vector که اینکار را به وسیله استفاده از فرآیند Broadcast انجام می دادند.

سلسه مراتب مسیریابی این پروتکل به گونه ای است که با ایجاد شدن کوچک ترین تفاوتی در توپولوژی شبکه های موجود،  این تغییر بصورت Incremental برای سایر روترها ارسال می شود.

توپولوژی شبکه روی اکثر روترها باید بروز باشند. هر کدام از روترهای موجود در شبکه های Link State یک نوع کپی از این توپولوژی شبکه را در دست دارند و آن هیچ تغییری نمی کند.

بعد از اینکه آخرین تغییرات شبکه ها را دریافت کردند هر روتر بصورت کاملا مستقل به محاسبه بهترین مسیرها برای رسیدن به شبکه های مقصد می پردازد.

این پروتکل ها در مسیریابی بر طبق الگوریتم است به نام Shortest Path First.نام دیگر این الگوریتم Dijkstra است.

در الگوریتم SPF وقتی که وضعیت یک لینک ارتباط  عوض می شود، و یک Routing Update که به عنوان Link-State Advertisement یا LSA شناخته می شود ایجاد می شود و در بین روترهای موجود تبادل اطلاعات صورت می گیرد.

زمانیکه یک روتر LSA Routing Update را دریافت می کند ، الگوریتم Link-State با استفاده از آن کوتاه ترین مسیر را برای رسیدن به مقصد مورد نظر محاسبه می کند.

هر روتر برای خود یک نقشه کامل از شبکه ها ایجاد می کند. نمونه ای از پروتکل مسیریابی Link-State پروتکل ای به نام Open Shortest Path First یا OSPF است.

با وجود پروتکل flood  در Link State Information ها دیگر جدید بودن آن ها از روی بزرگتر یا کوچکتر بودن مقدار Sequence Number قابل تشخیص دادن نیست.

این Link State Information همیشگی در درون  دیتابیس بازنویسی شده و این عمل آنقدر تکرار می شود که بافر آن خطا داده و شبکه از دسترس خارج می شود.

ساختار پروتکل Link State :

درباره ساختار این پروتکل می توان گفت که از یک ساختار و فرامینی استفاده می کنند که این ساختار باعث کم شدن اندازه ها و طول مسیرو نیاز کمتر به انتقال LSA ها می شود.

این پروتکل ها از مکانیزم Multicast برای تقسیم کردن اطلاعات و داده مسیریاب استفاده می کنند، ولی فقط روترهایی که از این  پروتکل های  Link State استفاده می کنند میتوانند این Routing Update ها را پردازش کنند.

پروتکل Link State ها فقط زمانی اطلاعات یا داده های هر روتر را ارسال کند، که در شبکه تغییری رخ دهد و صرفا همان تغییر را برای بقیه روترها ارسال می کنند.

نصب پروتکل های مسیریاب Link-State پیچیده تر و پر هزینه تر از پیاده سازی پروتکل های Distance Vector می باشد.

پیچیده ترین و مهم ترین بخش عملکرد Link State ها مربوط می شود به جریان Link State Information ها در ساختار او است. برای این که این جریان درست انجام شود باید از دسته بندی های داخل فرمت Link State استفاده کرد.

شبکه کالا

درباره پروتکل OSPF (قسمت دوم)

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره قسمت دوم پروتکل OSPF صحبت کنیم. در این قسمت درباره backbone در پروتکل OSPF  رابطه با روتر ها و… صحبت کنیم. با ما همراه باشید. شبکه کالا


درباره backbone در پروتکل OSPF :

در این پروتکل ها موقعیت هایی استثنایی رخ میدهد که نا حیه ای جدید اضافه می کند که نمی تواند دسترسی مستقیم به backbone داشته باشد، و باید یک لینک مجازی اجرا می شود.

مسیرهایی که درون یک ناحیه ایجاد می شوند می توان گفت مقصد مسیر متعلق به همان ناحیه است، مسیرهای intra-area نامیده می شوند.

این مسیرها معمولا با حرف O در لیست  IP routing نشان داده می شوند. مسیرهایی که اغلب از یک ناحیه به ناحیه ای دیگر ایجاد می شوند، inter-area یا summary routes گفته می شود.

نشان گذاری این مسیرها در لیست دسته بند  IP routing است. مسیرهایی که میان محیط هایی با پروتکل های مسیریابی گوناگون ایجاد و به داخل شبکه ی OSPF مشخصی وارد می شوند، external route نامیده می شوند.

درباره لینک مجازی در پروتکل OSPF :

دراین جا پیوند زدن ناحیه ای که اتصال فیزیکی به backbone ندارد ترمیم backbone در موقعیت که عدم اتصال به area 0 رخ می دهد.

از لینک مجازی وقتی می توانیم استفاده کنیم که اتصال فیزیکی یک ناحیه به Backbone وجود نداشته باشد،  لینک مجازی برای همین ناحیه راهی  منطقی و درست را به backbone ارائه میدهد.

در پروتکل لینک مجازی باید میان دو روتر ABR ایجاد شود که ناحیه ها اشتراکی با هم داشته باشند و یکی از این روترها به ناحیه backbone متصل باشد.

روتر های دیوار به دیوار یا همسایه :

در این پروتکل روترهایی که در ناحیه ای یکسان با یکدیگر اشتراک دارند، روترهای همسایه یکدیگر در آن ناحیه گفته می شود.

روترهای همسایه از طریق پروتکل Hello انتخاب می شوند. پک های این پروتکل به صورت دوره ای با استفاده از آدرس multicast از هر اینترفیس به خارج فرستاده می شوند.

روترها به محض اینکه خود را در لیست پک های Hello از همسایه خود مشاهده کنند، تبدیل به روترهای همسایه خواهند شد.

به این ترتیب ارتباطی دو طرفه تضمین می شود. مذاکرات میان روترهای همسایه تنها بر روی primary address انجام می شود.

چگونگی دیوار به دیوار شدن روتر یا همسایه :

روش Area ID :

دو روتر ناحیه ی مشترکی داشته باشند یک اینترفیس از آنها در ناحیه ای یکسان قرار داشته باشد. البته اینترفیس ها باید متعلق به subnet یکسان باشند و آدرس mask مشابهی داشته باشند.

روش Authentication :

پروتکل OSPF اجازه خواهد داد که بر روی ناحیه ای مشخص تنظیمات رمز عبور اعمال شود. روترهایی که قصد دارند با یکدیگر همسایه شوند، باید رمز عبور یکسانی را برای ناحیه ای مشخص مبادله کنند.

روش فاصله زمانی Hello و Dead :

پروتکل OSPF پک های Hello را بر روی یک ناحیه مبادله می کند. این روشی است که برای زنده نگاه داشتن ارتباط میان روترها استفاده می شود تا از حضور همسایه خود در همان ناحیه آگاهی یابد و همچنین یک روتر ا انتخاب شده (DR) را انتخاب نماید.

روش  Hello interval :

فاصله ی زمانیِ (به ثانیه) میان بسته های hello را مشخص می کند که یک روتر بر روی اینترفیس OSPF خود می فرستد. Dead interval مدت زمانی سپری شده پیش از اعلام از دست دادن روتر موجود در OSPF است

که در آن بسته های Hello توسط همسایه دیده نشده اند. در پروتکل OSPF ، این فواصل زمانی باید دقیقا میان دو همسایه یکسان تعریف شده باشد. اگر هر یک از این فاصله های زمانی متفاوت باشد، این روترها در ناحیه ای مشخص به عنوان روترهای همسایه به شمار نخواهند آمد

امیدواریم که این مقاله مورد توجه شما قرار گرفته باشد.

شبکه کالا

پروتکل IPX و SPX

با سلام خدمت شما دوستان عزیز و همراهان همیشگی شبکه کالا ، امروز میخواهیم درباره پروتکل IPX و SPX که قابلیت مسیر پذیر‌‌ ی دارند صحبت کنیم. IPX  مخفف کلمه ی (Internetworking Packet Exchange) و SPX  مخفف  (Sequential Packet Exchange) می باشد.

درباره پروتکل IPX و SPX :

خب همراهان عزیز شبکه کالا در این جا میخواهیم درباره IPX و SPX صحبت کنیم. در (Internetwork Packet Exchange) یا انتقال پک های اطلاعاتی بین شبکه، یک پروتکل لایه شبکه بر قواعد مدل OSI در پروتکل های مسیر پذیر است.

این پروتکل IPXوSPX در سیستم‌ عامل نت‌ ویر شرکت ناول ساپورت می شود.سیستم عامل های شرکت مایکروسافت به صورت اتوماتیک با در نظر گرفتن نوع فریم آن را adjust می کنند.

از این رو امکان شناسایی نوع فریم استفاده شده در شبکه توسط پروتکل مسیر پذیر‌‌ فراهم خواهد شد و این پروتکل خود را بر مبنای آن دسته بندی و آماده میکند.

این پروتکل ها یکی از قدرتمند ترین ها در شبکه جهانی وب است که در مقایسه با پروتکل NetBOIS، هیچ کدام یک از مشکلات آن را ندارد.

ولی به خاطر قابلیت های ارائه شده توسط TCP/IP، میزان استفاده از پروتکل IPX/SPX کمتر شده است.

این پروتکل جزو پروتکل های مسیر پذیر‌‌ می باشد و پیکربندی پروتکل مسیر پذیر IPX/SPX در مقایسه با پیکربندی پروتکل NetBEUI، سختر استو باید برای پیکربندی آن با موضوعات دسته بندی شده مانند نوع فریم و شماره شبکه آگاه شویم.

پروتکل SPX پروتکلی است که وظیفه تضمین ارسال و دریافت بسته های اطلاعات را همانند پروتکل TCP بر عهده دارد.

عملکرد این پروتکل برعکس پروتکل IPX می باشد یعنی اگر هنگام ارسال بسته ها اتصال قطع گردد، زمانی که دوباره اتصال برقرار شود از همان بسته ایی که اتصال در زمان فرستادن آن قطع شده است شروع به ارسال می کند.

درباره نوع فریم :

به نوع قالب بندی از پک داده که در شبکه مورد استفاده قرار می گیرد گفته می شود که اطمینان حاصل کردن از این موضوع مهم است که دسته بندی تمامی سیستم های شبکه و فریم ها یکسان است.

برای مثال زمان وصل شدن به سرور شماره یک که از فریم نوع 802.2 می باشد، ملزم است تا از نصب تنظیمات خود برای نوع فریم 802.2 مطمئن شوید و در غیر این صورت نمی توانید با سرور شماره یک ارتباط برقرار کنید.

درباره شماره شبکه:

شماره شبکه به شماره ای می گوییم که به سگمنت شبکه مورد نظر اختصاص می یابد و یک شماره با عدد مبنای 16 یا حداکثر باید 8 رقم باشد.

کاربرد پروتکل IPX و SPX :

درباره کاربرد این پروتکل میتواند گفت با وجود سرویس دهی این پروتکل IPX در قبال مسیردهی پک های اطلاعات، انتقالی است که نمی توان به آن تکیه کرده و بدون ارتباط است.

وقتی میگویم نمیتوان تکیه کرد یعنی این که پک های IPX بدون این که درخواستی از مقصد معین برای تایید دریافت صورت گیرد، به آن مقصد ارسال می شوند.

منظور از ارتباط داشتن یعنی این که هیچ گونه نشستی بین ارسال کننده و دریافت کننده، قبل از ارسال پک داده ها برگزار نشود.

در پروتکل SPX در مقابل تحویل پک ها مسولیت پذیر می باشد به گونه ایی که اگر پک ها از طرف مقصد مشخص شده دریافت نشده باشد، آن ها را دوباره ارسال میکند.


ویژگی های پروتکل مسیر پذیر :

  1.  دسته یندی ساده Simple Configuration.
  2.  در هر مدلی از شبكه ها چه كوچک و چه بزرگ قابل استفاده است.
  3. دارا بودن قابلیت مسیر یابی Any Scale of Networking.
  4. دارا بودن گزینه هایی برای انتقال اطلاعات یا داده بصورت عادي (CL) يا سفارشي (CO).

شبکه کالا