آیا تابحال به پورت های روی روتر و سوئیچ های شبکه دقت کرده اید؟ آیا انواع پورت را می شناسید؟ شاید پاسخ به این دو سوال برای بسیاری از افرادی که با شبکه و IT سر و کار دارند بسیار اهمیت داشته باشد. به همین دلیل ما در این مقاله به بررسی انواع پورت می پردازیم.
پورت ها می توانند انواع مختلف داشته باشند و هر نوع می تواند برای یک مدل سوئیچ شبکهو نیازهایی متفاوت، مناسب باشد.
آشنایی با پورت RJ45:
RJ45 نوعی پورت مناسب برای registered jack 45 و پورت دیتای Ethernet style است که در سوییچ شبکه، روترها و کارت های شبکه یافت می شود. همچنین کانکتورها و پورتهای سبک RJ45 معمولاً برای Ethernet ، کارت های سریالی و ATM IMA و interface ها مناسب هستند. این سوکت نام های دیگری از جمله Ethernet port ،network adapter ،network jack یا RJ45 jack دارد. نسخه اترنت RJ45 به پورت RJ45 در رایانه متصل می شود.
“RJ”در RJ45 مخفف “registered jack”می باشد و “45” به شماره استاندارد رابط اشاره دارد. هر کانکتور RJ45 دارای هشت پین است، به این معنی که هر کابل RJ45 دارای هشت سیم جداگانه است. لازم به ذکر است برای سیم کشی RJ-45 دو استاندارد T-568A و T-568B وجود دارد.
پورت USB متداول به USB Type-A معروف است و دارای یک شکل مستطیل ساده می باشد.
USB Type-A رایج ترین کانکتور لپ تاپ و دسکتاپ است و سرعت آن بسته به سخت افزار، می تواند USB-2.0 یا USB-3.0 باشد.
این پورت تقریباً در همه موارد فقط به عنوان اتصال دهنده میزبان عمل می کند؛ به این معنی که هر آنچه در طرف دیگر کابل متصل باشد، به عنوان “میزبان” عمل می کند.
امروزه کانکتورهای USB Type A بسیار رایج هستند و تقریباً در هر کابل USB یافت می شوند. آنها برای اتصال دستگاه های مختلفی از جمله تلفن های هوشمند ، دوربین ، صفحه کلید و غیره به رایانه ها استفاده می شوند.
یکی از دو کانکتور استاندارد USB، کانکتور USB نوع B می باشد که از نظر ظاهری تقریباً مربع است و در بالای آن یک برجستگی وجود دارد. پورت های نوع B در بسیاری از دستگاه های غیر host، USB ، مانند رابط های صوتی ، هارد دیسک های خارجی و چاپگرها یافت می شوند.
یکی دیگر از انواع پورت در سوئیچ شبکه یک کانکتو فیزیکی8 پین است که با نام RJ45 شناخته می شود و برای اتصال دستگاههای الکترونیکی که برای برقراری ارتباط از 4 سیم(2سیم برای انتقال و 2سیم برای دریافت اطلاعات) استفاده می کنند، به کار می رود.
“100/10” به معنی سرعت میلیون ها بیت در هر ثانیه می باشد، که یک دستگاه خاص در یک شبکه با این سرعت کار می کند. دستگاه های جدیدتر به طور معمول با سرعت 100 مگابیت بر ثانیه کار می کردند ، درحالیکه سرعت دستگاه قدیمی تر از 10 مگابیت بر ثانیه تجاوز نمی کرد.
ـ سوئیچ Fast Ethernet 8پورت 100/10 D-Link را در شکل زیر مشاهده می کنید:
پورت 10/100/1000:
در یک سوئیچ اترنت که به طور خودکار دارای سرعت 10 مگابیت بر ثانیه ، 100 مگابیت در ثانیه یا 1 گیگابیت بر ثانیه می باشد. سوئیچ های اترنت High-end، دستگاه های 10/100/1000 هستند و اگرچه بعضی اوقات بعنوان هاب شناخته می شوند ، اما دیوایس های مشترکی نیستند.
ـ در شکل زیر یک سوئیچ اترنت سیسکو 48 پورت 10/100/1000 را مشاهده می کنید:
اگر کارت رابط شبکه اترنت (NIC)، سوئیچ شبکه اترنت یا روتر های رابط اترنت بتوانند دیتا را با سرعت های (Ethernet (10 Mbps)، FastEthernet (100 Mbps)، Gigabit Ethernet (1000 Mbps speeds، انتقال دهند، می توان آنها را پورت 10/100/1000 در نظر گرفت.
پورت console:
روش های بسیاری برای کنترل دستگاه های سیسکو وجود دارد. برخی از آنها دارای قابلیت دسترسی از راه دورهستند اما اگر دسترسی از راه دور شما کاهش یابد ، چه می شود؟ باید دوباره دستگاه را وصل کنید!به همین دلیل به پورت کنسول احتیاج داریم.
اگر شما در محلی باشید که دستگاه قرار دارد، پورت کنسول در یک سوئیچ یا روتر، اتصال را فراهم می کند. شما کابل کنسول را به درگاه کنسول دستگاه وصل می کنید و می توانید با این روش IOS را وصل کنید.
هر روتر یا سوییچ سیسکو در قسمت پشتی خود ، دارای یک پورت کنسول (همچنین به عنوان درگاه مدیریت شناخته می شود) می باشد. پورت کنسول برای اتصال مستقیم رایانه به روتر یا سوئیچ و مدیریت روتر یا سوئیچ استفاده می شود. از درگاه کنسول باید برای نصب اولیه روتر ها استفاده کنید زیرا در ابتدا هیچ اتصال شبکه ای برای اتصال SSH ، HTTP یا HTTPS وجود ندارد.
پورت SFP و +SFP:
SFP مخفف عبارت Small Form-factor Pluggable می باشد. پورت SFP اسلاتی بر روی دستگاه شبکه است که فرستنده های small form-factor pluggable) SFP) در آن قرار می گیرند. فرستنده SFP (که به عنوان ماژول SFP نیز شناخته می شود) فقط یک جزء فلزی hot-swappable و pinky-sized است که با اتصال به یک دستگاه دیگر با استفاده از یک کابل امکان انتقال داده ها را فراهم می کند. این دستگاه های فلزی کوچک به شکاف مخصوص سوئیچ وصل می شوند و ارتباط را از طریق فیبر نوری یا کابل شبکه مسی پشتیبانی می کنند.
+SFP بعد از SFP معرفی شد و درواقع یک نسخه پیشرفته از SFP است. در حالیکه SFP حداکثر 4.25 گیگابیت بر ثانیه را پشتیبانی می کرد، +SFP از داده ها تا 16 گیگابیت در ثانیه پشتیبانی می کند.
تفاوت اصلی بین SFP و +SFP این است که +SFP در اپلیکیشن های Gigabit Ethernet استفاده می شود در حالی که SFP برای اپلیکیشن های Bse10 یا Base1000 مناسب است. در اکثر اپلیکیشن های کنونی، ماژول +SFP معمولاً از 8 Gbit/s Fibre Channel ، 10 Gigabit Ethernet و Optical Transport Network standard OTU2 پشتیبانی می کند.
بیشتر بخوانید: پورت SFP چیست و چه کاربردی دارد؟
ـ نمایی از پورت های SFP و +SFP:
پورت QSFP:
QSFP یک small form factor pluggable چهارگانه و نوع دیگری از انتقال دهنده کوچک و با ویژگی hot-swappable است. این پورت از استانداردهای Ethernet ، Fibre Channel ، InfiniBand و SONET / SDH با سرعت داده های مختلف پشتیبانی می کند.
این پورت را در شکل زیر مشاهده کنید:
بیشتر بخوانید:پورت Uplink چیست و چه کاربردی دارد؟
پورت POE:
پورت POE پورتی است که دارای قابلیت Power over Ethernet بوده و می توان از طریق یک کابل اترنت، اتصال شبکه و برق را بر قرار کرد. این پورت ها به سه دسته تقسیم می شوند.
ـ PoE: یک استاندارد IEEE 802.3af است که برق را تا میزان 15.4 وات برای یک پورت سوئیچ فراهم میکند.
ـ +PoE: استاندارد IEEE 802.3at است که با نام +PoE هم شناخته میشود و تا 30 وات برق را برای یک پورت سوئیچ تأمین میکند.
ـ (++UPoE(PoE: تا 60 وات برق را برای یک پورت سوئیچ تأمین میکند. و سری های 9300 از این پورت پشتیبانی می کنند.
نرم افزار HPE Oneview یکی از محصولات شرکت HPE است که توانسته در سال های اخیر طرفداران زیادی را به خود جلب نماید. این نرم افزار سازگاری کاملی را با محصولات HPE دارد. با استفاده از نرم افزار HPE Oneview میتوان از یک کنسول متمرکز، تمامی شبکه شامل سرورها، شبکه و تجهیزات ذخیرهساز را مشاهده و مانیتور کرد. این نرم افزار جایگزین نرم افزار HP System Insight Manager است.
تصور کنید در دیتا سنتری کار می کنید که تعداد زیادی سرور های ML،DL و همین طور Blade های کمپانی HPE وجود دارد، در این حالت برای شما بسیار سخت خواهد بود تا مدیریت یکپارچه و متمرکزی را داشته باشید. نرم افزار Oneview می تواند یک راه حل مناسب برای دیتاسنتر شما باشد تا بتوانید از یک کنسول موارد مدیریتی را به صورت یکپارچه انجام دهید.
تاریخچه نرم افزار HPE Oneview:
نرم افزار HPE Oneview به مدت 4 سال توسط شرکت HPE مورد بررسی قرار گرفت و این شرکت در طول این 4 سال با بیش از 150 مشتری خود در 30 مرکز داده در سراسر جهان کار کرد تا بتواند OneView را به عنوان یک پلتفرم مدیریتی برای سرورهای BladeSystem و ProLiant نسل 7 و 8 گسترش دهد. شرکت اچ پی سرانجام این نرم افزار را در سال ۲۰۱۳ در کنفرانس سالانه HPE Discover معرفی کرد. بهوسیله این نرم افزار میتوان وضعیت سلامت دستگاهها را نیز مانیتور کرد و میتوان وضعیت ارتباطی بین سرورها را نیز مانیتور کرد.
نرم افزار HPE Oneview چیست؟
نرمافزار مدیریتی HPE OneView در اصل پایه و اساس زیرساخت های مبتنی بر نرم افزار یا SDN می باشد. این نرم افزار بیشتر برای مدیران شبکه طراحی شده و زیرساخت های پیچیده هیبریدی آی تی که امروزه درگیر آن هستند را به سادگی پیاده سازی کرده است. OneView از طریق هوش مصنوعی تعریف شده نرم افزاری و استفاده از یک رویکرد الگو محور برای ارائه مزایایی همچون گسترش، تأمین، بروزرسانی و ادغام زیرساخت های محاسباتی، ذخیره سازی و شبکه استفاده می شود.
این نرم افزار بر اساس یک API مدرن و مبتنی بر استاندارد طراحی شده و همچنین به کاربران خود کمک می کند تا از طریق یکپارچه سازی با اکوسیستم گسترده مدیریت شخص ثالث، خدمات و ابزارهای موجود را توسعه دهند. HPE OneView خدمات پشتیبانی ارائه نموده است که برای کالاهای استفاده شده از شرکت اچ پی در نقاط مختلف دنیا مانند:
سرورها، ذخیره سازها و راهکارهای شبکه، تضمینی برای مدیریت ساده و بصورت اتوماتیک برای زیرساخت Hybrid چه امروز و چه در آینده خواهد بود. علاوه بر این، یکپارچگی که اچ پی ای OneView با طیف وسیعی از ابزارهای مبتنی بر Cloud که برای شرکاء خود ایجاد نموده، به کسب و کارها اجازه می دهد تا هسته اصلی خود را نسبت به حجم های کاری ابری خصوصی بهتر مدیریت کنند.
ویژگی های اصلی نرمافزار مدیریتی HPE OneView:
کنسول متمرکز برای مدیریت و اتوماتیک کردن کارهای IT در سازمان
کاهش هزینههای IT
توانایی جستجوی قوی برای یافتن سرورها
Open source بودن این نرمافزار که باعث میشود به راحتی بتوان آن را با نرمافزارهای دیگر یکپارچه کرد.
گروهبندی سرورها و ساختن پروفایل برای آنها
مدیریت Blade Enclosureها و ارتباط منطقی بین سرورها
کشیدن نقشه ارتباطی سرورها
مدیریت Firmware یا فریمور و بهروزرسانی آنها
مشاهده وضعیت سلامت دستگاهها
چرخه حیات سرور را مدیریت می کند.
ادغام Tight با محصولات HPE که باعث آسان شدن و سرعت بخشیدن می شود.
از RESTful API پشتیبانی می کند و به یک گذرگاه یا bus پیام اجازه می دهد تا اسکریپت ها برای خودکار سازی وظایف نوشته شوند و با ابزارها و دستگاه های third-party ادغام شوند.
امکان دسترسی به کیت های توسعه نرم افزار، Windows PowerShell و کتابخانه های Python را فراهم می کند.
از مجازی سازی پشتیبانی می کند.
امکان دریافت پروفایل های سرور و ایجاد قالب هایی که از طریق آنها امکان تهیه فضای ذخیره سازی، محاسبات و شبکه در آینده فراهم می شود.
ادغام ساده با سایر ابزارهای مدیریت همگرا از جمله محصولات VMware، Microsoft و Red Hat.
مشاهده تمام منابع مرکز داده و نحوه اتصال آنها از طریق یک صفحه
ویژگی های رابط کاربری که مشابه برنامه های محبوب تجاری می باشد.
بیشتر بخوانید: سرور چیست و کاربرد آن در شبکه به همراه ویدئو و پادکست
۵ خصوصیت اصلی HPE OneView:
1ـ داشبورد متمرکز:
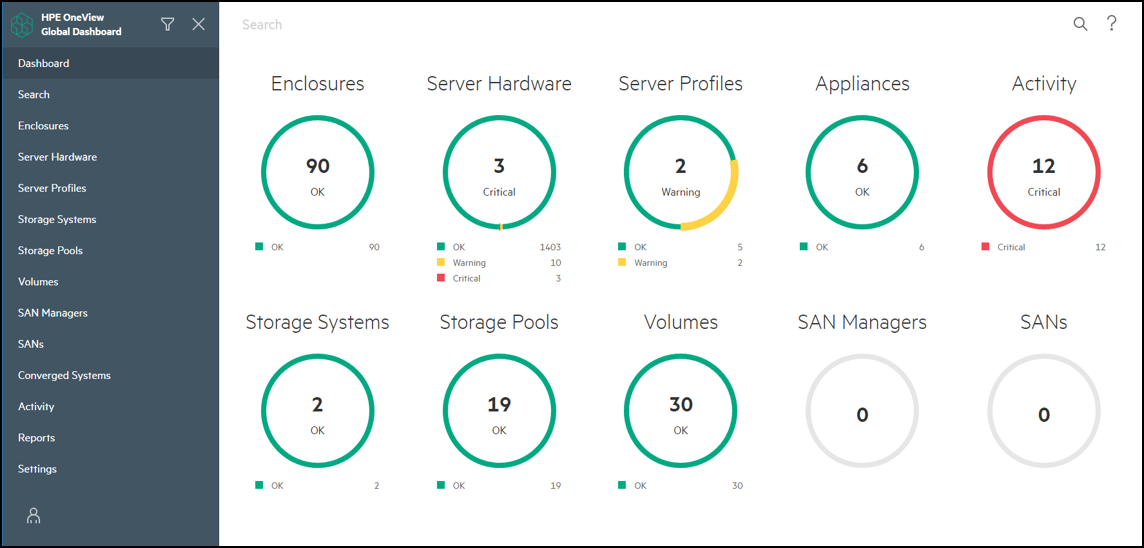
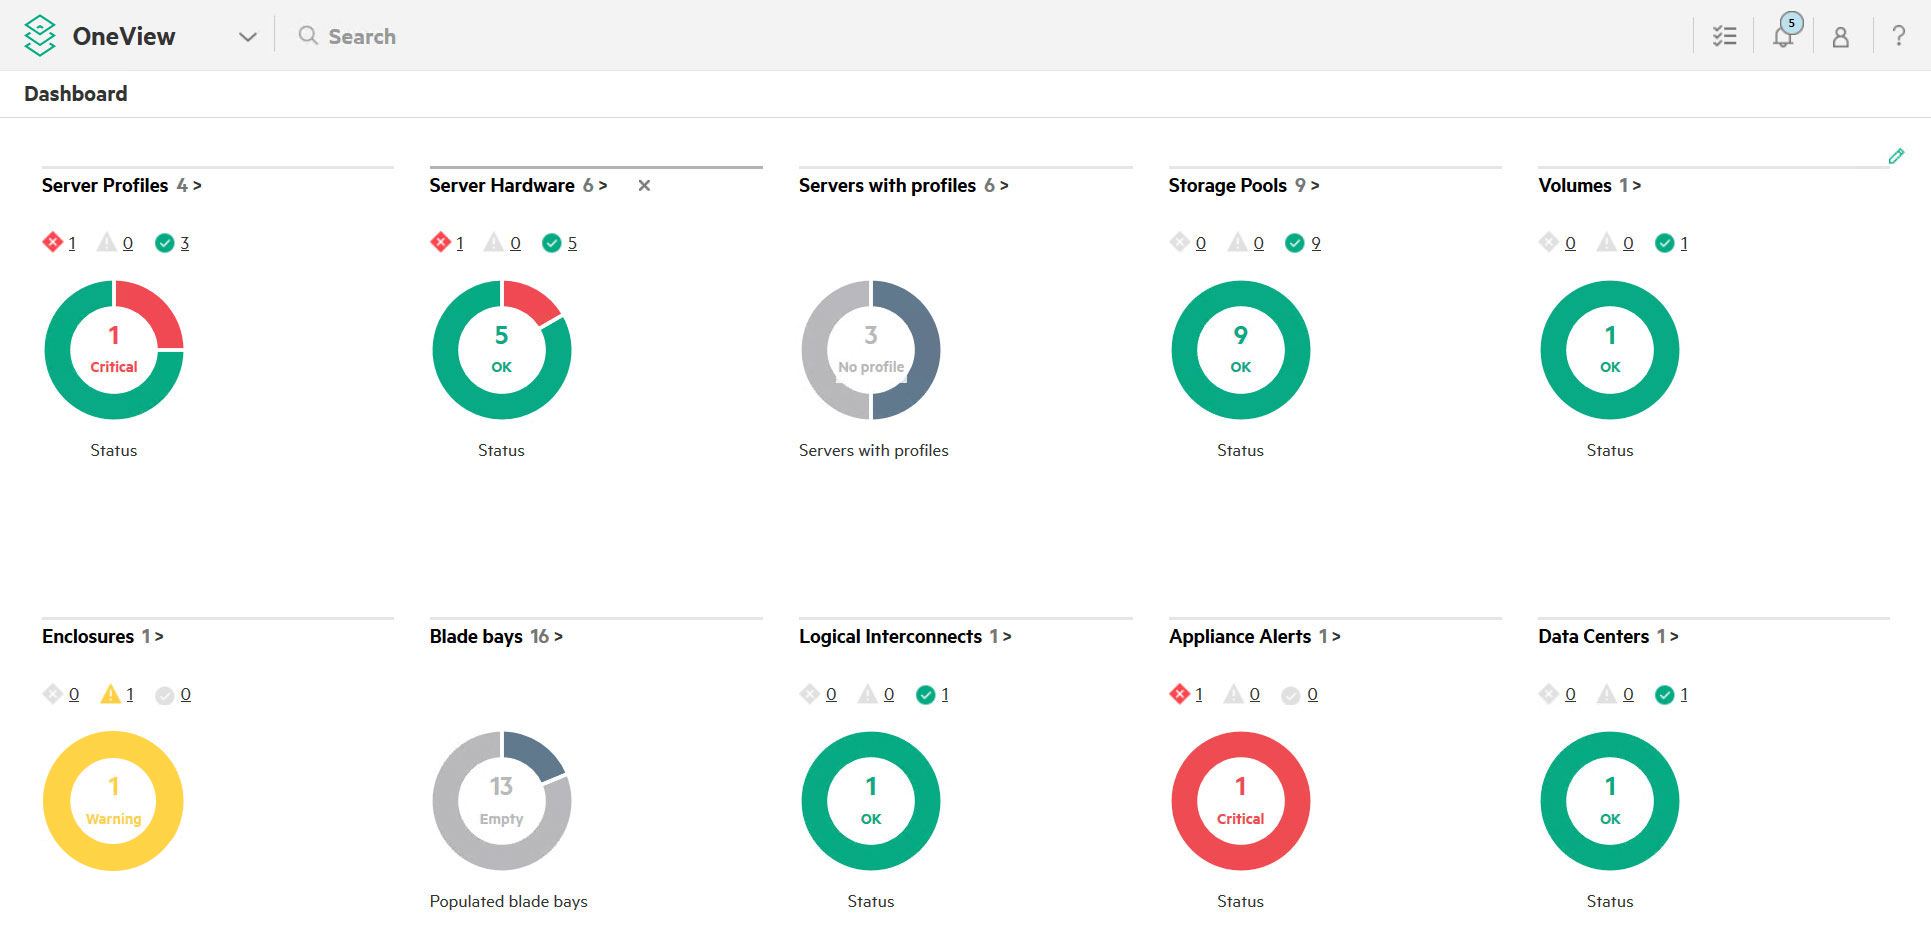
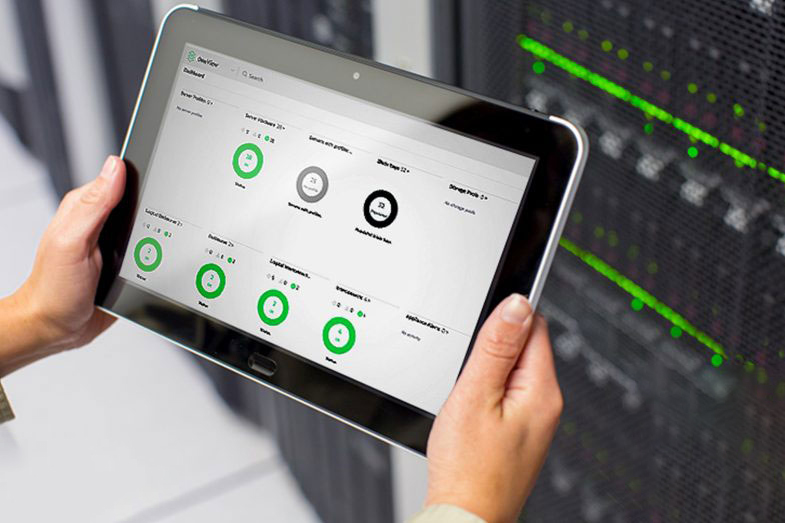
همانطور که در تصویر مشاهده می کنید در این داشپورد یک نمای کلی از بخش سخت افزاری سرور را نشان می دهد که می توانید تمامی هشدارها و گزارش ها را از سرورهای موجود در شبکه را مشاهده کنید. این داشبورد این امکان را می دهد که با یک نگاه کلیه هشدارها قابل مشاهده بوده و در وقت تیم آی تی صرفه جویی می گردد.
در گذشته تنها در بررسی فیزیکی و یا وقتی که دیگر سیستم از کار افتاده متوجه آن می شدیم . اما با این نرم افزار بررسی ها بر روی سخت افزار بصورت خودکار و مداوم در حال انجام است، به همین خاطر بروز هر مشکلی در سیستم براحتی در همان لحظه قابل شناسایی می باشد. هر نرم افزار می تواند بر روی مجموع ۱۰۲۴ سرور دسترسی نظارتی برایتان فراهم آورد، و در صورت نیاز به مدیریت دستگاه های بیشتر، کافیست آنها را به هم مرتبط کنید و یک دید کلی از تمامی دستگاه ها بدست آورید.
همچنین امکان فوق فقط برای نسل جدید سرورهای موجود در زیرساخت شبکه نمی باشد و در واقع می توانید سرورهای متعلق به یک دهه قبل را نیز رصد کنید مانند سرورهای Gen6 Rack Mount و Bladeها.
2ـ نمایش اتوماتیک هشدارها:
همانطور که گفته شد، نرم افزار OneView بصورت مداوم سرورهای شما را برای شناسایی خطاها نظارت می کند، و آن ها را در داشبورد نمایش می دهد. البته لازم به ذکر است که قابلیت iLO موجود بر روی کلیه سرورهای اچ پی یک رابط اختصاصی می باشد که مانیتورینگ را افزایش می دهد و مدیریت ایمن سرور را از راه دور امکان پذیر می کند.
شایان ذکر است که برای استفاده از امکانات بیشتر OneView نیاز به تهیه لایسنس Advanced iLO و iLO Advanved Premium می باشد. این بدان معناست که حتی قابلیت پیش بینی خرابی های قابل شناسایی موجود می باشد. این قابلیت تیم پشتیبانی HPE را فعالتر می کند تا در زمانی که مشکلات سخت افزاری وجود دارد، پیشنهاداتی موثر برای کاهش تلاش تیم های IT می دهد. آنها به آسانی درخواست تعویض یک بخش یا تعمیر بصورت حضوری را خواهند داد.
اگر چه داشبورد نرمافزار مدیریتی HPE OneView برای نظارت بر عملکرد سرور می باشد ولی امکان ایجاد ارتباط مستقیم با کنسول و رابط مبتنی بر وب iLO سرورها را فراهم می آورد که این یک اتصال واحد برای ارائه خدمات به شما می باشد و امکان مدیریت و تعامل با تمامی سرورها از طریق ورود به یک سیستم واحد برای جلوگیری از اتصال جداگانه به هر دستگاه را بوجود می آورد. این امر مزایایی مانند صرفه جویی در زمان برای شما به دنبال دارد، همچنین تجربه کاربری را ارتقاء می دهد و اجازه ایجاد ارتباط ایمن به سرور ها برای تمامی افراد را فراهم می آورد.
ویژگی های امنیتی قابل تنظیم می باشد و امکان مدیریت دسترسی کاربران به منابعی که مورد نیازشان می باشد موجود است. این رابط تکی برای دسترسی ریموت بسیار کاربردی می باشد، به ویژه در این روزها که بیشتر تمایل به دور کاری و دسترسی به سیستم ها از خارج از محیط کار رو به افزایش است وحتی شاید یک ضرورت می باشد.
4ـ گزارش و بهره وری بالاتر:
در برنامه OneView اچ پی ای تمامی اطلاعات مرتبط و پیکربندی سرورها را در یک مکان نگهداری می کند. چنین گزینه ای یک مزیت می باشد و باعث صرفه جویی در وقت می گردد، به عنوان مثال، هنگامی که می خواهید دسترسی سریع به جزئیات سخت افزار خود داشته باشد. می توانید در صورت نیاز به رسیدگی، گزارشات عمومی یا مدیریت چرخه عمر، گزارشات مرتبط با لیست موجودی و انطباق را استفاده کنید که از مزیتهای آن انطباق Firmware می باشد.
همچنین آپشن های رایگان بر روی HPE OneView Global Dashboard که کاملاً ادغام شده و گزارش های اضافی مانند ضمانت نامه و جزئیات قرارداد پشتیبانی و اطلاعات موجود به موارد پشتیبانی در دسترس مدیر IT می باشد.
5ـ طراحی دیتا سنتر:
یکی دیگر از کاربردهای داشبورد HPE OneView سازماندهی زیرساخت های شبکه است. به این ترتیب که می توانید نحوه قرارگیری رک ها را طراحی کنید. نمایش آماری که بصورت گرافیکی طراحی شده نمایش این گونه هشدارها را بسیار ساده کرده است بصورتی که نشان می دهد که سرور ها کجا نصب شده اند و به تیم های پشتیبانی، در صورت حضور در سایت، ارجاع داده می شود. هنگام بروز مشکل در مرکز داده دقیقا بخشی که در آن خطا رخ داده است را به مهندسین IT نشان داده و به آن مکان هدایت می کند. با رشد و تکامل دیتاسنتر، براحتی بروز رسانی می شود و اطلاعات واقعی و در لحظه از زیرساخت سرورها در اختیارتان می گذارد.
همچنین براحتی می توانید از تعداد دستگاه های سرور موجود در شبکه مطلع شده، نظارت کامل بر سلامت آنها، اطلاع از بروز خطاها و هشدارها و گزارش های مورد نیاز خود دسترسی داشته باشید، که اینها همه بدون نیاز به صرف هزینه اضافه، برای زیر ساخت های موجود از سرورهای نسل ۶ تا نسل ۱۰ داخل Rack و Blade را پوشش می دهد.
افزایش عملکرد با استفاده از نرمافزار مدیریتی HPE OneView:
نرمافزار مدیریتی HPE OneView با ایجاد سادگی در انجام کارها، سرعت ارائه خدمات آی تی را افزایش داده و از آنجاییکه دارای هوش نرمافزارمحور است، میتواند سطح جدیدی از اتوماسیون را برای مدیریت زیرساخت شما فراهم کند. از طرفی دیگر HPE OneView از طریق راهکارهای نرمافزارمحور و مبنی بر تمپلیت، از بروز Downtimeها جلوگیری میکند به طوری که ۶۸ درصد زمان Downtime کمتر، ۶۳ درصد زمان پیادهسازی سروری سریعتر و ۴۶ درصد زمان پیادهسازی استوریجی سریعتری را فراهم کرد.
همچنین با استفاده از این نرم افزار پیکربندی VLAN و سرور ESXi جدید، تا ۹۰ درصد سریعتر انجام میشود. در دیتاسنترهایی که تعداد دیوایسهای آنها زیاد است و به مدیریت شبانهروزی، حداکثر Uptime و مدیریت زیرساخت برای پوشش دادن سرورها، استوریج و شبکهبندی نیاز دارند، مناسب است.
HPE OneView دارای ویژگیهای زیر است:
Converged: مدیریت محاسبه، استوریج و شبکهبندی را انجام میدهد و باعث کاهش ۵۰ درصدی در استفاده از ابزارهای یادگیری، مدیریتی، اجرا و یکپارچگی میشود.
نرمافزارمحور: با استفاده از بهترین حالت در تمپلیتها زیرساخت را در مسیر درستی پیادهسازی و مدیریت میکند.
خودکار: از رابطهای کاربری برنامهنویسی اپلیکیشن در HPE OneView Rest استفاده میکند تا کلاسترینگ VMware vSphere را تنها در ۵ مرحله ساده انجام دهد و HPE OneView به عنوان مرکز اتوماسیون، انترپرایز شما را قدرتمند میکند.
استفاده از این نرم افزار باعث میشود Migration یا مهاجرت، ۵ برابر سریعتر؛ راه اندازی و پیکربندی سرورها ۹ برابر سریعتر؛ و تنظیم شبکه ۲۴ برابر سریعتر انجام گیرد که انقلابی بزرگ در زمینه نرمافزارهای مدیریتی بشمار میرود و به جرات میتوان گفت شرکتهای مشابه، از چنین نرم افزاری بیبهرهاند.
همراه با سرورهای نسل ۱۰ اچ پی، نسخه جدید HPE OneView 3.1 نیز ارایه شده است که بر موضوع نرمافزارمحوری تاکید بیشتری دارد و اچ پی وعده انتشار نسخه HPE OneView 4.0 را برای دانلود و نصب، تا پایان سال ۲۰۱۷ داده بود و هم اکنون در بازار عرضه شده است. در نسخه HPE OneView 4.0 کنسول نرمافزار، بهینهتر شده و این نرمافزار که برای مدیریت زیرساخت همگرا استفاده میشود، در نسخه جدید، مواردی شامل بهینهسازی امنیت، اضافه کردن ICMهای سرور Synergy و تغییر در مدیریت فریمورها است. این نسخه در محصولات زیر قابل استفاده است:
HPE Synergy
HPE 3PAR
HPE ProLiant BL, DL and ML
HPE Apollo
HPE Superdome X servers
آخرین نسخه ورژن ۴ این نرم افزار یعنی HPE OneView 4.20.03 در آوریل ۲۰۲۰ روانه بازار شد. نسخه ۵ یعنی HPE OneView 5.0 در آگوست ۲۰۱۹ عرضه شد و تا این لحظه، هشتمین نسخه این نرم افزار یعنی HPE OneView 5.5 در نوامبر ۲۰۲۰ منتشر شده است.
خرید انواع سرور HP از شبکه کالا بزرگترین فروشگاه اینترنتی تجهیزات شبکه در ایران با بهترین قیمت و کیفیت همراه با گارانتی معتبر
سرورهای اچ پی، سری PROLIANT خود را با نسل جدید یعنی نسل دهم بروز کرده و مدعی شده که امن ترین زیرساخت موجود در بازار را تولید کرده است. این شرکت همچنین رمز امن بودن سرور های نسل دهم خود را تکنولوژی DIGITAL FINGERPRINT می داند که در سیلیکون و Firmware آنها گنجانده شده و در صورتی که آنها همخوانی نداشته باشند، سرور بوت نخواهد شد.
در کنفرانس HPE DISCOVER که در لاس وگاس برگزار شد، آندره واتسون رئیس بخش تکنولوژیهای شرکت HPE با اشاره به ضعفهای موجود در Firmware و استفاده از آنها برای حمله به سخت افزارها افزود: ما می توانیم فناوری Fingerprint را در چیپ ILO سرورها قرار دهیم و وقتی سرور را روشن می کنید، دستگاه شما بوت نخواهد شد مگر اینکه قطعات با Firmware موجود همخوانی داشته باشد.
علاوه بر فناوری Silicon Fingerprint، نسل دهم سرور اچ پی دارای ابزار ENTERPRISE SECURITY KEY MANAGER است که به وسیله آن شرکتها می توانند همه فضاهای ابری، فیزیکی و سرورهای خود را بصورت یکپارچه امن سازند.
جالب اینکه این فناوری جدید محصول کمپانی NIARA است که شرکت HPE آن را در ماه فوریه خریداری نموده است و به کمک قابلیت هایی نظیر CLEAR PASS و BEHAVIORAL MONITORING می تواند دستگاه های آلوده در شبکه را شناسایی و از دور خارج کند.
شاخصترین تغییراتی که در نسل 10 سرور اچ پی دیده میشود، مربوط به بحث امنیت این سرورها است؛ اما در زمینه زیرساختهای نرم افزارمحور(Software Defined Infrastructure) نیز پیشرفتهای زیادی حاصل شده که این پیشرفت ها به انعطاف پذیری بیشتر و سرعت بالاتر در عملکرد سرور منتهی میشود.
خداحافظی با قطعات غیر اصلی:
نرم افزار امضای دیجیتال (Digitally Signed Firmware)، تکنولوژی جدید کمپانی اچ پی بر روی هارد دیسک نسل دهم سرور اچ پی می باشد. تکنولوژی Digitally Signed Firmware جهت جلوگیری از تغییرات مخرب به سیستم عامل ارائه شده است. مهم ترین مواردی که تکنولوژی Digitally Signed Firmware مانع تخریب و یا ورود آنها می شوند، به شرح زیر می باشد :
ـ از هارد دیسک های اورجینال و عدم فروش هارد جعلی و عرضه آن ها در بازار
ـ از ورود ویروس به سیستم عامل
ـ از سرقت اطلاعات
ـ از بین بردن اطلاعات
قطعا مهمترین بخش سرورها مقابله با حملات پیچیده باجافزارها و بدافزارها Firmware سرور است. اچ پی سرورهای نسل 10 (Gen10) خود را با بالاترین میزان امنیت به بازار عرضه کرده است.
اچ پی با ارائه تکنولوژی Silicon root of Trust، علاوه بر نرمافزار، سختافزار را نیز در امنیت دخیل کرده است. این تکنولوژی طوری طراحی شده که اگر کدهای Firmware هک شده یا مشکوک به آلودگی باشند، به طور خودکار از اجرای آن توسط سرور جلوگیری کرده و کدهای مناسب را ریکاور میکند.
از مهمترین تغییراتی که در سرورهای نسل 10 HPE میتوان به آن اشاره کرد، این است که از تمامی پردازندههای جدید اینتل تحت عنوان Intel Xeon Scalable پشتیبانی میشود. این پردازندههای اینتل، در زمینه کارایی، سرعت و امنیت پیشرفت قابل توجهی داشتهاند. پردازندههای Scalable، دارای سریهای Platinum 8100 ،Gold 5100 و Gold 6100 ،Silver 4100 و در نهایت Bronze 3100 هستند.
این پردازندهها بسته به نیازهای شما در زمینه تعداد هستهها، حجم ذخیرهسازی و یا هر دو میتوانند بین 4 تا 28 هسته را ارائه کنند. تعداد هستههای بیشتر در داخل یک کیس طبیعتا قدرت پردازش بالاتر و ماشینهای مجازی بیشتری را فراهم میکند تا با همان یک کیس بتوان از حجمهای کاری متنوع پشتیبانی کرد.
اچ پی در سرور HPE DL385 G10 از پردازندههای AMD EPYC 7000 استفاده کرده است که برای مجازیسازی و اپلیکیشنهای حافظهمحور مناسباند و هزینه مجازیسازی را تا ۵۰ درصد کاهش میدهند. این پردازندهها، ۸، ۱۶، ۲۴ و ۳۲ هسته را فراهم و از ۲ ترابایت حافظه پشتیبانی میکنند.
سرعت حافظهها، ۱۱ درصد افزایش یافته و به ۲۶۶۶ مگاهرتز رسیده است. همچنین شاهد افزایش ۶۶ درصدی در سرعت نرخ انتقال داده و پهنای باند هستیم که متعاقباً عملکرد و کارایی بهتری را خواهیم داشت. سرورهای نسل 10 اچ پی به جای ۴ کانال حافظه از ۶ کانال حافظه پشتیبانی میکنند.
یعنی به جای اینکه در هر کانال حافظه، ۳ اسلات حافظه قرار گیرد، ۲ اسلات قرار میگیرد پس به سرعت بالاتری در حافظه دست مییابیم زیرا تنها دو اسلات DIMM به ازای هر کانال داریم. پس با تغییراتی که در DIMM Lane ها ایجاد شده، به ساختار Six by Two رسیدهایم که این ساختار به ازای هر پردازنده، ۶ کانال حافظه با دو DIMM را در دسترس قرار می دهد.
علاوه بر این دارای تکنولوژی Persistent Memory یا حافظه پایدار نیز هستند. این تکنولوژی در واقع راهکار ذخیرهسازی بکار رفته در هارد است که با سرعت و طول عمر رمها ترکیب شده است و در صورت قطع جریان برق، اطلاعات موجود در رم از بین نمی رود. به همین دلیل بهترین تکنولوژی در پیوند دو دنیای استوریج و حافظه است که هم پایداری موجود در ذخیرهسازی و هم سرعت و شتاب موجود در حافظه را در کنار هم فراهم میکند.
کنترلرهای نسل 10 اچ پی در سه دسته ارائه شدهاند: سری S، سری E و سری P که کنترلر تعبیه شده در سرورهای نسل 10، کنترلر سری S، SATA HP Dynamic Smart Array S100i است.
حال پس از معرفی کامل این سرورها به معرفی تکنولوژی iLO به کار رفته در این سرورها می پردازیم.
iLO مخفف عبارت Integrated Lights-Out Management است و نرم افزار مدیریتی HPE ILO5 مخصوص سرور های hp است. اچ پی، چیپ سیلیکونی BMC مخصوص خود را طراحی کرده که از آن به عنوان HPE iLO یاد میشود. پس لازم است قبل از معرفی این نرم افزار درباره ی BMC توضیح مختصری بدهیم.
BMC مخفف عبارت Baseboard Management Controller است. BMC سرویس مخصوصی است که وظیفه آن مانیتور کردن وضعیت فیزیکی دستگاه و سخت افزار است مثلا کامپیوتر یا سرور شبکه یا هر سختافزار دیگری. این کار را با سنسورها و ارتباط با ادمین سیستم که از طریق اتصالات مستقل صورت میگیرد، انجام میدهد. BMC معمولا روی مادربورد و بورد اصلی دستگاهی که قرار است مانیتور شود، قرار دارد.
یکی از مشکلات رایج مدیریتی در میان ادمینهای شبکه، مدیریت از راه دور سرورهاست که از زمان بوت یا روشن شدن سیستم تا زمان خاموش شدن آن مورد نیاز است. برخی مدیران شبکه برای ریموت کردن به سرورها از Remote Desktop در مایکروسافت یا VNC در لینوکس استفاده میکنند، اما در ماژولهای Synergy و سرورهای پرولیانت اچ پی که شامل سرورهای Blade هم هست، پورت فیزیکی به نام iLO تعبیه شده که امکان مدیریت سرور از راه دور را از لحظه بوت شدن سیستم به شما میدهد.
تکنولوژی iLO چیست؟
تکنولوژی iLO مخصوص سرور های hp است. اچ پی، چیپ سیلیکونی BMC مخصوص خود را طراحی کرده که از آن به عنوان HPE iLO یاد میشود که یک پورت خارجی Rj-45 دارد و در کنار سایر پورتهای شبکه روی سرور قرار میگیرد.
این پورت میتواند از طریق شبکه، اتصال از راه دور به سرور را برای ادمین ایجاد کند تا امکان مانیتور کردن سختافزارهای سرور را فراهم کند. جدیدترین نسخه این تکنولوژی، iLO 5 است که همزمان با عرضه سرورهای نسل ۱۰ اچ پی به بازار، ارائه شده که قابلیتهای بهتری نسبت به نسل قبلی یعنی iLO 4 دارد.
پورت iLO یک پورت اترنت است که توانایی فعال شدن و استفاده همزمان با ابزار ROM Setup یا RBSU را دارد. امکاناتی که iLO ارایه میدهد، در بسیاری از مواقع ناجی بسیاری از مدیران شبکه به خصوص در رفع مشکل از راه دور است.
این پورت مجزا از سیستمعامل سرور، سرویسدهی میکند و از طریق Setup iLO میتوان تنظیمات مربوطه را انجام داد. این پورت یک IP آدرس به خود میگیرد و میتوان از راه دور و از طریق شبکه به آن وصل شد. بعد از انجام تنظیمات میتوان از طریق مرورگر بدون هیچ واسطی به سرور متصل شد و امکاناتی از قبیل دسترسی به BIOS و مدیریت پاور سرور مانند خاموش یا روشن کردن و یا راهاندازی مجدد آن را انجام داد.
از دیگر امکانات پورت iLO، پیکربندی، بهروزرسانی، مانیتورینگ و راهاندازی سرویسها از راه دور است. این پورت توانایی دریافت آدرس IP و حتی FQDN را نیز برای اتصال دارد و شما میتوانید با استفاده از آدرس IP یا FQDN از طریق رابط تحت وب یا کنسول تحت وبی که این سرویس در اختیار شما قرار میدهد، سرور خود را مدیریت کنید.
در واقع پورت iLO یک پورت کارت شبکه به نظر میرسد که ارتباط شبکهایِ مجزا و آدرس IP مجزا از محدوده شبکه عادی را میتواند دریافت کند و حتی امکان دریافت آدرس از DHCP را نیز دارد که به صورت پیشفرض در این تکنولوژی قرار دارد و برای تعریف IP استاتیک باید این ویژگی را OFF کنیم.
iLO زمانی به کار میرود که شما به هر دلیلی بخواهید از راه دور به سرور خود دسترسی داشته باشید. این دسترسی از نوع سطح پایین و Out of Band Management است.
Out of band Management در شبکه چه کاربردی دارد؟
در مبحث شبکه، مدیریت Out of band یعنی از کانال خاصی برای مدیریت دستگاههای تحت شبکه استفاده شود. این امکان برای اپراتور شبکه فراهم شده تا بتواند دسترسیها و محدودیتهای مطمئنی را برای استفاده از منابع شبکه ارائه دهد و امکان مانیتور و مدیریت سرور و تجهیزات شبکه از راه دور را فراهم میکند حتی اگر دستگاه روشن نباشد.
iLO تمامی زیرسیستمهای کلیدی داخلی را مانیتور میکند و میتواند مستقیما هشدارهای SNMP را به مدیریت مرکزی سرور ارسال کند حتی اگر هیچ سیستمعامل میزبانی نصب نباشد. iLO Firmware میتواند مستقیما با Smart Array Firmware صحبت کند و اطلاعاتی به دست میآورد مثلا پیکربندی لاجیکال درایوها، سلامت فیزیکی درایوها و مانیتورینگ SNMP، که انجام و ارسال میشود. پس امکان صحبت Firmware ها با هم وجود دارد و در این پروسه، مهم نیست که اصلا سیستمعاملی نصب باشد یا نه.
جهت آشنایی با SNMP به مقاله پروتکل SNMP یا پروتکل مدیریت شبکه چیست؟ مراجعه نمایید.
با وجود HPE iLO دیگر نیازی به حضور در دیتاسنتر و محل سرور نیست و از راه دور و با استفاده از رابط کاربری مرورگر وب، میتوانید به منوها و تمامی موارد مورد نیاز خود دسترسی داشته باشید.
در راهاندازی کلاسترهای نرمافزاری، استفاده از امکانات این پورت برای خاموش و روشن کردن سرور بسیار حیاتی است. به طور کلی میتوان امکاناتی که نرم افزار مدیریتی iLO در اختیار کاربران قرار میدهد را به صورت زیر دستهبندی کرد:
روشن و خاموش و ریاستارت کردن سرور
پیکربندی، بهروزرسانی، مانیتورینگ و راهاندازی سرویسها از راه دور
مانیتورینگ سرور بدون توجه به وضعیت سیستم عامل
کنترل حرارتی برای افزایش بهرهوری (اندازهگیری مقدار مصرف برق سرور)
اعمال Patch ها و آپدیتهای Firmware
ایجاد Virtual Media ها و Virtual Folder ها
دسترسی به Event های سیستم و لاگهای سرور hp
دسترسی به بایوس
امکان استفاده از نسخههای ISO موجود در کامپیوتر شما به عنوان درایو محلی سرور (Remote Media Applet)
مشاهده و مرور گزارشات و رخدادهای سختافزاری سرور
مشاهده و مرور وضعیت ماژولهای مختلف سختافزاری سرور از قبیل RAM یا CPU و…
برخی دیگر از امکاناتی که نیاز به خرید لایسنس پیشرفته (HPE iLO Advance) دارند عبارتند از:
امکان استفاده از درایوهای نوری یا Floppy سخت افزاری کامپیوتر کاربر به عنوان درایورهای سرور در هنگام مدیریت
مدیریت از راه دور سرور یا Remote Control Console که موجب میشود کاربر در شرایطی برابر با زمانی که با موس، کیبورد و مانیتور به صورت محلی در حال کار با سرور است را در اختیار داشته باشد.
امکان دسترسی به صفحه گرافیکی سرور توسط چندین کاربر
امکان نصب سیستم عامل
انجام برخی امور مدیریتی همچون به روزرسانی Firmware، مدیریت گروه رسانههای مجازی، فعالسازی مجوز یک گروه و مدیریت کنسول ضبط و پخش سرور
جهت آشنایی با تفاوت میان ویندوز سرور و لینوکس سرور به مقاله مربوطه مراجعه نمایید.
مقایسه نرم افزار مدیریتی HPE iLO5 با iLO 4:
اچ پی مدعی است امنیت در سرورهای نسل ۱۰ در بالاترین سطح قرار دارد و این امنیت بسیار بالا از ویژگیهایی است که در iLO ASIC فراهم شده است. سرورهای نسل ۱۰ اچ پی کاملا از سیستم عامل جدا و ایزوله هستند پس حتی اگر سیستم عامل هم دچار حمله هکرها شود، امکان نفوذ هکرها به فریمور وجود ندارد.
در ادامه HPE iLO 4 را با HPE iLO 5 مقایسه کرده و تفاوتهای آنها را لیست میکنیم:
1ـ سرعت دو برابری در HPE iLO 5:
سرعت در نرم افزار مدیریتی HPE iLO5 نسبت به HPE iLO 4، افزایش دوبرابری داشته که باعث میشود در پردازنده، رم و ROM Storage هم سرعت دو برابری داشته باشیم. پس سریعتر شدن همه چیز به معنی مدیریت سریعتر و کارایی بیشتر است. سادگی در آپدیت Firmware هم از دستاوردهای HPE iLO 5 است.
2ـ میانبر به Remote Console:
در HPE iLO 5 به منظور راحتی دسترسی به ریموت کنسول، در قسمت سمت چپ و پایین صفحه اول، Remote Console Thumbnail قرار گرفته است.
۳. بررسی ویژگی Active Health System:
HPE iLO، دارای قابلیت و ویژگی Active Health System یا AHS به صورت Built-in است که لاگهای AHS دارای قابلیتهای تشخیصی هستند و اطلاعات را به صورت ریموت و از راه دور جمع میکند. هر بار که سرور بوت میشود، یک Snapshot از پیکربندی سرور میگیرد و سابقه یا هیستوری پیکربندی سرورها را ایجاد میکند.
این اطلاعات، بسیار حیاتی هستند و باعث تشخیص مشکلات شده و به ادمینها و مدیران شبکه کمک میکند سرورشان را سریعتر به کسبوکار برگردانند. چیزی که در بهار سال ۲۰۱۷ و در HPE iLO 5 به Active Health System اضافه شده این است که ادمینها میتوانند فایل AHS خود را دانلود کنند و پس از آپلود آن در Active Tool System، از متخصصین و مشاورین اچ پی کمک گرفته و مشکلات را تشخیص و عیبیابی کنند.
4ـ بررسی ویژگی Service Health:
قابلیت Service Health در HPE iLO 5 قرار داده شده و به واسطه آن، در صورت بروز هر مشکلی در سیستم مثلا اگر درایوی Fail شود، خود اچ پی زودتر از ادمین و مسئول سیستم این رویداد یا Event را متوجه شده و به ادمین اطلاع میدهد.
5ـ بررسی ویژگی مانیتورینگ دما و برق
از جمله قابلیتهای نرمافزار مدیریتی HPE iLO این است که نمایش سه بعدی از دمای تمام نقاط داخل سرور ارایه میدهد. ۶۴ سنسور دماییِ متفاوت داخل سرور قرار گرفته که امکان مدیریت آنها وجود دارد. این سنسورها از الگوریتمهای جالبی استفاده میکنند که هدف آنها کار کردن فن با حداقل سرعت ممکن است که به منظور صرفهجویی در مصرف برق انجام میشود.
همه سرورهای پرولیانت از قابلیت Built-in Power Meter استفاده میکنند که مصرف برق سیستم را اندازه میگیرد. آپدیتی که اچ پی در HPE iLO 5 قرار داده این است که ظاهر زیباتر و جدیدتری فراهم کرده که متوسط مصرف برق را مانیتور میکند و حداکثر مصرف برق را نیز اعلام میکند. همچنین قابلیت تنظیم کردن Power Cap هم وجود دارد. به طور کلی وظیفه مراقبت از سرور را به عهده دارد و اجازه نمیدهد برق بیشتر از نیاز مصرف شود.
امروزه با پیشرفت های چشمگیر تکنولوژی و فناوری اطلاعات، همچنین افزایش حجم دیتا علی الخصوص در شرکت های بزرگی که اطلاعات در آنها نقش اساسی و مهمی دارد، نیاز به ذخیره سازی اطلاعات از قبل بیشتر حس شده به طوری که به امری حیاتی تبدیل شده است.
اطلاعات و دیتا با ارزش ترین و مهم ترین چیز در هر شرکت، سازمان، اداره و حتی هر شخص است که برای جمع آوری و تهیه آن سال های زیادی زحمت کشیده شده و اساسی ترین نکته در مورد آنها نگه داری و حفظ آنها در برابر خطراتی چون هک شدن و نفوذ، پاک شدن، بکاپ، آلوده شدن به انواع ویروس ها و کرم های کامپیوتری و … وظیفه هر سازمان و شخص است. این امر سبب شده تا سازمان ها به فکر ایجاد راهکارهای جدید ذخیره سازی افتاده تا بتوانند مقیاس پذیری، انعطاف پذیری و سرعت را امکان پذیر نمایند.
انتخاب یکی از روش های موجود برای ذخیره سازی اطلاعات، نیز خود بخشی مهم و تاثیر گذار در فرآیند نگه داری و حفاظت از اطلاعات می باشد، زیرا حجم اطلاعات و دیتای شما باید مطابق و مناسب ابزار ذخیره سازی باشد که انتخاب می کنید. زیرا این امر سبب می شود علاوه بر محفوظ ماندن، در صورت لزوم نیز بتوانید آن را در دسترس داشته باشید.
در دهه گذشته به دلیل قیمت و بهبود عملکرد، فضای ذخیرهسازی فلش سازمانی افزایش یافته است. اکنون، شرکت ها به دنبال کاهش صرفه جویی در انرژی و بهره وری فضا هستند. راه حل های ذخیره سازی فلش عملکرد را افزایش می دهند و سادگی عملیات را فراهم می کنند و به کسب و کارها اجازه می دهند تا بر صلاحیت های اصلی خود تمرکز کنند.
2ـ استراتژی Multi-Cloud برای ذخیره سازی سازمانی:
شرکت ها در حال اتخاذ یک استراتژی ذخیره سازی “ابر سازی” برای افزایش انتقال داده ها بین چندین ابر هستند. هدف این است که داده ها در چندین محیط محاسبه از جمله ابرهای عمومی قابل دسترسی باشند.
بخشهای IT دارای توانایی انعطاف پذیری در جمع آوری، تفکیک و ذخیره داده ها صرف نظر از داخل یا خارج بودن داده ها هستند. سازمان ها انتظار دارند سرمایه گذاری خود را در ابزارهایی مانند Kubernetes که می توانند در مدیریت بارهای ترکیبی کمک کنند، افزایش دهند.
این کار همچنین توانایی انجام خودکار دیتاهای مبتنی بر امنیت را بر حسب روش های مختلف ذخیره سازی و سیستم های چند ابری فراهم می کند.
3ـ راه حل های ذخیره سازی توسط نرم افزار:
بیشتر شرکت ها به دنبال کاهش وابستگی به دستگاه های سخت افزاری هستند. به طوری که فناوری اطلاعات در حال حرکت به سمت راه حل های ذخیره سازی نرم افزاری در حال حرکت می باشد. البته هنوز هم سخت افزار نقش اساسی را در فرآیند ذخیره سازی ایفا می کند اما سیستم های ذخیره سازی نرم افزاری سبب کاهش پیچیدگی ها خواهد شد. همچنین سبب ایجاد یک لایه امنیت سایبری، تأمین خودکار، امکان ذخیره سازی مجدد و ظرفیت ذخیره سازی را فراهم می کند.
مدیریت منابع بر اساس سیاست های تعیین شده به شرکت ها کمک می کند تا داده ها را به طور موثرتری مقیاس بندی کنند.
4ـ افزایش سرمایه گذاری در AI و ML:
ذخیره سازی اطلاعات مبتنی بر هوش مصنوعی (AI) و یادگیری ماشین (ML) پیشرفت های قابل توجهی داشته و این امر در سال 2021 نیز ادامه خواهد داشت. این فناوری ها سازمان ها را قادر می سازد تا چندین لایه داده را در قالب ساختار یافته تری جمع کنند و چندین فرآیند از جمله محافظت، آرشیو و مهاجرت داده ها را به صورت خودکار انجام دهند.
اتوماسیون هوش مصنوعی به شما در صرفه جویی در هزینه، وقت و تلاش برای سازمان ها کمک می کند و عملیات را ساده و در نتیجه چابکی را افزایش می دهد.
5ـ Non-Volatile Memory Express:
یکی دیگر از 7 روش برتر ذخیره سازی اطلاعات NVMe می باشد. NVMe یا Non-Volatile Memory Express که دو سال از فعالیت آن می گذرد، استفاده از حافظه با سرعت بالا را جهت ذخیره سازی امکان پذیر می کند. NVMe از اوایل سال 2020 مورد توجه بسیاری قرار گرفت و به سرعت به گزینه ای برای SCSI (Small Computer System Interface) تبدیل شد.
NVMe عملکرد برنامه های موجود را افزایش می دهد و برنامه های جدید را قادر می سازد تا داده ها را در زمان واقعی پردازش کنند. انتظار می رود شرکت ها از این نوع حافظه استفاده نمایند تا سرعت داده افزایش و تأخیر کاهش یابد.
6ـ تأثیر Storage Class Memory:
در طی سالهای 2019 و 2020 SCM در مرحله اولیه خود قرار داشت اما همواره در حال تکامل بود. مزیت اصلی این نوع حافظه این است که دسترسی به داده های قابل آدرس دهی بایت مانند حافظه را فراهم می کند و به حفظ بهینه عملکرد، در مجموعه داده های پیچیده کمک می کند.
SCM دارای ویژگی های NVMe و flash است و فاصله بین حافظه خارجی و ذخیرهسازی سرور را پر می کند. تا آنجا که به امنیت و یکپارچگی داده ها مربوط می شود، SCM محافظت و یکپارچه سازی داده ها را در سطح عمیق ارائه می دهد که منجر به محافظت و عملکرد بالا خواهد شد.
7ـ تقاضای بالا برای ذخیره سازی بیش از حد:
افزایش تقاضا ذخیره سازی توسط اساس نرم افزار و سیستم ابر، سبب شده تا راه حل های ذخیره سازی بتوانند بسیاری از نیازهای ذخیرهسازی را پوشش دهند.
در سال 2020 به دلیل شیوع ویروس کرونا و همه گیری آن در جهان، یک روند کاری جدیدی شکل گرفت و آن کار از راه دور است. البته لازم به ذکر است که این شرایط در سال 2021 نیز ادامه خواهد داشت و برخی از مشاغل که نیازمند حضور فیزیکی کارمند در شرکت نیستند می توانند از نیروی کار خود به صورت از راه دور استفاده نمایند. استفاده از فضای ابری Hyper-converged برای این شرایط بسیار مناسب است.
ذخیره سازی Hyper-converged، عملیات ذخیرهسازی داده و فناوری اطلاعات را برای سازمانها در هر اندازه ای را ساده می کند.
ابتدا اول در رابطه با Firmware صحبت کنیم که اصلا چی هست؟ در واقع فریمور برنامه نرم افزاری است که روی بورد سیستم یا کنترلر قرار دارد. Firmware مسئول رفتارهای سیستم هنگام روشن شدن آن است. در این مقاله قصد داریم نحوه ی اپدیت firmware های سرور hp را شرح دهیم:
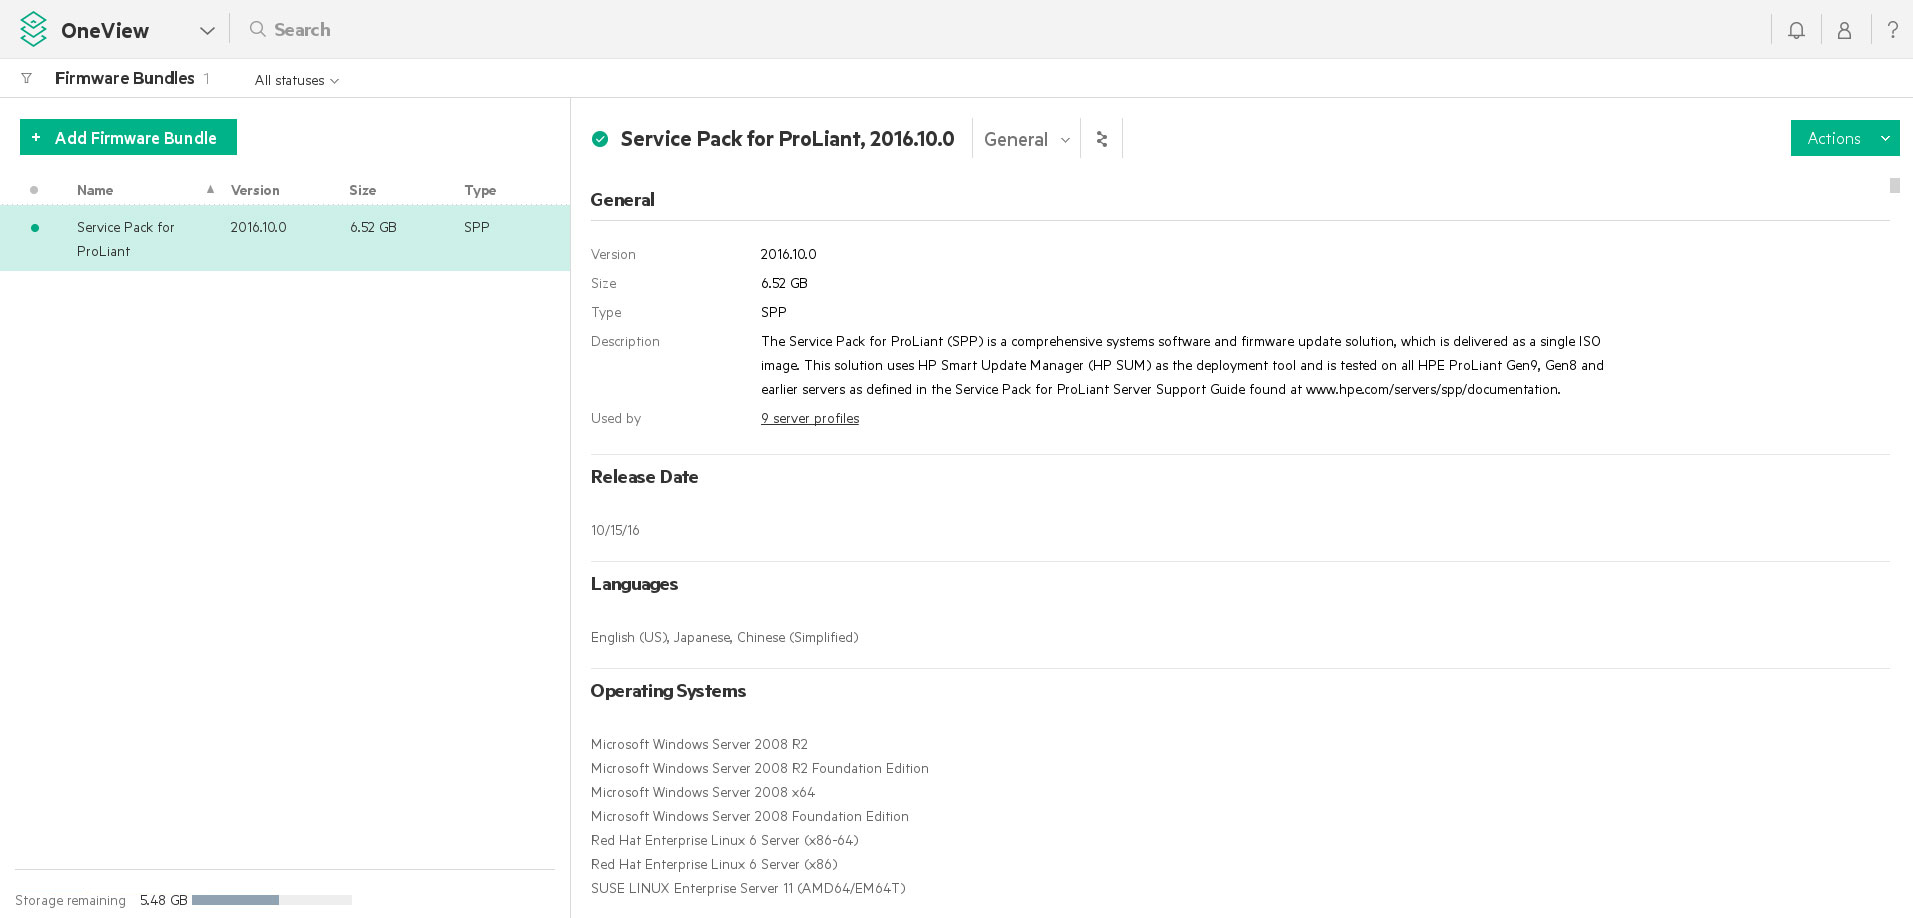
شرکت hp هر چند وقت یکبار پکیج هایی را برای بروزرسانی firmware های سرور با نام service pack for proliant (SPP) ارائه می دهید که می توانید آن را ازسایت HPEدانلود کنید. توجه داشته باشید که معمولاً ورژن هر SPP به صورت یک تاریخ نشان داده می شود که این تاریخ، زمان ارائه آن می باشد.
هر SPP می تواند شامل بسیاری از آپدیت ها برای بروزرسانی چند سرور باشد اما باید به این نکته توجه کرد که هرچه سرورها قدیمی تر شوند سهم آنها از این بروزرسانی کمتر خواهد شد. شما برای اینکه دستگاه خود را آپدیت کنید باید بدانید از کدام ورژن های ارائه شده استفاده کنید. بعضی از ورژن ها به صورت full هستند و تمامی ابزارها را آپدیت می کنند، اما در بعضی دیگر ممکن است لازم باشد شما ابزار ها را به صورت جدا آپدیت کنید.
Firmware چیست و چگونه کار میکند؟
Firmware یک برنامه نرم افزاری یا مجموعه دستورالعمل های برنامه ریزی شده روی یک دستگاه سخت افزاری است. این دستورالعمل های لازم برای نحوه ارتباط دستگاه با سخت افزار دیگر را ارائه می دهد. در واقع فریمور امکان کنترل کردن دستگاه را برای شما فراهم می کند.
بیشتر بخوانید: Firmware یا فریمور چیست؟
اما چگونه می توان نرم افزار را بر روی سخت افزار برنامه ریزی کرد؟
سیستم عامل معمولاً در فلش ROM یک دستگاه سخت افزاری ذخیره می شود. در حالی که ROM “حافظه فقط خواندنی” است، ROM فلش را می توان پاک کرد و دوباره نوشت، زیرا در واقع نوعی حافظه فلش است.
می توان firmware را “نیمه دائمی” دانست زیرا در همان حالت باقی مانده است مگر اینکه توسط به روزرسانی، به روز شود. برای اینکه بتوانید با سیستم عامل جدید کار کنید شاید لازم باشد سیستم عامل برخی از دستگاه ها مانند هارد درایو ها و کارت های ویدیو، کارت های گرافیکی، کنترلر های RAID را به روز کنید. سازندگان درایو CD و DVD اغلب به روزرسانی سیستم عامل را در اختیار شما قرار می دهند که به درایوها امکان خواندن رسانه های سریعتر را می دهد. گاهی اوقات تولیدکنندگان به روزرسانی firmware را ارائه می دهند که به راحتی دستگاه های آنها کارایی بیشتری دارند.
SPP چیست؟
سرویس پک HP یا Service Pack for ProLiant یا SPP یکی از سیستم های ارائه شده توسط شرکت HPE است که برای بروزرسانی سرورهای Proliant استفاده میشود. مجموعه ای از فریمورها، درایورها و smart component هاست که از طریق ابزار sum در محیط شما اجرا می شود. SPP در واقع پکیجی از ISO است. این راهکار، از نرم افزار SUM به عنوان ابزار پیاده سازی استفاده می کند.
Smart Update Manager (SUM) چیست؟
Smart Update Manager (SUM) و Service Pack for ProLiant (SPP) با همدیگر ایجاد Hewlett Packard Enterprise Smart Update Technology می کنند، برای حل مشکل به روزرسانی های وقت گیر، گرانی قیمت و خطا.
SUM ابزاری نوآورانه برای به روز نگه داشتن سیستم عامل، درایورها و نرم افزار سیستم HPE ProLiant ، HPE Synergy ،HPE BladeSystem و HPE Moonshot زیرساخت ها و گزینه های مرتبط با آن است. سخت افزار نصب شده و نسخه های فعلی سیستم عامل، درایورها و نرم افزار سیستم را کشف می کند، یک توصیه به روز رسانی ارائه می دهد و به روزرسانی ها را به منظور کارآمد برای کاهش تأثیر بر عملیات اعمال می کند.
رابط های مختلفی برای اعمال به روزرسانی ها فراهم می کند، بنابراین می توانید رابط متناسب با نیازهای خود را انتخاب کنید. سرورها را در حالت آفلاین یا آنلاین، به صورت محلی یا از راه دور از طریق مرورگر وب یا تعاملی یا خودکار به روز کنید.
شما می توانید سرور اچ پی مورد نیاز خود را از فروشگاه اینترنتی شبکه کالا با بهترین قیمت و کیفیت، همراه با برترین گارانتی حوزه شبکه خریداری نمایید.
ویژگی های کلیدی HPE SUM:
سهولت مدیریت سرور را افزایش می دهد: Smart Update Manager (SUM) اجازه می دهد تا تعمیر و نگهداری ادمین ها از طریق کنسولی که دارایGUI ، CLI یا تعاملی مبتنی بر مرورگر انجام شود، بنابراین زمان سفر کارکنان کاهش می یابد.
در ترکیب با Service Pack برای ProLiant (SPP)، یک راه حل کامل برای روشن و فعال نگه داشتن سیستم های HPE با جدیدترین سیستم عامل و درایورها ارائه می دهد.
ادغام های SUM با HPE OneView و HPE iLO Amplifier Pack اجازه می دهد سیستم عامل، درایور و نرم افزار سیستم را از داخل HPE OneView و HPE iLO Amplifier به روز کنید.
اطلاعات یکپارچه در مورد وابستگی ها، از جمله HPE Onboard Administrator و HPE Virtual Connect، براساس آزمایش گسترده هر Service Pack برای ProLiant (SPP)
ویژگی های استقرار از جمله گزارش های زنده که اطلاعات دقیق فرآیند به روزرسانی هدف را ارائه می دهند.
افزایش عملکرد، انعطاف پذیری و امنیت: (SUM) بدون نیاز به عوامل یا سایر نرم افزارهای نصب شده دائمی در گره های هدف فعالیت می کند.
عملکرد پایه شامل اعتبار سنجی، اختصاص خطوط اصلی در به روزرسانی هدایت شده، فیلتر پویا، فیلتر کردن با مدل سرور و امکان بارگیری خطوط اصلی از سرور
به روزرسانی های ضد دستکاری ارائه می دهد، زیرا به روزرسانی سیستم عامل فقط از طریق HPE iLO قابل دسترسی است و به صورت دیجیتالی معتبر است.
معماری بسیار کارآمد فناوری Smart Update به یک برنامه قدرتمند و در عین حال سبک با مقیاس پذیری عالی و همچنین مستقل و همچنین یکپارچه با HPE OneView ،HPE iLO Amplifier Pack و Intelligent Provening منجر می شود.
پشتیبانی گسترده از سیستم عامل آنلاین و به روزرسانی درایور، برای فعال شدن فقط به یک راه اندازی مجدد نیاز دارید که منجر به کاهش زمان خرابی می شود.
فهم و استفاده از اسناد با قالب و محتوای سازگار آسان است.
Smart Update (SUT) چیست؟
یکی دیگر از ابزار های بروزرسانی فریمور ها و درایو ها ی سرور hp در کنار sum است. ابزارهای Smart Update (SUT) یک افزونه SUM است که HPE OneView و سرورهای HPE iLO Amplifier Pack را قادر می سازد تا به صورت خودکار به روزرسانی ها را انجام دهند تا عملیات IT را کاهش دهند.
SUT یک ابزار سیستم عامل (OS) است که توانایی انجام آنلاین سیستم عامل و یا به روزرسانی درایور را از طریق شبکه مدیریت HPE iLO سرورها بدون نیاز به اعتبار سیستم عامل فراهم می کند. SUT از ویندوز، لینوکس (RedHat و VMware ESXi) پشتیبانی می کند.
HPE Smart Update Tools (HPE SUT) توانایی انجام هر دو سیستم عامل و به روزرسانی درایورهای سیستم عامل را بصورت آنلاین و بدون نیاز به داشتن مدارک در HPE OneView و بدون تخریب سرعت شبکه تولید فراهم می کند.
بیشتر بخوانید: نرم افزار مدیریتی HPE iLO5
ویژگی های HPE Smart Update Tools:
سهولت مدیریت: HPE OneView و iLO Amplifier Pack را قادر می سازد تا به طور خودکار به روزرسانی ها را انجام دهد تا عملیات IT را کاهش دهد.
پشتیبانی از وابستگی و مدیریت توالی بین درایورها و سیستم عامل.
به روزرسانی ها با استفاده از SUT از طریق شبکه مدیریت HPE iLO بدون نیاز به اعتبار سیستم عامل انجام می شود.
زمان خرابی را کاهش می دهد: Smart Update Tools (SUT) تعداد راه اندازی مجدد مورد نیاز برای فعال سازی را محدود می کند.
به روزرسانی آنلاین برای نصب سریع و به روزرسانی در دسترس است.
آموزش تصویری Service Pack For Proliant (SPP):
در ادامه قصد داریم آموزش تصویری Service Pack Proliant را توضیح دهیم:
پس از دانلود ورژن SPP موردنظر خود به صورت فایل ISO باید ان را در فلش بوتیبل شده کپی کنید. توجه داشته باشید که گاهی اوقات لازم است برای نصب یک سری برنامه ها بر روی سرور ها و استوریج های hp از برنامه ی مخصوص سرور HP با نام USB Key Utility برای بوتیبل کردن فلش استفاده کنید.
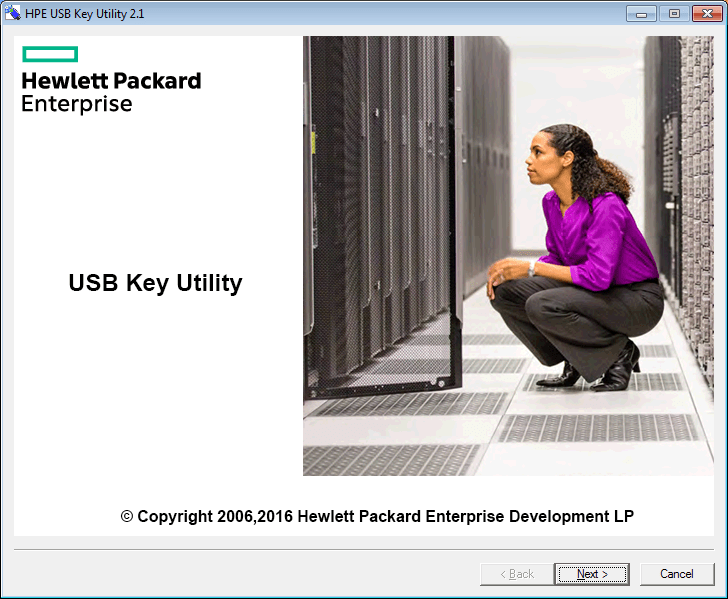
USB Key Utility یک برنامه Windows است که محتوای Intelligent Provisioning یا SPP و سایر تصاویر CD یا DVD را در درایو فلش USB کپی می کند. پس از کپی کردن داده ها در درایو فلش USB، به جای استفاده از CD یا DVD ،Intelligent Provisioning یا SPP را از درایو فلش USB اجرا کنید. این فرایند در عملیات Headless-Server سودمند است. همچنین با اجازه دادن به کاربر برای بازیابی تصاویر خود از وب و سفارشی کردن آنها در صورت لزوم، ذخیره سازی، حمل و نقل و استفاده از مطالب را ساده می کند.
ابتدا باهم آموزش USB Key Utility را خواهیم دید:
1ـ ابتدا نرم افزار USB Key Utility را از سایت HP دانلود کنید.نرم افزار را اجرا و بر روی گزینه ی NEXT کلیک کنید.
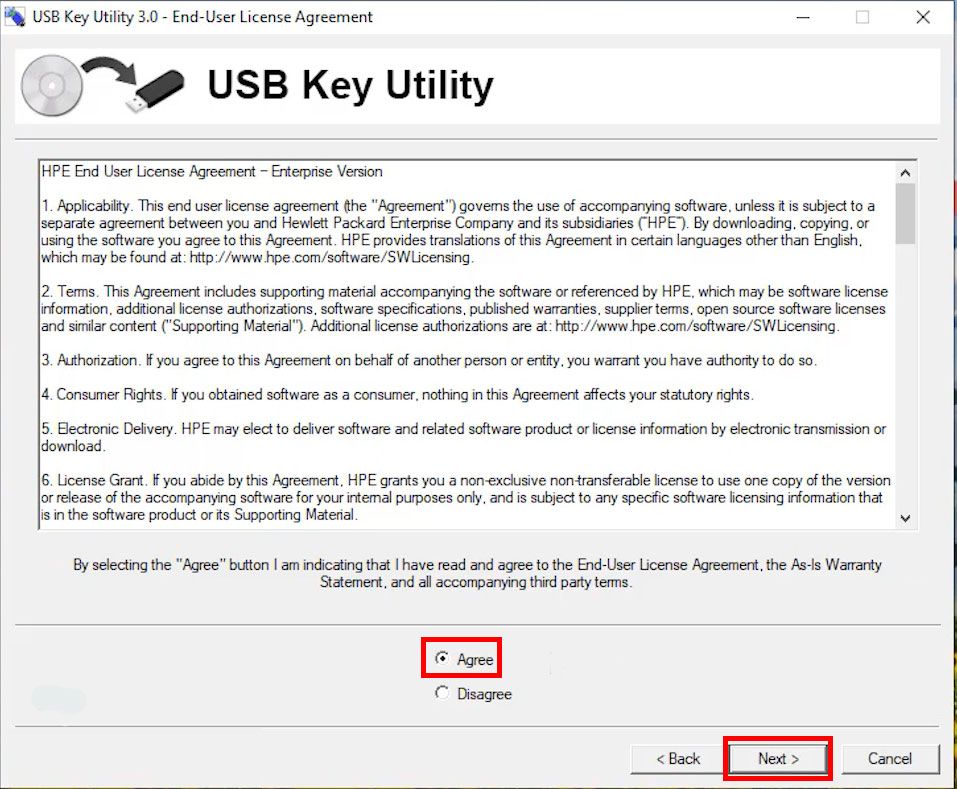
2ـ در ادامه با قبول کردن شرایط و مقررات گزینه ی NEXT را زده و ادامه دهید.
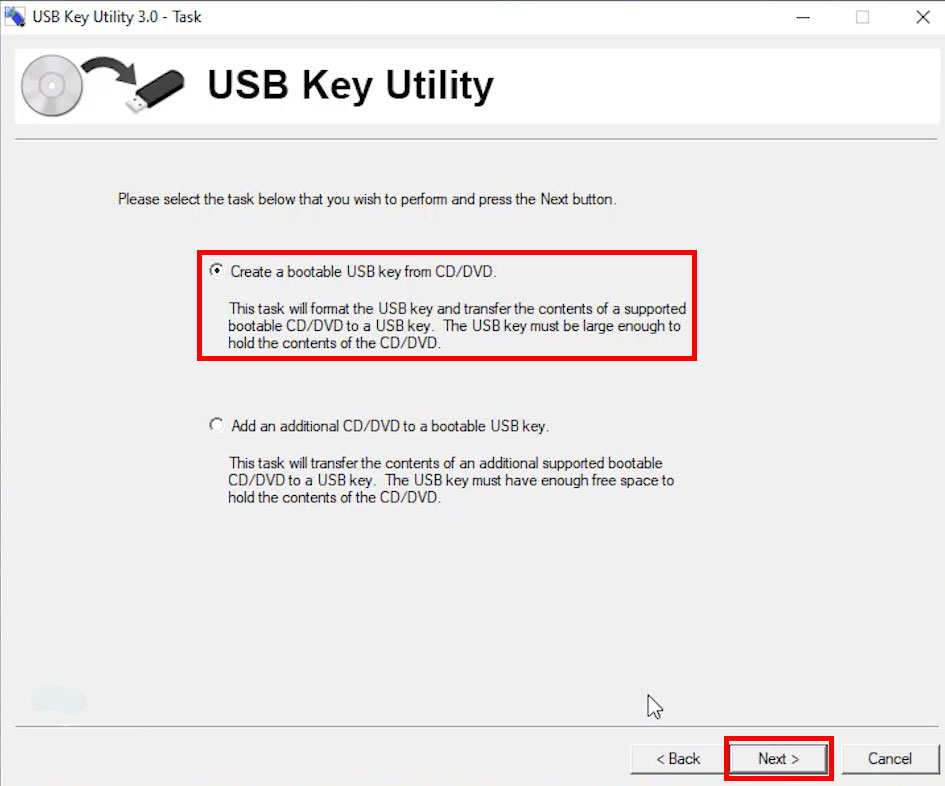
3ـ در این مرحله با توجه به این که فلش دیسک ما بوتیبل است یا خیر یکی از گزینه ها را انتخاب می کنیم: گزینه ی اول برای زمانی است که فلش ما بوتیبل نشده است و گزینه ی دوم برای وقتی است که فلش ما بوتیبل شده است بهتر است همیشه گزینه ی اول را انتخاب کنیم تا درصورتی که از بوتیبل بودن فلش خود اطمینان نداریم این کار را مجدد انجام دهیم.
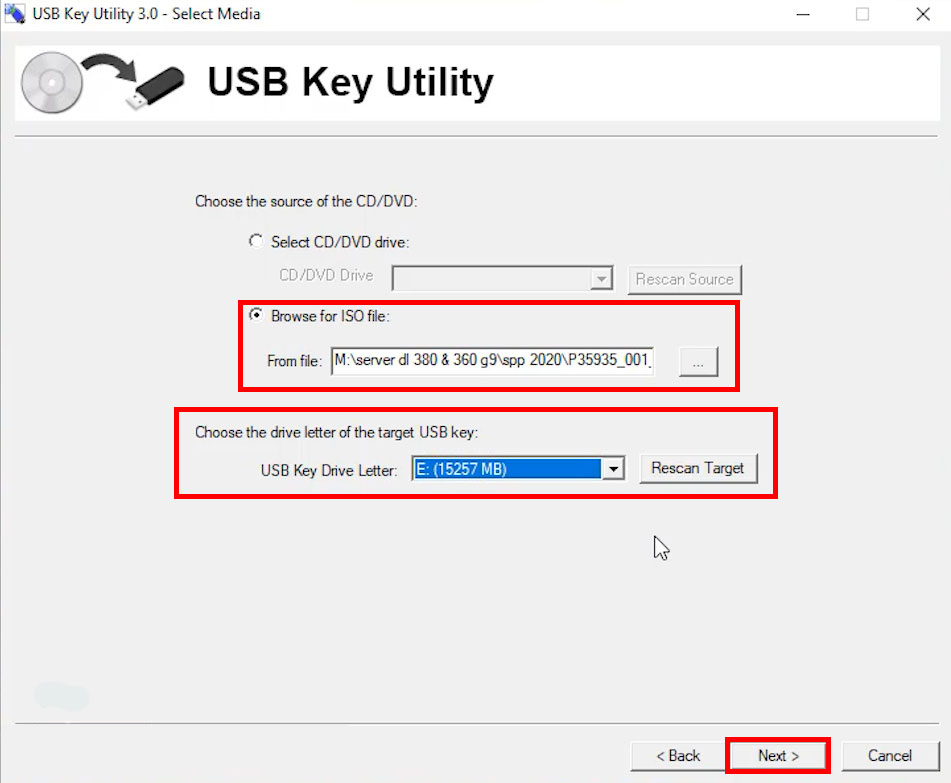
4ـ در این مرحله فایل مورد نظر را انتخاب می کنیم، گزینه ی اول برای مواردی که فایل انتخابی شما از روی CD یا DVD است، گزینه ی دوم انتخاب فایل ISO است این گزینه را انتخاب کرده و به مرحله ی بعد می رویم.
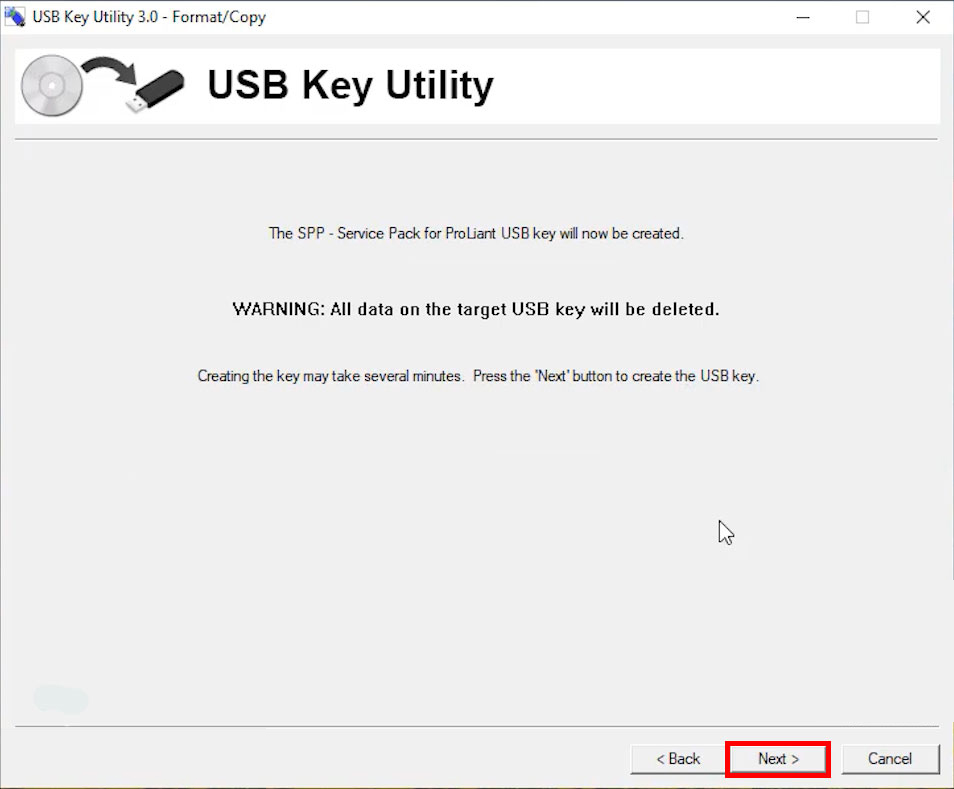
5ـ در اینجا نرم افزار هشدار میدهد که در صورت بوتیبل شدن فلش دیسک شما فرمت می شود و اطلاعات داخل ان پاک می شود OK می کنیم.
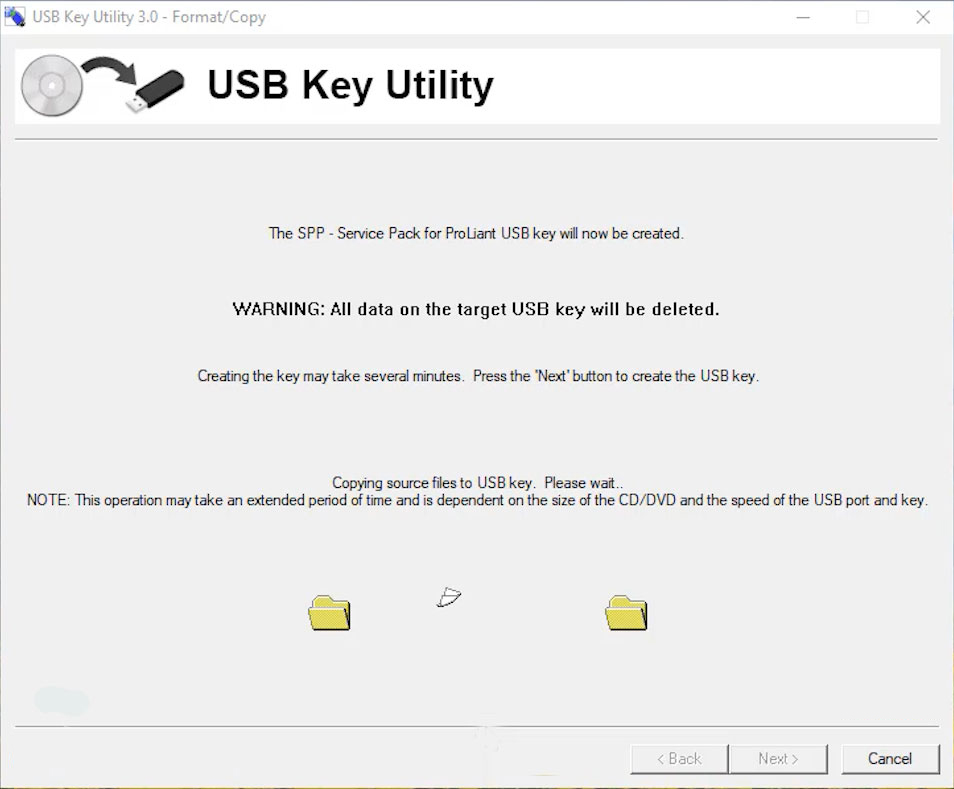
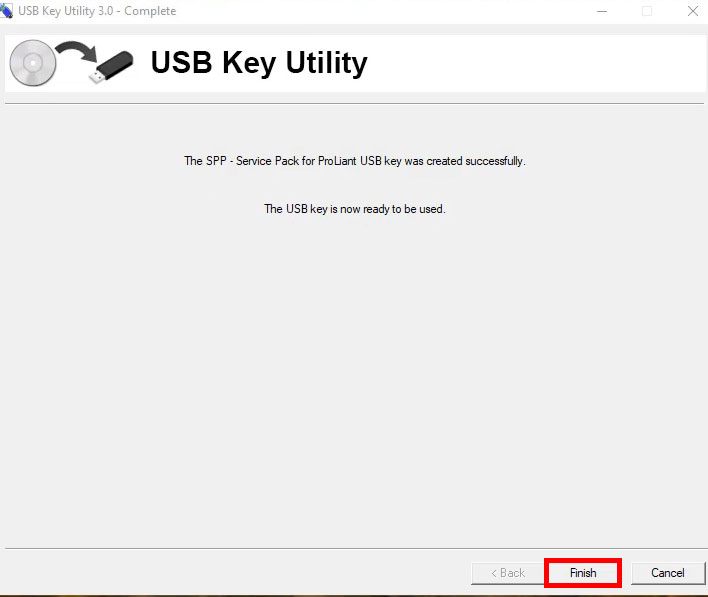
6ـ در مرحله ی اخر اطلاعات فایل ISO در داخل فلش بوتیبل شده کپی می شود. پس از پایان کار میتوانید فلش را جدا کرده و به سرور متصل کنید.
حال می توانیم Service Pack Proliant را برروی سرور نصب کنیم:
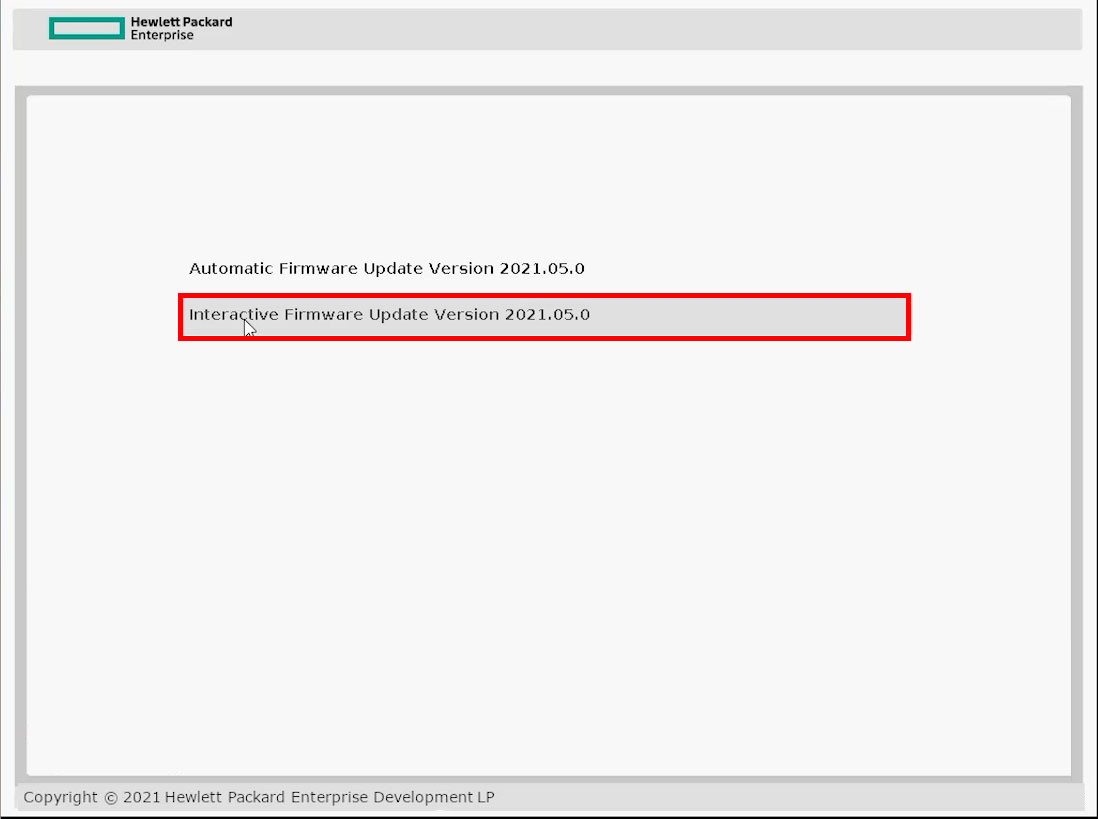
سرور را روشن یا ریستارت کرده و فلش را متصل می کنیم. پس از بوت شدن سروربا فلش تصویر زیر را مشاهده می کنیم.
1ـ با دو دستور مواجه می شویم:
ـ دستور اول بروزرسانی سرور به صورت اتوماتیک و دستور دوم بروزرسانی به صورت دستی است.
ـ گزینه ی دوم را انتخاب کرده و پیش می رویم.
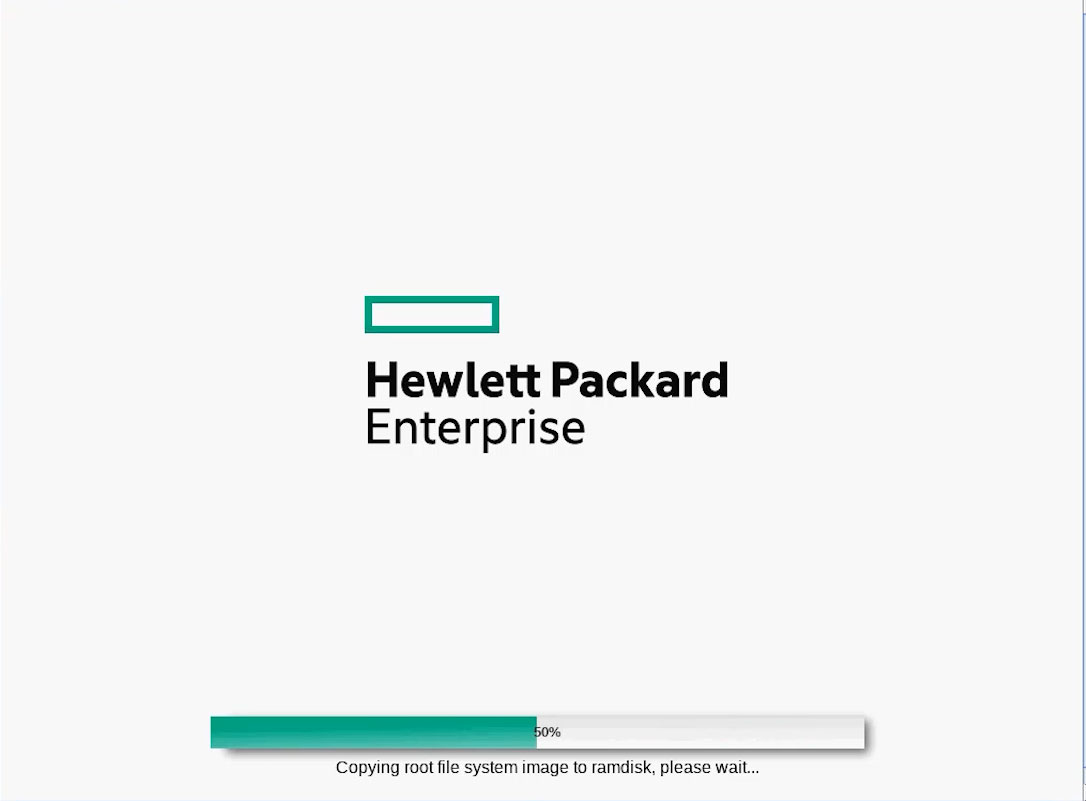
2ـ اجازه می دهیم لود شود.
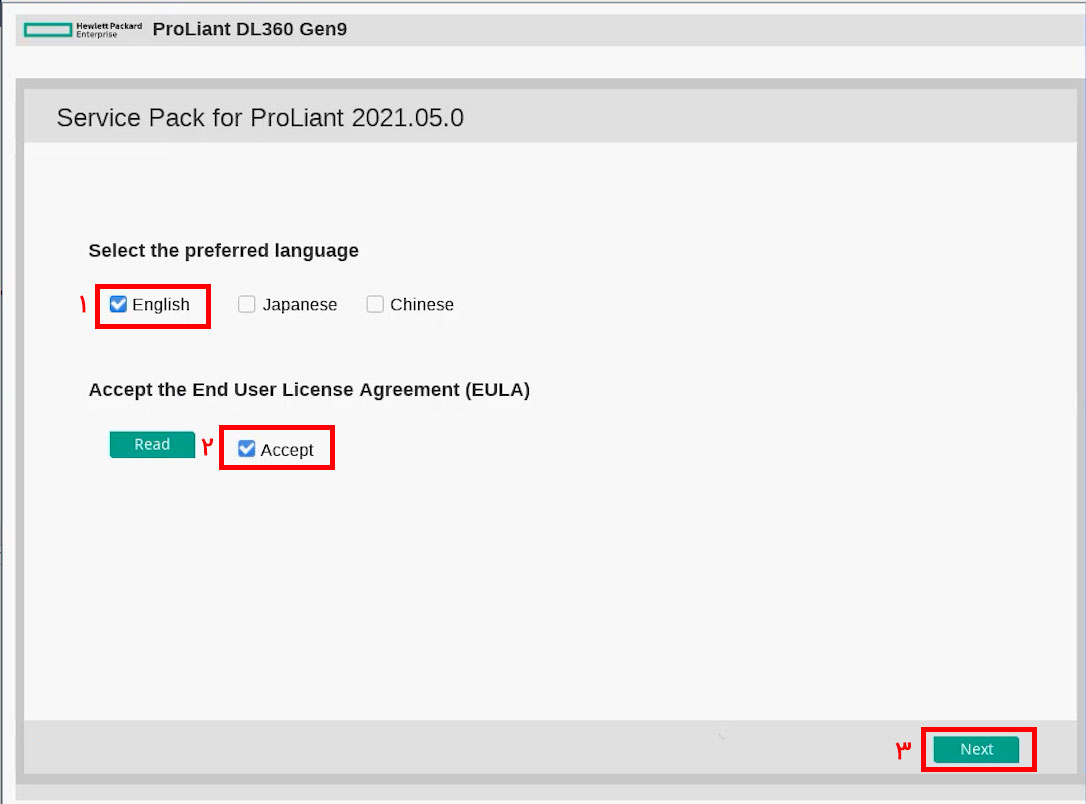
3ـ در این قسمت زبان موردنظر یعنی English را انتخاب می کنیم و گزینه ی accept را زده و next می کنیم.
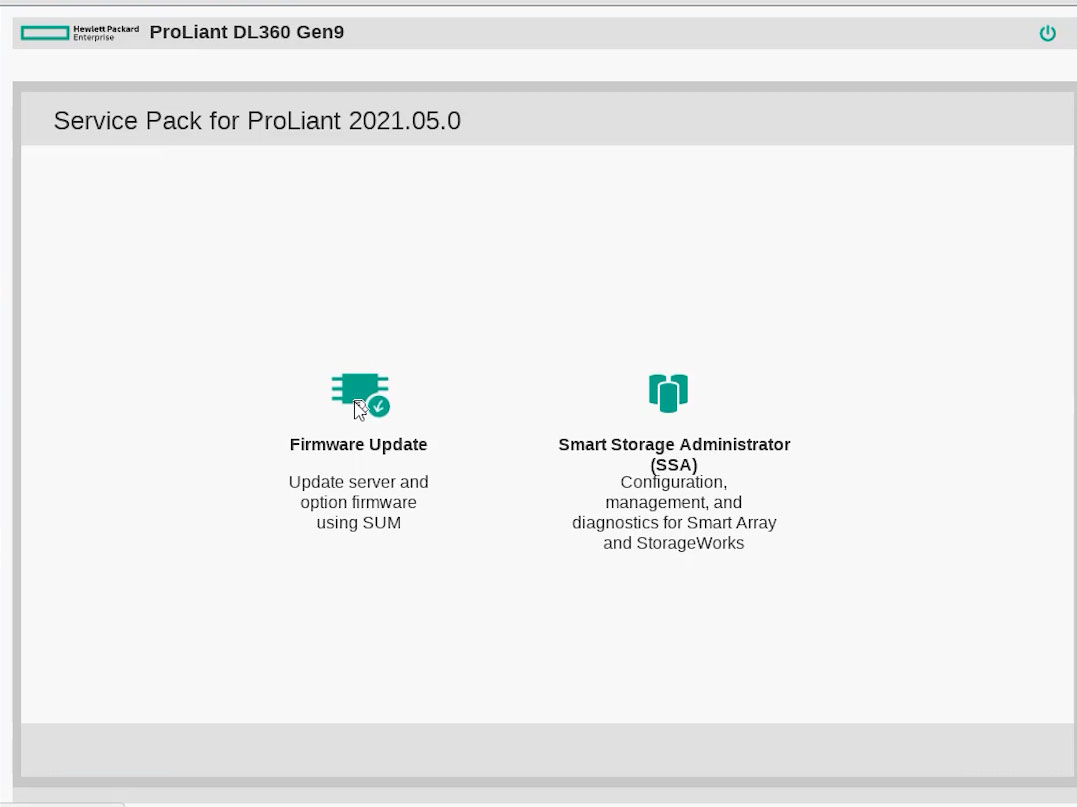
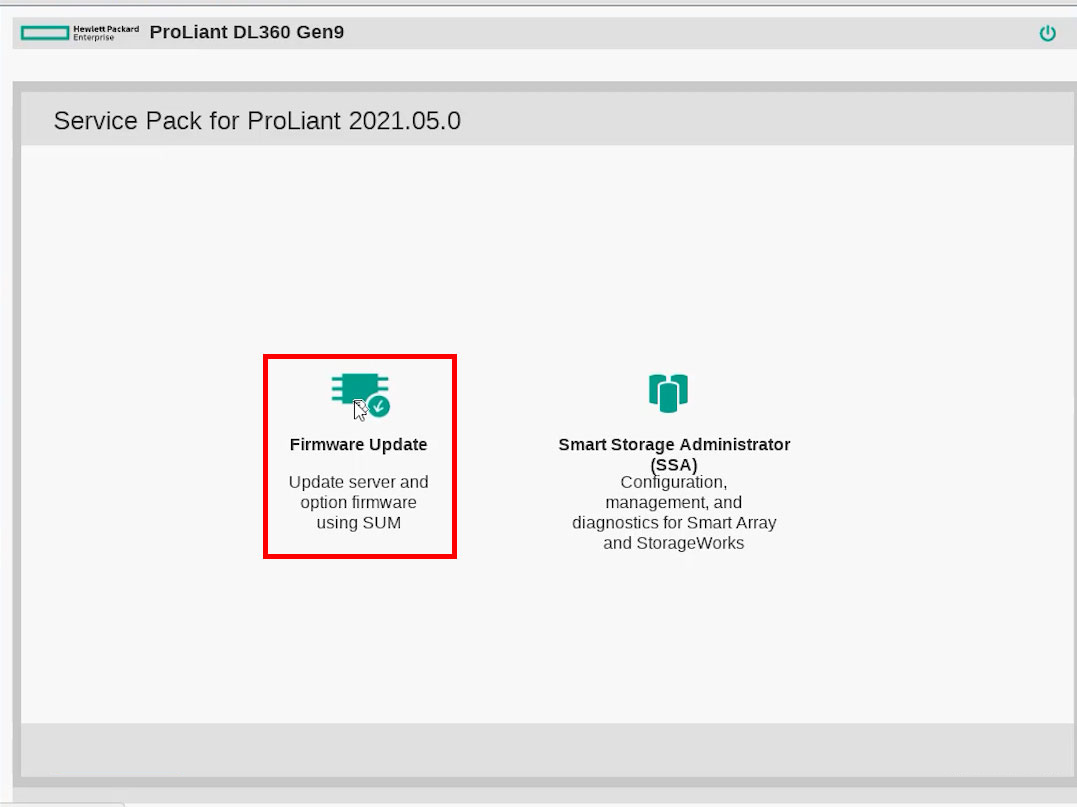
4ـ در صفحه ی بعد دو گزینه داریم: سمت چپ (Firmware Update) و سمت راست (Smart Storage Administrator SSA).در برخی از ورژن های SPP ممکن است گزینه ی سومی به نام Insight Diagnose وجود داشته باشد که برای تست سخت افزار ها در اختیار کاربران قرار می گیرد.
5ـ Firmware Update را انتخاب می کنیم.
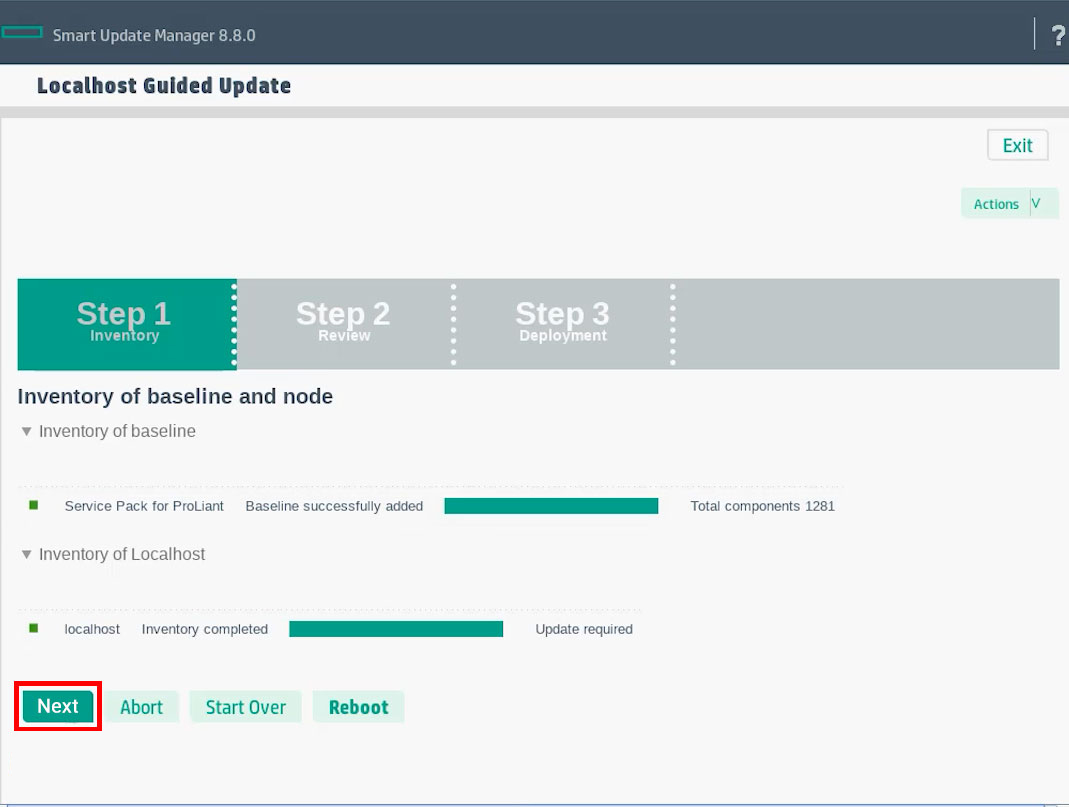
6ـ سه مرحله مشاهده می کنیم. بایداجازه دهیم مراحل یکی یکی طی شوند.
ـ مرحله 1 (inventory): در این مرحله کلیه سخت افزار ها بررسی می شوند تا مشخص شود کدام سخت افزار ها نیاز به بروزسانی دارند. اجازه میدهیم این مرحله کامل شود پس از اجرای کامل در پایین صفحه گزینه ی next فعال می شود. Next می کنیم.
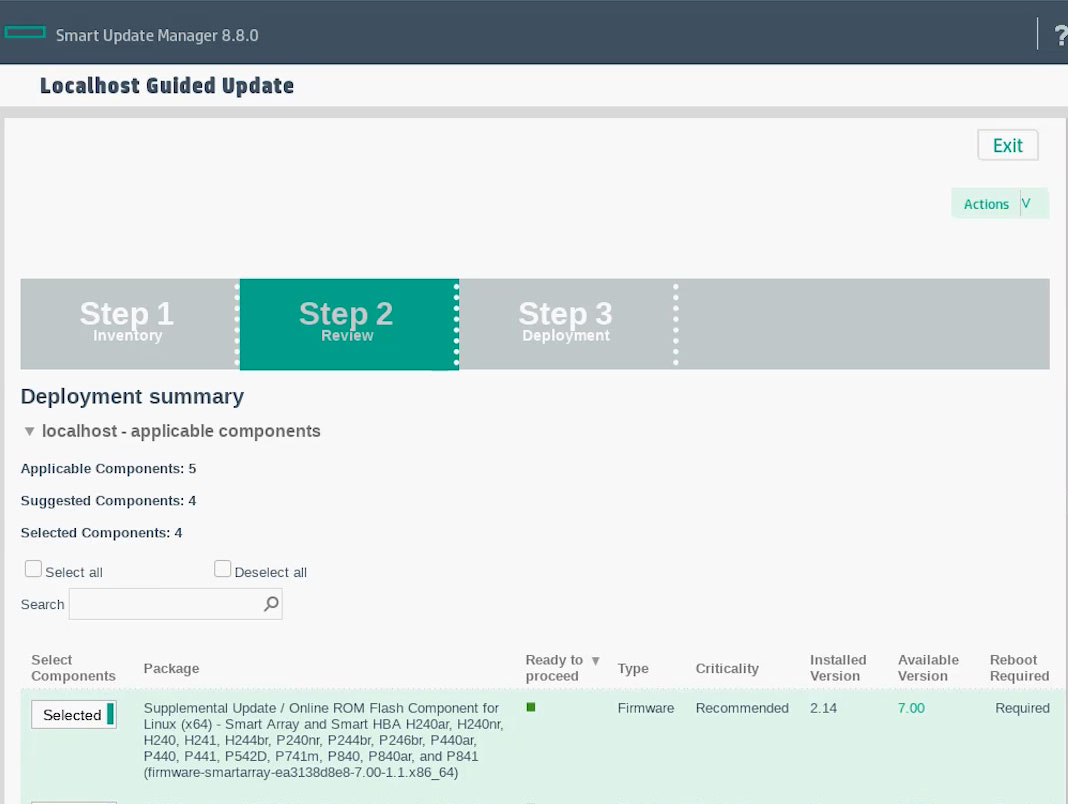
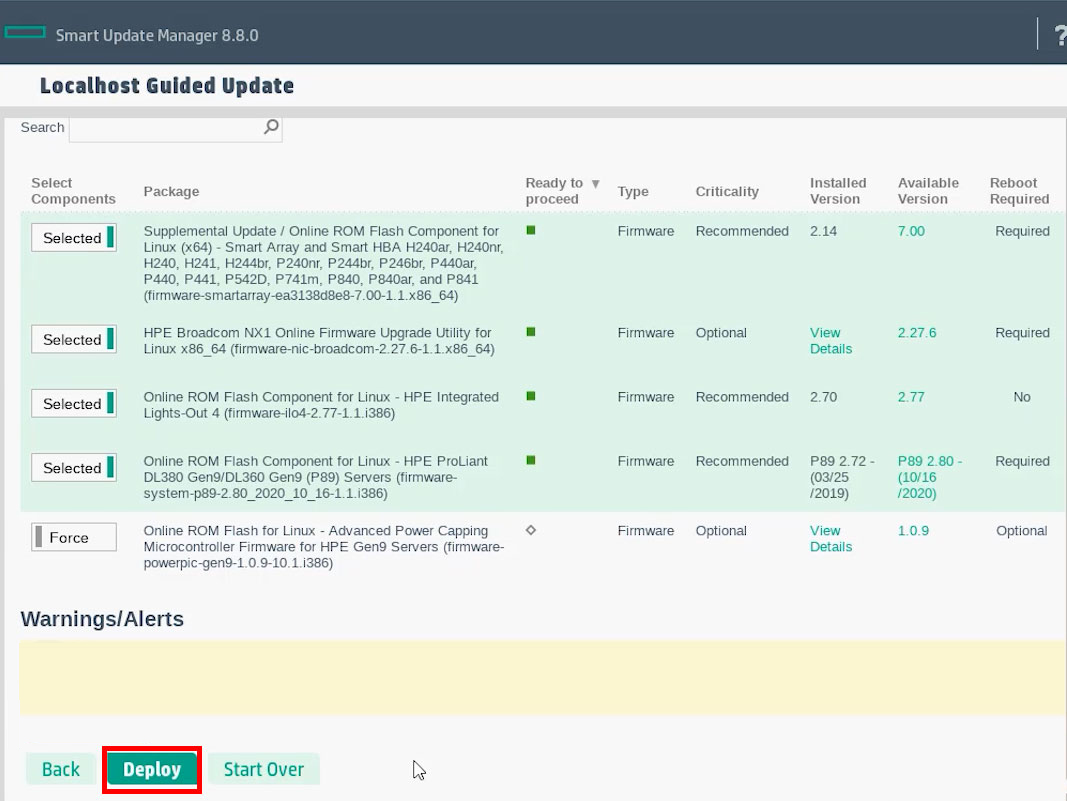
ـ مرحله 2 (review): در این قسمت ما می توانیم لیستی از سخت افزار هایی که اپدیت انها در این SPP اورده شده است را مشاهده کنیم. در سمت راست installing version و available version یعنی نسخه ی فعلی و نسخه ی جدیدتر را مشاهده می کنیم، اگر سخت افزاری نیاز به اپدیت داشته باشد گزینه ی کنار ان فعال است. اما ما می توانیم هرکدام را که خواستیم فعال یا غیرفعال کنیم سپس در پایین صفحه گزینه ی deploy را می زنیم.
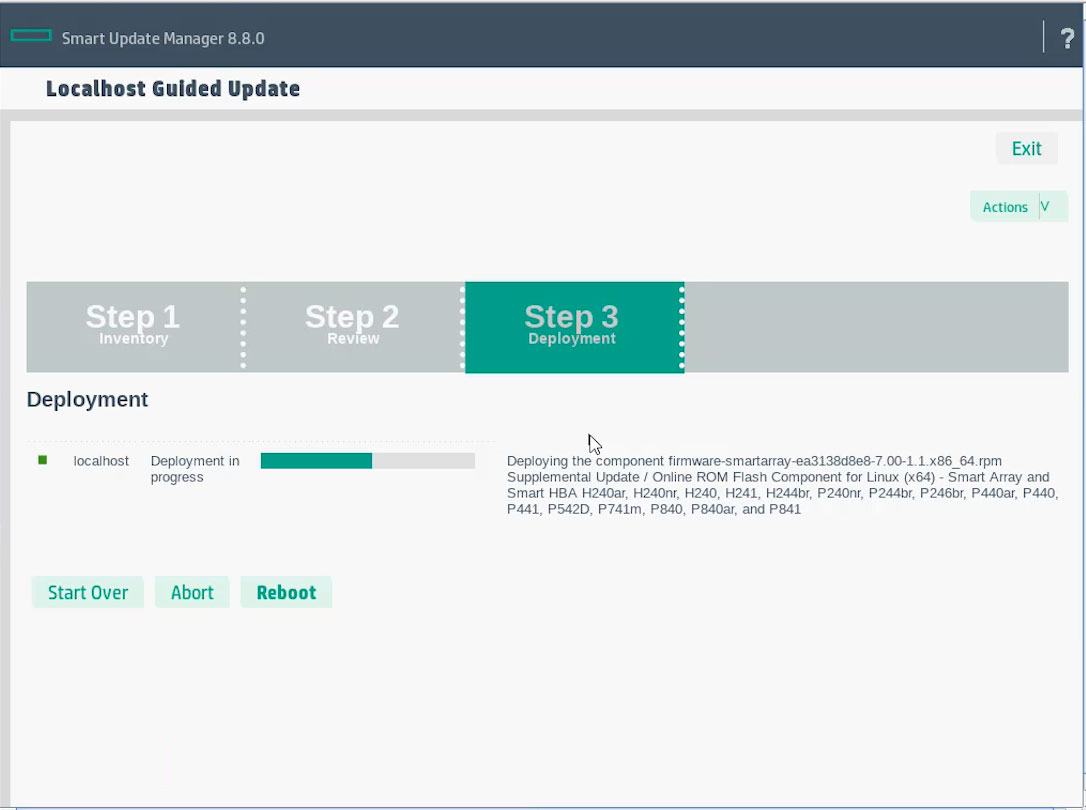
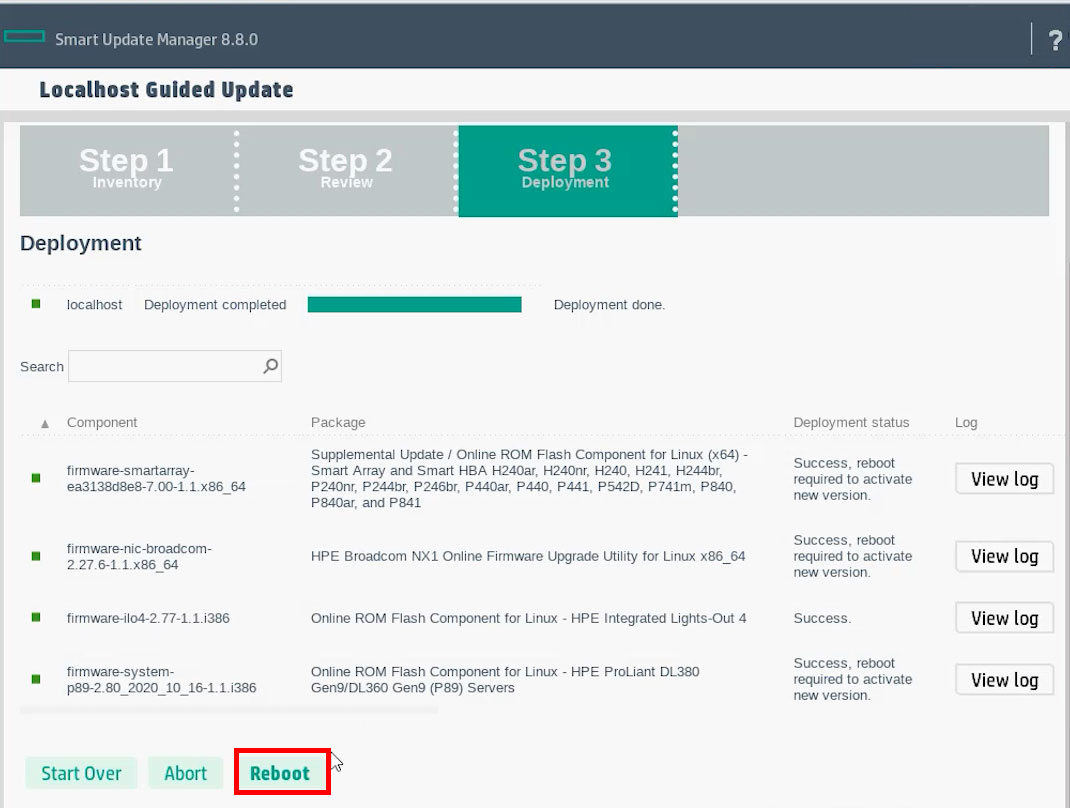
ـ مرحله 3 (Deployment): در این مرحله تمام بروزرسانی های که در مرحله ی قبل انتخاب کردیم انجام می شوند. این مرحله ممکن است کمی زمانبر باشد. پس از پایان دکمه ی Reboot را زده و اجازه میدهیم سرور ریستارت شود.
اکنون کار به اتمام رسیده وسرور ما اپدیت شده.
توجه داشته باشید در حالی که گزینه ی اول که اپدیت به صورت اتوماتیک است را انتخاب کنید، مستقیم به مرحله 3 می روید و سیستم به طور خودکار تمامی سخت افزارهای در دسترس را شناسایی کرده و اپدیت می کند.
با افزایش استفاده بشریت از انواع فناوری ها، اصطلاحاتی مانند پشتیبان گیری یا Backup دیگر برای اکثر مردم ناشناخته نیست. البته، مفهوم بک آپ مدتها قبل از آنکه نامگذاری شود، وجود داشته است. برای مثال سند یا اطلاعات مهم برای جلوگیری از Data Lost، در مکانی جدا کپی و ذخیره می شد. به این ترتیب، در صورت آسیب دیدن فایل اصلی، می توان با مراجعه به نسخه ای که در مکانی امن و متفاوتی نگهداری می شد، اطلاعات موجود در آن را بازیابی کرد. وقتی این مفهوم توسط افراد و شرکتها در زمینه تکنولوژی پذیرفته شد، ویژگیهای اصلی آن تغییر نکرد. به سادگی، منابع جدید در دسترس قرار گرفتند تا روند تهیه نسخه پشتیبان، آسان تر و سریعتر شود.
در دنیای امروز اطلاعات نقش اساسی را در پیشرفت یک کسب و کار ایفا می نماید. به همین دلیل از دست دادن آن ها می تواند مشکلات زیادی را برای یک شرکت و یا سازمان به وجود آورد. Data Lost ممکن است با خرابی یک سیستم و یا حذف اتفاقی یک فایل صورت گیرد. به یاد داشته باشید خطر از دست دادن دیتا همیشه در کمین است به همین دلیل همیشه خود را برای این اتفاق آماده کنید.
تنها راه جلوگیری از Data Lost پیاده سازی یک سیستم پشتیبان گیری بسیار قوی و متداول است. البته لازم به ذکر است که اکثر شرکت ها امروزه از این روش ها استفاده می کنند اما برخی دیگر هنوز هم این مساله را جدی ندانسته و فکری برای انجام آن ندارند. روش های مختلفی برای پشتیبان گیری از رایانه های شما وجود دارد و استفاده از چندین فرم پشتیبان گیری، خطر از بین رفتن پرونده های ارزشمند شما را به حداقل می رساند.
انواع روش های بک آپ گیری از اطلاعات:
به طور کلی سه روش بک آپ گیری وجود دارد که شامل:
ـ Full
ـ Differential
ـ Incremental
حال در ادامه به تعریف هر کدام، تفاوت های میان آنها و انتخاب بهترین گزینه مناسب برای کسب و کار شما خواهیم پرداخت.
ـ Full:
پشتیبان گیری کامل و یا Full Backup کاملترین نوع پشتیبان گیری است که در آن از کل داده های انتخاب شده پشتیبان تهیه می شود. این داده ها، شامل پرونده ها، پوشه ها، برنامه های SaaS، هارد درایوها و غیره است. نکته مهم در تهیه پشتیبان کامل، حداقل زمانی است که برای بازیابی اطلاعات لازم است. با این حال، از آنجا که از همه اطلاعات یک باره پشتیبان تهیه می شود، در مقایسه با سایر نسخه های پشتیبان، زمان آن بیشتر طول می کشد.
مسئله مشترک دیگر در اجرای پشتیبان گیری کامل این است که فضای ذخیره سازی بیش از حد زیاد است. به همین دلیل اکثر مشاغل تمایل به تهیه نسخه پشتیبان کامل دارند و گهگاه آن را با پشتیبان differential یا incremental ترکیب می کنند. این باعث کاهش بار فضای ذخیره سازی و افزایش سرعت پشتیبان گیری می شود.
ـ Differential:
در اینجا نیز نقطه آغاز بکاپ گیری Differential وجود یک بکاپ Full اولیه است. سپس از همه داده ها که از زمان آخرین بکاپ کامل (full backup) تغییر کرده باشند، بکاپ گرفته می شود. در مقایسه با بکاپ های افزایشی، differential backup اکثر داده هایی که در بکاپ های اخیر تغییر کرده اند را ذخیره نمی کند، تنها داده هایی ذخیره می شوند که نسبت به بکاپ کامل اولیه تغییر کرده اند.
در اینجا مثالی زدیم تا شما بهتر مفهوم Differential Backup را متوجه شوید:
روز اول – تهیه نسخه پشتیبان کامل
روز دوم – تهیه نسخه پشتیبان Differential: همه تغییراتی را که بین روز 1 تا 2 رخ داده اند را پوشش می دهد.
روز سوم – برای تهیه نسخه پشتیبان دیفرانسیل برنامه ریزی کنید. این یک کپی از تمام داده هایی است که از روز 2 تغییر کرده اند (این شامل پشتیبان گیری کامل در روز 1 + پشتیبان دیفرانسیل) و روز 3 است.
ـ Incremental:
اولین اقدام در سیستم Incremental Backup، پشتیبان گیری Full است. این سیستم بعد از Full Backup فقط از آخرین تغییرات نسخه پشتیبان تهیه می کند. بدین صورت در هر مرتبه اجرای فرآیند Backup گیری، از کل فایل ها و فولدرها مجددا Backup گرفته نخواهد شد و تنها از تغییرات و داده هایی که بعد از آخرین Backup گیری افزوده شده اند، نسخه پشتیبان تهیه می شود.
خوب قطعا مزیت این روش این است که سرعت Backup گیری نسبت به Full Backup بسیار بالاتر است و به علاوه فضایی که برای ذخیره داده ها استفاده می شود ، نسبت به Full Backup نیز کمتر است . فرآیند Restore با توجه به اولین Full Backup ی که در این روش گرفته می شود هم با سرعت کمتری نسبت به Full Backup انجام می شود و هم نسبتا پیچیده است. اما با این حال این روش با توجه به زمان و فضای کمی که به خود اختصاص می دهد، در بسیاری از شبکه ها مورد استفاده قرار می گیرد .
جدول زیر به طور کامل تفاوت میان این سه نوع روش مختلف Backup را نشان می دهد:
Incremental
Differential
Full
Low
Medium
High
Storage Space
Fastest
Fast
slowest
Backup Speed
Slowest
Fast
Fastest
Restoration Speed
Most recent full backup & all incremental backups since full backup
Most recent full backup & most recent differential backup
Most recent backup only
Media Required for Recovery
no duplicated files
Stores duplicated files
Stores a lot of duplicate files
Duplication
اشتباهات رایج هنگام استفاده از روش های بک آپ گیری از اطلاعات:
اکنون که برخی از موضوعات پیرامون اهمیت پشتیبان گیری را بررسی کردیم، بیایید با برخی از اشتباهات متداول در طول مراحل روش های بک آپ گیری از اطلاعات آشنا شویم:
1ـ عدم اقدام به Backup گیری: این بدون شک رایج ترین اشتباه است. خیلی اوقات پشتیبان گیری یا به دلیل عدم دسترسی به آن یا به دلیل عدم اطلاعات کافی صورت نمی گیرد.
2ـ ذخیره نسخه های پشتیبان در همان سخت افزار: ایده تهیه نسخه پشتیبان، تهیه نسخه ای برای نگهداری است. آن کپی باید در مکانی متفاوت از محل نگهداری پرونده های اصلی ذخیره شود. اگر آنها در همان سخت افزار ذخیره شده باشند و سخت افزار آسیب دیده ببیند، نسخه های پشتیبان به همراه نسخه اصلی از بین خواهد رفت.
3ـ عدم آزمایش از سلامت Backup: تهیه نسخه پشتیبان شامل یک سری فرایندها است و تنها کپی کافی نیست. فایل Backup یک فایل فشرده است به همین دلیل پس از انجام آن حتما از سلامت فایل اطمینان حاصل نمایید.
4ـ عدم انجام Backup به صورت پی در پی: تهیه نسخه پشتیبان به طور منظم بسیار مهم است، خصوصاً اگر اطلاعات به طور مکرر به روز می شوند. به عنوان مثال تصور کنید که شما در حال نوشتن کتاب هستید و فقط در اول هر ماه یک نسخه پشتیبان تهیه می کنید. اگر پرونده در پانزدهم ماه گم شود، شما فقط یک نسخه از آن به دو هفته قبل خواهید داشت و تمام کارهایی را که در این دوره انجام داده اید را از دست خواهید داد.
انتخاب سیستم Backup گیری مناسب برای کسب و کار شما:
پس از مطالعه انواع روش های بک آپ گیری از اطلاعات، حال نوبت به انتخاب سیستم مناسب می رسد که بتواند نیازهای شما را بر طرف نماید.برای مثال اگر شما حجم بالایی از داده دارید، به یک استراتژی نیاز دارید که از قدرت ترکیبی یک نسخه پشتیبان Full و incremental استفاده می کند.
در حقیقت نمی توان گفت که کدامیک از سیستم ها و روش های تهیه Backup از دیگری بهتر است. این شما و نیاز سازمان شماست که تعیین خواهد کرد که کدام روش مناسب تر است.
به طور کلی حمله DDoS به عنوان یکی از خطرناکترین حملات در شبکه های کامپیوتری به حساب می آید که نحوه تشخیص آن بسیار مشکل است و حتی به سختی می توان آن را رفع کرد. پس شناخت روش های نفوذ شاید بتوان تا حدی از آن جلوگیری کرد.
حمله dos چیست؟
قبل از هر چیز حمله DoS را بررسی نماییم. تصور کنید سروری، در حال ارائه یک سرویس کاربردی است و به درخواستهای مختلف کاربران پاسخ میدهد. هر سرور، ظرفیت محدودی برای پاسخگویی به درخواستهای کاربران دارد و اگر به آستانه اشباع برسد، قادر نیست در زمان مناسب به درخواستها پاسخ دهد.
پس هکرها از همین ظرفیت محدود سوء استفاده کرده و عملکرد سرور را مختل می کند. به این صورت که اگر کاربر به صورت مستمر به سرور درخواست ارسال کند، سرور با توجه به محدود بودن ظرفیت آن از دسترس خارج می شود.
معمولا DoS attack از طریق یک کامپیوتر و آدرس آیپی ثابت پیاده سازی میشود، به همین دلیل در برخی موارد امکان اضافه کردن آدرس آیپی حملهکننده به فهرست سیاه وجود دارد.
DDoS Attack چیست؟
حمله DDoS نوعی حمله سایبری است که برای ایجاد اختلال در بازدید عادی یک سایت یا سرویس استفاده می شود. این حمله بر روی سیستم عامل های مختلف، از جمله وب سایت ها و بازی های ویدیویی تأثیر می گذارد.
در یک حمله DDoS، زیرساخت سرور که یک سرویس آنلاین به آن متکی است، ترافیک غیر منتظره ای را تجربه می کند و آن را مجبور می کند که در حالت آفلاین قرار گیرد.
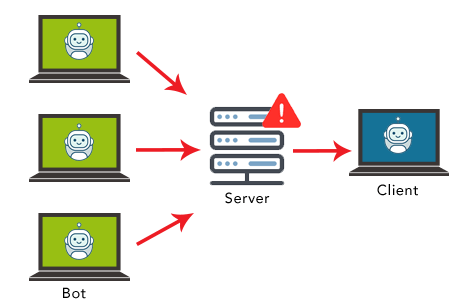
برای انجام حملات DDoS ممکن است از گروهی از ماشین های متصل به اینترنت استفاده شود. لازم به ذکر است این ماشین ها شامل کامپیوترهای متصل به اینترنت هستند. مجموعه دستگاه های مورد استفاده برای یک DDoS به عنوان botnet شناخته می شوند. مهاجمان DDoS از بدافزار برای کنترل دستگاهها استفاده می کنند تا از راه دور حملات را هدایت کنند. تشخیص بین botnet و یک دستگاه عادی دشوار است زیرا متاسفانه سیستم عامل ها به طور معمول botnet را به عنوان دستگاه های اینترنتی معتبر تشخیص می دهند.
شما می توانید جهت اطلاعات بیشتر در رابطه با روش های ذخیره اطلاعات به مقاله 7 روش برتر ذخیره سازی اطلاعات در سال 2021 مراجعه نمایید.
تفاوت میان حملات DoS و DDoS:
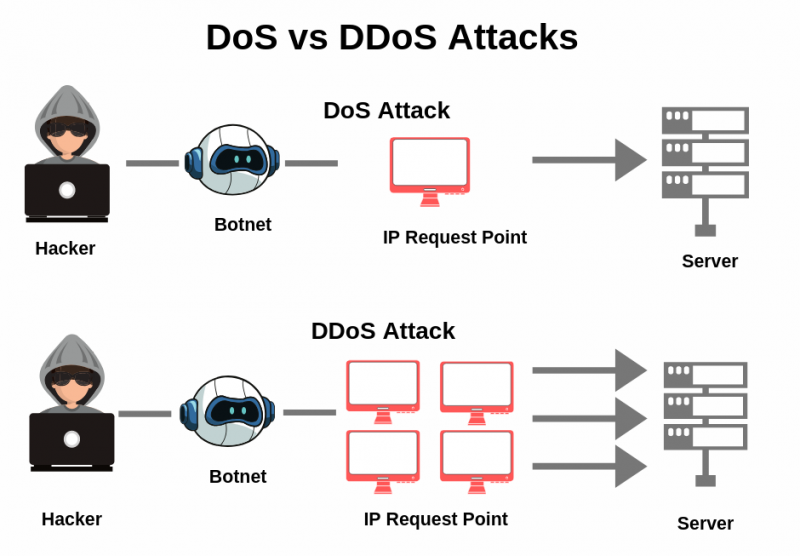
DOS حملات و DDOS حملاتی هستند که در آن نفوذگر با ارسال درخواستهای زیاد به یک کامپیوتر یا سرور آن را از دسترس خارج می کند.
در حملات Dos نفوذگر از یک سیستم درخواستها را ارسال میکند. ولی در حملات DDos که نوعی حمله Dos محسوب میباشد، حملات از طریق چند سیستم صورت میگیرد. در این نوع حملات نفوذگر امکان دارد از کامپیوتر شما برای حمله به سیستم دیگری استفاده کند به شکلی که کنترل کامپیوتر شما را به دست گرفته و از آن برای حمله به دیگر سرویسها استفاده کند.
در کل هدف از هر دو نوع حمله DoS و DDoS خارج نمودن سرور از دسترس کاربران میباشد.
انواع حملات DDoS چیست؟
حملات DDoS به سه گروه تقسیم می شوند:
ـ حملات حجمی یا Volumetric:
رایجترین نوع حمله دی داس به شمار می رود که در این روش زیرساخت شبکه از طریق اشغال پهنای باند از کار می افتد.
ـ حملات بر پایه TCP:
در این روش با سو استفاده از حالت Stateful طبیعی پروتکل TCP، عملکرد سرورهای Load-Balancer و فایروالها مختل میشوند.
ـ حملات لایهی برنامه یا Application Layer:
در این روش به قسمتی از یک برنامه کاربردی یا سرویس لایه هفتم حمله میشود.
حملات جدیدی از ترکیب هر سه روش و همچنین افزایش مدت زمان و مقیاس، در حال افزایش هستند.
معرفی 7 نوع جدید از حمله DDoS:
در اینجا ما به هفت نوع از این حملات اشاره خواهیم کرد و در ادامه خواهید دید که چگونه این هفت نوع جدید از حمله DDoS بر امنیت شما در فضای آنلاین تأثیر می گذارند؟
1ـ پروتکل Windows Remote Desktop:
پروتکل دسکتاپ از راه دور Windows (RDP) برای اتصال کامپیوتر از طریق شبکه استفاده می شود. پروتکل مایکروسافت اتصال کامپیوتر از طریق شبکه را برای افراد آسان کرده است.
تحقیقات Netscout نشان می دهد که از Windows RDP برای تقویت حملات DDoS و بهره برداری از بردارهای جدید استفاده شده است. پروتکل نمودار کاربر (UDP) یکی از مولفه های مهم مورد استفاده مهاجمان برای انجام حملات DDoS با سرورها بوده است.
در واقع UDP یک پروتکل ارتباطی است که برای انتقال صدا و فیلم استفاده می شود. سرعت آن به این صورت است که قبل از انتقال داده، ارتباط برقرار نمی کند. این معایب مختلفی دارد، از جمله گم شدن بسته ها در حمل و نقل و آسیب پذیری در برابر حملات DDoS.
بر اساس این تحقیقات اگرچه از همه سرورهای RDP سواستفاده نشده است، اما مجرمان اینترنتی از RDP ویندوز برای پرش و تقویت ترافیک ناخواسته برای حملات DDoS خود استفاده کردند. مهاجمان از سیستم هایی استفاده کردند که احراز هویت RDP بر روی پورت UDP 3389 بالای پورت استاندارد TCP3389 فعال بود. مهاجمان، بسته های UDP را قبل از انعکاس در دستگاه های هدف، به پورت های UDP در سرورهای RDP ارسال می کردند.
2ـ سرورهای Jenkins:
Jenkins یک سرور open-source است که برای توسعه نرم افزار استفاده می شود. از یک سرور Jenkins می توان برای انجام وظایف حیاتی توسعه نرم افزار، از جمله ساخت، آزمایش، استقرار و یکپارچه سازی مداوم استفاده کرد.
هنگامی که یک آسیب پذیری شناسایی می شود، امکان شروع حملات DDoS با Jenkins را فراهم می کند. در حالی که این قسمت های آسیب پذیر برطرف شود، برخی از خطرات DDoS موجود در سرورها را مشخص می کند.
محققان امنیتی کشف کردند که یک مهاجم می تواند با استفاده از پروتکل Jenkins UDP (در پورت UDP33848) حملات DDoS را تقویت کند و ترافیک سرور را به هدف مورد نظر برساند.
سپس هکرها می توانند با استفاده از سرورهای آسیب پذیر Jenkin تا 100 برابر ترافیک را افزایش دهند. این اختلال باعث می شد سرورها فریب خورده و دیتا ها را به طور مداوم و پی در پی برای یکدیگر ارسال کنند که می تواند خرابی های زیادی را ایجاد نماید.
3ـ پروتکل کشف پویا خدمات وب (WS-DD):
پروتکل کشف پویا خدمات وب (WS-DD) یک پروتکل کشف چندپخشی است که برای مکان یابی سرویس ها یا دستگاه ها در یک شبکه محلی استفاده می شود. برای مثال ویدئو مانیتورینگ و پرینت نمونه ای از فعالیت های WS-DD به شمار می روند.
تحقیقات نشان می دهد که مجرمان اینترنتی از WS-DD به عنوان تکنیک تقویت UDP استفاده کرده اند. در سال 2019، هکرها بیش از 130 حمله DDoS را با استفاده از بیش از 630،000 دستگاه برای تقویت حملات DDoS با این پروتکل انجام داده اند.
با افزایش استفاده از دستگاه های اینترنت اشیاء، این نوع از حملات می تواند نگران کننده باشد.
4ـ آسیب پذیری DDoS در 5G:
نسل جدید اینترنت یعنی 5G سبب بهبود سرعت پاسخگویی شبکه های بی سیم خواهد شد. نسل پنجم تلفن همراه با پهنای باند بهتر و فناوری پیشرفته، افراد و دستگاه ها را به یکدیگر متصل می نمایند. با این حال، افزایش تعداد دستگاه های متصل می تواند باعث افزایش خطر حملات DDoS شود.
همانطور که شبکه اینترنت اشیاء همراه با معرفی 5G رشد می کند، شرایط برای حملات DDoS می تواند گسترده تر شود. تعداد زیادی دستگاه آسیب پذیر و محافظت نشده در اینترنت اشیاء وجود دارد. به ناچار، پیشرفت های امنیتی بسیاری در مراحل اولیه پیاده سازی، برای یک شبکه جدید مانند 5G ایجاد خواهد شد.
آسیب پذیری ترکیبی دستگاه های اینترنت اشیا و ساختار امنیتی جدید شبکه های 5G ممکن است دستگاه های 5G را به عنوان هدفی آسان برای مجرمان اینترنتی خلاق قرار دهد. مجرمان اینترنتی احتمالاً از 5G برای گسترش پهنای باند حملات DDoS خود استفاده می کنند.
پهنای باند اضافی می تواند تأثیر حملات را افزایش دهد. در صورتی که از پهنای باند برای اشباع شدن پهنای باند هدف استفاده می شود.
5ـ ACK DDoS با امواج ضربان دار:
شرکت زیرساخت وب Cloudflare حمله DDoS را مشاهده کرد که ترافیکی را در امواج ضربان دار، مشابه ضربات طبل، ارسال می کند. سازندگان این حمله برای فریب سیستم های امنیتی از روش کم مرسوم در ارسال ترافیک استفاده کرده اند. حمله توزیع شده جهانی به مدت دو روز با استفاده از گره برای ارسال تعداد مساوی بسته با نرخ برابر شروع شد. بیش از 700 حمله شناسایی و کنترل شد.
6ـ حملاتMulti-Vector:
حملات Multi-Vector شامل استفاده ترکیبی از تکنیک های مختلف برای انجام حملات به برنامه و لایه های داده است. در واقع در سال های اخیر، حملات Multi-Vector دارای محبوبیت بیشتری برای هکرها برای حمله به سیستم عامل ها می باشد. دفاع از Multi-Vector می تواند بسیار دشوار باشد، زیرا تهیه منابع برای پاسخ به حملات چند وجهی دشوار است.
با اجرای پروتکل های بیشتر در اینترنت، بردارهای حمله که مجرمان اینترنتی می توانند استفاده کنند افزایش می یابد. پیشرفت های سخت افزاری و نرم افزاری در سراسر جهان فرصت های جدیدی را برای مجرمان اینترنتی فراهم می کند تا حملات جدید را تجربه کنند.BitTorrent ، HTML و TFTP از جمله بردارهای حمله ای هستند که معمولاً مورد استفاده قرار می گیرند.
7ـ Botnets موثر بر دستگاههای Android:
Botnets جدید، از دستگاه های اندرویدی برای راه اندازی حملات DDoS استفاده می کند. Botnets و Matryosh، برای اجرای حملات از یک ابزار خط فرمان، از Android Debug Bridge (ADB) در کیت توسعه نرم افزار Android (SDK) Google استفاده می کند.
ABD به توسعه دهندگان اجازه می دهد تا از راه دور دستورات را بر روی دستگاه ها اجرا کنند.
ADB یک سیستم احراز هویت نیست. این بدان معناست که مهاجم ممکن است با فعال کردن Debug Bridge در دستگاه Android از آن سواستفاده کند. همچنین به راحتی می توان از راه دور به چنین دستگاه دسترسی داشت. وقتی Matryosh روی دستگاهی اجرا می شود ، یک پروکسی TOR بدست می آورد تا فعالیت خود را پنهان کند. این امر می تواند شناسایی نرم افزارها و حملات مخرب را برای سیستم های نرم افزاری ضد ویروس بسیار دشوار کند.
شما می توانید کلیه تجهیزات شبکه مورد نیاز خود را از فروشگاه اینترنتی شبکه کالا با بهترین قیمت و کیفیت، همراه با گارانتی معتبر خریداری نمایید.
انواع مختلف بردارهای حملات DDoS:
بردارهای مختلف حمله DDoS عبارتند از:
ـ حمله ICMP Floodچیست؟
پروتکل Internet Control Message Protocol (ICMP) یک پروتکل لایه (3) شبکه است که توسط تجهیزات شبکه برای تشخیص مشکلات ارتباط شبکه استفاده می شود. ICMP عمدتاً برای تعیین اینکه آیا داده ها به موقع به مقصد مورد نظر خود می رسند یا نه استفاده می شود. معمولاً پروتکل ICMP در دستگاه های شبکه مانند روترها استفاده می شود. ICMP برای گزارش و آزمایش خطا بسیار مهم است، اما میتواند در حملات DDoS نیز استفاده شود.
این حمله به این صورت است که حمله کننده پیام های بیشماری را برای قربانی ارسال می کند تا نهایتاً سرور از دسترس خارج شود. اگر این پیام ها از طریق سیستم های مختلفی ارسال شود به این معنی است که نوع حمله DDoS است. حال سوء استفاده از این روش به چند طریق صورت می گیرد:
ـ ساده ترین روشی که هکرها استفاده می کنند ارسال پیام های Ping برای سرور هدف است. چون این پیام ها در قالب Ping ارسال می شود به آن Ping Flood attack نیز گفته می شود. هنگامی که این اتفاق می افتد اولین کاری که کارشناسان امنیتی به جهت رفع این مشکل اقدام می کنند غیر فعال کردن پروتکل ICMP می باشد. البته با این کار امکان استفاده از فرمان Ping نیز از بین می رود.
ـ روش دوم هکر توسط سایر دستگاه ها برای دستگاه هدف پیام Ping ارسال می کند. در این روش حجم بالایی از پیام Ping ارسال شده در حالیکه هویت هکر مخفی باقی می ماند.
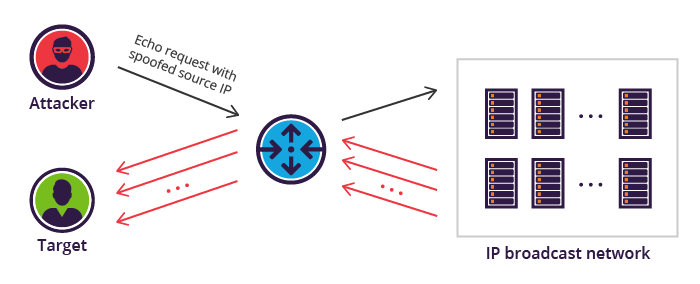
ـ روش سومی که از طریق آن حمله صورت می گیرد Smurf attack نام دارد. در این روش محاجم از طریق سایت مبدأ بسته اطلاعاتی ارسال می کند، این اطلاعات در کل شبکه پخش شده و سایر سیستم ها به جای ارسال پاسخ به سایت مبدأ آن را به سایت هدف ارسال می کنند. در نتیجه سایت هدف به دلیل عدم آمادگی و ناشناس بودن بسته ها، امکان پاسخگویی نداشته و اصطلاحاً Crash می شود.
شما می توانید جهت آشنایی بیشتر با پروتکل ICMP به مقاله پروتکل ICMP چیست و چگونه کار می کند؟ به همراه ویدئو مراجعه نمایید.
ـ Syn Flood چیست؟
این حمله بر پایه نقض ذاتی پروتکل TCP به وجود می آید و هیچ راه حلی ندارد.
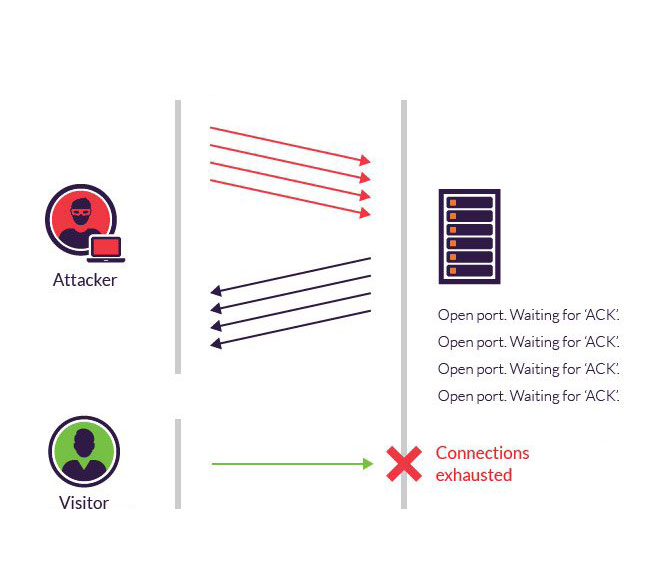
برای مثال کلاینت یک عدد را با پیام SYN برای سرور ارسال میکند تا سرور از این عدد برای شمارهگذاری بستههای ارسالی به سمت کلاینت استفاده کند. در ادامه سرور پاسخ خود را در قالب، یک پیام ACK در تایید دریافت SYN و یک پیام SYN با هدفی مشابه پیام SYN قبلی برای کلاینت ارسال میکند. در انتها اگر کلاینت پاسخ ACK را ارسال کند، اتصال TCP برقرار میشود. شما روزانه بر مبنای این مکانیزمِ ارتباطی با سرورها و سایتها ارتباط برقرار میکنید.
اما زمانی را در نظر بگیرید کاربر پیام SYN اولیه را ارسال و پاسخی از سرور دریافت میکند، اما ACK نهایی مورد نیاز برای برقراری ارتباط را برای سرور ارسال نمیکند. سرور این ارتباط را باز نگه داشته و برای دریافت پاسخ به انتظار مینشیند.
اگر این کار ادامه پیدا کند و درخواستها زیاد شوند، سرور همواره در حالت انتظار برای دریافت پاسخ برای هر کانال ارتباطی قرار میگیرد و با توجه به محدودیت در منابع به سایر درخواستهای کاربران پاسخ نخواهد داد و سرویس دهی دچار اختلال میشود که به آن Syn Flood گفته می شود.
ـ UDP Flood چیست؟
هر دو حمله DoS و DDoS از بردار UDP Flood استفاده می کنند. در شرایط عادی هنگامی که یک بسته UDP برای سرور ارسال می شود، سرور بسته را دریافت و طبق برنامه ای که مربوط به پورت مقصد است آن را تحویل می دهد. اگر هیچ پورت مقصدی درکار نباشد سرور یک پیام ICMP با عتوان Destination Unreachable برای مبدأ ارسال می کند.
اگر هکر به صورت مداوم بسته ICMP را به شکل تصادفی برای پورتهای مختلفی از سرور ارسال کند، سرور اشغال شده و دیگر فرصتی برای پاسخگویی به درخواستهای کاربران باقی نمیماند.
گاهی در حملههای UDP Flood، از تغییر آدرس آیپی برای عدم شناسایی آدرس اصلی استفاده میشود. در این روش، شناسایی مبدا حمله تقریبا ناممکن است و هنگامی که پیامهای icmp از جانب سرور ارسال میشوند برای آدرسهای آیپی دیگری میروند و در عمل شبکهای که هکر برای این منظور از آن استفاده کرده به مرز اشباع نمیرسد و حمله تداوم پیدا میکند.
برای پیشگیری از بروز UDP Flood، میتوان ارسال پیامهای ICMP را تا حد امکان محدود کرد یا بهطور کل سرویس فوق را روی سرور غیرفعال کرد. پیامهای ICMP بیشتر برای اطلاعرسانی وضعیت شبکه استفاده میشوند و غیرفعال کردن آنها تاثیری بر عملکرد سایر سرویسها ندارد.
فایروالها نیز تا حدودی قادر به مقابله با این حمله هستند. از طرفی بهتر است سرویسهای غیرضروری که از پروتکل UDP استفاده نمیکنند غیرفعال کرد و پورتهای مربوط به آنها را بسته نگه داشت و تنها تعدادی از آنها که ضروری هستند مثل پورت ۵۳ که سرویس DNS از آن استفاده میکند را باز نگه داشت.
ـ حمله http flood چیست؟
این حمله از طریق ارسال درخواست های مبتنی بر http و استفاده بیش از حد از منابع سرور انجام می شود و بیشتر از طریق دستورات Get و Post پیاده سازی می شود. این حمله به پهنای باند کمی احتیاج داشته در نتیجه شناسایی و پیشگیری از بروز آن کمی دشوار است.
ـ روش Get:متد get به منظور دریافت اطلاعات از سرور استفاده میشوند. هنگامی که هکرها تصمیم میگیرند از آن استفاده کنند، شروع به ارسال تعداد زیادی درخواست میکنند. حمله با متد get نسبت به متد post به منابع بیشتری برای پیاده سازی نیاز دارد، اما پیچیدگی کمی دارد. در بیشتر موارد برای پیادهسازی حمله فوق از باتنتها استفاده میشود.
ـ روش Post: دومین دستوری که هکرها به سوء استفاده از آن میپردازند، متد POST است. این متد برای ارسال یک فرم یا اطلاعات برای سرور استفاده میشود. هر فرمی که برای سرور ارسال میشود باید در یک پایگاه داده ثبت شود که این فرآیند، زمانبر و از نظر پردازشی سنگین است. هنگامی که هکرها تصمیم میگیرند از این متد سواستفاده کنند، به اندازهای درخواستهای post برای سرور میکنند که پهنای باند سرور برای درخواستهای ورودی پاسخگو نباشد یا سرور منابع زیادی را صرف درخواستهای مرتبط با پایگاه داده کند و دیگر منابعی برای پاسخگویی به درخواستهای دیگر نداشته باشد.
برای مقابله با این حملات می توان از روش های مختلفی استفاده کرد:
ـ از الگوی کپچا برای شناسایی کاربر واقعی استفاده کرد.
ـ WAF یا web application firewall که قادر به ارزیابی الگوهای رفتاری کاربران هستند و مانع ورود ترافیک مشکوک به زیرساختها میشوند. جهت آشنایی بیشتر به مقاله WAF یا Web application firewalls چیست مراجعه کنید.
ـ حمله DNS flood چیست؟
از پیچیده ترین حملات می توان به DNS Flood اشاره کرد که در برخی منابع از اصطلاح حمله تقویت شده amplification attack برای توصیف آن استفاده میکنند. در حمله DNS Flood، هکر بستههایی با اندازه بسیار کم ارسال میکند که سرور را مجبور به پاسخگویی میکند، پاسخگویی که زمانبر هستند و توالی آنها باعث میشود منابع سرور بیهوده هدر روند.
در این حمله، هکر درخواستهای DNS زیادی را بر مبنای مکانیزم جعل آدرس آی پی برای سرور ارسال میکند. البته در روش فوق هدف، سرورهای DNS هستند که نقش دامین کنترلرها را بر عهده دارند.
منابع سرور در حملات DNS flood به هدر میرود درنتیجه سرور قادر به انجام وظیفه DNS خود نیست.
ـ حمله Slowloris چیست؟
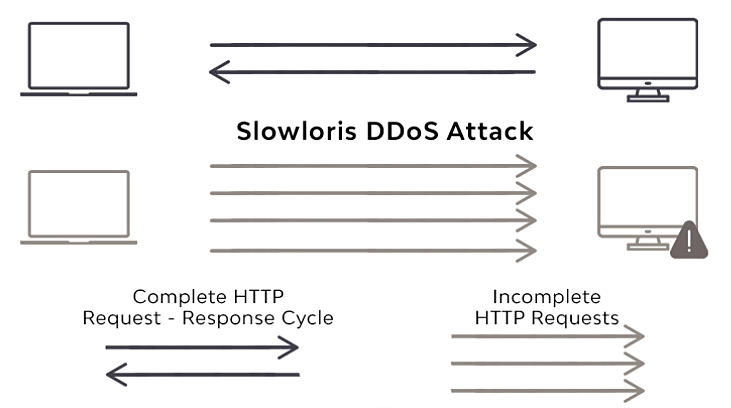
حمله slowloris در لایه کاربرد پیاده سازی میشود و در تعامل با پروتکل http است. مکانیزم حمله Slowloris به این صورت است که بعد از ایجاد یک کانال ارتباطی موفق میان هکر و سرور، هکر تا حد امکان ارتباط را باز نگه دارد. برای این منظور، درخواستهای ناقص و با سرعت کم برای سرور ارسال میکند. در این حالت سرور مجبور است بخشی از منابع پردازشی را برای باز نگه داشتن این کانال ارتباطی اختصاص دهد و صبر کند تا پاسخهایی از جانب کاربر ارسال شوند که هیچگاه این اتفاق نمیافتد.
اگر هکر حجم زیادی از درخواستها را ارسال کند، بخش عمدهای از منابع سرور هدر میروند. خوشبختانه برای این حمله slowloris مکانیزم دفاعی خوبی وجود دارد. به احتمال زیاد، بارها مشاهده کردید، هنگامی که یوتیوب را باز میکنید، صفحه کپچا را مشاهده میکنید که یوتیوب اعلام میکند ترافیک غیرعادی از طرف آدرس آیپی شما ارسال شده و برای حل این مشکل باید به سوال امنیتی پاسخ دهید. این مکانیزم برای دو منظور استفاده میشود. اول آنکه اگر حملهای قرار است اتفاق بیفتد با تاخیر روبرو شود، اگر کاربر بات است با مکانیزم کپچا شناسایی شود یا اگر روند حمله قرار است تداوم پیدا کند، آدرس ip به فهرست سیاه منتقل شود.
حمله Slowloris در لایه کاربرد پیاده سازی میشود و در تعامل با پروتکل http است.
ـ حمله ترموکس چیست؟
این حمله یکی از خطرناک ترین حملات دیداس به شمار می رود که در بیشتر موارد بسیار موفق است و به روش های مختلفی این حملات را انجام می دهد. بهطور مثال از سامانههای آلوده به تروجان برای پیاده سازی حملات dos و ddos استفاده میشود.
این حمله به این صورت است که کلیه قربانیان و اهداف به طور کامل تحت کنترل هکر بوده و مالکان وب سایت ها هیچ کاری نمی توانند انجام دهند مگر آنکه هدف را به طور کامل از شبکه جدا کنند. در این حملات بیشتر cpu، حافظه اصلی یا دیسکهای جانبی قربانی مورد حمله قرار میگیرند.
در حمله ترموکس، ترافیکی اجماع شده توسط ماشینهای مختلف به سمت هدف ارسال میشود. حملهای که ممکن است بالغ بر صدها هزار یا بیشتر کلاینت در آن شرکت داشته باشند و منابع مختلف سرور را به سرعت مصرف کنند؛ یعنی cpu، حافظه اصلی یا دیسکهای جانبی قربانی مورد حمله قرار میگیرند.
دلیل خطرناک بودن این حمله این است که متخصصان شبکه نمی توانند با مسدود کردن یک آدرس آی پی حمله را متوقف کنند.این حمله با هدف مصرف تمام پهنای باند موجود بین هدف و اینترنت پیادهسازی میشود.
در حالت کلی هکرها از بات نتها برای پیاده سازی این حمله استفاده میکنند، هرچند امکان پیادهسازی آن از طریق یک دستگاه واحد مثل گوشی اندرویدی نیز وجود دارد. از نظر فنی، تکنیکهایی وجود دارد که شدت این حمله را کم میکنند، اما قادر به متوقف کردن کامل آن نیستند. بهطور مثال، با افزایش پهنای باند میتوان تا حدودی از شدت این حمله کم کرد تا سرور بهطور کامل از مدار خارج نشود.
روش های تشخیص حملات DDoS:
یکی از دلایل اصلی این مقاله آشنایی شما با روش های جلوگیری و مقاله با حملات DDoS می باشد. محافظت از کل شبکه در مقابل حملات DDoS تقریبا مشکل و غیر ممکن است. اما می توان با تنظیم دقیق پروتکل های محافظتی مانند NTP و DNS و SSDP و SNMP و Chargen روی سرورهای اختصاصی امنیت را تا حد زیادی بالا برد.
سرورها باید به طور مداوم تست و آزمایش شده تا تا آسیب پذیریهای احتمالی شبکه مشخص و رفع شوند، استفاده از فیلترهای Anti-Spoofing یکی دیگر از روشهای محافظتی در برابر حملات ddos از نوع Spoofed Source IP است. روش هایی برای شناسایی حملات ddos در شبکه:
ـ چک لیست نظارت و تحلیل ترافیک وب سایت: در این روش گزارشهای مربوط به ترافیک وب سایت کنترل و هرگونه ترافیک غیرعادی بررسی میشود.
ـ چک لیست بررسی تاخیر وب سایت: در صورتی که پی در پی بارگیری وب سایت با تاخیر انجام شود نشانهای از حملات ddos است.
ـ چک لیست تاخیرهای طولانی مدت: ترافیک نامشخص، افزایش ناگهانی و غیرعادی بارکاری پردازنده تا حدود ۱۰۰% و هر عملیات مشکوک دیگری نشانهای از حمله ddos است.
جهت آشنایی با DNS و SNMP به مقاله DNS چیست و پروتکل SNMP یا پروتکل مدیریت شبکه چیست؟ مراجعه نمایید.
راهکارهای ایجاد امنیت:
در مجموع ایجاد امنیت و دفاع در برابر حملات ddos به دو بخش تقسیم میشود:
1ـ راهکارهای قبل از حمله DDoS:
ـ پیکربندی قوی فایروال
ـ به کارگیری ارائه دهنده امنیت وب
ـ زیرساختهای Honeypot
ـ امنیت حرفهای شبکه
2ـ دفاع از سیستم در زمان حمله DDoS:
ـ فیلتر ترافیک ورودی شبکه
ـ فیلترینگ IP براساس تاریخچه
ـ تغییر آدرس IP
ـ Load balancing
برای آشنایی با مثلث امنیت به مقاله مثلث امنیت و یا CIA چیست؟ مراجعه نمایید.
در آخر:
مجرمان اینترنتی به طور مداوم در حال پشرفت و تکامل متدهای خود هستند، زیرا آنها به دنبال راه های جدیدی برای بهره برداری از سیستم ها برای منافع شخصی خود می باشند. با معرفی فن آوری های جدید، بردارهای حمله بیشتری به طور حتم ایجاد می شوند و فرصت هایی را برای پیاده سازی روش های خلاقانه DDoS فراهم می کنند.
بنابراین ما نه تنها باید اقدامات اضافی را برای محافظت از خود در برابر حملات ناشی از آسیب پذیری های قدیمی انجام دهیم، بلکه همچنین باید با خطرات جدید با فن آوری های متنوع تر و پیشرفته تر نیز مقابله کنیم.
برای آشنایی با پروتکل BGP به مقاله BGP پروتکلی برای حفاظت از اینترنت مراجعه نمایید.
قبل از اینکه بریم سراغ حمله Firmware بهتره اول یه تعریفی در خصوص خود Firmware داشته باشیم. Firmware یکی از اساسی ترین مجموعه دستورالعمل های رایانه یا دستگاه های الکترونیکی است. این مجموعه شامل دستورالعمل هایی است که به قطعات سخت افزاری جداگانه کامپیوتر (مادربرد، پردازنده، کارت گرافیک، آداپتور شبکه، صفحه کلید و غیره) می گوید که در هنگام فعال سازی چه باید بکنید و چگونه با نرم افزار روی کامپیوتر خود کار کنید.
Firmware نوعی نرم افزار است که دستورالعمل های عملکرد خود را به سخت افزار می دهد. این کار مواردی مانند گفتن نحوه بوت و نحوه تعامل با سیستم عامل را به رایانه انجام می دهد. اگر به درستی محافظت نشود، می تواند منجر به مشکلات عمده امنیت سایبری شود.
در واقع برنامه نرم افزاری یا مجموعه دستورات برنامه نویسی شده روی سخت افزار است. فریمور دستورات لازم برای اینکه دستگاه چگونه با دیگر اجزا و سخت افزارهای کامپیوتر ارتباط برقرار کند را ارائه میدهد.
به BIOS موجود در کامپیوتر خود فکر کنید: لحظه ای که کامپیوتر شما روشن است، به سیستم اصلی ورودی/خروجی (BIOS) مراجعه می کند تا دستورالعمل هایی را برای شروع کار مشاهده کند و جریان داده بین اجزای سخت افزاری و سیستم عامل را مدیریت می کند. برای لوازم الکترونیکی اولیه (مانند تلویزیون)، Firmware می تواند کل سیستم عامل آن باشد.
اکثر دستگاه های الکترونیکی دارای Firmware هستند که می توانند در طول زمان به روز شوند تا مشکلات را برطرف کرده یا عملکرد را ارتقا دهند. این یکی از عوامل اصلی هک Firmware است. اگر می توانید به Firmware دستگاه دسترسی پیدا کنید، پس می توانید دستورالعمل های مورد نظر خود را در آن وارد کرده و تنظمیمات آن را تغییر دهید.
عاملی که حمله Firmware بدتر می کند این است که هنگامی که این حمله Firmware صورت می گیرد، حذف آن بسیار دشوار است. حمله Firmware در حال تبدیل شدن به یکی از اهداف محبوب عاملان تهدید است؛ دلیل آن هم این است که معمولا اطلاعات حساسی مانند اطلاعات هویتی یا کلیدهای رمزگذاری را در خود دارد.
مایکروسافت اخیرا گزارشی با عنوان «گزارش سیگنالهای امنیتی مارس 2021» منتشر کرد که در آن اذعان شده بیش از 80% از سازمانهای بینالمللی قربانی حداقل یک حمله firmware طی دو سال اخیر شدهاند. این مطالعه عنوان کرده که تنها 29% درصد از سازمانهای هدف قرارگرفته برای محافظت از firmware بودجه اختصاص دادهاند.
موسسه ملی استاندارد و فناوری (NIST) همچنین طی چهار سال گذشته افزایش پنج برابری حمله firmware را نشان داده است. از نظر کارشناسان امنیت سایبری این نوع از حمله Firmware به عنوان “پیشرفته” ترین نوع حمله به شمار می رود که البته خیلی به آن توجه نمی شود.
اکثر حملات Firmware به شکل بدافزار است، یک اصطلاح گسترده برای نرم افزارهای مخرب که برای بهره برداری از هر چیزی که قابل برنامه ریزی است طراحی شده است.
تقریباً شش سال پیش محققان فاش کردند که تقریباً تمام BIOS های کامپیوتر دارای کد مشترک هستند. این بدان معناست که فقط یک بدافزار می تواند به طور بالقوه ده ها میلیون سیستم مختلف را تحت تأثیر قرار دهد. هکرها با سوء استفاده از برخی از آسیب پذیری ها توانستند یک اسکریپت ساده بنویسند تا BIOS یک کامپیوتر آسیب پذیر “بازسازی” شود و دستورالعمل های خود را تزریق کنند. هکرها همچنین می توانند به رابط کاربری Firmware دستگاه دسترسی پیدا کنند.
چه چیزی Firmware را به یک هدف جذاب تبدیل می کند؟
عوامل متعددی باعث جذاب شدن Firmware به عنوان هدفی برای هکرها می شود. و همانطور که معمولاً در مورد حملات اتفاق می افتد، هنگامی که یکی از هکرها فضای مساعد جدیدی را تشخیص می دهد ، دیگران نیز به این فضا می پیوندند.
توجه به Firmware تا حد زیادی زمانی افزایش یافت که یک rootkit برای جاسوسی سایبری در سال 2018 شناسایی شد. به جای حمله به سیستم عامل یا نرم افزار، این سیستم برای بهره برداری از رابط یکپارچه نرم افزار توسعه پذیر (UEFI) یک دستگاه طراحی شده است.
این روت کیت “Lojax” لقب گرفت و با ابزارهای دیگری بسته شد که Firmware سیستم را با بدافزار آلوده می کرد. برخی از کارهایی که برای انجام آن طراحی شده است عبارتند از:
نصب rootkit و نوشتن Firmware اصلاح شده در حافظه سیستم
در اینجا برخی از مواردی وجود دارد که سیستم عامل را برای هکرها بسیار جذاب می کند:
هکرها می توانند به سیستم هایی که دیده نمی شوند حمله کنند.
Firmware مشکل دید دارد. این عمدتاً به این دلیل است که سازندگان کامپیوتر و دستگاه ها دید کاربر را در لایه Firmware ایجاد نمی کنند. از آنجا که Firmware چنین اطلاعات حیاتی را به سیستم ها ارائه می دهد، این چیزی نیست که اکثر تولیدکنندگان بخواهند کاربران با آن درگیر شوند، با این حال نداشتن دید به هکرها اجازه می دهد تا در آن لایه آزادانه پرسه بزنند.
مواردی مانند آنتی ویروس/ضد بدافزار که در داخل سیستم عامل قرار دارند، معمولاً در لایه Firmware قابل مشاهده نیستند. بنابراین، آنها نمی توانند حمله Firmware را تشخیص دهند. بنابراین، هکرها اغلب می توانند حملات مداومی را انجام دهند که ماه ها یا حتی سال ها ادامه دارد.
Firmware اغلب به روز نمی شود. به روز رسانی Firmware برای مواردی مانند کامپیوتر، سرور، روتر و سایر دستگاه های اینترنت اشیا (IOT) اغلب نادیده گرفته می شود. به روزرسانی های Firmware اغلب اتفاق نمی افتد و معمولاً هشداری برای به روزرسانی به شما نمی دهد.
چه عواملی حمله Firmware را خطرناک می کند؟
یکی از دلایلی که حمله Firmware را خطرناک می کند، سطحی است که در آن عمل می کنند. از آنجا که Firmware “زیر” سیستم عامل شما است، ابزارهای رایج برای تشخیص بدافزارها، مانند نرم افزار آنتی ویروس، آنها را نمی بینند و تشخیص نمی دهند.
هک Firmware می تواند اشکال مختلفی داشته باشد که شامل:
ـ تغییر توابع اصلی: هرگونه تغییر در راه اندازی و یا نصب سیستم عامل و همچنین غیر فعال کردن نرم افزاهای امنیتی مانند آنتی ویروس می تواند امنیت سیستم را به خطر انداخته و راه را برای هکرها هموار نماید.
ـ فیلتر کردن داده ها: این نوع از حملات می توانند به عملکردهای حافظه مستقیم قطعات سخت افزاری دسترسی داشته باشند تا داده ها را تقریباً صفر نشان دهند.
ـ کنترل از راه دور: هکرها می توانند سیستم شما را از راه دور قفل کرده و یا “خراب کنند” و سیستم شما را تا زمان گرفتن پول در گروگان خود قرار دهند.
شکستن Firmware کنترل زیادی را به مهاجمان می دهد:
هنگامی که یک نرم افزار خاص نقض می شود، هکرها از آنچه که این نرم افزار می تواند انجام دهد و چگونه می تواند با سایر اطلاعات روی یک دستگاه تعامل داشته باشد، محدود می شوند. اما وقتی سیستم عامل خراب می شود، مانند ورود به سطح بالا است. هکرها می توانند نحوه عملکرد دستگاه را کنترل کرده و از آن لایه، نحوه عملکرد سیستم عامل را کنترل کنند.
به عنوان مثال ، مهاجمی که کد مخرب را در لایه Firmware قرار می دهد می تواند:
اعتبار کاربر ایجاد کند و امتیازات کاربر را تغییر دهد
نحوه بوت شدن سیستم عامل را تغییر دهد
نحوه اعمال وصله های امنیتی سیستم عامل را تغییر دهد
از شروع بوت برنامه های خاص (پشتیبان گیری، آنتی ویروس و غیره) جلوگیری کند.
برای جلوگیری از حمله Firmware چه اقداماتی را می توان انجام داد؟
گرچه روش های مختلفی برای انجام حملات Firmware وجود دارد، اما می توان با برخی اقدامات امنیتی تا حدی از آن جلوگیری کرد.
ـ به روز رسانی مداوم Firmware: به روز نگه داشتن Firmware همه دستگاه های خود در آخرین نسخه و بررسی منظم آن، یکی از بهترین روش های دفاع است که می توانید انجام دهید.
ـ به هیچ چیز اعتماد نکنید: گاهی اوقات ممکن است کارمندان یک شرکت بدون آنکه بدانند با وصل یک هارد و یا یک فلش حاوی ویروس امینت Firmware را به خطر بیاندازند.
ـ ارتقاء سخت افزار: تولید کنندگان سخت افزار همواره در تلاش برای بهبود مشکلات، سخت افزاری، نرم افزاری و حتی امنیت محصولات خود هستند.
ـ بکاپ گیری مداوم از Firmware و تنظمیات آن: می توان گفت گرفتن بکاپ از سیستم می تواند بهترین مرحم در زمان بروز مشکلات باشد. اگر سیستم شما و اطلاعات آن دچار حمله شد به جای آنکه ساعت های ارزشمند خود را صرف آنچه از دست رفته کنید، می توانید بکاپ گرفته شده را به سیستم برگردانده و کار خود را ادامه دهید.
به طور کلی سرورها به دو دسته Blade server و Rack Server تقسیم می شوند. سرور استفاده شده در اکثر دیتا سنترها از نوع Rack Server می باشد. اما شاید استفاده از Blade server ها برای شما مناسب تر باشد اما به دلیل عدم شناخت شما از این سرورها، نتوانید از امکاناتی که به شما ارائه می دهد استفاده نمایید. به همین دلیل ما در این مقاله می خواهیم شما را با Blade server ها، مزیت ها و مضراتی که به همراه دارند، آشنا نماییم.
Blade Server چیست؟
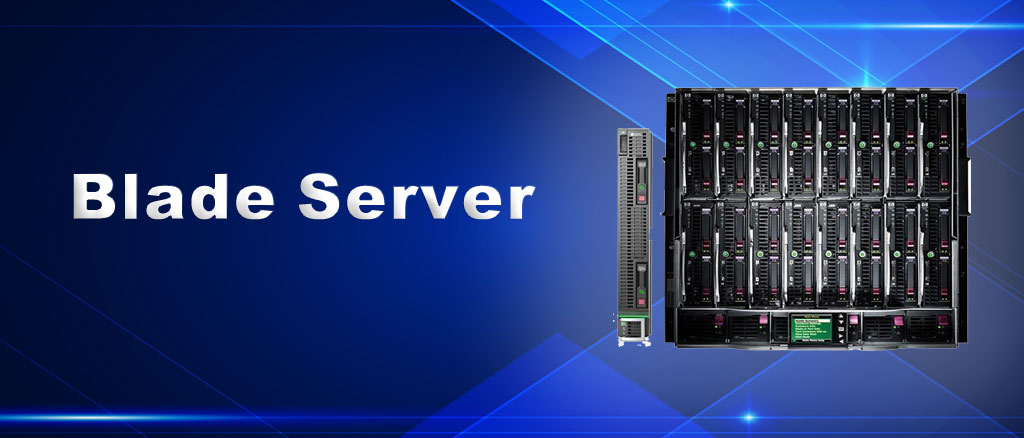
Blade سرورها دستگاه هایی هستند که می توانند درون رک های استاندارد قرار گیرند و معروفترین آن سرور اچ پی BL460C G9 می باشد. هر واحد در این سرورها مانند یک سرور مستقل عمل می نماید. در این حالت، هر مادربرد سیستم خاص خود را اجرا می کند و به گروه های مختلفی از کاربران مشخص شده سرویس می دهد که با یکدیگر ارتباط ندارند، بنابراین عملکرد مادربردهای تک تراشه در مقایسه با این سرورهای نصب شده در رک، پایین تر است.
البته لازم به ذکر است برای آنکه مدیران IT بتوانند سیستم را جهت به اشتراک گذاری منابع و خدمات به کاربران با یکدیگر متصل نمایید می توانند از نرم افزارهایی استفاده نمایند، که ضمن اتصال، انتقال اطلاعات را با سرعت بالاتری فراهم نمایند.
سرور Blade از دو قسمت تیغه و شاسی تیغه تشکیل شده است. از طرفی از آنجا که می توان هر تیغه را به تنهایی تعویض کرد، از اختلال در عملکرد هنگام خرابی هر تیغه جلوگیری شده و زمان نگهداری سیستم را به حداقل می رساند.
در اینجا آماری وجود دارد که دلایل اصلی انتقال سازمانها به یک سیستم مبتنی بر تیغه را نشان می دهد:
ـ صرفه جویی در فضای فیزیکی: 31٪
ـ TCO کاهش یافته (کل هزینه مالکیت): 20٪
ـ تخصیص منابع پویا: 12٪
ـ قابلیت اطمینان بهبود یافته: 11٪
ـ هزینه های مدیریت کاهش یافته: 9٪
ـ صرفه جویی در مصرف برق: 5٪
علاوه بر آمار بالا استفاده از این سرورها مزایای دارد که شامل:
یک مرکز داده سنتی از یک سیستم ذخیره سازی مبتنی بر رک با چندین سرور استفاده می کند. سیستم و سرورهای مبتنی بر رک اغلب با کابل کشی زیاد ، مصرف انرژی زیاد و در نتیجه خنک سازی زیاد همراه هستند.
یک سیستم تیغه متشکل از یک شاسی واحد با اسلات برای چندین سرور تیغه ای است که نسخه های نازکی از یک سرور سنتی هستند و معمولاً به صورت افقی و عمودی قرار می گیرند. تیغه ها می توانند قدرت پردازش بیشتری را در همان فضای دندانه دار ارائه دهند، کابل کشی و مصرف برق را ساده کنند. یک سیستم تیغه ای می تواند تا 85٪ کاهش کابل کشی را نسبت به همان تعداد سرورهای معمولی 1U (یک واحد رک) ارائه دهد.
ـ گنجایش:
با استفاده از سرور Blade می توانید فضای بیشتری را ذخیره نمایید.
ـ کابل ها:
Blade Chassis به طور معمول دارای اسلات های اختصاصی سوئیچ است که تعداد کابل های تعداد سرورها را تا حد زیادی کاهش می دهد.
ـ قابلیت مدیریتی:
یک سرور تیغه معمولاً با ابزار مدیریت یکپارچه ارائه می شود.
ـ مقیاس پذیری:
افزودن یا تعویض سرورهای اضافی نسبت به یک سرور rack، ساده و سریع است.
ـ کم بودن هزینه:
هزینه های فضا، نیرو و سرمایش به طور قابل توجهی کمتر از هر واحد ذخیره سازی است.
حال که با Blade Server ها آشنا شدید نوبت به این می رسد که بررسی نماییم که آیا استفاده از این سرورها در دیتا سنتر درست است یا خیر؟
همانطور که در بالا گفته شد استفاده از سرور Blade مزایایی داد اما نباید مضرات آن را در نظر نگرفت:
ـ عدم تنوع در خرید:
متاسفانه هنگام انتخاب سرور Blade تنها می توان تجهیزات مخصوص به آن را خریداری کرد اما پس از انتخاب رک سرور هیچگونه محدودیتی وجود ندارد. شاید در ابتدای خرید به دلیل آنکه فروشنده می خواهد سرور خود را بفروشد قیمت ها تا حدی منصفانه باشد اما باید در جریان باشید که شما در این صورت قفل شده اید و در آینده چاره ای ندارید جز آنکه از محصولات آن شرکت تولید کننده خریداری نمایید با هر قیمتی.
ـ قیمت سرورهای Blade:
شاید در ابتدای خرید، این سرورها نسبت به رک سرورها با قیمت مناسب تری ارائه شوند. اما باید توجه داشته باشید که شما در این صورت قیمت اجزای جانبی این سرورها را بررسی نکرده اید و هنگامی که کلیه جنبه های یک سرور را بررسی می کنید متوجه خواهید شد که رک سرورها از لحاظ قیمتی مناسب تر هستند.
ـ انعطاف پذیری سرورهای Blade:
به طور کلی سرور Blade انعطاف پذیری بیشتری نسبت به رک سرورها دارند. شما می توانید با استفاده از تجهیزات جانبی رک سرورها را ارتقاء دهید.
ـ اندازه سرورهای Blade:
شاسی سرور Blade بزرگ است و سخت است که بتوان آن را درون رک قرار داد.
سرور Blade برای چه نوع بار کاری مناسب است؟
شاید با خواندن کلیه این مطالب به این فکر افتاده باشید که واقعا رک سرورها مناسب تر هستند اما با این حال استفاده از این سرورها برای برخی کسب و کارها مناسب است مانند:
حال تصمیم با شماست که آیا مزیت های این سرورها نسبت به مضرات آنها در اولویت قرار دارد یا خیر. پس حتماً قبل از خرید سرورنیازهای خود را بررسی نمایید و با توجه به مطالب گفته شده می توانید بهترین انتخاب را داشته باشید.
به طور کلی می توان گفت سرورهای ساخت شرکت HP به عنوان پر طرفدارترین سرور جهت استفاده در دیتا سنترها به شمار می روند. شاید دلیل این محبوبیت این است که این سرورها چه در مقیاس بزرگ و چه در مقیاس کوچک می توانند بیشترنیازهای شما را برآورده سازند. شما با انتخاب درست مدل سرور مورد نیاز خود می توانید به سطح عملکرد بالا، افزایش میزان دسترسی ، قابلیت توسعه و مدیریت دست یابید.
سرورها در دیتا سنتر در دو نوع Tower و Rackmount یا ایستاده و قابلیت نصب در رک می باشند. استفاده از این سرورها و ایجاد یک زیر ساخت قوی با قابلیت انعطاف پذیری بالا، موجب افزایش کارایی شده و دنیای جدید را به زیر ساخت های شما خواهد داد. هم چنین زمینه استفاده از فناوری های جدید در آینده را نیز فراهم خواهد کرد و شما می توانید با یک انتخاب مناسب سروری برای چندین سال آینده خود تامین کنید.
این کمپانی دارای محصولاتی نظیر سرور، سوئیچ شبکه، روتر، رک و استوریج می باشد. اما همواره سرورهای HP جزء پرفروش ترین محصولات می باشد. این سرورها به همراه مجموعه ای از ابزارهای مختلف برای مدیریت، ذخیره سازی اطلاعات و تجهیزات جانبی، قابلیت ارائه سرویس های مورد نیاز برای سازمان ها و محیط های کاری با کیفیت فوق را دارا می باشند.
سرورهای HP به چهار خانواده تقسیم می شوند که البته لازم به ذکر است دلیل این تنوع برآورده کردن نیازهای مشتریان می باشد که شامل :
1ـ خانواده HP ProLiant BL:
سرورهای (BL (Blade برای همهی شرکت، در مقیاس بزرگ، متوسط و کوچک مناسب هستند. این سرورها به صورت تیغه ای قرار می گیرند. قرار گرفتن آنها به صورت تیغه ای سبب شده است که تعداد سرور بیشتری درون رک جای گیرد. از طرفی سادگی مدیریت، قابليت انعطاف بالا و ساختار متفاوت، موجب كاهش هزينه های ديتا سنترها و بالا رفتن كيفيت سرويس دهی شده است. قرار گیری سرورها درون تیغه ها بین 8 تا 16 عدد می باشد.
سرورهای HP ProLiant DL به عنوان پر فروش ترین سرورها در ایران به شمار رفته و جهت استفاده درون رک قرار می گیرند. از قابلیت های این سرورها قابلیت انعطاف و مدیریت پذیری بالا می باشد. از جمله سرورهای سری DL می توان به مدلهای سری DL700 ، DL500 ، DL300 ، DL100 و DL900 اشاره نمود. لازم به ذکر است که سری DL360 و DL380 به عنوان پر فروش ترین سرورها در ایران می باشند.
هر کدام از سری های سرورهای DL دارای ویژگی های خاصی هستند که در زیر به برخی از آنان اشاره خواهیم کرد:
ـ سری HP ProLiant DL100 : محاسبات با کارایی بالا در طراحی مقرون به صرفه و متراکم
ـ سری HP ProLiant DL300P : سرور رک استاندارد با عملکرد و تطابق پذیری بالا
ـ سری HP ProLiant DL300E : سرور رک و دارای کاربردی آسان
ـ سری HP ProLiant DL500: سرورهایی در مقیاس بزرگ و محاسبات فشرده
سرورهای HP ProLiant MLانعطاف پذیر و قابل ارتقاء می باشد و برای دفاتری که دارای شعب مختلف هستند مناسب می باشند. سرورهای اچ پی MLبه صورت قفسه ای هستند. به عبارتی قابلیت این سرورها در مقایسه با سرورهای سری DL هیچ کم و کاستی ندارند و علاوه برآن مزیت های بیشتری نیز مانند عدم وابستگی آنها به رک را دارا می باشند. البته اگر تمایل داشته باشید می توانید آن را در رک جای دهید. از جمله این سرورها می توان به سری ML100 و ML300 اشاره کرد.
4ـ خانواده HP ProLiant SL:
سرورهای HP ProLiant SL برای محیط هایی در مقیاس بزرگ طراحی شده اند. این مدل از سرورها برای میزبانی وب، خدمات ابری و برای شرکت هایی با محاسبات بالا مناسب می باشد. خانواده سرورهای SL امکان استقرار و پردازش سریع و هزینه عملیاتی پایین تر را فراهم می آورد.
همانطور که در بالا ذکر شد سرورهای HPبه چهار خانواده تقسیم می شوند که هر کدام نیز به سری های مختلفی تقسیم بندی شده اند.
این مقاله تنها جهت شناخت بیشتر شما عزیزان از این سرورها می باشد.


 ورود | عضویت